Saya sudah memikirkan bagian dari menjalankan node Dusk yang paling sering dilewati orang: apa yang terjadi ketika permintaan pengungkapan yang sebenarnya mendarat. Anda punya dua cara untuk menanganinya.
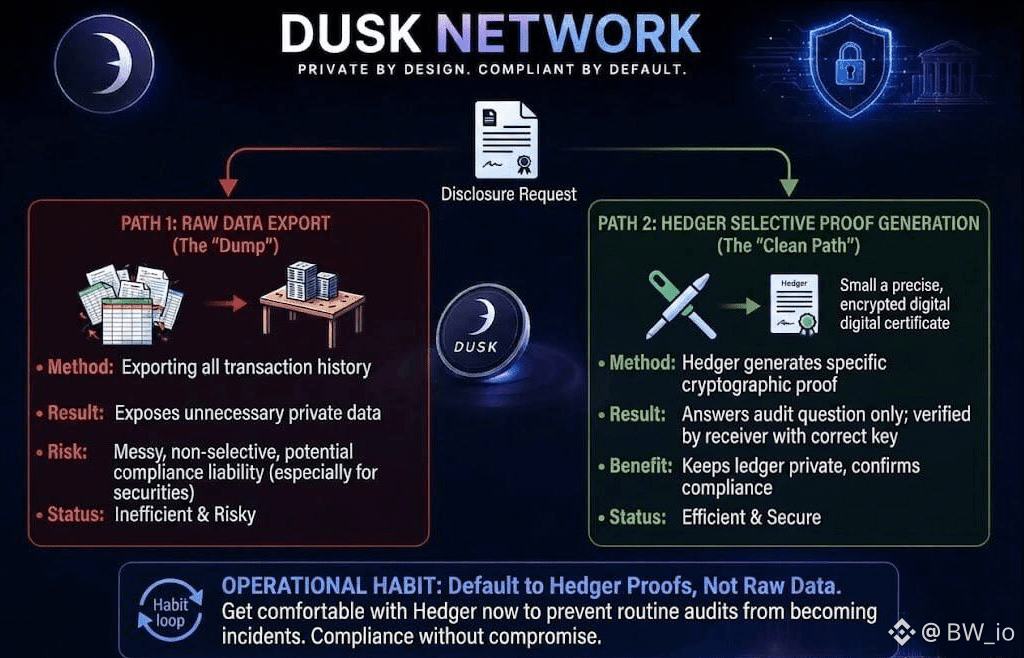
Anda bisa menyerahkan data transaksi mentah dan berharap itu memuaskan regulator, yang berantakan dan jujur saja mengungkap lebih dari yang diperlukan. Atau Anda bisa membiarkan Hedger melakukan apa yang memang dibuat untuknya—menghasilkan bukti kriptografis yang menjawab pertanyaan spesifik yang diajukan, kepatuhan terkonfirmasi, tanpa membongkar seluruh buku besar di meja seseorang. Saya akan selalu memilih jalur kedua.
Ini bukan hanya lebih rapi—ini adalah inti dari selective disclosure: menjaga transaksi tetap privat dari publik, sementara tetap sepenuhnya dapat diverifikasi oleh satu pihak yang memiliki kunci yang tepat. Untuk node yang mendukung penyelesaian yang teregulasi, perbedaan itu bukan sekadar kosmetik.
Proses pengungkapan yang asal-asalan adalah risiko nyata jika Anda berada di sekitar sekuritas bertokenisasi. Jadi kebiasaan yang ingin saya bangun sekarang, sebelum menjadi sesuatu yang mendesak, adalah menjadikan pembuatan bukti sebagai respons default untuk setiap permintaan audit, bukan ekspor data mentah sebagai opsi cadangan.
Biasakan diri dengan alatnya sebelum melakukannya saat tertekan. Ini perubahan kecil dalam proses, tetapi perubahan inilah yang mencegah audit rutin berubah menjadi insiden.
@Dusk $DUSK #dusk $ACE $ACM
Anda bisa menyerahkan data transaksi mentah dan berharap itu memuaskan regulator, yang berantakan dan jujur saja mengungkap lebih dari yang diperlukan. Atau Anda bisa membiarkan Hedger melakukan apa yang memang dibuat untuknya—menghasilkan bukti kriptografis yang menjawab pertanyaan spesifik yang diajukan, kepatuhan terkonfirmasi, tanpa membongkar seluruh buku besar di meja seseorang. Saya akan selalu memilih jalur kedua.
Ini bukan hanya lebih rapi—ini adalah inti dari selective disclosure: menjaga transaksi tetap privat dari publik, sementara tetap sepenuhnya dapat diverifikasi oleh satu pihak yang memiliki kunci yang tepat. Untuk node yang mendukung penyelesaian yang teregulasi, perbedaan itu bukan sekadar kosmetik.
Proses pengungkapan yang asal-asalan adalah risiko nyata jika Anda berada di sekitar sekuritas bertokenisasi. Jadi kebiasaan yang ingin saya bangun sekarang, sebelum menjadi sesuatu yang mendesak, adalah menjadikan pembuatan bukti sebagai respons default untuk setiap permintaan audit, bukan ekspor data mentah sebagai opsi cadangan.
Biasakan diri dengan alatnya sebelum melakukannya saat tertekan. Ini perubahan kecil dalam proses, tetapi perubahan inilah yang mencegah audit rutin berubah menjadi insiden.
@Dusk $DUSK #dusk $ACE $ACM