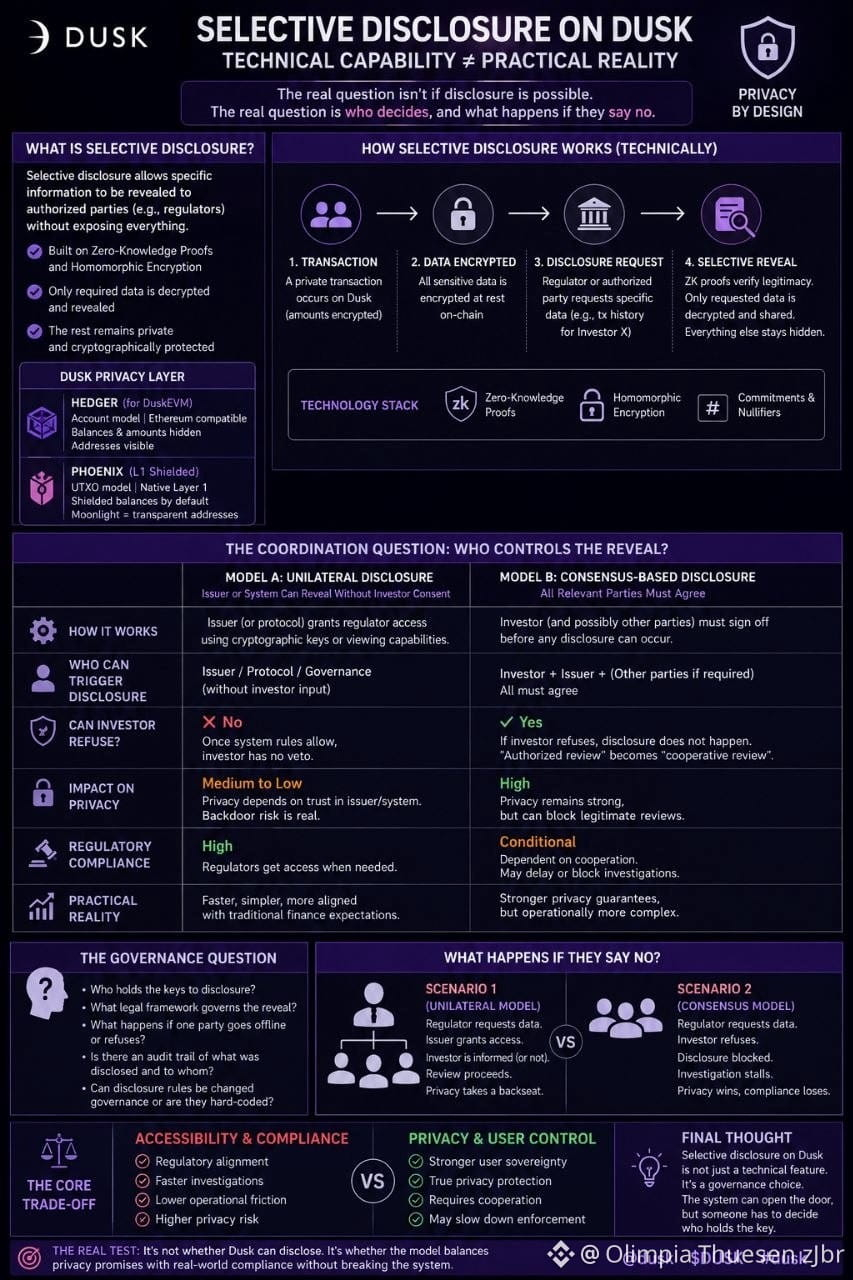
#dusk $DUSK @Dusk Tadi malam saya melihat bagaimana selective disclosure sebenarnya bekerja di Dusk, dengan harapan itu adalah fitur yang rapi, di mana regulator bisa melihat apa yang mereka butuhkan dan privasi tetap utuh. Ternyata mekanismenya lebih rumit dari itu.
Karena ada perbedaan antara sistem yang secara teknis bisa mengungkapkan informasi kepada regulator, dan sistem di mana pengungkapan itu benar-benar terjadi dalam praktik tanpa memperlambat semuanya.
Yang paling membekas bagi saya adalah bagian koordinasinya. Jika saya seorang penerbit dan seorang regulator meminta melihat riwayat transaksi untuk investor tertentu, apakah saya bisa secara sepihak memberikan akses itu? Atau apakah investor yang transaksinya dimaksud harus menyetujuinya terlebih dahulu? Jika mereka bisa menolak, apakah "tinjauan yang diizinkan" sebenarnya hanya berarti "tinjauan yang memerlukan kerja sama"? Dan jika mereka tidak bisa menolak, apa arti sebenarnya dari janji privasi yang dibuat Dusk?
Karena ada perbedaan nyata antara "privasi dengan pintu belakang untuk regulator" dan "privasi yang hanya terbuka jika semua orang dalam transaksi setuju bahwa itu seharusnya terbuka." Yang satu adalah kepatuhan regulasi. Yang lain adalah surat izin yang harus ditandatangani semua orang.
Saya sempat memperlakukan selective disclosure seolah-olah sudah beres, seolah sistemnya tinggal mengurusnya. Tetapi pertanyaan tata kelola yang sebenarnya — siapa yang mengendalikan pengungkapan, dan apa yang terjadi jika mereka bilang tidak — itu masih ada di latar belakang, belum terselesaikan oleh lapisan teknis.
Saya penasaran apakah implementasi nyata Dusk menjawab ini seperti yang menurut saya seharusnya, atau apakah ada lapisan manusia yang saya lewatkan, di mana "authorized" memikul peran yang lebih besar daripada yang disadari orang.
@Dusk $DUSK #dusk