#dusk $DUSK @Dusk
Saya sudah menelusuri lagi pemberitahuan insiden Januari Dusk, dan jujur saja, eksploit itu sendiri pun bukan bagian yang terus terngiang di benak saya.
Yang paling mengganggu adalah cara penyusunannya.
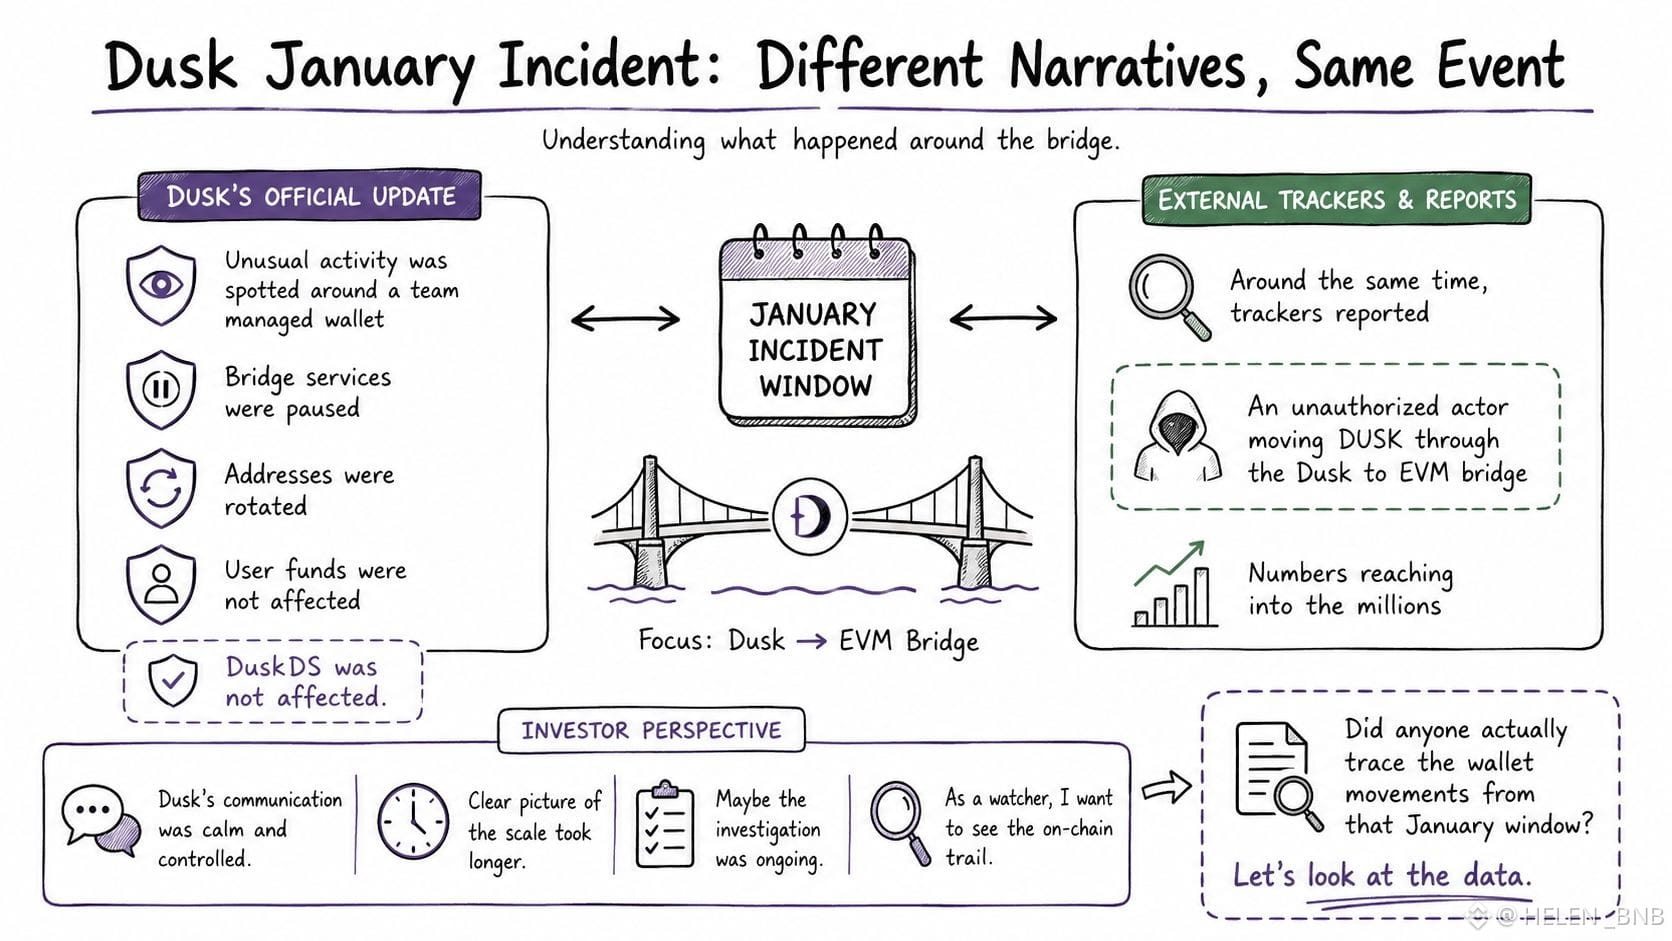
Dusk mengatakan aktivitas tidak biasa terdeteksi di sekitar layanan jembatan (bridge) untuk suatu tim; alamat-alamat diputar; dan dana pengguna tidak terpengaruh.
Sangat tenang dan terkendali.
Namun pada waktu yang kurang lebih sama, pelacak lain sedang menggambarkan adanya aktor tidak berwenang yang memindahkan DUSK melalui jembatan Dusk ke EVM, dengan angkanya mencapai jutaan.
Insiden yang sama. Gambarnya sangat berbeda.
Itulah yang menurut saya menarik.
Saya tidak bermaksud menganggap insiden ini besar atau tidak penting. Saya hanya ingin memahami apa yang sebenarnya terjadi.
Dusk membangun reputasinya di sekitar privasi dan kepatuhan, jadi ketika sesuatu terjadi di sekitar jembatan—bahkan jika protokol inti tidak terpengaruh—cara penyampaiannya juga tetap penting.
Dusk cepat mengklarifikasi bahwa DuskDS tidak terpengaruh.
Yang memakan waktu lebih lama adalah mendapatkan gambaran yang jelas tentang skala sebenarnya.
Mungkin itu semata karena investigasinya masih berlangsung. Wajar.
Tapi sebagai seseorang yang memantau proyek ini, saya tetap ingin melihat jejak di rantai (on-chain) dan mengambil penilaian saya sendiri.
Apakah ada yang benar-benar menelusuri pergerakan dompet dari jendela Januari itu…
Saya benar-benar ingin melihat apa yang dikatakan data tanpa bergantung pada cara kedua pihak membingkainya.
Saya sudah menelusuri lagi pemberitahuan insiden Januari Dusk, dan jujur saja, eksploit itu sendiri pun bukan bagian yang terus terngiang di benak saya.
Yang paling mengganggu adalah cara penyusunannya.
Dusk mengatakan aktivitas tidak biasa terdeteksi di sekitar layanan jembatan (bridge) untuk suatu tim; alamat-alamat diputar; dan dana pengguna tidak terpengaruh.
Sangat tenang dan terkendali.
Namun pada waktu yang kurang lebih sama, pelacak lain sedang menggambarkan adanya aktor tidak berwenang yang memindahkan DUSK melalui jembatan Dusk ke EVM, dengan angkanya mencapai jutaan.
Insiden yang sama. Gambarnya sangat berbeda.
Itulah yang menurut saya menarik.
Saya tidak bermaksud menganggap insiden ini besar atau tidak penting. Saya hanya ingin memahami apa yang sebenarnya terjadi.
Dusk membangun reputasinya di sekitar privasi dan kepatuhan, jadi ketika sesuatu terjadi di sekitar jembatan—bahkan jika protokol inti tidak terpengaruh—cara penyampaiannya juga tetap penting.
Dusk cepat mengklarifikasi bahwa DuskDS tidak terpengaruh.
Yang memakan waktu lebih lama adalah mendapatkan gambaran yang jelas tentang skala sebenarnya.
Mungkin itu semata karena investigasinya masih berlangsung. Wajar.
Tapi sebagai seseorang yang memantau proyek ini, saya tetap ingin melihat jejak di rantai (on-chain) dan mengambil penilaian saya sendiri.
Apakah ada yang benar-benar menelusuri pergerakan dompet dari jendela Januari itu…
Saya benar-benar ingin melihat apa yang dikatakan data tanpa bergantung pada cara kedua pihak membingkainya.