

Satu hal yang ingin saya pahami dengan lebih baik saat membaca dokumen Rayls adalah Enygma.
Pertanyaan sederhana adalah:
Jika sebuah transaksi bersifat privat, bagaimana sebuah institusi masih bisa membuktikan bahwa transaksi itu valid atau membiarkan auditor memeriksanya?
Jawabannya lebih menarik daripada sekadar menyembunyikan transaksi.
Data transaksi tetap privat
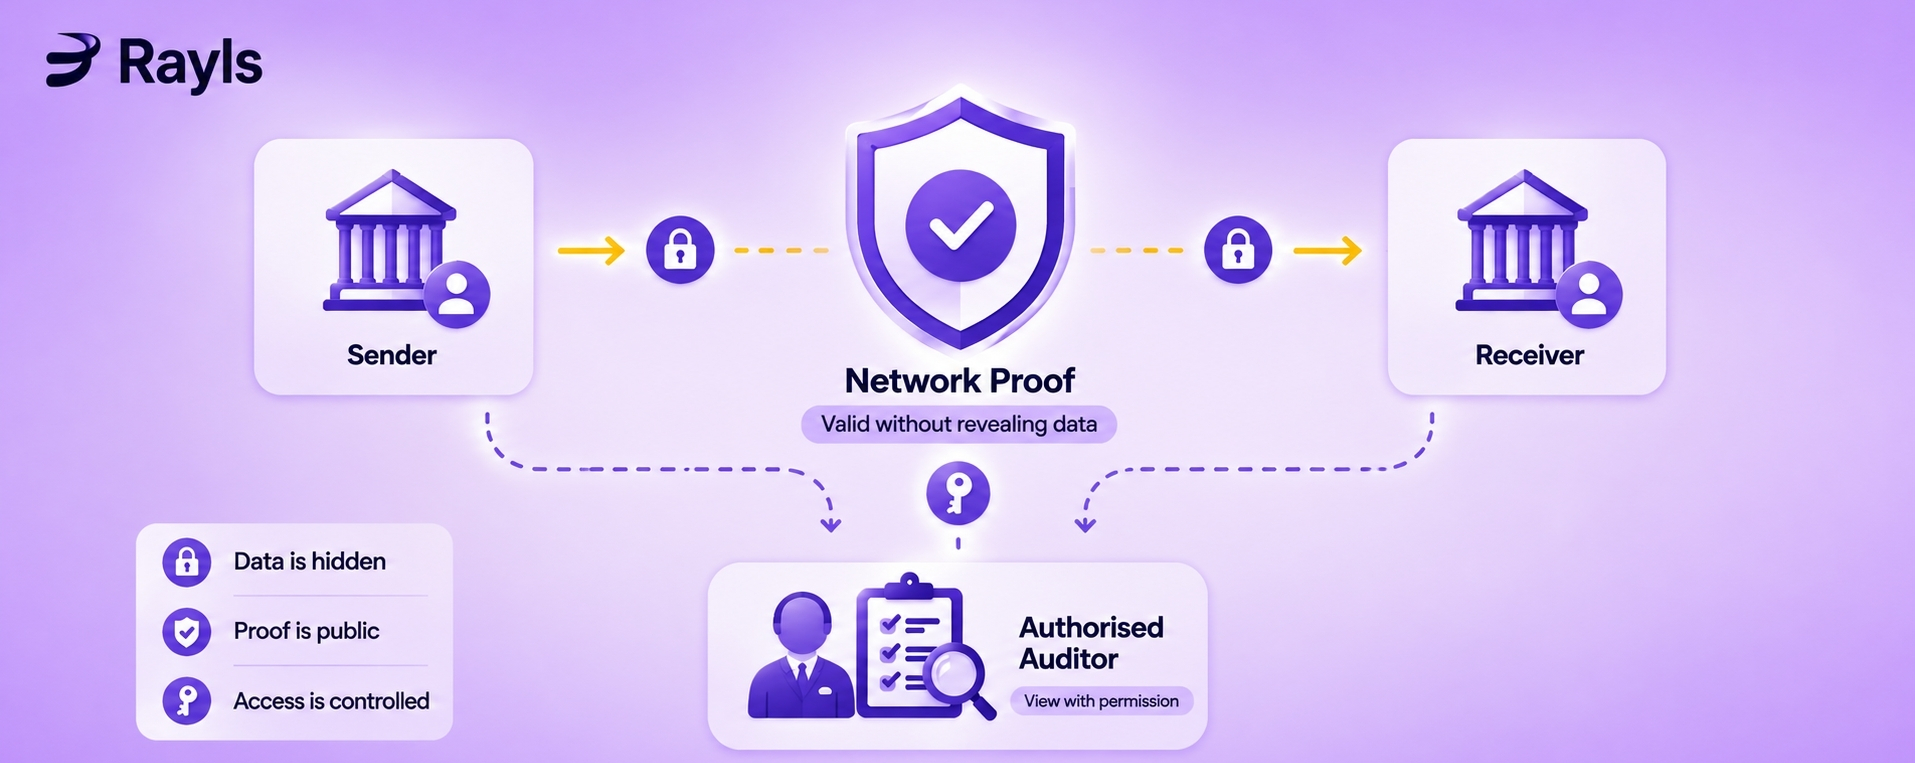
Dengan Enygma, pengirim, penerima, dan jumlah dapat disembunyikan dari peserta jaringan biasa.
Namun jaringan tetap perlu mengetahui bahwa transaksi tersebut valid.
Di sinilah kriptografi berperan.
Rayls menggunakan hal-hal seperti ZK-SNARKs dan komitmen Pedersen untuk membuktikan bahwa transaksi itu benar tanpa mengekspos informasi pribadi di balik transaksi tersebut.
Jadi pengamat luar dapat melihat bahwa transaksi yang valid terjadi, tanpa melihat isi sebenarnya.
Buktinya terlihat.
Data sensitif itu tidak.
Lalu bagaimana dengan auditor?
Ini adalah bagian yang paling menarik menurut saya.
Rayls memisahkan kemampuan untuk membelanjakan dari kemampuan untuk melihat.
Enygma menggunakan kunci pembelanjaan dan kunci penayangan yang terpisah. Seorang auditor independen yang berwenang dapat menerima kunci penayangan dan memeriksa transaksi yang diizinkan untuk mereka lihat, tanpa memperoleh kemampuan untuk memindahkan dana.
Jadi privasi tidak berarti:
"Tidak ada siapa pun yang akan pernah melihat apa pun."
Artinya:
"Hanya orang yang tepat yang dapat melihat informasi yang tepat."
Itu jauh lebih berguna bagi institusi keuangan.
Contoh sederhana
Bayangkan Bank A mengirim 10 token privat ke Bank B.
Pengamat publik biasa seharusnya tidak bisa melihat:
siapa yang mengirimkannya
siapa yang menerimanya
berapa yang dikirim
Namun Enygma tetap dapat menghasilkan bukti kriptografis yang diperlukan untuk memverifikasi bahwa perpindahan itu valid.
Jika auditor yang berwenang perlu memeriksa transaksi, akses penayangan yang sesuai dapat diberikan tanpa memberi auditor tersebut otoritas pembelanjaan.
Ada satu lagi kasus penggunaan menarik di dokumen: Delivery-versus-Payment, atau DvP.
Misalnya, satu pihak dapat menyetor aset yang ditokenisasi, sementara pihak lain menyetor token pembayaran. Kontrak Enygma DvP memeriksa kondisi-kondisinya dan menyelesaikan pertukaran itu secara atomik.
Jadi lapisan privasi bukan hanya tentang menyembunyikan saldo.
Ini juga dapat mendukung logika penyelesaian keuangan yang sebenarnya.
Yang paling membuat saya paham
Sebelum membaca dokumen, saya pikir "private blockchain" terutama berarti membatasi siapa yang dapat mengakses jaringan.
Enygma berbeda.
Privasi ditegakkan melalui kriptografi, sementara visibilitas yang berwenang ditangani secara terpisah.
Itu memberi Rayls tiga sifat yang berguna sekaligus:
Data privat
Transaksi yang dapat diverifikasi
Akses audit yang terkontrol
Untuk keuangan institusional, kombinasi itu jauh lebih masuk akal bagi saya daripada sekadar menaruh transaksi sensitif di blockchain permissioned dan menyebutnya privat.
Itu kemungkinan besar hal paling menarik yang saya pelajari saat menjelajahi Enygma.