Untuk waktu yang lama saya menganggap keabadian sebuah blockchain adalah keuntungan murni: tidak ada yang bisa secara diam-diam menulis ulang sejarah, dan itulah inti persoalannya. Lalu semuanya langsung bertabrakan dengan hukum Uni Eropa, yang memberi orang hak untuk menghapus data pribadi mereka. Gabungkan keduanya dan pasti ada yang harus putus.
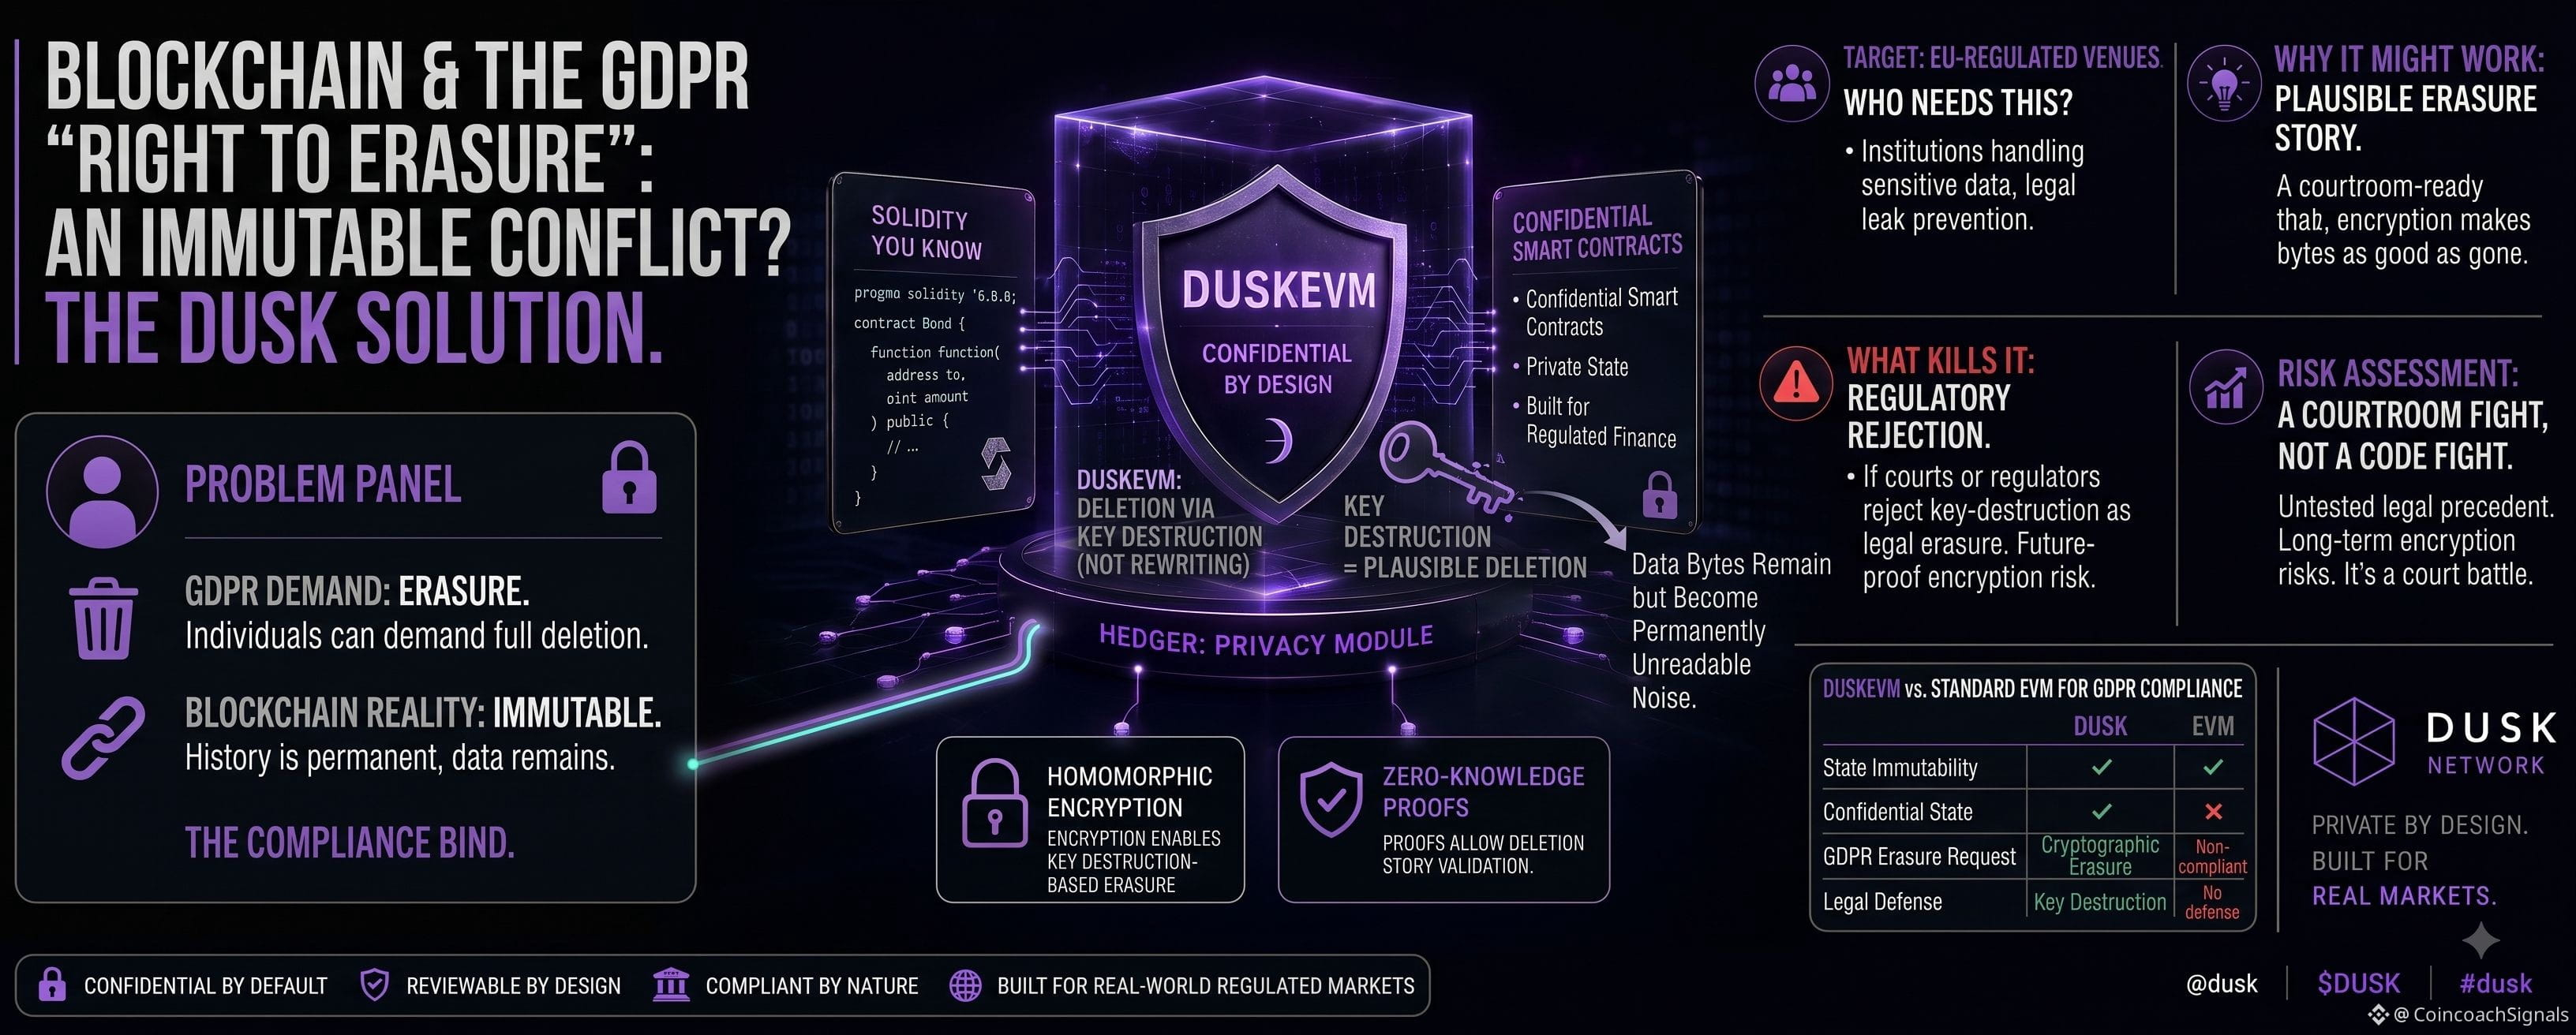
Inilah kebuntuan sebenarnya. Hak GDPR untuk penghapusan berarti seseorang bisa menuntut data mereka dihapus, sepenuhnya. Jika catatan on-chain dari keamanan yang teregulasi mengikat orang nyata dengan kepemilikan dan transaksi, Anda telah membangun buku besar yang secara hukum tidak dapat mematuhi perintah penghapusan. Bukan sekadar catatan kaki kepatuhan yang kecil — untuk penyelenggara yang diatur di UE, itu membuatnya gugur.
Pelarian yang biasa sifatnya lemah. Jauhkan semua data pribadi dari on-chain, lalu Anda bertanya-tanya apa yang dicatat oleh buku besar. Atau akui saja bahwa Anda tidak bisa menghapus — dan regulator tidak akan menerimanya.
Di sinilah kerahasiaan <...> @Dusk tidak lagi soal menyembunyikan diri dari kompetitor. Jika data pribadi tidak pernah berada di on-chain dalam bentuk terbuka — hanya terenkripsi, dengan bukti — maka "penghapusan" bisa berarti menghancurkan kuncinya. Byte-nya tetap ada, tetapi menjadi tidak bisa dibaca selamanya. Penghapusan dengan kriptografi, bukan dengan menulis ulang.
Saya belum yakin. "Kami membuang kunci" sebagai bentuk penghapusan menurut hukum masih belum teruji — pengadilan mungkin tidak menerimanya. Dan enkripsi yang bisa dipecahkan di kemudian hari bukanlah penghapusan yang benar-benar.
Siapa yang membutuhkannya? Apa pun venue UE yang menaruh catatan yang terhubung ke orang di on-chain. Mengapa mungkin berhasil: enkripsi memberi cerita penghapusan yang masuk akal. Yang membuatnya gagal: regulator menolaknya.
Perlu diawasi. Ini perkara ruang sidang, bukan perkara kode.
$DUSK #dusk