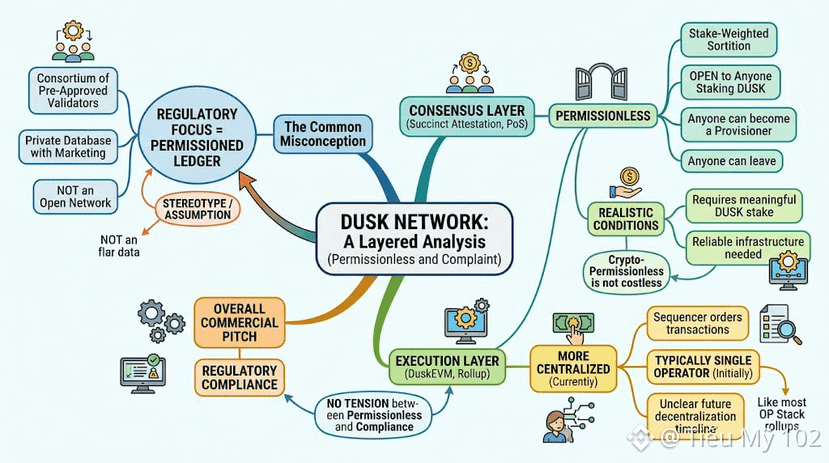
Beritahu seseorang bahwa Dusk Network dibangun untuk regulator, dan jenis crypto native tertentu akan menganggap kamu maksudnya adalah ledger berizin—sebuah konsorsium validator yang sudah disetujui sebelumnya, sesuatu yang lebih dekat ke basis data privat dengan anggaran pemasaran blockchain dibanding jaringan terbuka sungguhan yang bisa diikuti siapa saja. Itu bukan asumsi yang gila, dan saya memikirkan hal itu setiap kali melihat Dusk Network dimasukkan ke kategori tersebut sebelum orang benar-benar memeriksa bagaimana cara konsensusnya bekerja di balik branding.
Dusk Network tidak cocok dengan deskripsi itu, setidaknya bukan pada lapisan konsensusnya. Succinct Attestation, mekanisme proof-of-stake yang mengamankan jaringan, memilih komite validasinya melalui sortition berbobot berdasarkan stake yang terbuka untuk siapa pun yang bersedia men-stake DUSK, bukan daftar tetap institusi yang sudah disetujui sebelumnya dan dipilih secara diam-diam sejak awal. Siapa pun bisa menjadi provisioner. Siapa pun bisa pergi kapan pun mereka mau. Untuk mencapai kumpulan provisioner tersebut tetap diperlukan men-stake jumlah DUSK yang berarti dan menjalankan infrastruktur yang andal, jadi “permissionless” secara kriptografis tidak sama persis dengan “tanpa biaya” atau “mudah untuk diikuti” dalam praktik. Ini adalah pilihan desain permissionless yang terletak langsung di bawah sebuah proyek yang keseluruhan materi komersialnya adalah kepatuhan terhadap regulasi, dan dua hal itu sama sekali tidak bertentangan seperti yang diasumsikan stereotip.
Di mana saya merasa stereotip itu mendapat sedikit dukungan adalah satu lapisan di atasnya, di DuskEVM. Seperti kebanyakan rollup yang dibangun di atas OP Stack, sequencer yang mengurutkan transaksi biasanya dimulai dijalankan oleh satu operator, bukan oleh kumpulan peserta yang terdesentralisasi, dan materi publik Dusk Network tidak terlalu banyak membahas kapan atau apakah hal itu akan berubah dari waktu ke waktu. Jadi jawaban yang jujur bersifat bertahap, bukan sederhana: permissionless di lapisan konsensus dasar, lebih terpusat dalam praktiknya di lapisan eksekusi untuk saat ini—setidaknya sampai itu berubah.
@Dusk $DUSK #dusk
$TUT $BTW
Dusk Network tidak cocok dengan deskripsi itu, setidaknya bukan pada lapisan konsensusnya. Succinct Attestation, mekanisme proof-of-stake yang mengamankan jaringan, memilih komite validasinya melalui sortition berbobot berdasarkan stake yang terbuka untuk siapa pun yang bersedia men-stake DUSK, bukan daftar tetap institusi yang sudah disetujui sebelumnya dan dipilih secara diam-diam sejak awal. Siapa pun bisa menjadi provisioner. Siapa pun bisa pergi kapan pun mereka mau. Untuk mencapai kumpulan provisioner tersebut tetap diperlukan men-stake jumlah DUSK yang berarti dan menjalankan infrastruktur yang andal, jadi “permissionless” secara kriptografis tidak sama persis dengan “tanpa biaya” atau “mudah untuk diikuti” dalam praktik. Ini adalah pilihan desain permissionless yang terletak langsung di bawah sebuah proyek yang keseluruhan materi komersialnya adalah kepatuhan terhadap regulasi, dan dua hal itu sama sekali tidak bertentangan seperti yang diasumsikan stereotip.
Di mana saya merasa stereotip itu mendapat sedikit dukungan adalah satu lapisan di atasnya, di DuskEVM. Seperti kebanyakan rollup yang dibangun di atas OP Stack, sequencer yang mengurutkan transaksi biasanya dimulai dijalankan oleh satu operator, bukan oleh kumpulan peserta yang terdesentralisasi, dan materi publik Dusk Network tidak terlalu banyak membahas kapan atau apakah hal itu akan berubah dari waktu ke waktu. Jadi jawaban yang jujur bersifat bertahap, bukan sederhana: permissionless di lapisan konsensus dasar, lebih terpusat dalam praktiknya di lapisan eksekusi untuk saat ini—setidaknya sampai itu berubah.
@Dusk $DUSK #dusk
$TUT $BTW