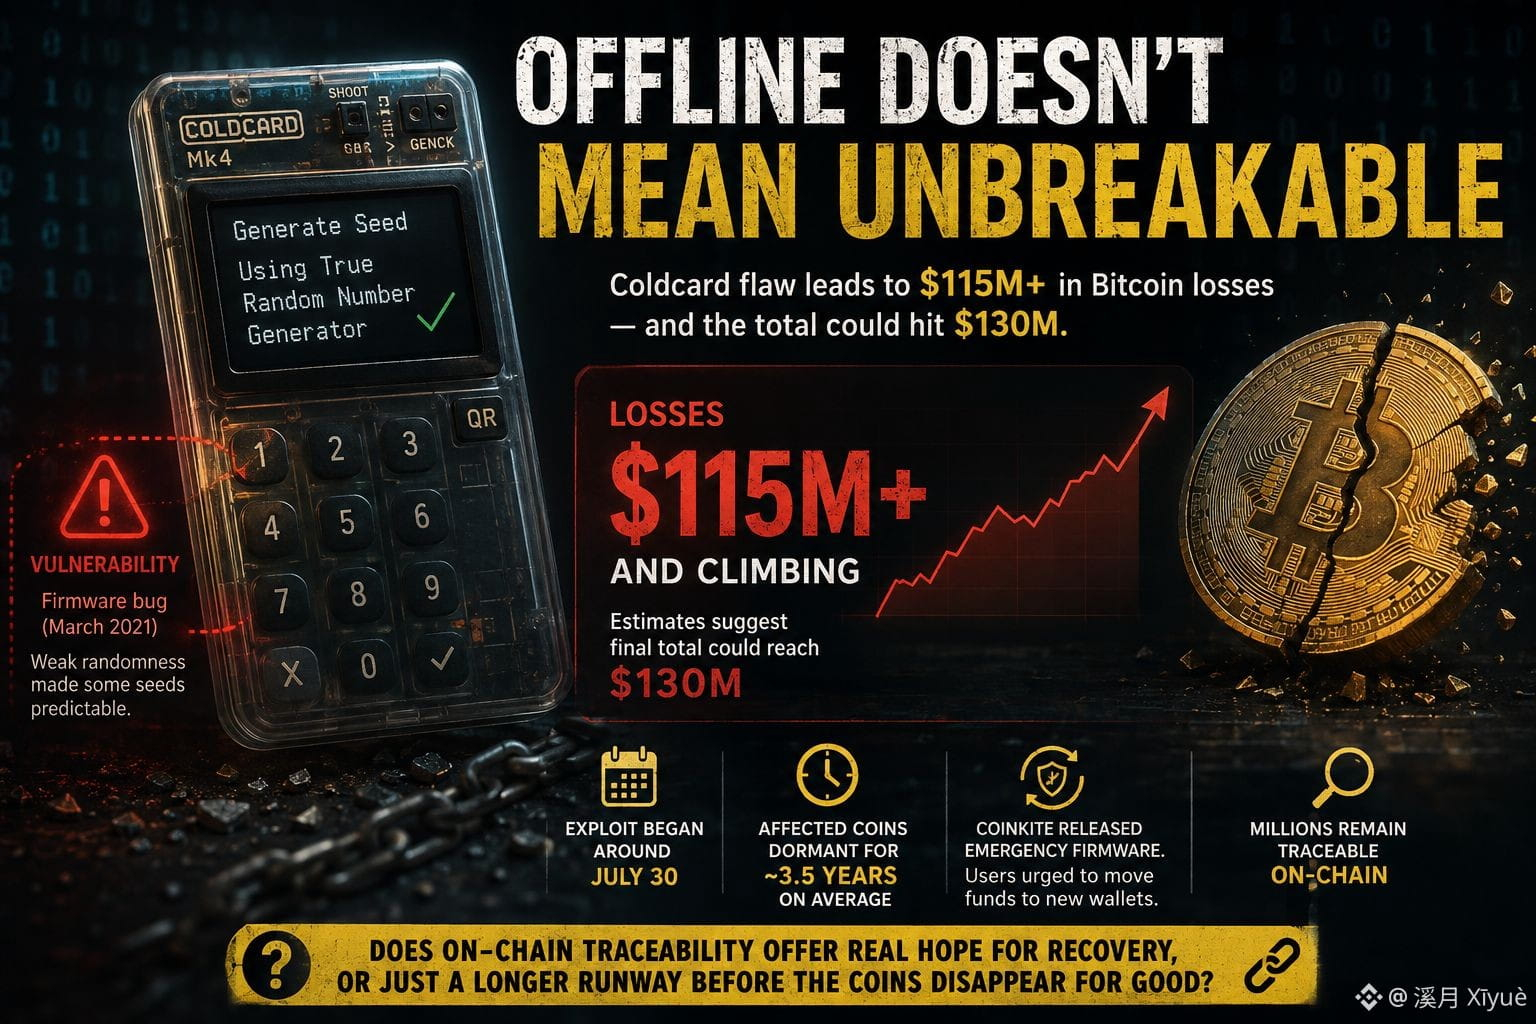
#ColdcardWalletLossesExceed$115M
Sebuah perangkat yang tidak pernah tersentuh internet baru saja membuktikan bahwa "offline" tidak otomatis berarti "tidak bisa diretas."
Kerugian yang terkait dengan celah keamanan pada Coldcard, dompet perangkat keras Bitcoin populer buatan Coinkite, telah melampaui $115 juta dan terus meningkat, menurut Galaxy Research—dengan beberapa perkiraan menyebut total akhirnya bisa mencapai $130 juta seiring penelusuran berlanjut. Eksploitasi dimulai sekitar 30 Juli dan ditelusuri ke bug firmware berusia lima tahun dari Maret 2021: adanya kekeliruan dalam kode menyebabkan perangkat tertentu membuat frasa seed dompet menggunakan sumber acak yang lebih lemah dan dapat diprediksi, alih-alih generator perangkat keras bawaan. Itu membuat beberapa kunci privat bisa ditebak secara matematis, bukan dicuri melalui phishing atau malware. Yang menonjol, serangan ini sebagian besar menargetkan dompet yang sudah lama tidak aktif, dengan koin yang terdampak dibiarkan tanpa disentuh rata-rata sekitar tiga setengah tahun. Coinkite sejak itu merilis firmware darurat dan mendesak pengguna yang terdampak untuk memindahkan dana ke dompet yang baru dibuat.
Ini penting di luar satu perangkat. Cold storage selama ini diperlakukan sebagai standar emas untuk keamanan self-custody, tepat karena tidak terhubung dengan permukaan serangan online. Insiden ini menjadi pengingat bahwa kerandoman di balik pembuatan kunci sama pentingnya dengan isolasi dari internet—cacat yang tertanam di level firmware dapat merusak keamanan apa pun seberapa "offline" suatu perangkat.
Dengan peneliti mencatat bahwa sebagian besar koin yang dicuri masih dapat ditelusuri di on-chain, apakah itu menawarkan harapan nyata untuk pemulihan, atau hanya landasan yang lebih panjang sebelum akhirnya dipindahkan melewati jangkauan?
$EDEN $HEMI
$RED