Dua fakta Dusk di awalnya terlihat kontradiktif bagi saya.
Yang satu membahas penerbitan asli yang mengurangi kebutuhan akan lapisan kustodi dan registrasi terpisah. Lalu ada Dusk yang bekerja sama dengan Cordial Systems untuk kustodi institusional melalui Dusk Vault.
Jadi saya terus bertanya: jika aset itu sudah asli di blockchain, mengapa Anda masih perlu penyedia kustodi?
Saya pikir kebingungannya berasal dari penggunaan kata “custody” untuk dua hal yang berbeda.
#dusk
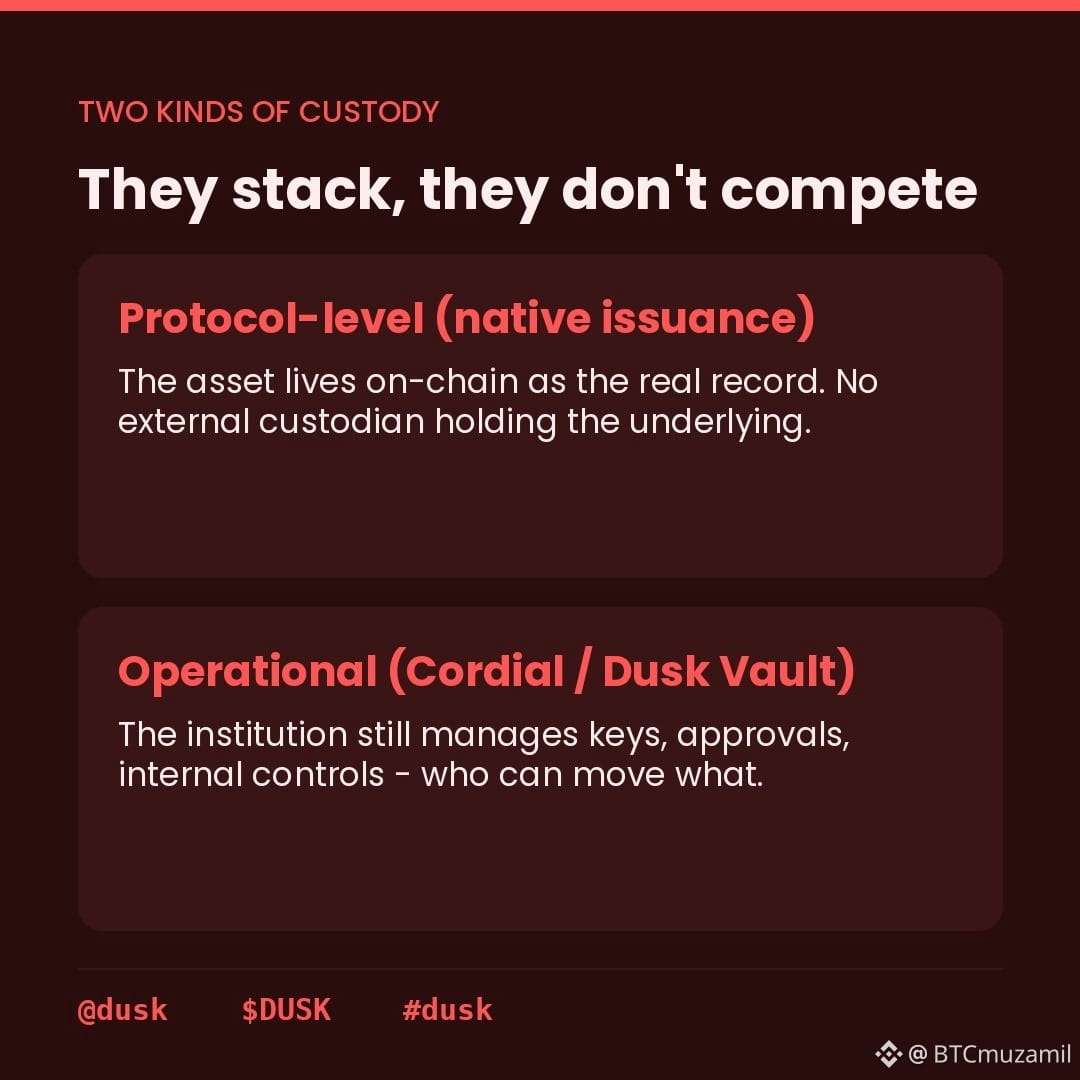
Dengan penerbitan asli, bagian pentingnya adalah bahwa aset dan catatan kepemilikannya dapat hidup langsung di Onchain, bukan membuat token menunjuk kembali ke catatan 0ffchain yang terpisah. Blockchain menangani logika kepemilikan dan penyelesaian secara langsung sesuai struktur hukum yang melatarbelakangi aset tersebut.
Cordial sedang menangani masalah yang berbeda.
Sebuah institusi yang memegang aset digital tetap harus menghadapi persetujuan kunci penandatanganan kebijakan izin kontrol internal dan kebutuhan audit. Itu sisi operasional dari kustodi. Aset yang berada di 0nchain tidak otomatis menghilangkan masalah-masalah tersebut.
Jadi saya tidak akan benar-benar membingkainya sebagai protokol custody vs institutional custody.
@Dusk
Lebih seperti sistem onchain menangani aset dan logika transfernya, sementara alat kustodi institusional menangani bagaimana sebuah organisasi mengendalikan akses ke aset-aset itu dengan aman.
Dan perbedaan itu justru sekarang lebih masuk akal bagi saya.
Memasukkan security token ke onchain bisa menghilangkan beberapa lapisan kustodi dan rekonsiliasi lama. Itu tidak berarti sebuah bank atau tim treasury tiba-tiba ingin semua orang memakai satu private key tanpa proses persetujuan.
Itu menyisakan pertanyaan yang lebih menarik:
Untuk Treasury institusional, apa risiko yang lebih besar untuk dipecahkan: infrastruktur yang menyimpan catatan aset, atau kontrol seputar siapa yang benar-benar bisa memindahkannya?
$DUSK