Saya mulai melihat pekerjaan keamanan Dusk dari sudut pandang yang berbeda: bukan hanya apakah kerentanan itu ada, tetapi seberapa efektif jaringan dapat mengubah temuan keamanan menjadi perbaikan struktural.
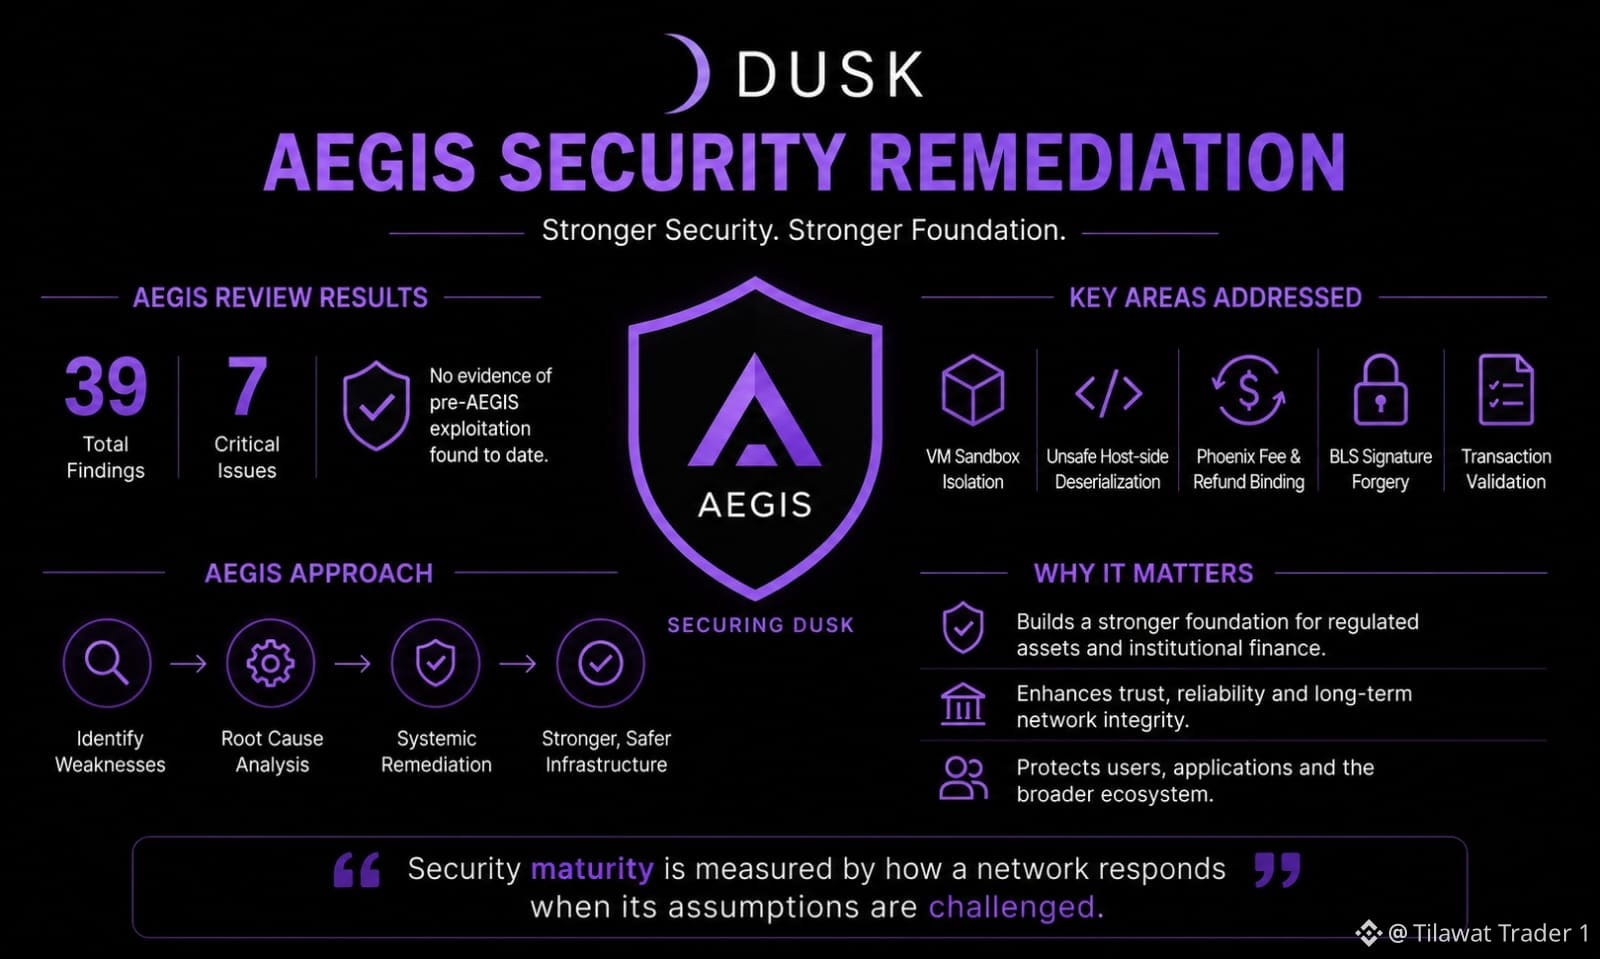
Remediasi AEGIS milik Dusk menarik dalam konteks tersebut. Tinjauan itu mengidentifikasi 39 temuan, termasuk 7 isu kritis, di berbagai area seperti sandboxing VM, deserialisasi, validasi transaksi, penanganan kriptografi, dan logika biaya terkait Phoenix. Dusk mengatakan bahwa remediasi menangani masalah-masalah ini pada level akar, bukan sekadar mengobatinya sebagai tambalan yang terisolasi.
Perbedaan itu penting untuk infrastruktur finansial.
Sebuah protokol yang dirancang untuk mendukung aset yang teregulasi tidak bisa memperlakukan keamanan sebagai tonggak audit sekali jalan. Lingkungan eksekusinya, validasi konsensus, dan logika transaksi semuanya perlu tetap tangguh saat sistem menjadi lebih kompleks.
Sinyal yang ingin saya pantau adalah apa yang terjadi setelah remediasi.
Apakah peningkatan di masa depan mempertahankan batas keamanan yang lebih kuat? Apakah jaringan tetap melakukan pengujian ketat ketika lingkungan eksekusi dan aplikasi baru diperkenalkan? Dan apakah Dusk dapat menunjukkan bahwa proses keamanannya dapat berkembang seiring protokol—bukan sekadar bereaksi hanya setelah masalah ditemukan?
Ada juga keterbatasan penting: memperbaiki kerentanan yang teridentifikasi tidak membuktikan bahwa seluruh protokol akan tetap aman secara permanen. Permukaan serangan baru dapat muncul seiring evolusi arsitektur, integrasi, dan cara penggunaan.
“Kematangan keamanan diukur dari bagaimana sebuah jaringan merespons ketika asumsi-asumsinya diuji.”
Bagi Dusk, AEGIS pada akhirnya mungkin lebih berarti sebagai ujian apakah kedisiplinan rekayasa mereka mampu menyamai ambisi untuk menjadi infrastruktur finansial.
#dusk $DUSK @Dusk $GPS $TUT
Remediasi AEGIS milik Dusk menarik dalam konteks tersebut. Tinjauan itu mengidentifikasi 39 temuan, termasuk 7 isu kritis, di berbagai area seperti sandboxing VM, deserialisasi, validasi transaksi, penanganan kriptografi, dan logika biaya terkait Phoenix. Dusk mengatakan bahwa remediasi menangani masalah-masalah ini pada level akar, bukan sekadar mengobatinya sebagai tambalan yang terisolasi.
Perbedaan itu penting untuk infrastruktur finansial.
Sebuah protokol yang dirancang untuk mendukung aset yang teregulasi tidak bisa memperlakukan keamanan sebagai tonggak audit sekali jalan. Lingkungan eksekusinya, validasi konsensus, dan logika transaksi semuanya perlu tetap tangguh saat sistem menjadi lebih kompleks.
Sinyal yang ingin saya pantau adalah apa yang terjadi setelah remediasi.
Apakah peningkatan di masa depan mempertahankan batas keamanan yang lebih kuat? Apakah jaringan tetap melakukan pengujian ketat ketika lingkungan eksekusi dan aplikasi baru diperkenalkan? Dan apakah Dusk dapat menunjukkan bahwa proses keamanannya dapat berkembang seiring protokol—bukan sekadar bereaksi hanya setelah masalah ditemukan?
Ada juga keterbatasan penting: memperbaiki kerentanan yang teridentifikasi tidak membuktikan bahwa seluruh protokol akan tetap aman secara permanen. Permukaan serangan baru dapat muncul seiring evolusi arsitektur, integrasi, dan cara penggunaan.
“Kematangan keamanan diukur dari bagaimana sebuah jaringan merespons ketika asumsi-asumsinya diuji.”
Bagi Dusk, AEGIS pada akhirnya mungkin lebih berarti sebagai ujian apakah kedisiplinan rekayasa mereka mampu menyamai ambisi untuk menjadi infrastruktur finansial.
#dusk $DUSK @Dusk $GPS $TUT