Saya mulai melihat pekerjaan keamanan Dusk dari sudut pandang yang berbeda: bukan sekadar apakah ada kerentanan, melainkan seberapa efektif jaringan dapat mengubah temuan keamanan menjadi perbaikan struktural.
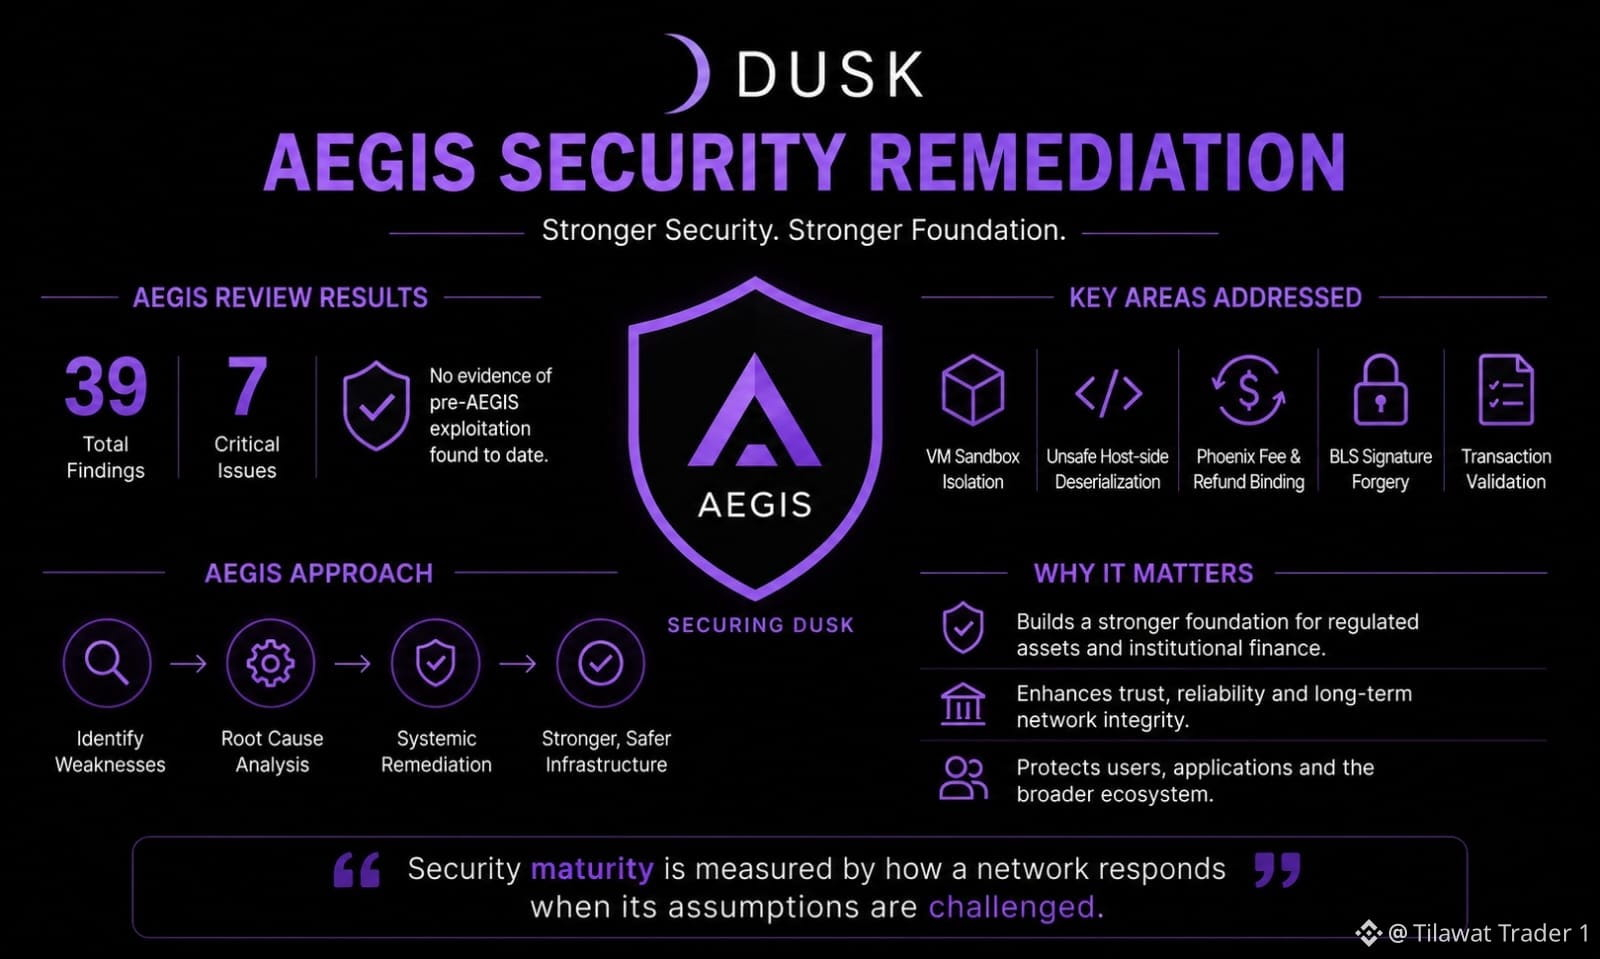
Remediasi AEGIS Dusk menarik dalam konteks tersebut. Peninjauan mengidentifikasi 39 temuan, termasuk 7 masalah kritis, di berbagai area seperti sandboxing VM, deserialisasi, validasi transaksi, penanganan kriptografi, dan logika biaya terkait Phoenix. Dusk menyatakan bahwa remediasi tersebut menangani masalah-masalah ini sampai ke akar, alih-alih hanya memperlakukannya sebagai tambalan yang terpisah.
Perbedaan itu penting bagi infrastruktur keuangan.
Protokol yang dirancang untuk mendukung aset teregulasi tidak bisa menganggap keamanan sebagai pencapaian audit satu kali. Lingkungan eksekusi, validasi konsensus, dan logika transaksinya harus tetap tangguh seiring sistem menjadi semakin kompleks.
Karena itu, hal yang akan saya amati adalah apa yang terjadi setelah remediasi.
Apakah peningkatan di masa mendatang mempertahankan batas keamanan yang lebih kuat? Apakah jaringan tetap melakukan pengujian ketat saat lingkungan eksekusi dan aplikasi baru diperkenalkan? Dan bisakah Dusk menunjukkan bahwa proses keamanannya berkembang seiring protokol, alih-alih hanya bereaksi setelah masalah ditemukan?
Ada juga batasan penting: memperbaiki kerentanan yang telah diidentifikasi tidak membuktikan bahwa seluruh protokol akan selalu aman. Permukaan serangan baru dapat muncul seiring berkembangnya arsitektur, integrasi, dan penggunaan.
“Kematangan keamanan diukur dari cara jaringan merespons ketika asumsi-asumsinya diuji.”
Bagi Dusk, pada akhirnya AEGIS mungkin lebih penting sebagai ujian untuk mengetahui apakah disiplin rekayasanya mampu mengimbangi ambisinya untuk menjadi infrastruktur keuangan, daripada sekadar sebagai daftar kerentanan.
#dusk $DUSK @Dusk $GPS $TUT
Remediasi AEGIS Dusk menarik dalam konteks tersebut. Peninjauan mengidentifikasi 39 temuan, termasuk 7 masalah kritis, di berbagai area seperti sandboxing VM, deserialisasi, validasi transaksi, penanganan kriptografi, dan logika biaya terkait Phoenix. Dusk menyatakan bahwa remediasi tersebut menangani masalah-masalah ini sampai ke akar, alih-alih hanya memperlakukannya sebagai tambalan yang terpisah.
Perbedaan itu penting bagi infrastruktur keuangan.
Protokol yang dirancang untuk mendukung aset teregulasi tidak bisa menganggap keamanan sebagai pencapaian audit satu kali. Lingkungan eksekusi, validasi konsensus, dan logika transaksinya harus tetap tangguh seiring sistem menjadi semakin kompleks.
Karena itu, hal yang akan saya amati adalah apa yang terjadi setelah remediasi.
Apakah peningkatan di masa mendatang mempertahankan batas keamanan yang lebih kuat? Apakah jaringan tetap melakukan pengujian ketat saat lingkungan eksekusi dan aplikasi baru diperkenalkan? Dan bisakah Dusk menunjukkan bahwa proses keamanannya berkembang seiring protokol, alih-alih hanya bereaksi setelah masalah ditemukan?
Ada juga batasan penting: memperbaiki kerentanan yang telah diidentifikasi tidak membuktikan bahwa seluruh protokol akan selalu aman. Permukaan serangan baru dapat muncul seiring berkembangnya arsitektur, integrasi, dan penggunaan.
“Kematangan keamanan diukur dari cara jaringan merespons ketika asumsi-asumsinya diuji.”
Bagi Dusk, pada akhirnya AEGIS mungkin lebih penting sebagai ujian untuk mengetahui apakah disiplin rekayasanya mampu mengimbangi ambisinya untuk menjadi infrastruktur keuangan, daripada sekadar sebagai daftar kerentanan.
#dusk $DUSK @Dusk $GPS $TUT