


Kesimpulan Utama
Para penjahat yang melakukan serangan pencemaran alamat memanfaatkan kebiasaan umum pengguna untuk menyalin alamat dari riwayat transaksi dan keterbatasan antarmuka pengguna yang menampilkan "alamat singkat".
Dengan menggunakan generator alamat "vanity", para penyerang membuat alamat yang meniru karakter pertama dan terakhir dari penerima yang sering digunakan oleh korban; kemudian mereka menggunakan token palsu, transfer nilai nol, atau bahkan jumlah kecil yang sebenarnya untuk menghindari filter dompet dan mencemari riwayat Anda.
Gunakan dompet pintar seperti Binance Wallet yang menyaring spam dan memberi tahu tentang alamat serupa, gunakan buku alamat dan jangan pernah hanya mempercayai karakter pertama/terakhir dari sebuah alamat saat melakukan transaksi.

Ekosistem cryptocurrency terus menghadapi tantangan keamanan yang terus berkembang. Di antaranya, serangan peracunan alamat telah menjadi ancaman serius, yang bertujuan untuk menipu pengguna untuk mengirim dana ke alamat yang berbahaya atau salah. Untuk Binance, melindungi asetmu adalah prioritas utama. Teruslah membaca untuk mengetahui bagaimana serangan ini berkembang, bagaimana Binance Wallet melindungimu secara proaktif dari mereka, dan praktik terbaik agar kamu tidak terjebak dalam skema jahat semacam ini.
Mengapa itu berhasil
Sebagian besar pengguna Web3, atau manusia secara umum, tidak menghafal rangkaian heksadesimal 42 karakter. Sebagai gantinya, mereka mempercayai jalan pintas visual. Karena keterbatasan antarmuka pengguna di penjelajah blok (seperti Etherscan) dan dompet, alamat biasanya ditampilkan dalam bentuk singkat seperti ini: 0x1234...abcd.
Para penyerang memanfaatkan ini dengan menggunakan layanan yang disebut generator alamat vanity, alat yang membuat alamat dompet yang dipersonalisasi dengan karakter awal dan akhir yang dipilih, untuk menghasilkan rangkaian berbahaya yang cocok dengan prefiks dan sufiks dari penerima yang sah. Karena menghasilkan alamat hampir tidak memerlukan biaya, mereka dapat memaksa kecocokan yang tampak identik dengan mata telanjang.
Ketika kamu memulai transaksi baru ke penerima yang baru-baru ini kamu operasikan, kamu bisa melihat riwayatmu, melihat alamat yang mulai dan diakhiri dengan sama, dan mengklik "salin". Pada saat itu, kamu telah menyalin tanpa sadar alamat penyerang.
Bagaimana para penyerang "meracuni" riwayatmu: 3 metode umum
Untuk memasukkan alamat berbahaya mereka ke dalam riwayat transaksi kamu, para penyerang terutama menggunakan tiga teknik.
1. Kontrak token palsu (emulasi peristiwa)
Dalam kasus ini, para penyerang menerapkan kontrak token non-standar (misalnya, token palsu bernama "U5DC"). Kontrak ini diprogram untuk memicu peristiwa "Transfer" yang tampaknya berasal dari alamatmu ke alamat berbahaya.
Mereka bahkan dapat memalsukan jumlah tepat dari transfer terakhir yang sah. Jika kamu baru saja mengirim 1.000 USDC, mereka dapat membuat catatan di riwayatmu yang menunjukkan bahwa "kamu mengirim" 1.000 U5DC ke alamat mereka yang teracuni.
2. Transfer dengan jumlah nol
Beberapa kontrak token utama (termasuk versi tertentu dari USDC) memungkinkan fungsi "Transfer Dari" dengan jumlah nol tanpa memerlukan tanda tangan kunci pribadi dari pengirim.
Penyerang dapat memulai transfer 0 USDC dari dompetmu ke alamat vanity mereka. Karena merupakan interaksi "nyata" pada kontrak USDC, ini muncul di riwayatmu sebagai entri yang sah (meskipun bernilai $0), siap untuk disalin.
3. Transfer nyata dengan jumlah rendah
Untuk menghindari dompet modern yang sudah menyaring transaksi dengan nilai nol, para penyerang mulai "berinvestasi" dalam serangan mereka.
Mereka dapat mengirimkanmu sejumlah kecil cryptocurrency yang nyata (misalnya, 0,01 USDC) ke dompetmu. Karena merupakan transfer yang sah dengan nilai, ini sering kali melewati penyaring spam dan muncul di bagian atas daftar "Diterima" atau "Terbaru" milikmu.
Bagaimana melindungi asetmu
Meskipun kamu tidak dapat mencegah seseorang mengirimkanmu "debu" atau memalsukan transaksi di alamatmu di rantai, kamu bisa mengontrol bagaimana kamu berinteraksi dengan data tersebut.
1. Gunakan dompet yang fokus pada keamanan (misalnya, Binance Wallet)
Garis pertahanan pertamamu adalah antarmuka dompetmu. Binance Wallet dirancang untuk mengurangi risiko peracunan alamat secara default:
Filter spam dan debu yang canggih: Binance Wallet secara otomatis mengidentifikasi dan menekan catatan yang berasal dari kontrak berbahaya atau non-standar. Ini termasuk sistem penyaringan yang kuat untuk transfer dengan jumlah nol dan transaksi "debu" dengan nilai sangat rendah, yang dirancang khusus untuk meracuni riwayatmu. Dengan memastikan bahwa antarmuka kamu hanya menampilkan aktivitas yang sah dan relevan, kami menghilangkan ancaman sebelum kamu memiliki kesempatan untuk menyalin alamat berbahaya.
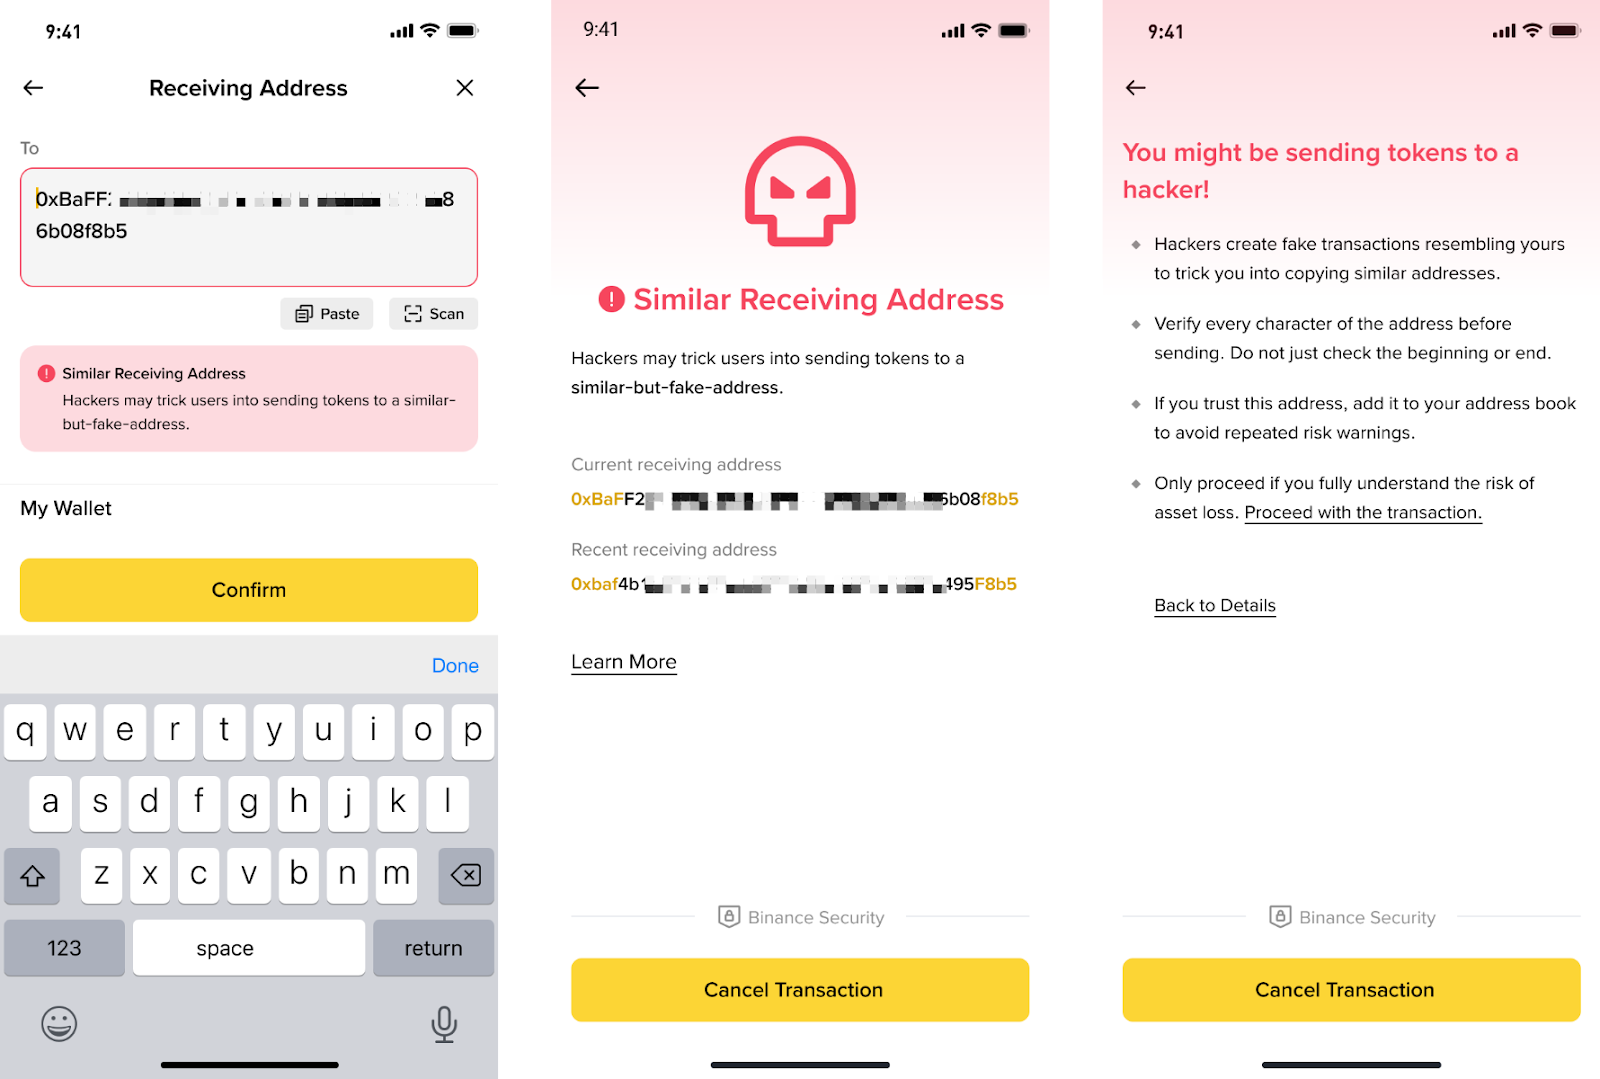
Peringatan kesamaan: Jika kamu mencoba mengirim dana ke alamat yang tampak mencurigakan mirip dengan kontak yang sering tetapi bukan kecocokan yang tepat, Binance Wallet akan menunjukkan peringatan risiko tinggi.
2. Gunakan buku alamat
Berhenti menyalin dari riwayat transaksi.
Untuk setiap alamat yang kamu interaksi lebih dari sekali (bursa, teman, atau penyimpanan dingin milikmu sendiri), simpan di buku alamat dompetmu dan berikan alias yang jelas.
Saat mengirim dana, pilih kontak berdasarkan nama, bukan menyalin rangkaian karakter.

3. Aturan "karakter tengah"
Jangan pernah memverifikasi alamat hanya dengan 4 karakter pertama dan 4 karakter terakhir.
Verifikasi 4 karakter pertama, 4 karakter tengah, dan 4 karakter terakhir.
Penyerang hampir tidak pernah mencocokkan segmen tengah, karena daya komputasi yang dibutuhkan untuk menyamakan seluruh rangkaian 42 karakter saat ini membuatnya terlalu mahal.
4. Lakukan transaksi percobaan
Untuk jumlah yang besar, selalu kirim terlebih dahulu jumlah "percobaan" yang kecil. Verifikasi penerimaan di ujung lainnya dan hanya kemudian lanjutkan dengan jumlah total menggunakan alamat yang sudah dikonfirmasi.
Refleksi akhir
Di Web3, tidak ada tombol "batalkan", dan para penyerang bertaruh bahwa kamu akan mempercayai potongan yang familiar alih-alih memverifikasi tujuan secara keseluruhan. Kabar baiknya adalah bahwa peracunan alamat adalah serangan yang berbasis pada kebiasaan, yang berarti juga dapat dicegah: anggap riwayat transaksi sebagai tidak dapat dipercaya, gunakan buku alamat atau kontak yang terverifikasi dan pilih dompet yang fokus pada keamanan seperti Binance Wallet, yang menyaring spam dan menandai alamat yang mencurigakan. Ambil waktumu, konfirmasi alamat lengkap (termasuk segmen tengah) dan, jika jumlahnya relevan, lakukan terlebih dahulu transfer percobaan; karena beberapa detik tambahan untuk verifikasi dapat menyelamatkanmu dari kehilangan yang tidak dapat dipulihkan.
Untuk mengetahui lebih lanjut
Lindungi dirimu dari smishing: aktifkan kode antiphishingmu hari ini
Jangan biarkan tempat untuk token spam di dompet Web3mu | Blog Binance
Keamanan di dompet Web3: bagaimana penipuan persetujuan palsu mengeksploitasi fungsi pencabutan
Harap dicatat: Mungkin ada ketidaksesuaian antara konten asli dalam bahasa Inggris ini dan versi terjemahan mana pun (versi ini mungkin dihasilkan oleh AI). Silakan lihat versi asli dalam bahasa Inggris untuk mendapatkan informasi yang paling akurat jika terjadi ketidaksesuaian.