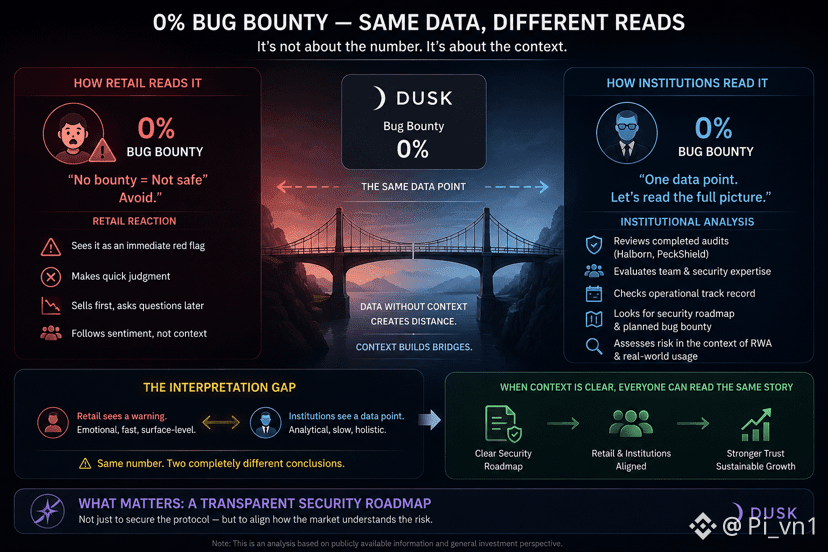
Saya memiliki sesuatu yang saya sadari ketika mencoba membandingkan bagaimana pasar bereaksi terhadap angka 0% bug bounty Dusk, dengan cara sebuah dana institusional benar-benar akan membaca angka itu.
Untuk sebagian besar pengikut retail, metrik keamanan 0% mudah dibaca seperti peringatan langsung — proyek belum aman, jadi menjauh. Namun, sebuah dana institusional yang benar-benar mempertimbangkan investasi di RWA tidak berhenti pada satu angka saja. Mereka melihat seluruh berkas — siapa yang berada di balik audit yang sudah ada, struktur tim teknisnya, riwayat operasional tanpa insiden, dan apakah roadmap memiliki rencana untuk mengisi celah ini.
Perbedaan ini adalah antara membaca sebuah angka sebagai kesimpulan akhir, dan membacanya sebagai satu titik data dalam gambaran yang lebih besar. Dengan $DUSK , bug bounty bernilai 0 adalah fakta, tetapi artinya bergantung pada apa yang diletakkan berdampingan dengannya — bersebelahan dengan roadmap keamanan yang jelas itu sangat berbeda dibandingkan berada di tengah keheningan.
Masalahnya bukan apakah angka itu buruk atau tidak, melainkan bahwa pasar retail dan institusi membaca data yang sama dengan dua cara yang sepenuhnya berbeda — kesenjangan pemahaman itu bisa memunculkan reaksi harga yang tidak mencerminkan risiko yang sebenarnya.
Self-refute: saya tidak punya informasi internal tentang apakah @Dusk memiliki roadmap keamanan yang spesifik atau tidak, jadi ini masih dugaan tentang bagaimana berbagai jenis investor menafsirkan satu angka yang sama.
Saya menunggu Dusk mempublikasikan roadmap keamanan yang cukup jelas agar organisasi dan retail membaca kisah yang sama, bukan membiarkan masing-masing pihak menafsirkan menurut caranya sendiri.
#dusk $AKE
Untuk sebagian besar pengikut retail, metrik keamanan 0% mudah dibaca seperti peringatan langsung — proyek belum aman, jadi menjauh. Namun, sebuah dana institusional yang benar-benar mempertimbangkan investasi di RWA tidak berhenti pada satu angka saja. Mereka melihat seluruh berkas — siapa yang berada di balik audit yang sudah ada, struktur tim teknisnya, riwayat operasional tanpa insiden, dan apakah roadmap memiliki rencana untuk mengisi celah ini.
Perbedaan ini adalah antara membaca sebuah angka sebagai kesimpulan akhir, dan membacanya sebagai satu titik data dalam gambaran yang lebih besar. Dengan $DUSK , bug bounty bernilai 0 adalah fakta, tetapi artinya bergantung pada apa yang diletakkan berdampingan dengannya — bersebelahan dengan roadmap keamanan yang jelas itu sangat berbeda dibandingkan berada di tengah keheningan.
Masalahnya bukan apakah angka itu buruk atau tidak, melainkan bahwa pasar retail dan institusi membaca data yang sama dengan dua cara yang sepenuhnya berbeda — kesenjangan pemahaman itu bisa memunculkan reaksi harga yang tidak mencerminkan risiko yang sebenarnya.
Self-refute: saya tidak punya informasi internal tentang apakah @Dusk memiliki roadmap keamanan yang spesifik atau tidak, jadi ini masih dugaan tentang bagaimana berbagai jenis investor menafsirkan satu angka yang sama.
Saya menunggu Dusk mempublikasikan roadmap keamanan yang cukup jelas agar organisasi dan retail membaca kisah yang sama, bukan membiarkan masing-masing pihak menafsirkan menurut caranya sendiri.
#dusk $AKE