Kebanyakan orang mengira adopsi institusional menunggu regulasi yang lebih baik. Menurut saya, hambatan yang lebih besar mungkin sesuatu yang jauh lebih jarang dibahas: informasi itu sendiri.
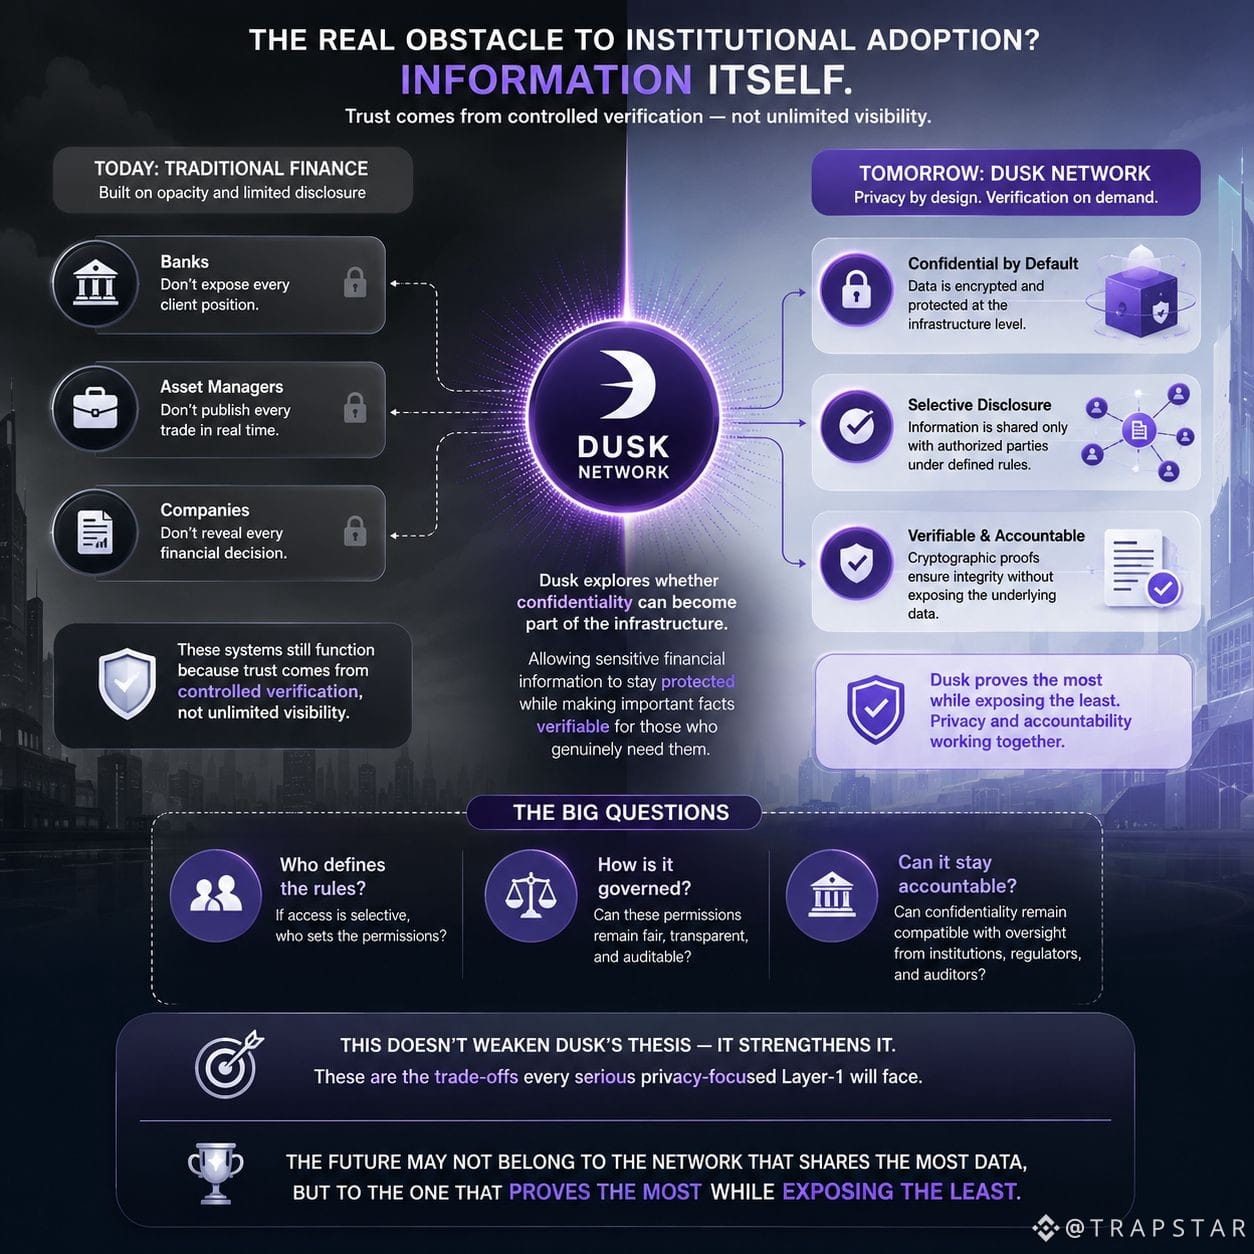
Semakin saya mempelajari cara pasar keuangan tradisional beroperasi, semakin saya menyadari bahwa pasar tersebut tidak pernah dibangun di atas transparansi sepenuhnya. Bank tidak membeberkan setiap posisi klien. Manajer aset tidak memublikasikan setiap transaksi secara real time. Perusahaan tidak mengungkap setiap keputusan keuangan saat keputusan itu dibuat. Namun sistem-sistem itu tetap berjalan karena kepercayaan datang dari verifikasi yang dikendalikan—bukan dari visibilitas tanpa batas.
Perspektif itu membuat saya melihat Dusk dengan cara yang berbeda.
Alih-alih memperlakukan privasi sebagai sebuah fitur, Dusk mengeksplorasi apakah kerahasiaan dapat menjadi bagian dari infrastruktur itu sendiri. Gagasannya bukanlah menyembunyikan aktivitas demi kerahasiaan. Tujuannya adalah agar informasi keuangan yang sensitif tetap terlindungi, sekaligus fakta-fakta penting tetap dapat diverifikasi oleh pihak-pihak yang benar-benar membutuhkannya.
Namun di situlah percakapan menjadi semakin menarik.
Jika akses terhadap informasi bersifat selektif, siapa yang menentukan aturan tersebut? Bagaimana izin dikelola? Bisakah kerahasiaan tetap selaras dengan akuntabilitas ketika institusi, regulator, dan auditor semuanya memerlukan tingkat visibilitas yang berbeda-beda?
Saya tidak berpikir pertanyaan-pertanyaan ini melemahkan tesis Dusk—justru memperkuatnya. Ini adalah jenis kompromi yang pada akhirnya akan dihadapi setiap Layer-1 yang serius berfokus pada privasi.
Mungkin masa depan blockchain tidak akan diputuskan oleh jaringan mana yang membagikan paling banyak data. Bisa jadi masa depan ditentukan oleh jaringan mana yang membuktikan paling banyak dengan mengekspos paling sedikit.
@Dusk $DUSK #dusk