Saya sudah cukup lama berada di dunia kripto untuk melihat bahwa permissionless sering diperlakukan seolah-olah itu mencakup seluruh sistem. Padahal, pada kenyataannya, itu mungkin hanya menggambarkan satu bagian. Ketika aset yang teregulasi masuk ke gambaran, perbedaan itu menjadi jauh lebih penting.
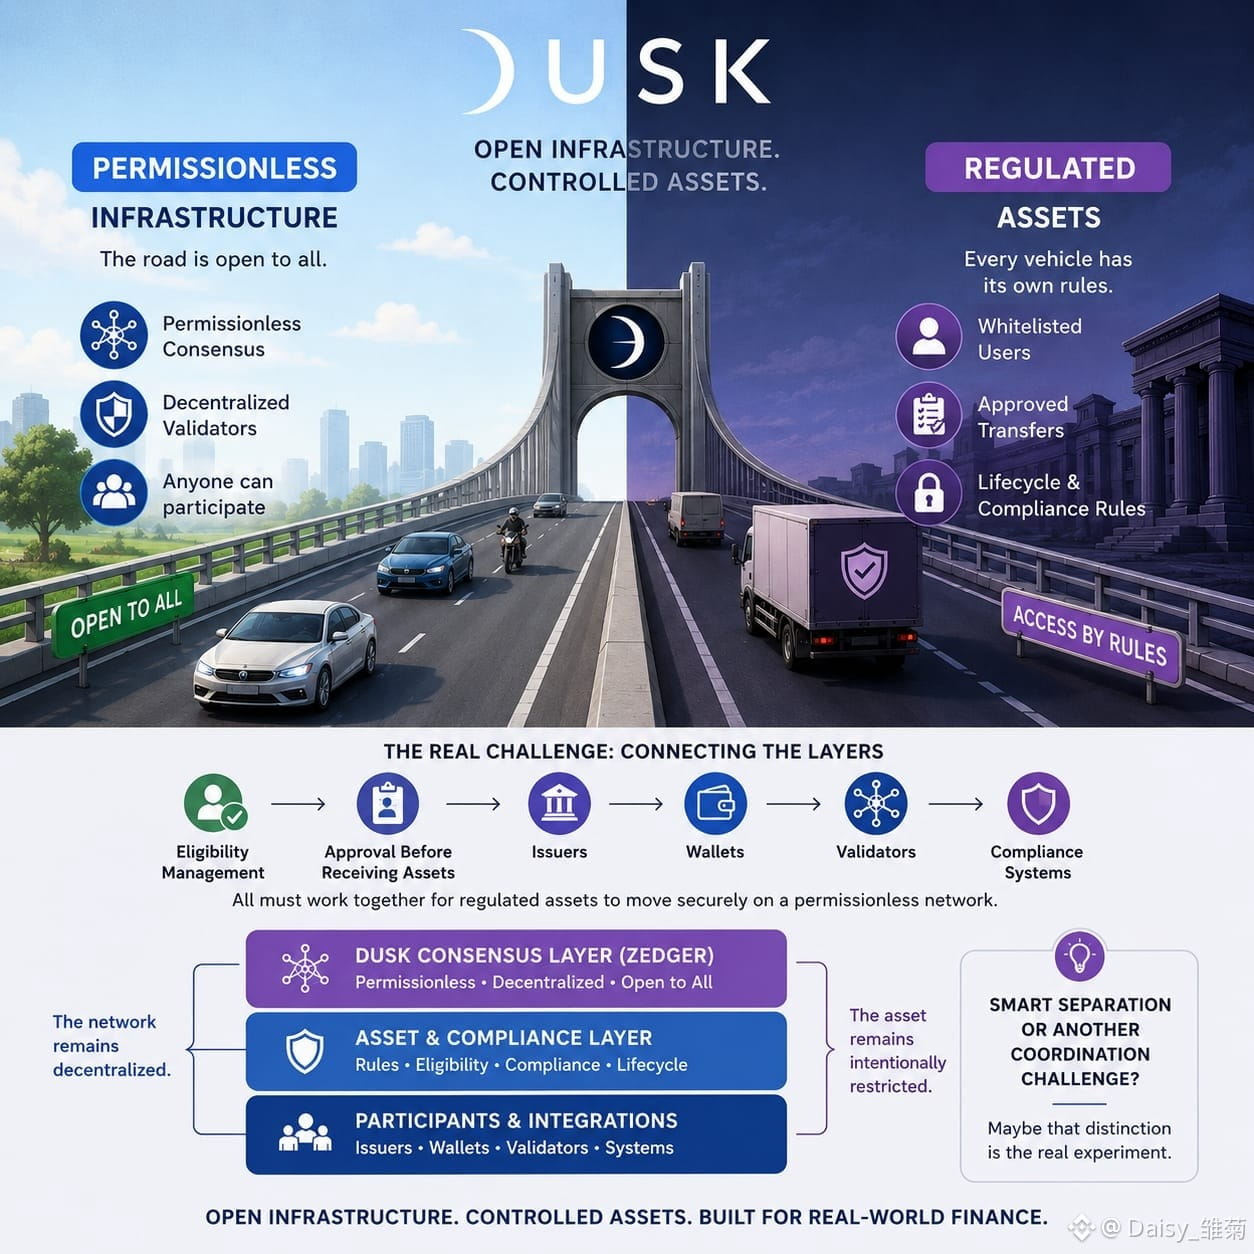
@Dusk menonjol karena konsensusnya bisa tetap permissionless, sementara aset yang dibangun di atasnya masih bisa mengikuti aturan yang ketat. Validator dapat membantu mengamankan jaringan, sedangkan security yang teregulasi dapat memerlukan pengguna yang disetujui, transfer yang diizinkan, atau aturan siklus hidup yang jelas.
Awalnya, itu terdengar seperti sebuah konflik. Tapi mungkin tidak.
Anggap saja seperti jalan umum: siapa pun bisa menggunakan jalan itu, tetapi kendaraan yang berbeda tetap dapat memiliki aturan akses yang berbeda.
Tantangan sebenarnya dimulai ketika lapisan-lapisan ini terhubung. Kelayakan harus dikelola. Pengguna mungkin perlu persetujuan sebelum menerima aset. Pihak penerbit, dompet, validator, dan sistem kepatuhan semuanya perlu bekerja sama.
Jaringan bisa tetap terdesentralisasi sementara asetnya sendiri sengaja dibatasi.
Model Zedger dari Dusk dibangun di sekitar pengguna yang di-whitelist dan persyaratan siklus hidup security yang teregulasi, sehingga keseimbangan ini menjadi sangat jelas.
Jadi pertanyaan besar adalah:
Apakah ini pemisahan yang cerdas antara infrastruktur terbuka dan aset yang dikendalikan, atau sekadar tantangan koordinasi lainnya?
Mungkin pembedaan itulah eksperimen yang sebenarnya.
@Dusk #dusk $DUSK