
Frasa cadangan yang tampak acak ternyata bisa dipecahkan secara presisi?
Dompet dingin (cold wallet) mengapa dalam jangka panjang dianggap oleh pasar mata uang kripto sebagai garis pertahanan terakhir untuk perlindungan aset, kuncinya terletak pada proses pembangkitan kunci privat dan frasa cadangannya yang memiliki sifat acak absolut yang tidak dapat diprediksi.
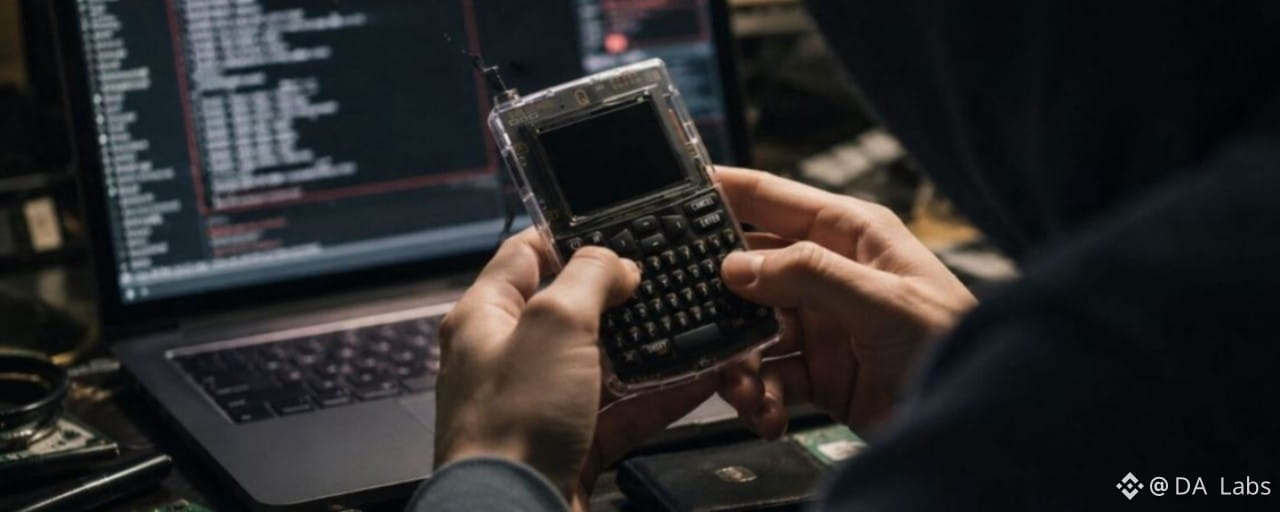
Namun tepat ketika semua orang menganggap dompet dingin aman tanpa masalah, terjadi krisis keamanan besar yang meledak pada merek dompet dingin Bitcoin terkenal, Coldcard—mengungkap fakta pahit ke seluruh jaringan: selama ada kesalahan keamanan dalam proses tersebut, dompet dingin masih bisa diretas.
Dompet dingin menggunakan perangkat lunak sebagai pengganti perlindungan
Berdasarkan laporan analisis teknis keamanan siber lanjutan, akar tragedi ini dapat ditelusuri ke versi firmware v4.0.0 yang dirilis pada 1 Maret 2021.
Pada versi saat itu terdapat kelalaian rekayasa, sehingga ketika perangkat menjalankan proses pembuatan seed phrase yang paling penting, perangkat langsung melewati generator angka acak perangkat keras yang semula dirancang di dalam perangkat untuk menghasilkan nilai entropi yang benar. Akibatnya, seed phrase kehilangan sifat tidak dapat diprediksi.
Paparan nomor seri chip dan perbedaan waktu
Secara umum, menebak 24 seed phrase dari sebuah cold wallet Bitcoin dengan cara brute force secara matematis hampir tidak mungkin.
Namun, skema pengganti perangkat lunak yang digunakan Coldcard di versi firmware tersebut justru memaksa peretas menulis algoritma performa tinggi yang khusus. Lalu, dengan memadankan matriks kemampuan komputasi kartu grafis dalam keadaan offline, mereka dapat merekonstruksi dengan akurat seed phrase yang terjadi pada saat itu dalam hitungan menit bahkan beberapa detik.
Semua private key single-sig terpapar selama lima tahun
Yang paling mengejutkan komunitas adalah bahwa celah kode tersebut tidak hanya memengaruhi satu batch tertentu atau satu model perangkat tertentu, melainkan tertanam dalam lapisan arsitektur perangkat lunak selama lima tahun.
Ini berarti apa pun yang dibeli pengguna—baik Mk3, Mk4, Mk5, maupun model flagship terbaru Coldcard Q—saat mereka mengklik “create new wallet” di perangkat, aturan untuk membobol private key sudah diserahkan kepada orang lain.
Gelombang penjarahan “paus” akibat skrip otomatis
Setelah logika lapisan dasar dari celah tersebut ditembus, dalam waktu dekat terjadi gelombang penjualan/pelemparan cold wallet yang belum pernah ada sebelumnya. Peretas memanfaatkan alat perangkat lunak yang sangat terotomatisasi untuk melakukan rangkaian pelepasan secara berantai.
Aksi perampokan terhadap aset di cold wallet ini mematahkan pemahaman tradisional di pasar bahwa aset yang diam lama berarti pasti aman. Banyak wallet “hiu paus” yang tertidur selama bertahun-tahun, tanpa peringatan apa pun, langsung dikosongkan dalam sekejap.
Serangan tepat dalam skala menit
Pada hari serangan dilancarkan, peretas sebelumnya melakukan integrasi mendalam terhadap basis data besar private key hasil tebakannya serta skrip transaksi pemantauan otomatis. Sebelum ada siapa pun yang mengetahui bencana tersebut, mereka menanam “bom waktu” dengan kualitas yang sekelas bom nuklir.
Saat perintah serangan resmi diaktifkan, skrip segera meluncurkan dan mengonfirmasi ratusan transfer on-chain dalam waktu hanya 25 menit. Seketika itu, 594 BTC dari sekitar 500 alamat Coldcard yang tersebar digabungkan untuk dipindahkan ke alamat wallet penyangga (laundering) yang dikendalikan peretas.
Sumber gambar: X
“Paus raksasa” yang tertidur menjadi korban terbesar
Analisis data on-chain menunjukkan bahwa korban utama dalam gelombang penjarahan ini bukanlah investor yang sering melakukan transaksi, melainkan mereka yang paling sabar dan sudah lama memegang “paus BTC” yang mengalami pukulan paling berat.
Di antara alamat yang telah dikosongkan, proporsi yang sangat tinggi sudah tertidur di blockchain selama lebih dari tiga tahun tanpa catatan pergerakan apa pun. Pengguna-pengguna ini, karena kepercayaan yang ekstrem terhadap keamanan perangkat keras Coldcard, setelah menyelesaikan pengaturan pada tahun 2021 kemudian menyimpan perangkat tersebut secara offline dengan baik.
Mekanisme multi-sig menunjukkan perlindungan yang ekstrem
Dalam bencana on-chain yang sangat tragis ini, hanya satu jenis pengguna Coldcard yang hampir tidak mengalami kerugian, yaitu mereka yang menyimpan aset dengan arsitektur multi-signature.
Karena hak penarikan pada wallet multi-sig tersebar di beberapa private key independen, meskipun peretas berhasil menebak private key salah satu Coldcard melalui celah firmware, tanpa otorisasi dari private key independen lainnya, mereka tetap tidak dapat menandatangani dan mengeksekusi transaksi transfer secara sepihak.
Refleksi industri dan strategi respons pengguna
Tidak ada pengguna yang ingin melihat terjadinya insiden Coldcard, namun saat ini yang bisa dilakukan hanyalah merenungkan bagaimana melindungi aset kita di masa depan.
Krisis ini memperlihatkan bahwa bahkan merek wallet perangkat keras yang reputasinya sangat baik dan mengusung keamanan berstandar tinggi sekalipun, masih bisa mengalami celah yang fatal akibat kelalaian manusia dalam proses kompilasi perangkat lunak.
Segera pindahkan dana dan ganti seed phrase
Bagi siapa pun yang, setelah pembaruan firmware pada Maret 2021, membuat atau mereset seed phrase single-sig pada perangkat yang terdampak, harus menyadari bahwa private key dari alamat tersebut memiliki risiko yang sangat tinggi untuk dapat dihitung balik oleh peretas kapan saja.
Apa pun itu—Coldcard atau wallet cold/hot Web3 lainnya—selama terjadi situasi berbahaya yang berpotensi membocorkan seed phrase (catatan kata), disarankan segera mengganti wallet. Tujuannya agar jika suatu hari ada arus masuk dan keluar aset dalam jumlah besar, aset tersebut tidak tiba-tiba direbut oleh peretas.
Beralih dari skema single-sig ke multi-sig
Insiden Coldcard ini dengan kuat membuktikan sifat rapuh “single signature” ketika menghadapi celah kode sistematis. Ke depannya, untuk menghindari agar satu node saja dapat mengekstrak aset, disarankan agar pengguna beralih menggunakan arsitektur multi-signature.
Lebih lanjut, pemikiran pertahanan yang lebih baik adalah mendiversifikasi risiko rantai pasok perangkat keras. Saat membangun wallet multi-sig, jangan semuanya bergantung pada perangkat dari satu merek saja. Dengan begitu, sekalipun Coldcard, Trezor, atau Ledger ada yang bermasalah, Anda sulit memindahkan aset dalam wallet secara langsung.
Dilema antara open source dan audit
Dari sudut pandang perkembangan industri, insiden celah Coldcard juga memunculkan refleksi tentang keseimbangan antara kode sumber terbuka dan audit keamanan. Banyak pengguna di masa lalu mempercayai perangkat lunak open source secara membabi buta, dengan anggapan bahwa selama kodenya dipublikasikan, maka itu sama dengan keamanan yang mutlak.
Namun, kenyataannya adalah bahwa basis kode yang sangat besar dan kompleks sering kali kekurangan tim profesional pihak ketiga untuk melakukan tinjauan mendalam yang jangka panjang, real-time, dan menyeluruh. Akibatnya, kelalaian fatal terpendam dalam proses pembangunan hingga bertahun-tahun tanpa disadari.