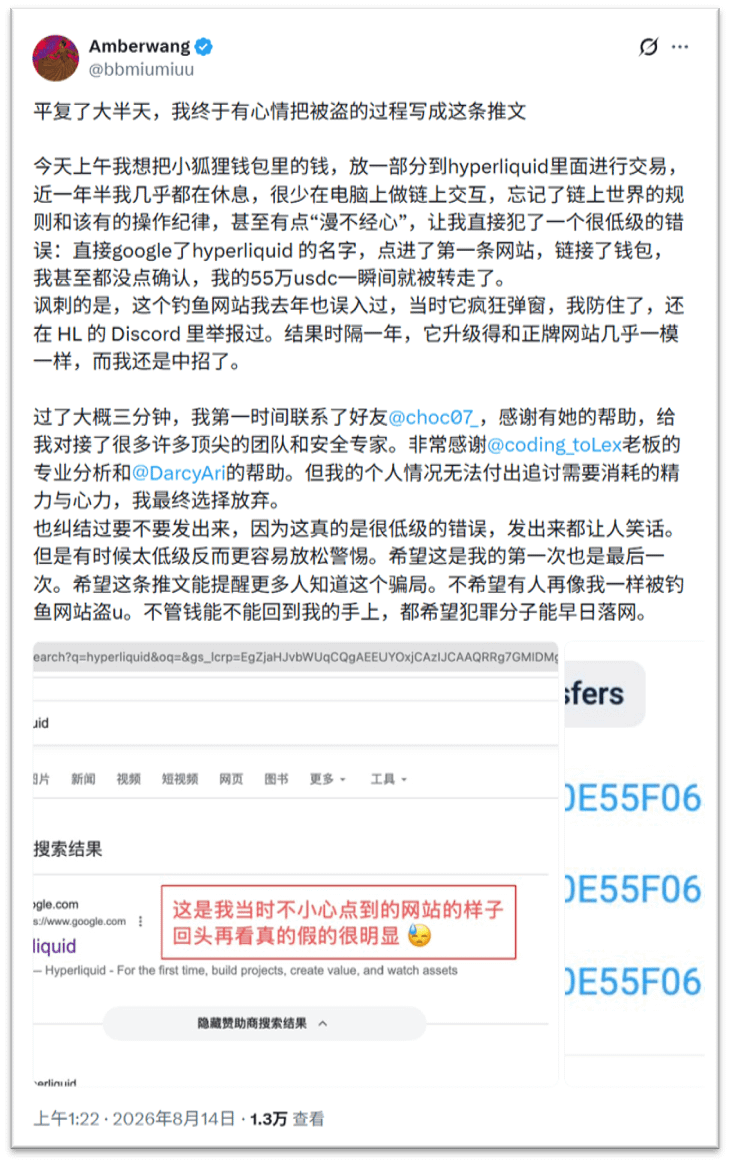
Operasi di rantai (on-chain) harus hati-hati. Sekali lengah, 550.000 dolar AS bisa langsung dipindahkan.
Saat mendorong (mengunggah) seorang pengguna, setelah lama tidak melakukan aktivitas on-chain, ia langsung mencari Hyperliquid di Google dan tanpa sengaja mengklik iklan sponsor berbayar yang berada di posisi teratas. Ketika menghubungkan dompet kecil (MetaMask) Fox (Fox wallet) ia secara keliru menandatangani otorisasi offline yang berbahaya. Akibatnya, 550.000 USDC di dalam dompet seketika dicuri habis oleh skrip “pembersih” peretas. Pada akhirnya, karena keterbatasan energi dan waktu, ia terpaksa menyerah untuk mengejar kembali.
Soal otorisasi dompet, banyak orang keliru mengira, “Kalau tidak dipotong Gas fee, dan tidak menekan konfirmasi transfer, berarti aman.” Namun token seperti USDC mendukung penandatanganan offline (Permit). Peretas menyamarkan otorisasi tersebut menjadi “login/connecting wallet”. Begitu kamu sekadar menekan Sign, aset akan langsung dikosongkan oleh skrip.
Agar benar-benar menghindari risiko phishing seperti ini, ingat tiga batasan utama berikut:
1. Jangan pernah mencari DApp lewat mesin pencari. Di halaman depan Google dipenuhi iklan phishing berbasis pembelian traffic. Pastikan masuk melalui Twitter resmi, CoinGecko, atau tautan bookmark tetap, dan pasang plugin pemblokir iklan;
2. Pahami tanda tangan sebelum mengeklik. Pop-up tanda tangan offline yang berisi rangkaian panjang pasangan kunci-nilai dalam bahasa Inggris—kalau tidak mengerti, langsung tutup halaman web. Sebaiknya gunakan plugin keamanan seperti Rabby atau Pocket Universe untuk memblokir;
3. Terapkan pemisahan dana secara ketat. Aset bernilai besar disimpan di cold wallet, sedangkan untuk interaksi harian gunakan hot wallet bernilai kecil sebagai perantara. Jangan pernah biarkan wallet yang berisi dana besar langsung terhubung ke halaman web.
Di on-chain tidak ada obat penyesalan. Disiplin keamanan jauh lebih ampuh daripada sekadar percaya diri secara membabi buta.