#dusk $DUSK A security incident tells you something a roadmap never can: bagaimana perilaku sebuah tim saat sistem benar-benar rusak.
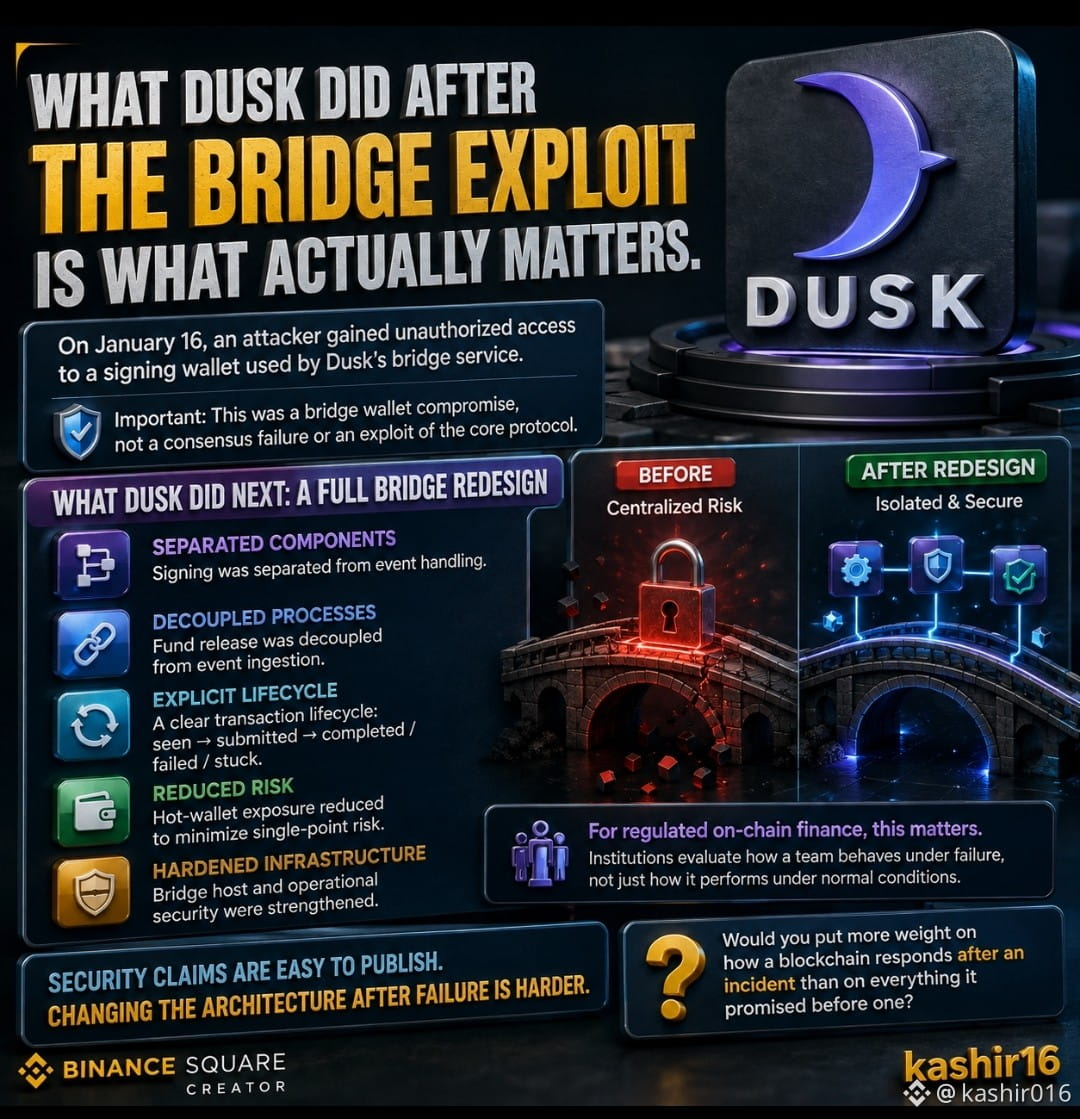
Pada 16 Januari, seorang penyerang memperoleh akses tanpa izin ke sebuah signing wallet yang digunakan oleh layanan bridge Dusk. Yang penting, post-mortem Dusk menyatakan ini merupakan kompromi pada bridge wallet, bukan kegagalan konsensus atau eksploitasi protokol inti.
Yang menarik perhatian saya bukanlah insidennya. Melainkan apa yang terjadi setelahnya.
Alih-alih sekadar mengganti wallet yang dikompromikan, Dusk merancang ulang arsitektur bridge. Penandatanganan dipisahkan dari penanganan event. Pelepasan dana dipisahkan dari ingestion event. Sistem baru menggunakan lifecycle transaksi yang eksplisit, sementara paparan hot-wallet dikurangi dan host bridge diperkuat.
Itu adalah respons yang jauh lebih menarik daripada "kami memperbaiki bug-nya."
Pelajarannya lebih besar daripada $DUSK . Selama bertahun-tahun, bridge adalah bagian infrastruktur kripto yang paling sering dieksploitasi, tepat karena ia mengonsolidasikan begitu banyak otoritas ekonomi di satu tempat.
Sebuah bridge memiliki otoritas ekonomi, jadi desain operasionalnya menjadi bagian dari model keamanan. Jika satu kunci yang dikompromikan bisa menjangkau terlalu jauh, masalahnya bukan hanya kuncinya. Melainkan seberapa banyak otoritas yang diberikan arsitektur pada kunci tersebut sejak awal.
Untuk proyek yang menargetkan keuangan on-chain yang teregulasi, ini sangat relevan. Institusi tidak hanya akan menanyakan apakah infrastruktur bekerja dalam kondisi normal. Pada akhirnya mereka akan menanyakan apa yang terjadi ketika sesuatu berjalan salah.
Di situlah menurut saya rancangan ulang Dusk layak mendapat perhatian.
Klaim keamanan mudah dipublikasikan. Mengubah arsitektur setelah kegagalan jauh lebih sulit.
Apakah Anda akan memberi bobot lebih pada bagaimana sebuah blockchain merespons setelah sebuah insiden, dibandingkan pada semua yang dijanjikannya sebelum insiden itu?
@Dusk $DUSK #dusk
$EDEN