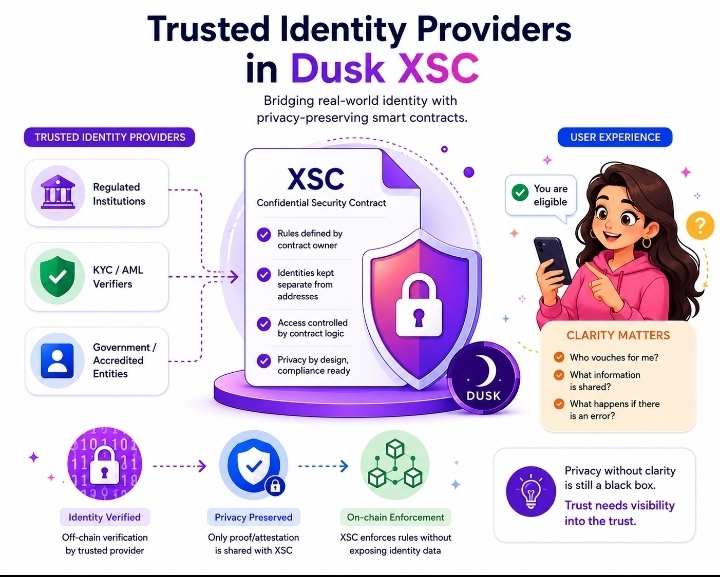
Satu hal tentang sistem identitas yang terus mengganggu saya: orang biasanya menerima verifikasi ketika mereka memahami siapa yang mengambil keputusan. Begitu itu menjadi tidak jelas, bahkan sistem yang secara teknis sudah baik dapat mulai terasa tidak dapat dipercaya.
Di sinilah model XSC Dusk menjadi menarik.
Salah satu detail konkret di sini adalah pendekatan Citadel yang menerapkan selective-disclosure. Pengguna dapat membuktikan atribut seperti domisili, rentang usia, atau akreditasi tanpa mengungkap informasi pribadi yang mendasarinya. Bukti itu kemudian dapat mendukung aturan akses dan kepatuhan seputar aset yang diatur.
Secara teknis, ini merupakan perubahan yang berarti. Namun pengalaman pengguna memunculkan pertanyaan lain.
Bayangkan seorang investor melihat “Anda memenuhi syarat” di layar mereka. Sistem mungkin hanya perlu bukti bahwa kondisi yang diperlukan terpenuhi. Tetapi siapa yang sebenarnya menguatkan kondisi tersebut? Penyedia identitas? Penerbit? Pihak berwenang lain? Dan apa yang terjadi jika sumber itu keliru?
Di sinilah saya merasa narasi biasa “privasi menciptakan kepercayaan” kurang tepat.
Privasi mengurangi paparan yang tidak perlu. Privasi tidak otomatis menjelaskan hubungan kepercayaan di balik bukti tersebut.
Untuk @Dusk , pembedaan itu penting karena XSC dirancang untuk alur kerja aset yang diatur, di mana kelayakan dan kontrol akses menjadi bagian dari sistem itu sendiri.
Dan $DUSK sits berada dalam ekosistem di mana kredibilitas alur kerja tersebut bisa bergantung sama banyak pada batas-batas kepercayaan yang dapat dipahami seperti halnya pada kriptografi yang mendasarinya.
Tantangan UX yang menarik tidak hanya soal membuktikan kelayakan secara privat. Tantangannya adalah membuat batas kepercayaan dapat dipahami oleh orang yang menggunakan sistem.
Jika pengguna bisa memverifikasi hasilnya tetapi tidak dapat memahami siapa yang berdiri di balik verifikasi itu, apakah kita benar-benar telah menghapus kotak hitam—atau hanya membuatnya tidak terlihat secara kriptografis?
#dusk