Dulu saya mengira kontrol akses lebih banyak tentang membuktikan siapa diri Anda.
Namun dalam sistem digital yang teregulasi, itu mungkin tidak cukup.
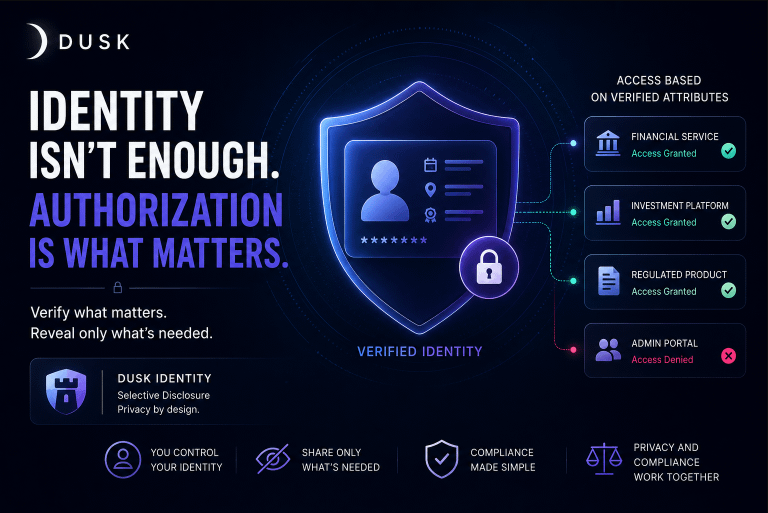
Pertanyaan yang lebih penting adalah: izin identitas terverifikasi Anda memungkinkan Anda melakukan apa?
Pendekatan identitas Dusk membuat pembedaan ini menjadi bermanfaat. Melalui arsitektur identitas digital dan model selective disclosure-nya, atribut identitas yang relevan dapat diverifikasi tanpa menganggap seluruh identitas pengguna sebagai sesuatu yang harus selalu diekspos.
Itu menciptakan fondasi yang lebih kuat untuk kontrol akses berbasis identitas.
Bayangkan sebuah platform keuangan di mana akses ke layanan tertentu bergantung pada pemenuhan persyaratan tertentu. Alih-alih berulang kali mengekspos seluruh catatan identitas, sistem dapat mengandalkan atribut terverifikasi yang memastikan apakah persyaratan tersebut terpenuhi.
Yang menurut saya menarik adalah bahwa identitas menjadi lebih dari sekadar kredensial login.
Identitas dapat menjadi bagian dari logika otorisasi itu sendiri.
Bagi saya, di sinilah privasi dan kepatuhan mulai bekerja sama—bukan saling bersaing.
Tujuannya bukan hanya sekadar mengidentifikasi pengguna.
Melainkan memverifikasi apa yang mereka berwenang untuk akses sambil mengungkap hanya apa yang benar-benar dibutuhkan oleh proses tersebut.
@Dusk #dusk $DUSK