


Peretasan dompet dingin Coldcard adalah salah satu insiden keamanan penyimpanan mandiri terbesar dalam sejarah Bitcoin, yang menyebabkan lebih dari 1.816 BTC (setara sekitar 116 juta USD) dicuri tanpa perlu adanya tindakan fisik apa pun pada perangkat. Serangan ini dimulai pada 30/07/2026 dan ditemukan oleh perusahaan analisis blockchain Galaxy Research, sehingga mengguncang seluruh komunitas mata uang kripto. [1, 2, 3, 4, 5]
Penyebab akar dari celah keamanan
Menurut Coinkite (produsen Coldcard) và analisis dari situs CoinDesk, celah ini berasal dari pembaruan firmware lama dari bulan 3/2021: [1, 2]
Kesalahan pembuatan kunci acak: Alih-alih menggunakan generator angka acak berbasis perangkat keras (Hardware RNG), perangkat lunak perangkat tersebut justru bergantung pada generator angka acak semu buatan perangkat lunak (Software RNG). [1, 2]
Data yang dapat ditebak: Informasi masukan untuk membuat kunci keamanan bergantung pada faktor yang dapat diprediksi seperti nomor seri chip dan jam sistem. [1]
Keamanan sangat rendah: Bug ini menurunkan tingkat keamanan (entropy) frasa pemulihan (seed phrase) menjadi hanya 40-bit, bukan standar 128-bit (standar BIP39). Para peretas memanfaatkan komputer dengan spesifikasi tinggi yang dikombinasikan dengan alat AI untuk melakukan pemindaian kode sumber, mendeteksi, dan membobol frasa pemulihan ini dengan mudah secara online. [1, 2, 3]
Perkembangan serangan dalam setiap gelombang
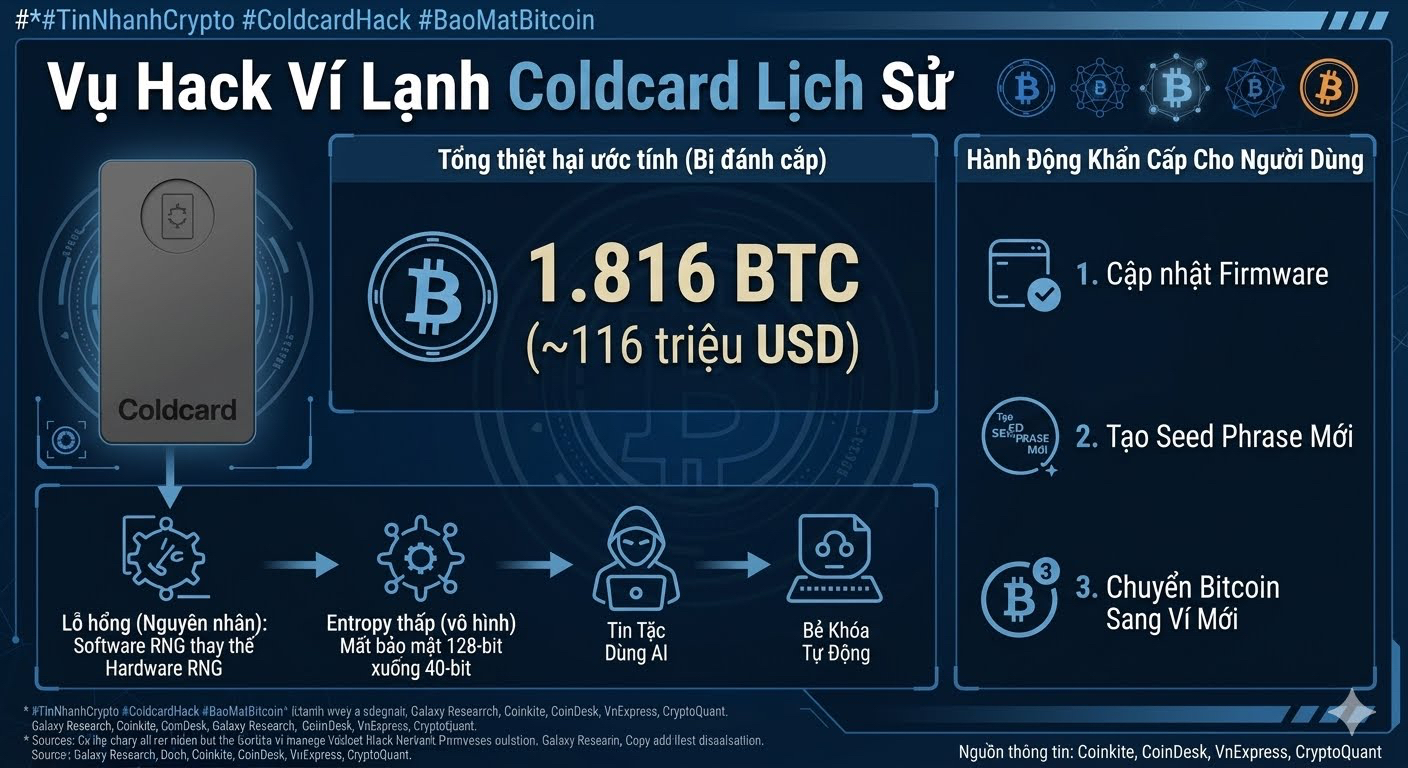
Pelaku telah menjalankan kampanye pengurasan dana secara otomatis dan terstruktur melalui 4 gelombang penyerbuan besar: [1, 2]
Gelombang 1 (30/07): Menguras lebih dari 70,2 juta USD (1.083 BTC) dari 1.196 alamat dompet dalam waktu 41 menit.
Gelombang 2 (31/07): Lanjutkan pemindaian sekitar 500 dompet tanda tangan tunggal (single-signature), mengambil tambahan 38 juta USD (594 BTC) dalam waktu 25 menit.
Gelombang 3 (31/07 - 01/08): Mencuri tambahan 208 BTC dari 1.912 alamat dompet lainnya.
Gelombang 4 (03/08): Terus memperbesar skala, hingga total dompet yang terdampak melewati lebih dari 5.200 alamat. [1, 2]
Dampak terhadap pasar dan pengguna
Pembaruan perangkat lunak tidak mempan: Meskipun Coinkite segera merilis firmware baru untuk menambal bug, karena seed phrase yang bermasalah sudah terbuat sejak sebelumnya, pembaruan perangkat lunak tidak dapat menyelamatkan aset lama. [1]
Gelombang kabur ke bursa terpusat: Kepanikan membuat banyak investor ritel meninggalkan dompet dingin untuk mengalihkan Bitcoin kembali ke bursa terpusat (CEX) seperti Binance atau Coinbase demi mencari perlindungan sementara. Menurut data VnExpress yang mengutip CryptoQuant, arus masuk transaksi di bawah 1 BTC ke bursa telah mencapai level tertinggi sejak setelah kejatuhan bursa FTX pada tahun 2022. [1, 2, 3, 4]
Langkah darurat untuk pengguna Coldcard
Jika Anda memiliki dompet Coldcard yang dibuat dari periode yang terdampak, para ahli keamanan dari surat kabar Dân Trí merekomendasikan: [1]
Segera perbarui perangkat ke versi firmware terbaru dari situs resmi pabrikan.
Wajib membuat seed phrase (frasa pemulihan) yang benar-benar baru.
Memindahkan seluruh Bitcoin dari alamat dompet lama ke alamat dompet baru yang lebih aman. [1, 2]