Yang benar-benar berbahaya bukan AI yang membelikkan secangkir kopi yang salah, melainkan ia mendapatkan “otorisasi tak terbatas”—tanpa batasan, tanpa ruang lingkup merchant, dan tanpa tombol untuk mencabut kapan saja.
Konsultasi pengawasan pembayaran terbaru dari Kementerian Keuangan Inggris telah menempatkan skenario agen AI yang membantu konsumen dan perusahaan mencari barang, membandingkan harga, memulai bahkan menyelesaikan pembayaran di meja, sekaligus menanyakan apakah tanggung jawab atas autentikasi, persetujuan pembayaran, dan transaksi yang tidak diotorisasi perlu direvisi.
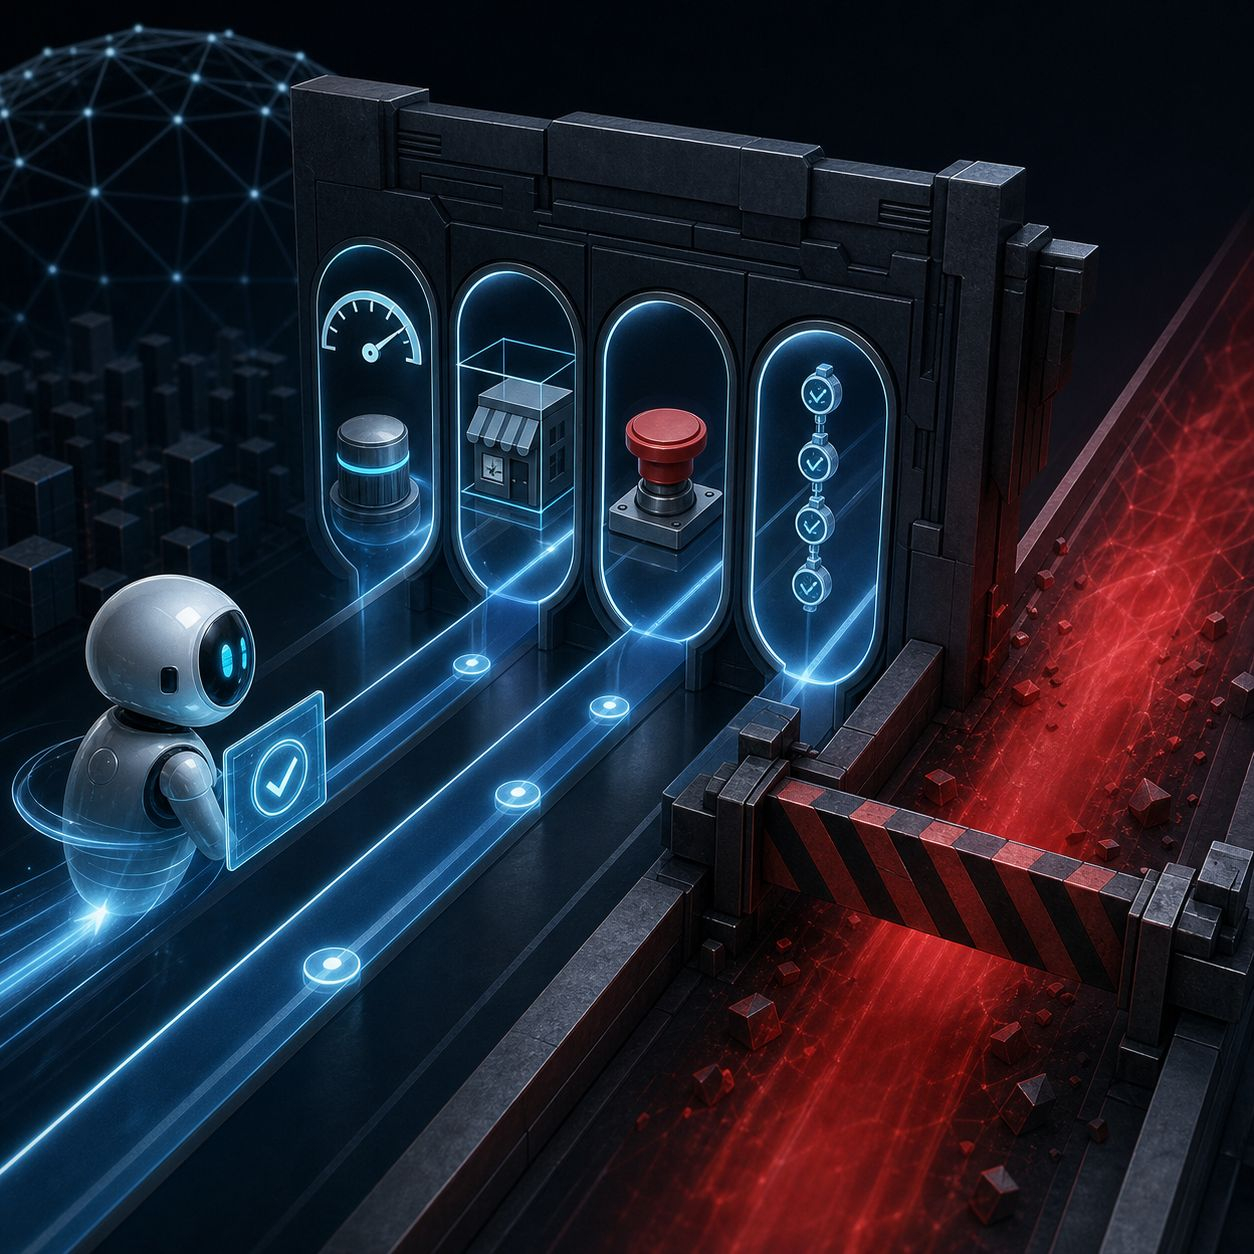
Saya cenderung mengambil jalur ini, tapi jika hanya dilihat dari 1–3 tahun ke depan, infrastruktur agar otorisasi dibuat lebih rinci adalah: batas per transaksi dan per hari, membatasi merchant atau kategori, tombol henti darurat kapan saja, setiap langkah bisa ditelusuri; dan jika terjadi kesalahan, siapa yang harus mengganti kerugian juga harus ditetapkan sejak awal. Dengan begitu, pembayaran yang terasa “tanpa terasa” menjadi efisien; kalau tidak, kesalahan klik sekali saja hanya akan ditingkatkan menjadi penarikan berulang.
Jika produk akhirnya masih bergantung pada satu kali centang untuk mengambil izin luas, sementara tanggung jawab juga bisa dengan mudah dilemparkan kembali ke pengguna, maka pertimbangan untuk mengadopsi pendekatan tersebut menjadi gugur. #AI支付 #keamanan pembayaran
Konsultasi pengawasan pembayaran terbaru dari Kementerian Keuangan Inggris telah menempatkan skenario agen AI yang membantu konsumen dan perusahaan mencari barang, membandingkan harga, memulai bahkan menyelesaikan pembayaran di meja, sekaligus menanyakan apakah tanggung jawab atas autentikasi, persetujuan pembayaran, dan transaksi yang tidak diotorisasi perlu direvisi.
Saya cenderung mengambil jalur ini, tapi jika hanya dilihat dari 1–3 tahun ke depan, infrastruktur agar otorisasi dibuat lebih rinci adalah: batas per transaksi dan per hari, membatasi merchant atau kategori, tombol henti darurat kapan saja, setiap langkah bisa ditelusuri; dan jika terjadi kesalahan, siapa yang harus mengganti kerugian juga harus ditetapkan sejak awal. Dengan begitu, pembayaran yang terasa “tanpa terasa” menjadi efisien; kalau tidak, kesalahan klik sekali saja hanya akan ditingkatkan menjadi penarikan berulang.
Jika produk akhirnya masih bergantung pada satu kali centang untuk mengambil izin luas, sementara tanggung jawab juga bisa dengan mudah dilemparkan kembali ke pengguna, maka pertimbangan untuk mengadopsi pendekatan tersebut menjadi gugur. #AI支付 #keamanan pembayaran