
Selama lima belas tahun, blockchain telah memperlakukan tanda tangan yang valid sebagai bukti akhir dari niat. Newton ProtOcol memisahkan autentikasi dari otorisasi.
Saya menemukan mekanisme yang tepat di dalam Newton yang membuat frasa seed yang dicuri tidak lagi cukup dengan sendirinya.
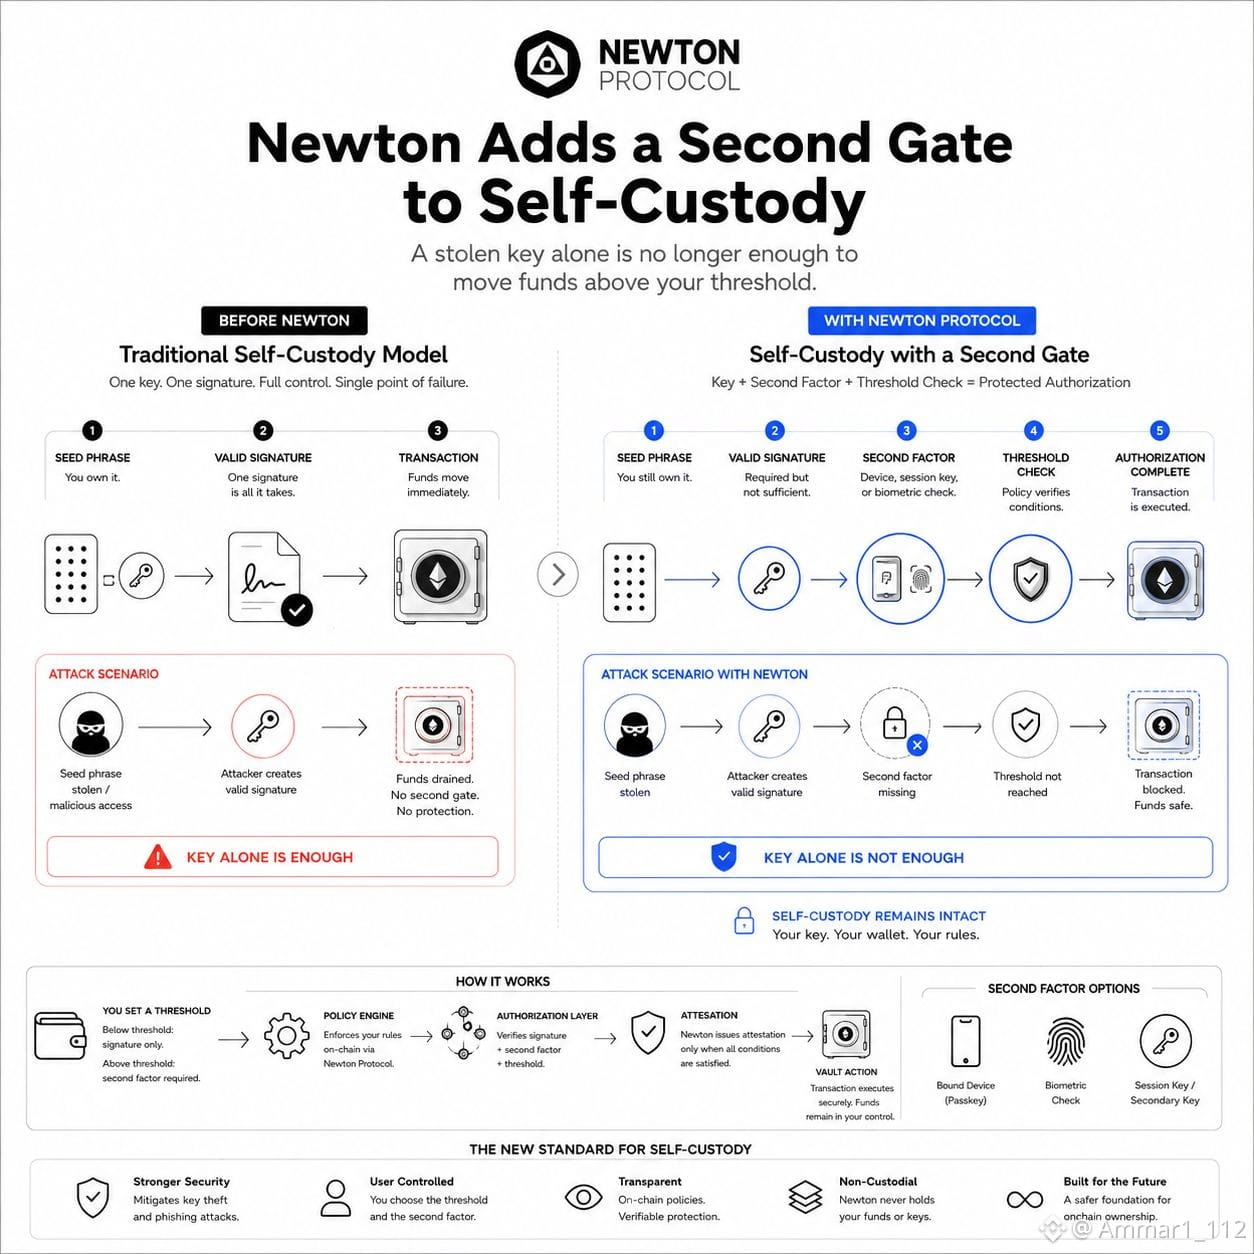
Anda menetapkan ambang batas. Di bawahnya, tanda tangan Anda saja masih memindahkan dana, sama seperti dompet apa pun saat ini. Di atasnya, mesin kebijakan Newton memerlukan sesuatu yang lebih sebelum transaksi dapat dieksekusi.
Bukan menggantikan kunci Anda. Sebagai tambahan untuk itu.
Alurnya berjalan: tanda tangan, lalu faktor kedua, perangkat yang terikat (bound device), passkey, pemeriksaan biometrik, atau kunci sesi—tergantung apa yang Anda konfigurasikan—kemudian pemeriksaan ambang batas mengonfirmasi bahwa kondisi-kondisi tersebut benar-benar sesuai dengan yang Anda set. Hanya ketika ketiganya selaras, Newton mengeluarkan sebuah attestation. Tanpa attestation, tanpa eksekusi. Aksi vault tersebut semata-mata tidak akan berjalan.
Urutan itulah yang terus saya jadikan pegangan.
Jika seseorang melakukan phishing untuk frasa seed Anda, ia tetap bisa pergi membawa tanda tangan yang valid. Lapisan otorisasi Newton tidak peduli bahwa tandatangannya valid. Ia memeriksa apakah faktor kedua dan kondisi ambang batas juga terpenuhi, dan jika salah satunya hilang, attestation tidak pernah diterbitkan.
Kuncinya selalu menjadi seluruh kunci dalam self custody. Satu faktor, kendali penuh, satu titik kegagalan.
Newton tidak mengambil kendali itu. Anda tetap memegang kuncinya, dompetnya tetap milik Anda, dan tidak ada yang bersifat penitipan di sini. Yang berubah adalah: melewati garis yang Anda gambar, kunci saja berhenti menjadi cukup.
Sebuah kunci yang dicuri tanpa faktor kedua sekarang akan menghadapi pemeriksaan ambang batas yang tidak bisa dilewatinya.
@NewtonProtocol #Newt $NEWT