


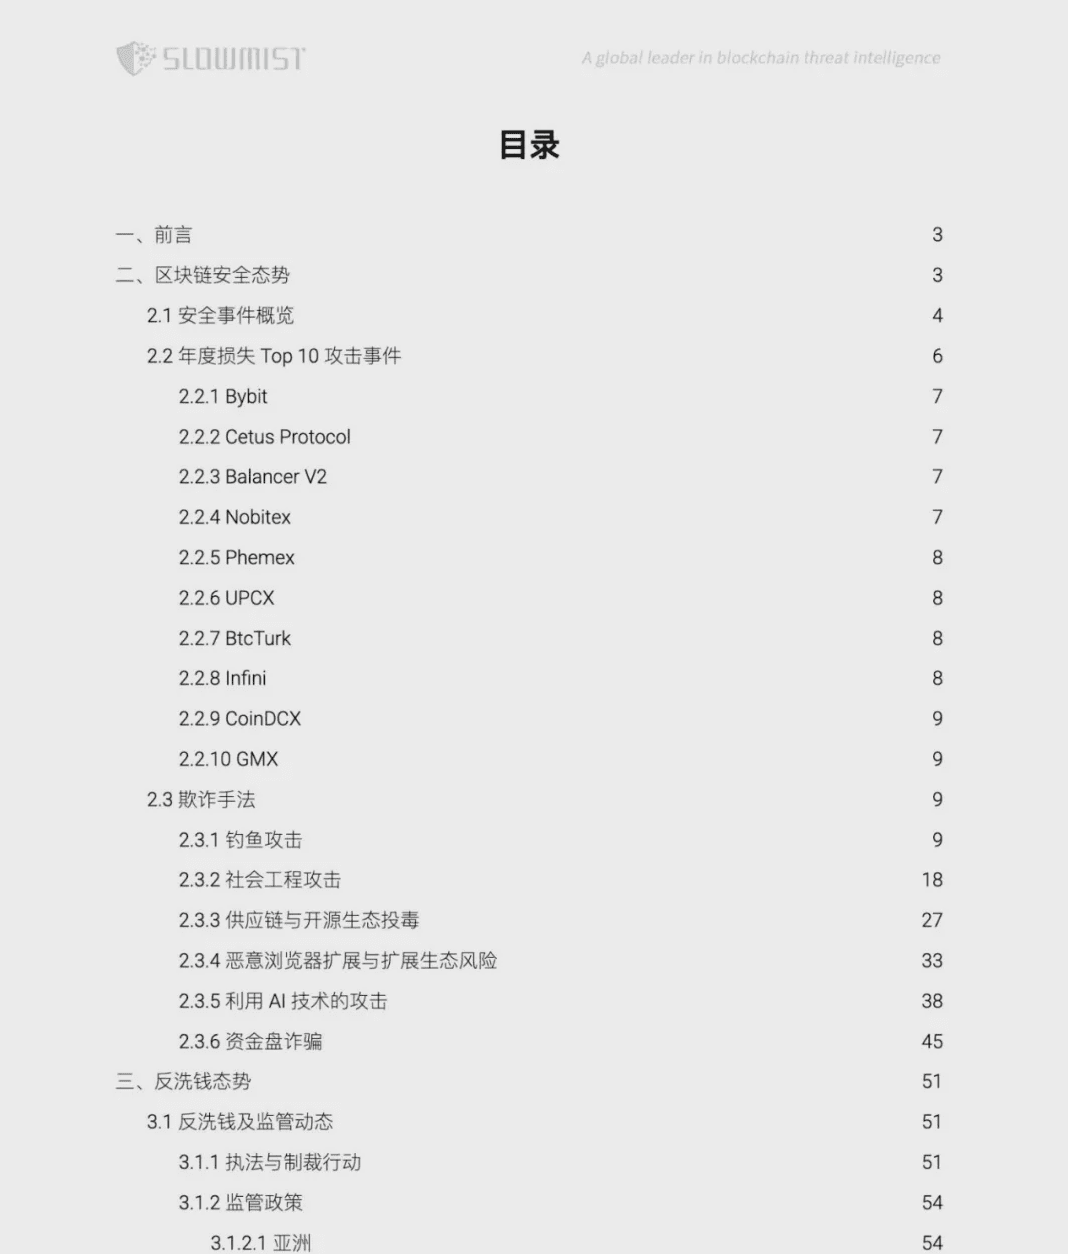
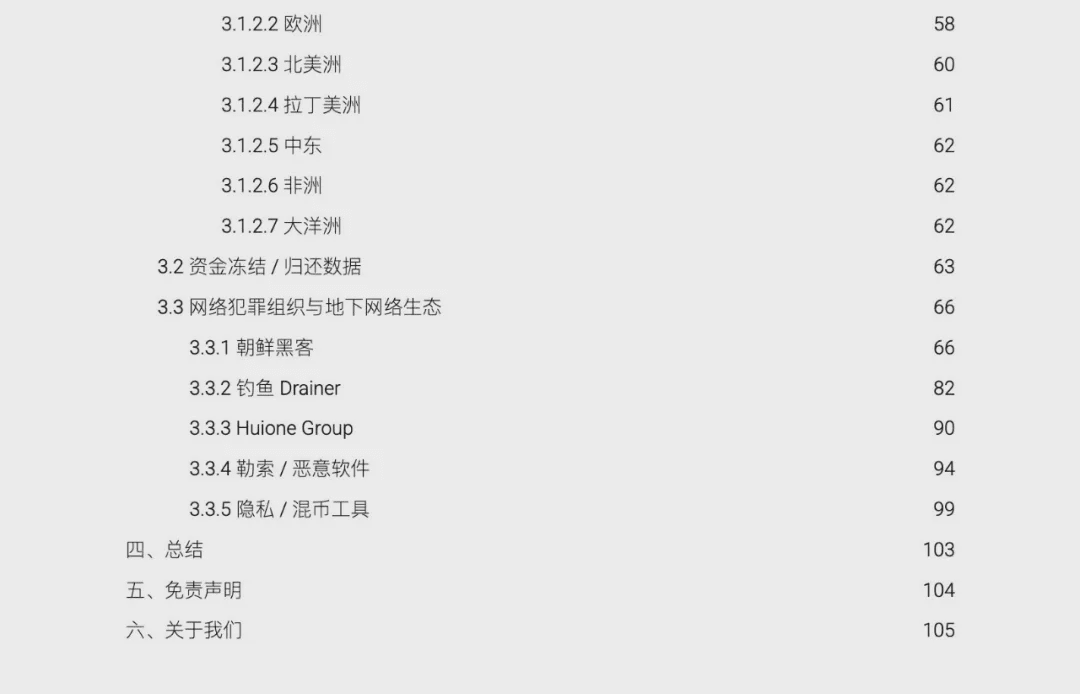
Karena keterbatasan ruang, artikel ini hanya menyajikan konten kunci dari laporan analisis, konten lengkap dapat diunduh melalui PDF di akhir.
Satu, Ringkasan
Pada tahun 2025, industri blockchain terus berkembang dengan cepat, dengan kondisi makro keuangan, ketidakpastian regulasi, dan intensitas serangan yang saling bertumpuk, sehingga situasi keamanan sepanjang tahun menjadi semakin kompleks. Secara spesifik, organisasi peretas dan kejahatan bawah tanah sangat profesional, peretas terkait Korea Utara sering aktif, serta Trojan pencurian informasi, perampasan kunci privat, dan phishing sosial menjadi metode serangan utama; selain itu, manajemen izin DeFi dan penerbitan Meme beberapa kali menyebabkan kerugian besar, layanan RaaS/MaaS menurunkan ambang batas kejahatan, memungkinkan penyerang tanpa latar belakang teknis untuk cepat melaksanakan serangan. Sementara itu, sistem pencucian uang bawah tanah terus matang, kluster penipuan di Asia Tenggara, alat privasi, dan fasilitas pencampuran membentuk saluran dana bertingkat. Dalam hal regulasi, berbagai negara mempercepat penerapan kerangka AML/CFT, sejumlah tindakan penegakan hukum lintas batas meningkatkan efisiensi pelacakan on-chain dan pembekuan aset, regulasi secara bertahap beralih dari penegakan titik tunggal ke penanganan sistematis, batasan hukum protokol privasi juga sedang didefinisikan ulang, semakin membedakan atribut teknis dan tujuan kriminal.
Dengan latar belakang ini, laporan ini memberikan analisis mendalam tentang insiden keamanan blockchain dan metode serangan yang umum terjadi pada tahun 2025, tren aktivitas kelompok APT, evolusi model pencucian uang, dan kemajuan regulasi dan penegakan hukum global. Kami berharap laporan ini akan memberikan referensi keamanan dan kepatuhan yang tepat waktu, terstruktur, dan berwawasan luas kepada praktisi industri, peneliti keamanan, dan manajer pengendalian risiko dan kepatuhan, sehingga meningkatkan kemampuan mereka untuk mengidentifikasi, menanggapi, dan memprediksi risiko.
II. Situasi Keamanan Blockchain
Menurut statistik yang belum lengkap dari arsip SlowMist Hacked, total 200 insiden keamanan terjadi sepanjang tahun, mengakibatkan kerugian sekitar $2,935 miliar. Dibandingkan dengan tahun 2024 (410 insiden, dengan kerugian sekitar $2,013 miliar), meskipun jumlah insiden menurun secara signifikan, jumlah kerugian meningkat sekitar 46% dari tahun ke tahun.
(Catatan: Data dalam laporan ini didasarkan pada harga token pada saat kejadian. Karena faktor-faktor seperti fluktuasi harga token, beberapa kejadian yang tidak diungkapkan, dan pengecualian kerugian dari pengguna biasa, kerugian aktual seharusnya lebih tinggi daripada hasil statistik.)
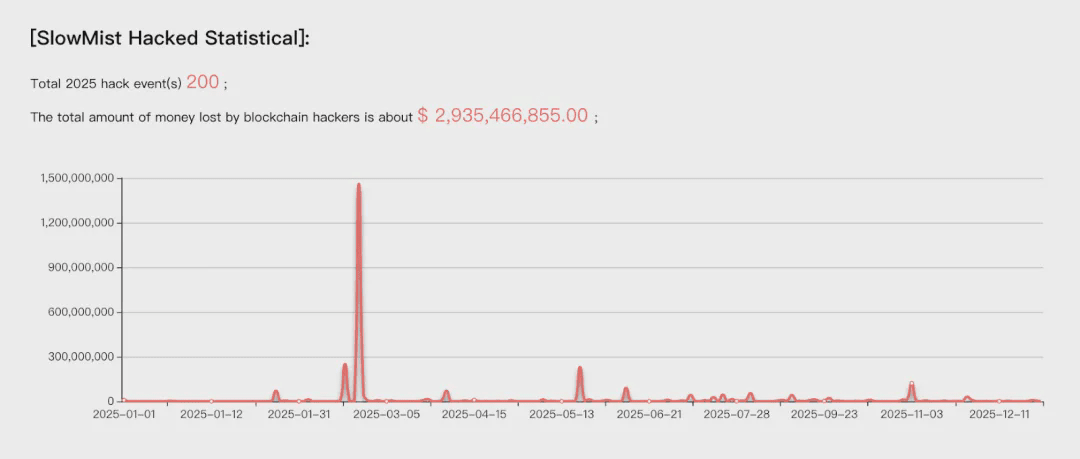
Gambaran Umum Insiden Keamanan
Dalam hal distribusi ekosistem, Ethereum tetap menjadi ekosistem yang paling sering diserang dan paling parah terkena dampaknya, dengan kerugian tahunan sekitar $254 juta, jauh di depan yang lain; BSC menyusul di belakangnya, dengan kerugian terkait sekitar $21,93 juta; Solana berada di peringkat ketiga, dengan kerugian tahunan sekitar $17,45 juta.
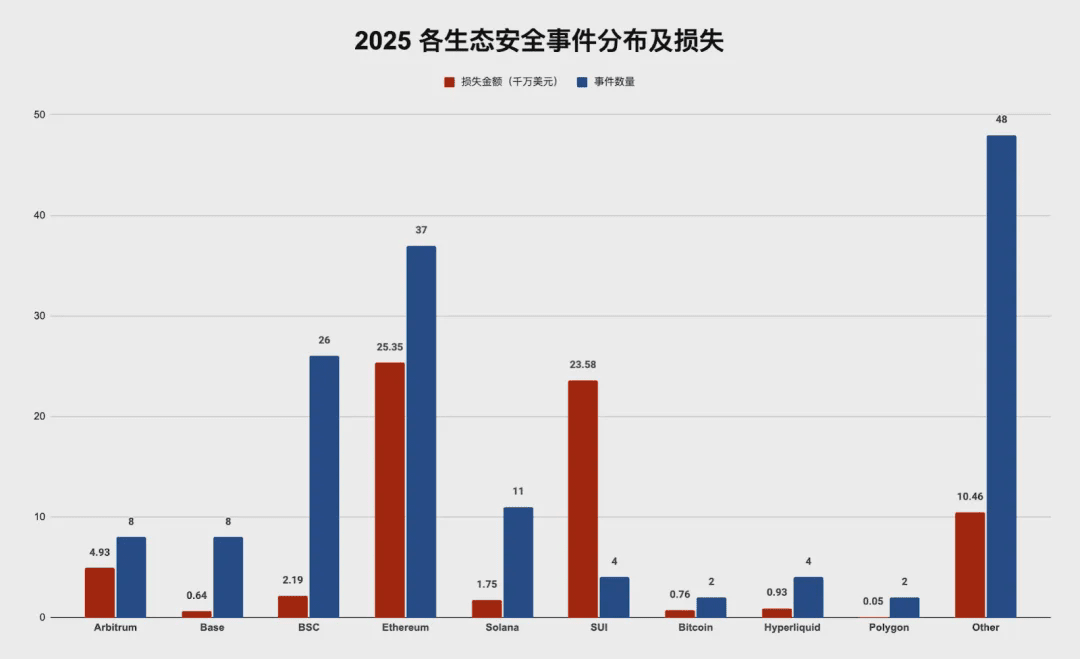
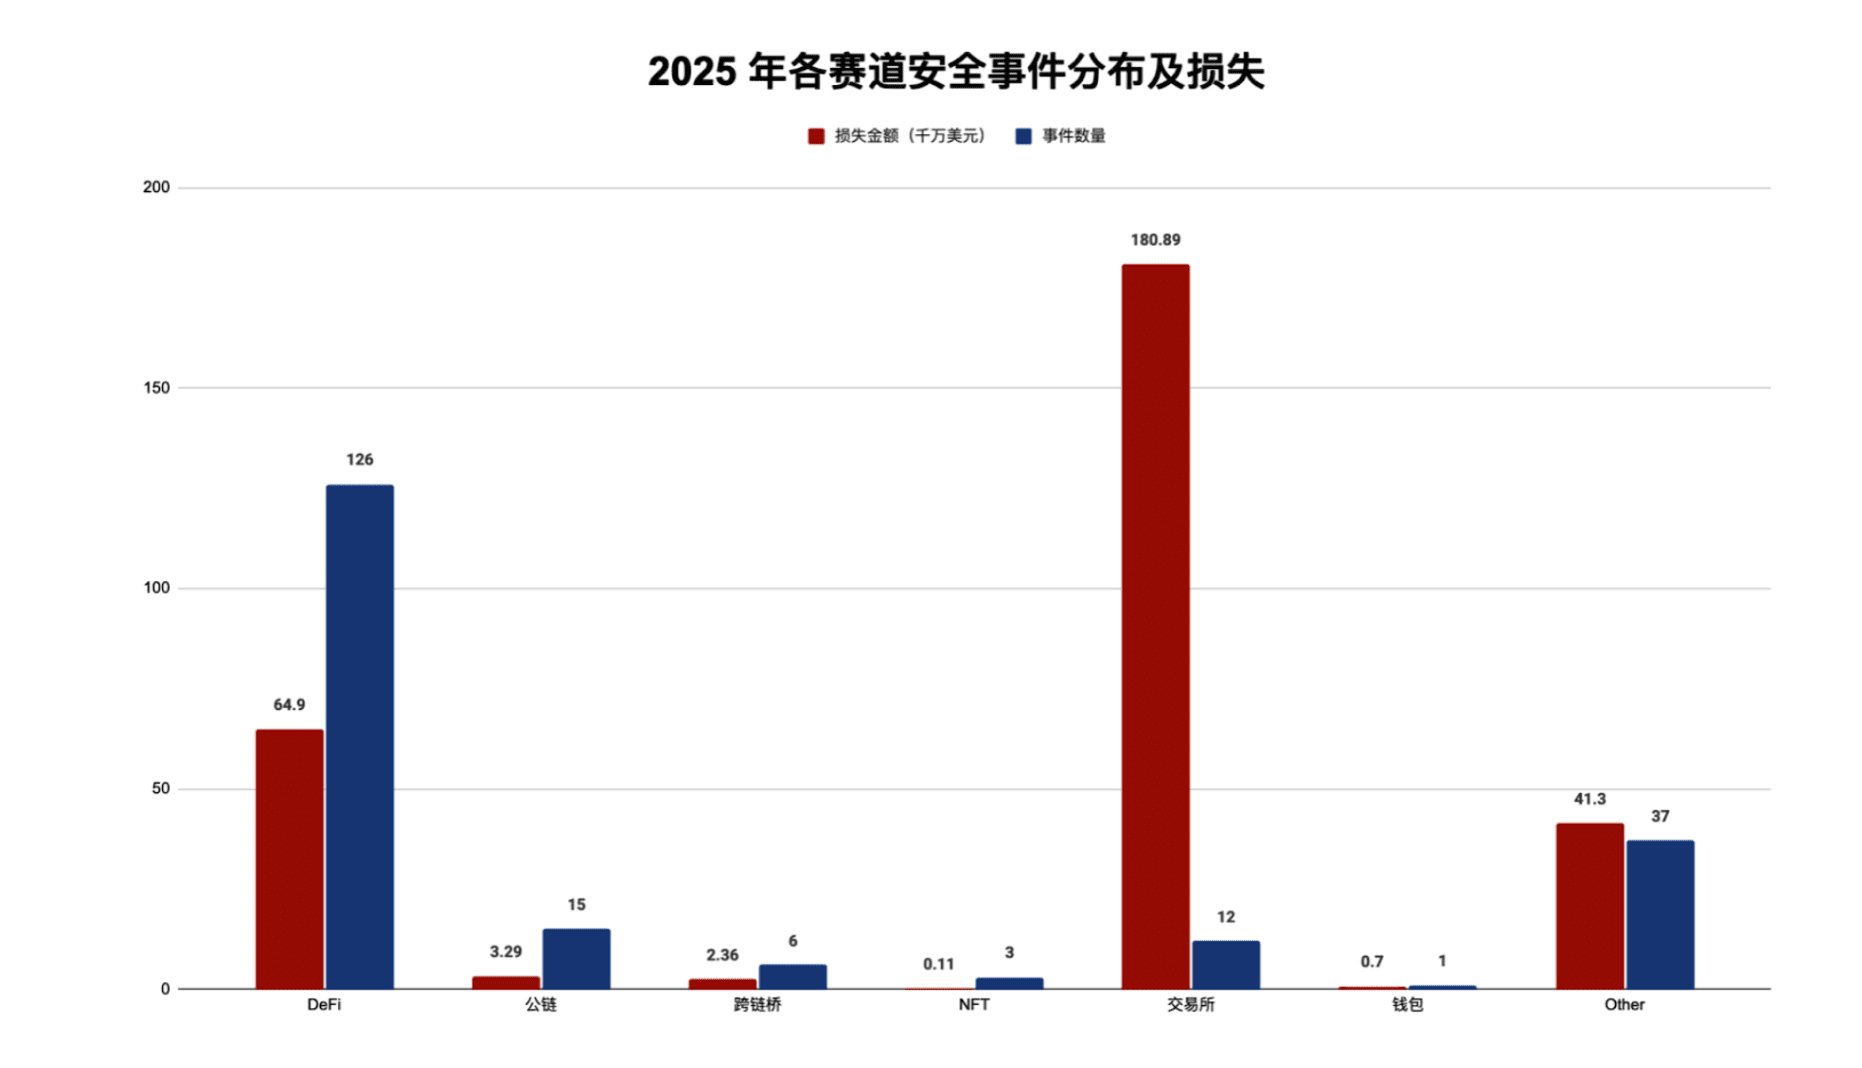
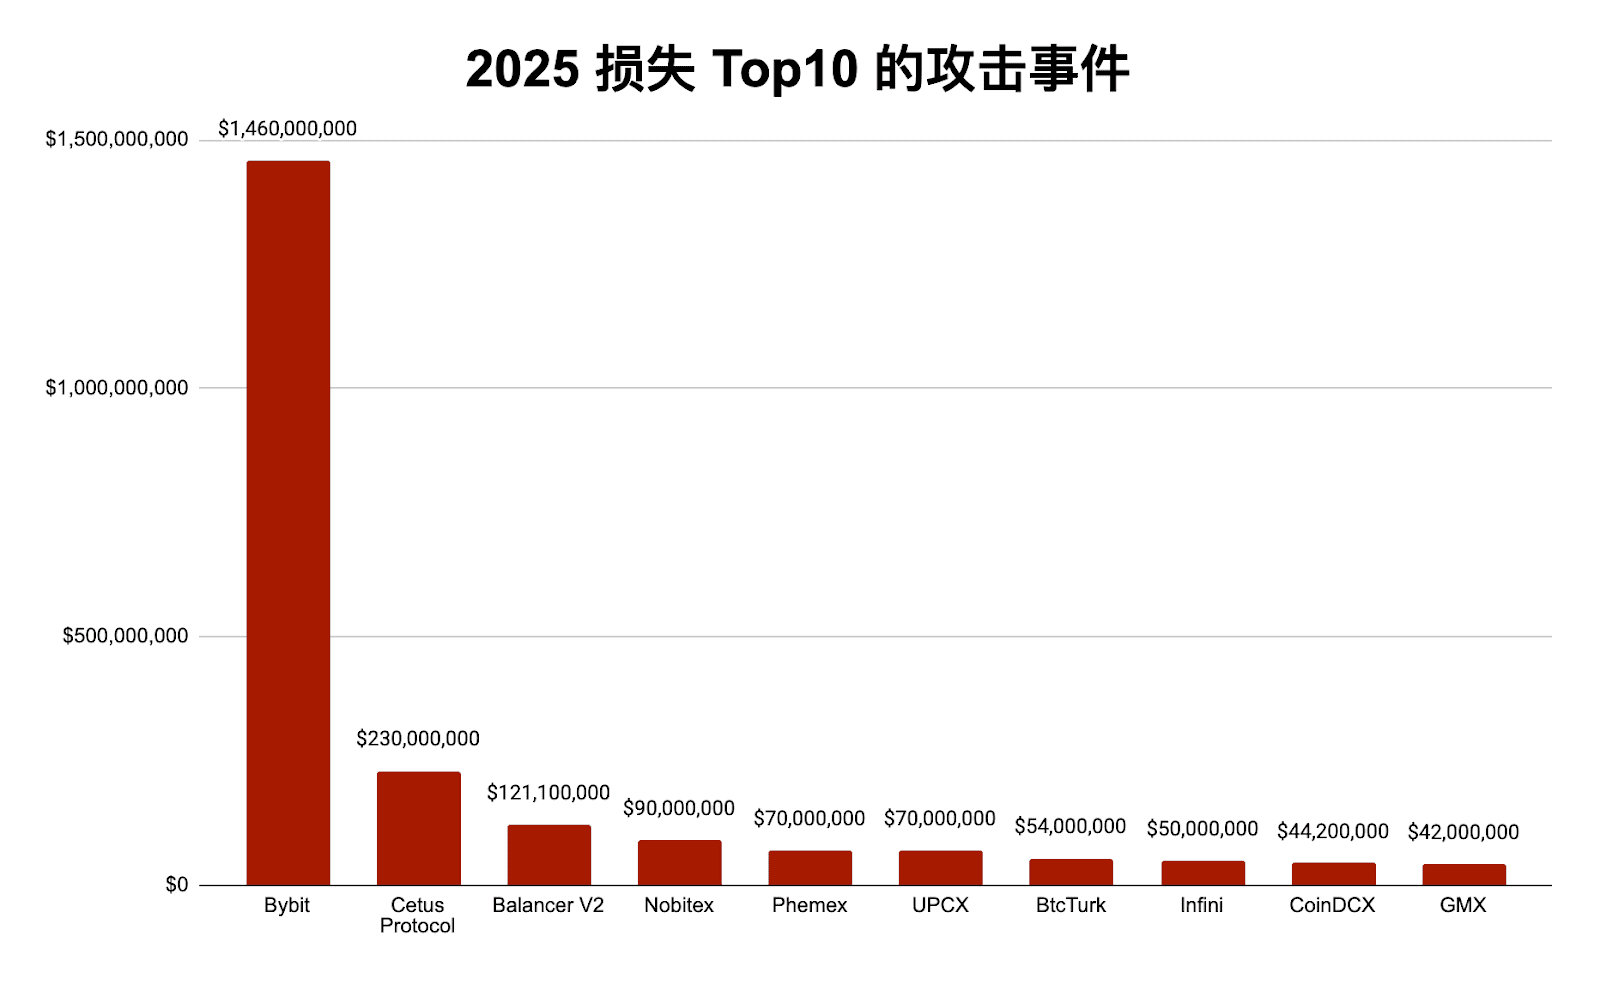
Berdasarkan sektor proyek, proyek DeFi adalah yang paling sering diserang: 126 insiden keamanan terjadi pada tahun 2025, yang mencakup sekitar 63% dari total insiden sepanjang tahun, mengakibatkan kerugian sekitar $649 juta, penurunan sekitar 37% dibandingkan tahun 2024 (339 insiden, kerugian $1,029 miliar). Insiden pada platform perdagangan hanya berjumlah 12, namun menyebabkan kerugian yang sangat besar, yaitu $1,809 miliar, dengan Bybit mengalami insiden paling parah tahun itu, kehilangan sekitar $1,46 miliar dalam satu insiden.
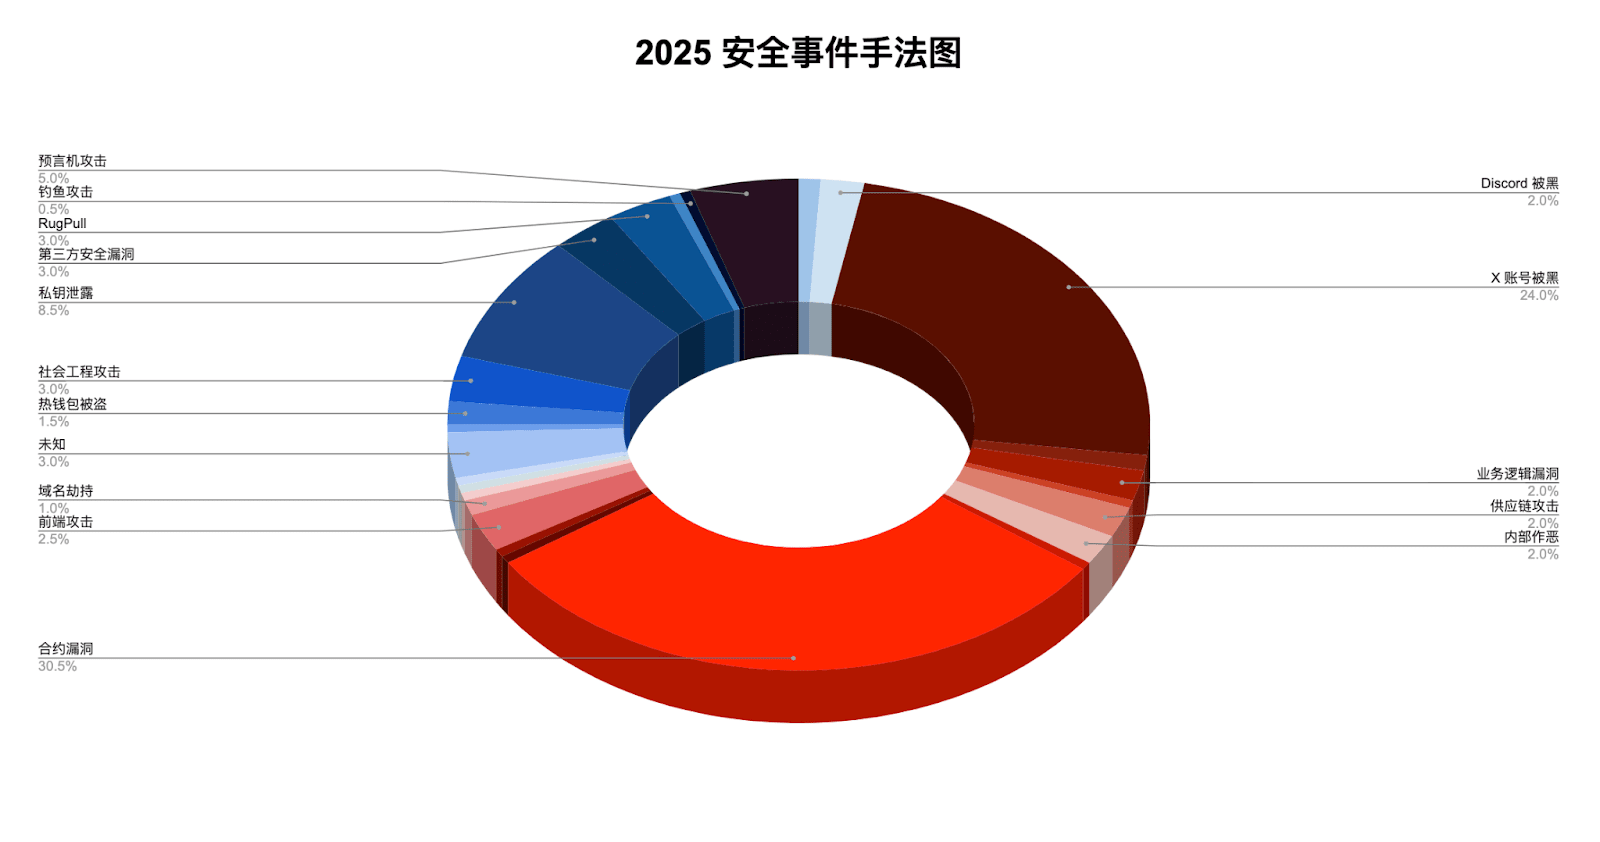
Dari segi penyebab serangan, kerentanan kontrak merupakan pemicu utama, dengan 61 kasus; peretasan akun X menyusul di belakangnya, dengan 48 kasus.
Insiden serangan tipikal
Bagian ini memilih 10 insiden serangan keamanan teratas yang mengakibatkan kerugian pada tahun 2025. Lihat file PDF di akhir artikel untuk detailnya.
Metode curang
Berikut adalah beberapa metode penipuan umum atau yang baru muncul yang perlu mendapat perhatian khusus di tahun 2025.
1. serangan phishing
Pada tahun 2025, phishing tetap menjadi salah satu faktor risiko yang paling aktif. Metode serangannya telah berevolusi dari kloning situs web tradisional dan halaman otorisasi palsu menjadi teknik kompleks yang menggabungkan perintah sistem, izin dompet, karakteristik protokol, dan bahkan kontrol perangkat. Tidak seperti di masa lalu ketika serangan secara langsung meminta frasa mnemonik, serangan saat ini cenderung menggunakan "operasi terarah" untuk membujuk pengguna agar tanpa sadar mentransfer aset. Metode ini lebih terselubung, menipu, dan telah secara signifikan memperluas cakupan korban. Bagian ini menyoroti empat pola phishing tipikal: serangan phishing ClickFix, perusakan izin pemilik dompet Solana, penyalahgunaan otorisasi EIP-7702, dan penipuan "Safeguard palsu" Telegram.
2. Serangan rekayasa sosial
Pada tahun 2025, serangan rekayasa sosial menunjukkan tren peningkatan yang signifikan dalam insiden keamanan blockchain, secara bertahap menjadi titik masuk utama yang menghubungkan phishing, malware, dan pencurian aset. Serangan ini berpusat pada "manipulasi kepercayaan," menggunakan pemalsuan identitas, tekanan emosional, dan asimetri informasi untuk membimbing korban agar secara aktif bekerja sama dalam menyelesaikan operasi berisiko tinggi. Penyerang seringkali tidak langsung mencuri aset, tetapi secara bertahap membangun citra yang dapat dipercaya melalui beberapa putaran interaksi, yang pada akhirnya mendorong korban untuk mengunduh malware, mengungkapkan kunci pribadi, atau mentransfer aset ke alamat yang dikendalikan oleh penyerang. Bagian ini menganalisis tiga teknik serangan rekayasa sosial yang umum: penipuan wawancara kerja, penyamaran sebagai "pakar keamanan" untuk mendapatkan panduan, dan pemalsuan dompet perangkat keras.
3. Meracuni rantai pasokan dan ekosistem sumber terbuka
Serangan rantai pasokan perangkat lunak tetap aktif di bidang keamanan blockchain pada tahun 2025. Penyerang tidak lagi terbatas pada peretasan langsung terhadap pustaka terkenal atau infrastruktur inti, tetapi beralih ke proyek sumber terbuka, alat pengembang, dan rantai distribusi dependensi. Mereka menggunakan kode yang telah dimodifikasi untuk menyerang sejumlah besar pengguna hilir secara tidak langsung. Serangan ini seringkali tidak menargetkan satu korban tetapi menyebar melalui "komponen perangkat lunak tepercaya". Setelah dipicu, dampaknya meluas, pelacakan sumbernya sulit, dan sangat rentan untuk dikombinasikan dengan teknik rekayasa sosial. Bagian ini memberikan analisis terperinci tentang beberapa jenis insiden modifikasi kode yang sering terjadi pada tahun 2025.
4. Risiko yang terkait dengan ekstensi peramban berbahaya dan ekosistem ekstensi
Ekstensi browser hampir selalu ada dalam kasus penggunaan Web3. Baik itu plugin dompet, alat proxy, ekstensi keamanan, atau alat produktivitas yang digunakan oleh pengembang, umumnya ekstensi tersebut memiliki fitur seperti hak akses tinggi, operasi latar belakang, dan pembaruan otomatis. Setelah dirusak atau dieksploitasi secara jahat, ekstensi tersebut seringkali dapat mencuri data tanpa sepengetahuan pengguna, bahkan menyebabkan kerugian aset secara langsung. Bagian ini merangkum risiko keamanan ekstensi browser dalam skenario Web3 dan menganalisisnya dengan studi kasus tipikal.
5. Serangan yang memanfaatkan teknologi AI
Seiring dengan pesatnya popularitas AI generatif dalam dua tahun terakhir, para penyerang mulai mengintegrasikannya ke dalam rantai penipuan dan serangan. Dibandingkan dengan alat tradisional, kemampuan AI dalam sintesis teks, ucapan, gambar, dan video secara signifikan mengurangi biaya penipuan. Serangan tidak lagi bergantung pada retorika kasar atau perilaku anomali yang jelas, tetapi lebih pada konten yang sangat realistis, interaksi yang koheren, dan pemilihan objek yang tepat, sehingga secara psikologis lebih sulit bagi korban untuk mendeteksi risikonya. Bagian ini merangkum risiko penyalahgunaan AI generatif dalam skenario keamanan aset kripto dan perusahaan.
6. Penipuan skema Ponzi
Pada tahun 2025, skema Ponzi tetap menjadi salah satu bentuk penipuan aset digital yang paling meluas. Berbeda dengan skema Ponzi tradisional, generasi baru proyek cenderung menyamarkan diri sebagai "keuangan blockchain," "teknologi big data," atau "platform perdagangan internasional," dan berkembang pesat melalui struktur komisi bertingkat. Bagian ini merangkum model operasional dan karakteristik risiko dari kasus skema Ponzi aset digital tipikal pada tahun 2025—Xinkangjia DGCX.
III. Strategi Anti Pencucian Uang
Bagian ini terutama mencakup tiga bagian: perkembangan anti pencucian uang dan regulasi, data tentang dana yang dibekukan/dikembalikan, dan organisasi kejahatan siber serta ekosistem jaringan bawah tanah.
Anti pencucian uang dan perkembangan regulasi
1. Tindakan Penegakan Hukum dan Sanksi
Pada tahun 2025, tindakan penegakan hukum dan sanksi di sektor aset kripto global meningkat secara signifikan. Badan pengatur dan penegak hukum di berbagai negara melangkah lebih jauh daripada sekadar mengeluarkan kebijakan atau pedoman kepatuhan, dengan langsung melakukan intervensi di area-area penting seperti pencucian uang kripto, penipuan, penghindaran sanksi, dan pembiayaan ilegal melalui pembekuan aset, sanksi entitas, penuntutan pidana, dan operasi gabungan transnasional. Cakupan penegakan hukum meluas dan mendalam, mencakup dari bursa hingga penyedia layanan infrastruktur dan bahkan alamat on-chain individual. Bagian ini berfokus pada empat perkembangan penegakan hukum utama pada tahun 2025: memerangi malware, dark web, dan infrastruktur kejahatan siber; penuntutan regulasi dan pidana utama terhadap bursa kripto Garantex; operasi gabungan melawan penipuan, skema Ponzi, dan jaringan "pemotongan babi"; dan kasus-kasus hukuman untuk ketidakpatuhan dan operasi ilegal dalam layanan kripto.
2. Kebijakan Regulasi
Pada tahun 2025, regulasi mata uang kripto global memasuki fase kemajuan yang terstruktur dan sistematis. Kebijakan nasional secara bertahap beralih dari "regulasi eksploratif" di masa lalu ke "implementasi aturan yang jelas dan pembangunan kerangka kerja yang terpadu." Kepatuhan secara luas dianggap sebagai prasyarat untuk pengembangan pasar mata uang kripto, dengan transparansi pajak, AML/KYC, keamanan penyimpanan, dan pengungkapan informasi menjadi fokus kebijakan yang sering dibahas. Bagian ini merangkum perkembangan kebijakan regulasi di berbagai negara pada tahun 2025; entri detail dapat ditemukan dalam lampiran PDF di akhir dokumen.
Data Pembekuan/Pengembalian Dana
Dengan dukungan kuat dari jaringan kemitraan intelijen ancaman InMist Lab, SlowMist membantu klien, mitra, dan insiden peretasan yang diungkapkan secara publik dalam membekukan/memulihkan sekitar US$19,29 juta pada tahun 2025.
Pada tahun 2025, Tether membekukan aset USDT-ERC20 di 576 alamat ETH, dan Circle membekukan aset USDC-ERC20 di 214 alamat ETH.
Pada tahun 2025, terdapat 18 insiden di mana dana curian berhasil dipulihkan atau dibekukan setelah serangan. Dalam 18 insiden tersebut, total jumlah dana curian mencapai sekitar US$1,957 miliar, di mana hampir US$387 juta dikembalikan/dibekukan, yang mewakili 13,2% dari total kerugian pada tahun 2025.
Organisasi Kejahatan Siber dan Ekosistem Siber Bawah Tanah
1. Peretas Korea Utara
Menurut laporan penelitian yang dirilis oleh MSMT pada tahun 2025, dari Januari 2024 hingga September 2025, kelompok peretas yang terkait dengan Korea Utara mencuri setidaknya $2,837 miliar aset kripto dengan menyerang bursa mata uang kripto, penyedia layanan dompet, infrastruktur multi-tanda tangan, dan perusahaan ekosistem Web3 di seluruh dunia. Dari jumlah tersebut, sekitar $1,645 miliar dicuri hanya dalam sembilan bulan pertama tahun 2025, mencetak rekor baru.
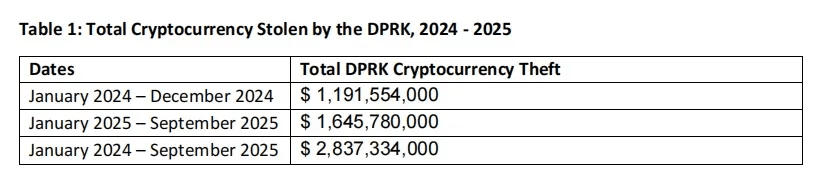
Bagian ini merangkum karakteristik aktivitas peretas Korea Utara pada tahun 2025, struktur organisasi utama dan pembagian peran mereka, metode serangan inti dan target utama, serta "proses industrialisasi" pencucian uang dan sirkulasi on-chain. Lebih lanjut, bagian ini mengungkapkan model aliran uang rahasia mereka yang dibentuk dengan menggunakan outsourcing TI dan "pencucian uang melalui pekerjaan yang sah".
2. Pengering Ikan
Bagian ini ditulis oleh mitra kami, platform anti-penipuan Web3 Scam Sniffer, kepada siapa kami menyampaikan rasa terima kasih kami. Bagian ini hanya menganalisis tren terbaru dalam serangan phishing Wallet Drainer di dalam ekosistem EVM untuk membantu praktisi dan pengguna melindungi aset mereka dengan lebih baik.
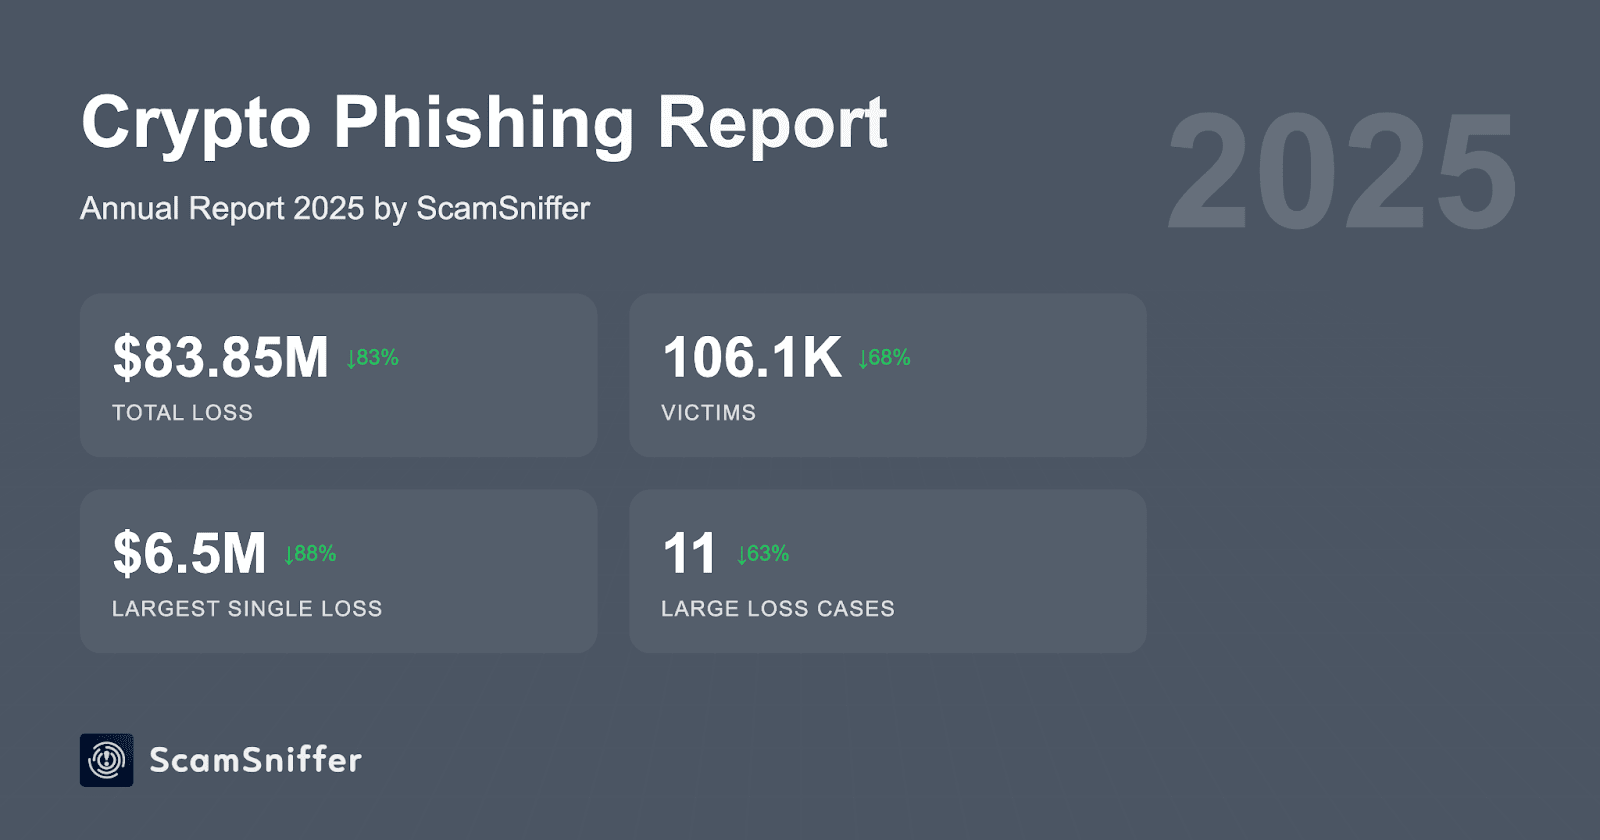
Total kerugian: $83,85 juta, 106.106 korban – turun 83% dan 68% masing-masing dibandingkan tahun 2024.
Pencurian tunggal terbesar: $6,5 juta, melalui penandatanganan Izin (September).
Jenis tanda tangan utama: Permit tetap dominan; tanda tangan berbahaya EIP-7702 muncul setelah peningkatan Pectra, dengan dua kasus berskala besar pada bulan Agustus.
3. Grup Huione
Seiring dengan terus meluasnya penipuan daring dan aktivitas pencucian uang lintas batas di Asia Tenggara, Huione Group dan anak perusahaannya, seperti HuionePay dan Huione Guarantee, telah menjadi fokus utama badan pengatur dan penegak hukum global, menarik perhatian berbagai organisasi intelijen. Bagian ini menguraikan jalur ekspansi layanan ekosistem Huione, status terkini aktivitas dana on-chain, dan menunjukkan tekanan penegakan hukum dan regulasi lintas batas yang dihadapinya.
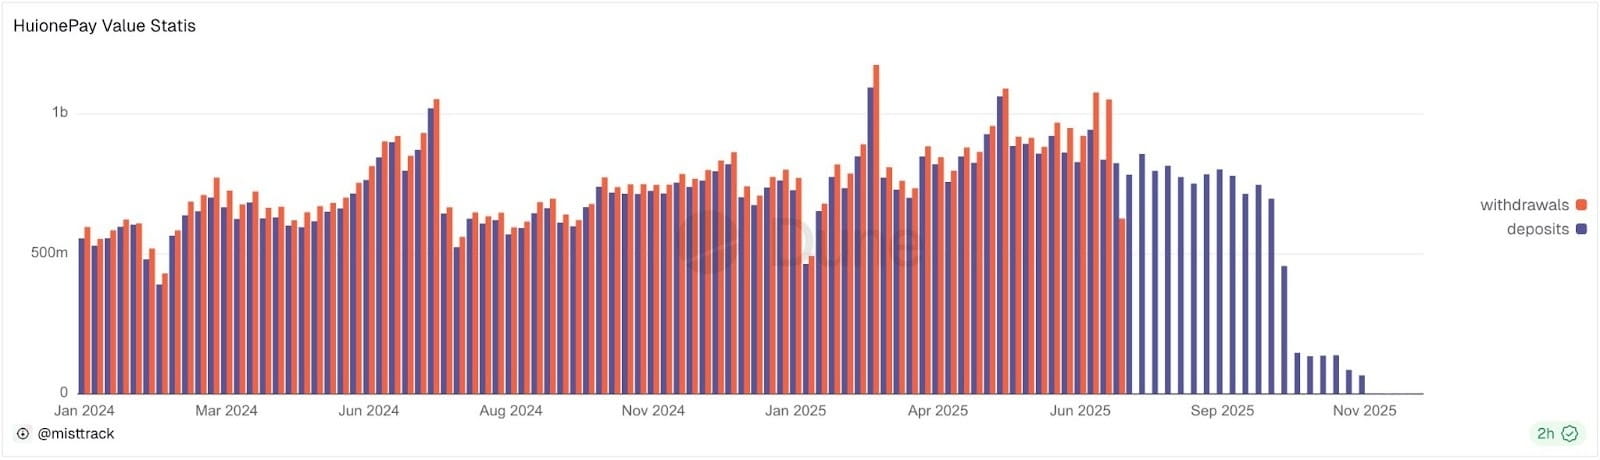
4. Ransomware / Malware
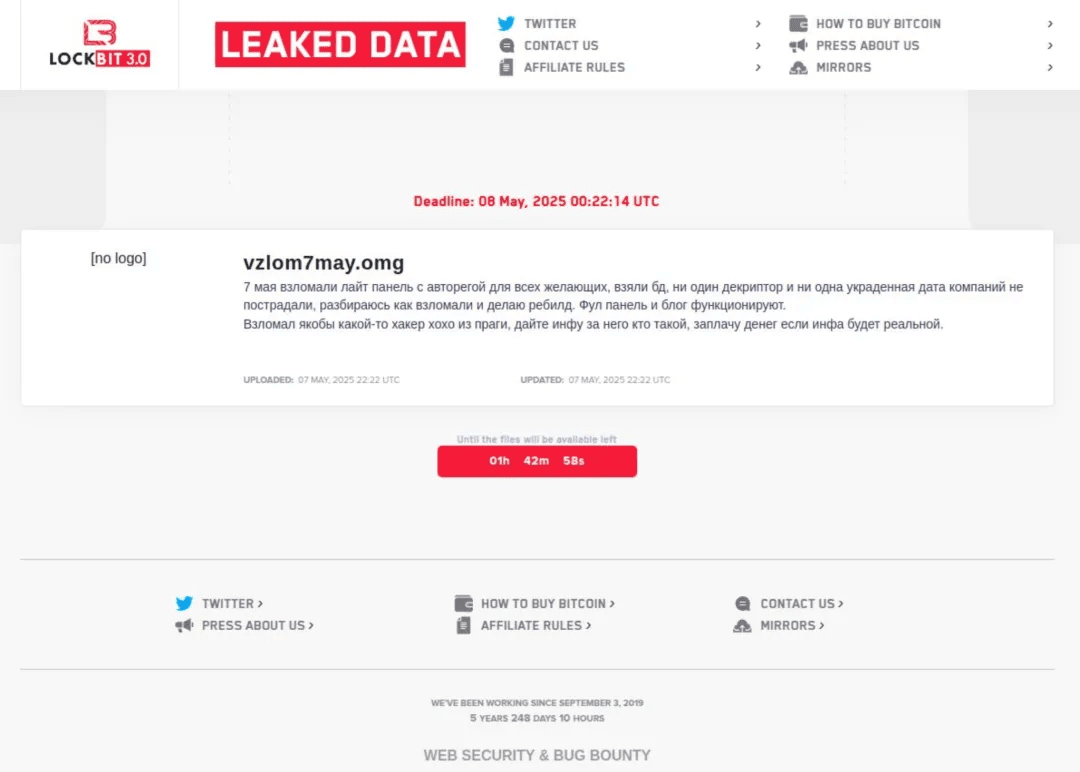
Ransomware dan malware pencuri informasi tetap menjadi teknik utama untuk pencurian aset kripto dan menghasilkan keuntungan pada tahun 2025. Model komersialisasi MaaS/RaaS (Malware/Ransomware-as-a-Service) semakin menurunkan hambatan masuk bagi penyerang, memungkinkan banyak penjahat non-teknis untuk melancarkan serangan menggunakan layanan gabungan, sehingga menciptakan rantai pasokan kejahatan siber yang terus berkembang. Selama tahun lalu, lembaga penegak hukum di berbagai negara telah melakukan beberapa operasi penting terhadap kelompok inti terkait. Bagian ini memberikan analisis terperinci tentang dua kasus representatif: LockBit dan LummaC2.
5. Alat Privasi / Pencampur Koin
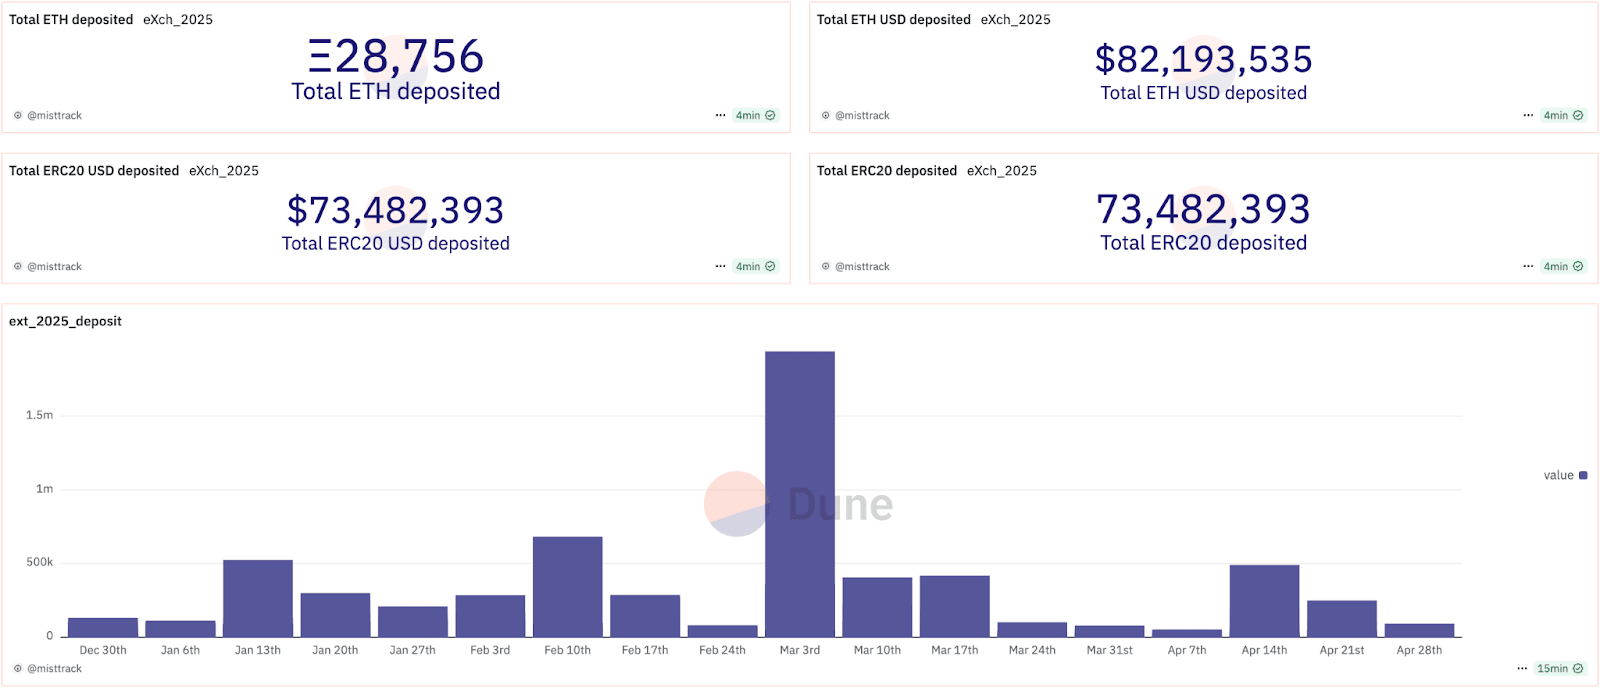
Dalam ekosistem pencucian uang mata uang kripto, protokol privasi dan alat pencampuran telah lama memainkan peran penting, melayani baik pengguna sah yang memprioritaskan privasi maupun mereka yang menggunakannya sebagai saluran penting untuk menghindari peraturan, termasuk kelompok peretas, geng ransomware, dan jaringan pencucian uang bawah tanah. Bagian ini, berdasarkan analisis kasus regulasi dan penegakan hukum tipikal pada tahun 2025, mengungkapkan bahwa batasan antara teknologi privasi dan penyalahgunaan ilegal sedang didefinisikan ulang, dan pendekatan regulasi secara bertahap bergeser dari pendekatan "satu ukuran untuk semua" ke "tata kelola bertingkat berdasarkan tujuan dan tanggung jawab."
IV. Ringkasan
Melihat kembali tahun 2025, ekosistem keamanan blockchain dan anti pencucian uang menunjukkan tiga karakteristik utama: metode serangan yang lebih profesional, rantai kriminal yang lebih terselubung, dan penegakan peraturan yang lebih kuat. Meskipun jumlah insiden keamanan stabil, perubahan struktural yang signifikan diamati, dengan risiko terkait kontrol akses, serangan rekayasa sosial, dan kebocoran kunci pribadi terus meningkat. Sifat "berorientasi layanan" dari alat pasar gelap membuat serangan plug-and-play menjadi kenyataan, menyebarkan risiko dari sisi teknis ke pengguna dan rantai pasokan. Jaringan pencucian uang terus beroperasi di sekitar penipuan Asia Tenggara, serangan Korea Utara, dan alat pencampuran mata uang kripto yang berfokus pada privasi, sementara regulasi memasuki fase penindasan terkoordinasi lintas batas. Beberapa negara secara bersamaan mempromosikan implementasi AML/FATF, memperketat ruang lingkup operasi tersebut dengan menyita alamat, membekukan aset, dan meminta pertanggungjawaban operator pencampuran mata uang kripto. Keamanan dan kepatuhan telah bergeser dari "kemampuan tambahan" ke "ambang batas kelangsungan hidup komersial," dan fokus persaingan industri tidak lagi pada narasi teknologi, tetapi pada siapa yang dapat membangun sistem kontrol internal dan kepatuhan yang aman dan berfungsi secara berkelanjutan.
Menanggapi tren ini, SlowMist terus meningkatkan kemampuan keamanan dan kepatuhan berbasis AI-nya. Kami sangat percaya bahwa keamanan tidak boleh dipahami hanya sebagai "audit proyek" atau "pelacakan darurat" sekali saja, tetapi sebagai sistem terintegrasi yang mencakup penemuan dan pertahanan ancaman sebelum, selama, dan setelah insiden: Sebelum insiden, ini termasuk audit keamanan dan pelatihan; selama insiden, ini termasuk pemantauan on-chain dan deteksi perilaku peretas secara real-time; dan setelah insiden, ini termasuk pelacakan dan respons insiden. Dalam praktiknya, SlowMist mewujudkan kemampuan sistem tertutup ini melalui produk dan layanannya, termasuk: MistEye (sistem peringatan dini ancaman Web3 dan pemantauan dinamis berdasarkan model intelijen ancaman), MistTrack (platform analitik on-chain dan pelacakan anti pencucian uang, termasuk kepatuhan AML/KYT dan kemampuan pengendalian risiko), InMist Lab (jaringan kerja sama intelijen ancaman global), serta layanan serangan dan pertahanan, dan audit. Didukung oleh AI, kemampuan ini mengotomatiskan, mengelola secara cerdas, dan memungkinkan respons waktu nyata dalam identifikasi ancaman, pelacakan, dan dukungan kepatuhan, memberikan industri kemampuan keamanan mendasar yang kuat dan jangka panjang.
V. Penafian
Laporan ini didasarkan pada pemahaman kami tentang industri blockchain, data dari arsip peretasan SlowMist, dan data dari sistem pelacakan anti pencucian uang MistTrack. Namun, karena anonimitas blockchain, kami tidak dapat menjamin keakuratan absolut semua data, dan kami juga tidak dapat bertanggung jawab atas kesalahan, kelalaian, atau kerugian apa pun yang timbul dari penggunaan laporan ini. Lebih lanjut, laporan ini bukan merupakan saran investasi atau dasar untuk analisis lainnya. Kami menerima kritik dan koreksi apa pun mengenai kelalaian atau kekurangan dalam laporan ini.
Versi bahasa Mandarin: https://www.slowmist.com/report/2025-Blockchain-Security-and-AML-Annual-Report(CN).pdf
Bahasa Inggris: https://www.slowmist.com/report/2025-Blockchain-Security-and-AML-Annual-Report(EN).pdf