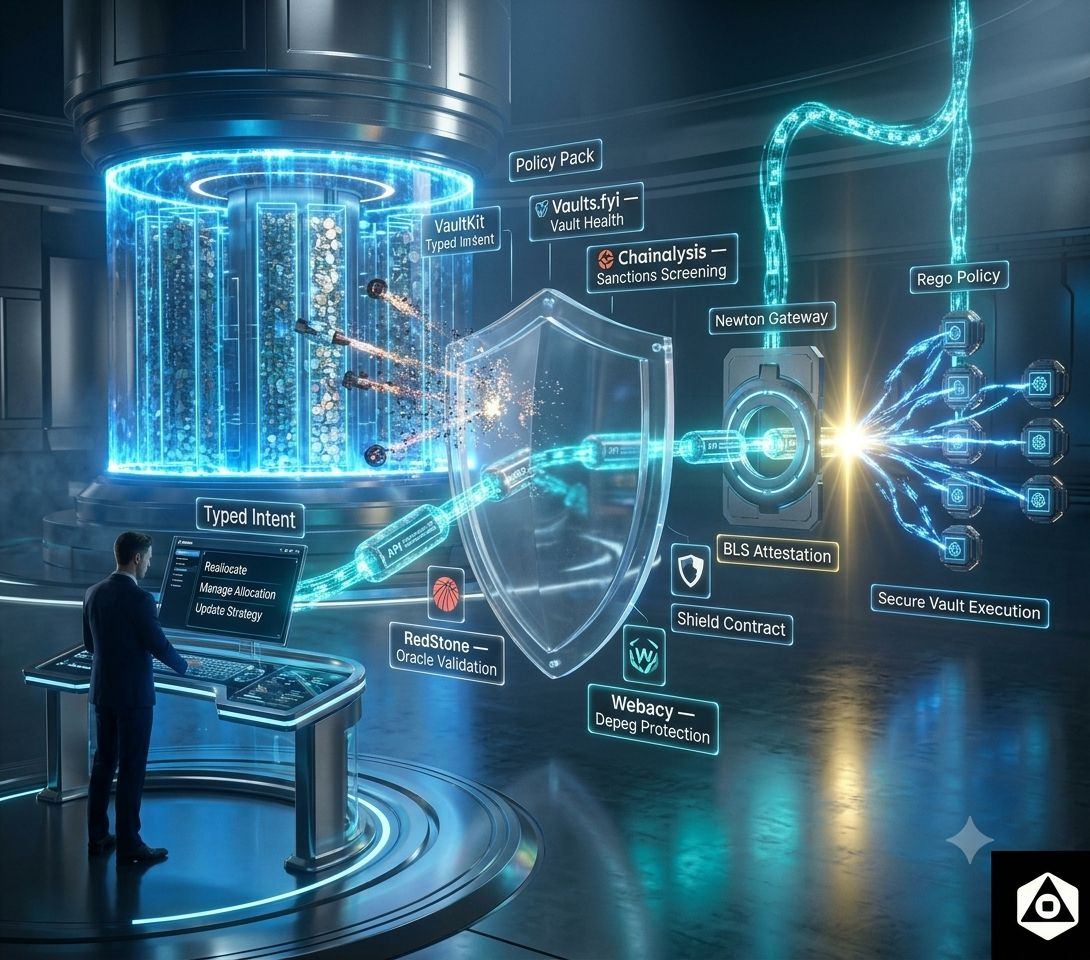
Seiring DeFi vault terus mengelola jumlah modal yang semakin besar, keamanan tidak lagi dapat bergantung semata pada kurator tepercaya atau izin kontrak pintar yang statis. Setiap tindakan vault yang sensitif harus diverifikasi terhadap risiko dinamis, kepatuhan, dan kebijakan operasional sebelum dieksekusi. Newton VaultKit menghadirkan kapabilitas persis ini dengan menambahkan lapisan penegakan kebijakan yang terdesentralisasi ke alur kerja vault yang sudah ada.
Berbeda dengan integrasi tradisional yang mengharuskan pengembang merancang ulang infrastruktur mereka, VaultKit bekerja berdampingan dengan SDK vault yang sudah mereka gunakan. Aplikasi tetap menyiapkan aksi vault dengan cara yang biasa, tetapi alih-alih mengirimkannya langsung ke vault, eksekusi dialihkan melalui kontrak Shield yang memerlukan attestation Newton yang valid sebelum tindakan apa pun dapat berjalan.
Memulai dengan VaultKit diawali dengan menginstal core SDK, library policy pack, dan semua SDK vendor yang spesifik protokol seperti Morpho. Setelah itu, pengembang membuat Viem public dan wallet clients, yang memungkinkan VaultKit membaca state blockchain dan mengirimkan transaksi secara aman.
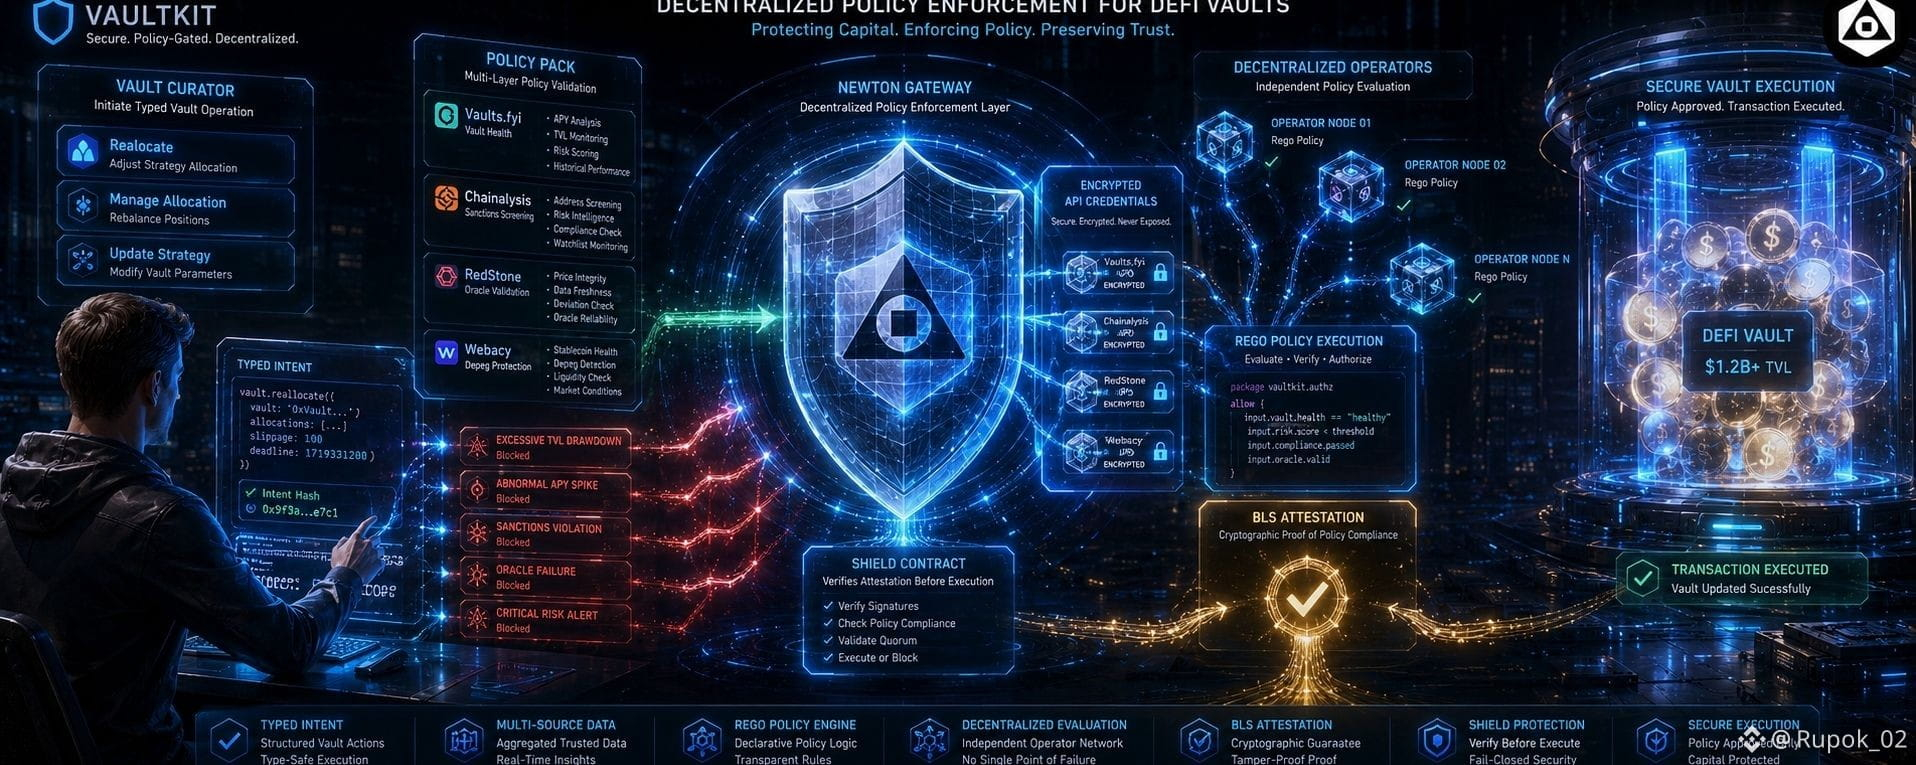
Langkah berikutnya adalah membangun Policy Pack. Policy pack mendefinisikan aturan yang akan dievaluasi oleh operator Newton selama otorisasi. Sebuah vault dapat menggabungkan beberapa modul, termasuk Vaults.fyi untuk pemantauan kesehatan vault, Chainalysis untuk penyaringan sanksi, RedStone untuk validasi oracle, dan Webacy untuk perlindungan depeg. Arsitektur modular ini memungkinkan proyek menyusun kebijakan keamanan sesuai kebutuhan mereka sendiri, bukan bergantung pada pendekatan yang serba sama.
Setelah policy pack didefinisikan, pengembang membuat Shield menggunakan createShield(). Shield berfungsi sebagai lapisan eksekusi yang aman antara curator dan vault. Karena deployment Shield bersifat deterministik, VaultKit akan otomatis terpasang pada Shield kompatibel yang sudah ada jika memang tersedia, atau hanya melakukan deployment Shield baru bila diperlukan. Ini menyederhanakan deployment sekaligus mencegah infrastruktur dobel.
Setelah Shield siap, parameter kebijakan dapat dikonfigurasi di-chain menggunakan nilai bertipe seperti skor risiko minimum, ambang deviasi APY, batas penurunan TVL, deteksi perubahan alokasi, dan pemeriksaan peringatan kritis. Kredensial API sensitif, termasuk API key Vaults.fyi, dienkripsi sebelum diunggah melalui Newton Gateway. Operator dapat mengakses secret tersebut secara aman selama evaluasi kebijakan tanpa pernah mengeksposnya di-chain.
Sebelum tindakan vault dapat dieksekusi, Shield harus menerima izin yang diperlukan. Delegate yang disetujui secara eksplisit diberi wewenang untuk mengirim transaksi, sementara peran manajer yang spesifik protokol—seperti izin allocator MetaMorpho—ditetapkan ke Shield itu sendiri. Ini memastikan setiap tindakan istimewa melewati proses verifikasi kebijakan Newton.
Menjalankan operasi vault dibuat dengan sengaja agar tetap mudah. Misalnya, integrasi Morpho menggunakan fungsi typed shield.morpho.reallocate(). Di balik layar, VaultKit menyusun intent transaksi, menurunkan input kebijakan, meminta evaluasi terdesentralisasi dari operator Newton, menerima attestation kriptografis, lalu akhirnya mengirimkan transaksi melalui Shield. Jika ada satu aturan kebijakan yang gagal, eksekusi berhenti sebelum transaksi bahkan mencapai vault.
VaultKit juga menyediakan penanganan error yang komprehensif. Pengembang dapat membedakan antara penolakan kebijakan, masalah sementara pada gateway, dan waktu habis attestation, sehingga aplikasi dapat melakukan percobaan ulang dengan aman bila sesuai, sekaligus langsung menolak tindakan yang melanggar kebijakan yang dikonfigurasi.
Arsitektur ini secara signifikan memperkuat keamanan DeFi. Alih-alih hanya mengandalkan curator tepercaya, VaultKit memperkenalkan penegakan kebijakan yang terdesentralisasi yang terus mengevaluasi kesehatan vault, kebutuhan kepatuhan, integritas oracle, dan risiko operasional sebelum tindakan sensitif terjadi. Setiap transaksi yang disetujui membawa bukti kriptografis bahwa transaksi tersebut memenuhi kebijakan yang dikonfigurasi, meningkatkan transparansi bagi depositor, institusi, dan operator protokol.
Dengan menggabungkan policy pack yang dapat digunakan kembali, deployment Shield yang deterministik, manajemen secret terenkripsi, dan attestation terdesentralisasi, Newton VaultKit mengubah pengelolaan vault menjadi proses yang dapat diverifikasi, dapat diprogram, dan mengutamakan keamanan—tanpa mengharuskan protokol vault yang sudah ada untuk didesain ulang.