

Aplikasi lintas-rantai (cross-chain) sedang menjadi fondasi Web3 modern, memungkinkan aset, pengguna, dan protokol berinteraksi lintas beberapa jaringan blockchain. Namun, interoperabilitas juga menghadirkan tantangan keamanan baru. Rantai yang berbeda mempertahankan kumpulan validator terpisah, mekanisme konsensus, dan asumsi kepercayaan yang berbeda, sehingga sulit untuk memverifikasi bahwa suatu aksi lintas-rantai benar-benar diberi otorisasi.
Newton Protocol mengatasi tantangan ini dengan kerangka kerja otorisasi lintas-rantai yang terdesentralisasi dan menjaga keamanan sekaligus memungkinkan interoperabilitas yang mulus. Alih-alih mengandalkan jembatan terpusat atau perantara tepercaya, Newton menggunakan model yang dapat diverifikasi secara kriptografis yang dibangun di sekitar operator EigenLayer, tanda tangan BLS, dan tabel operator yang disinkronkan.
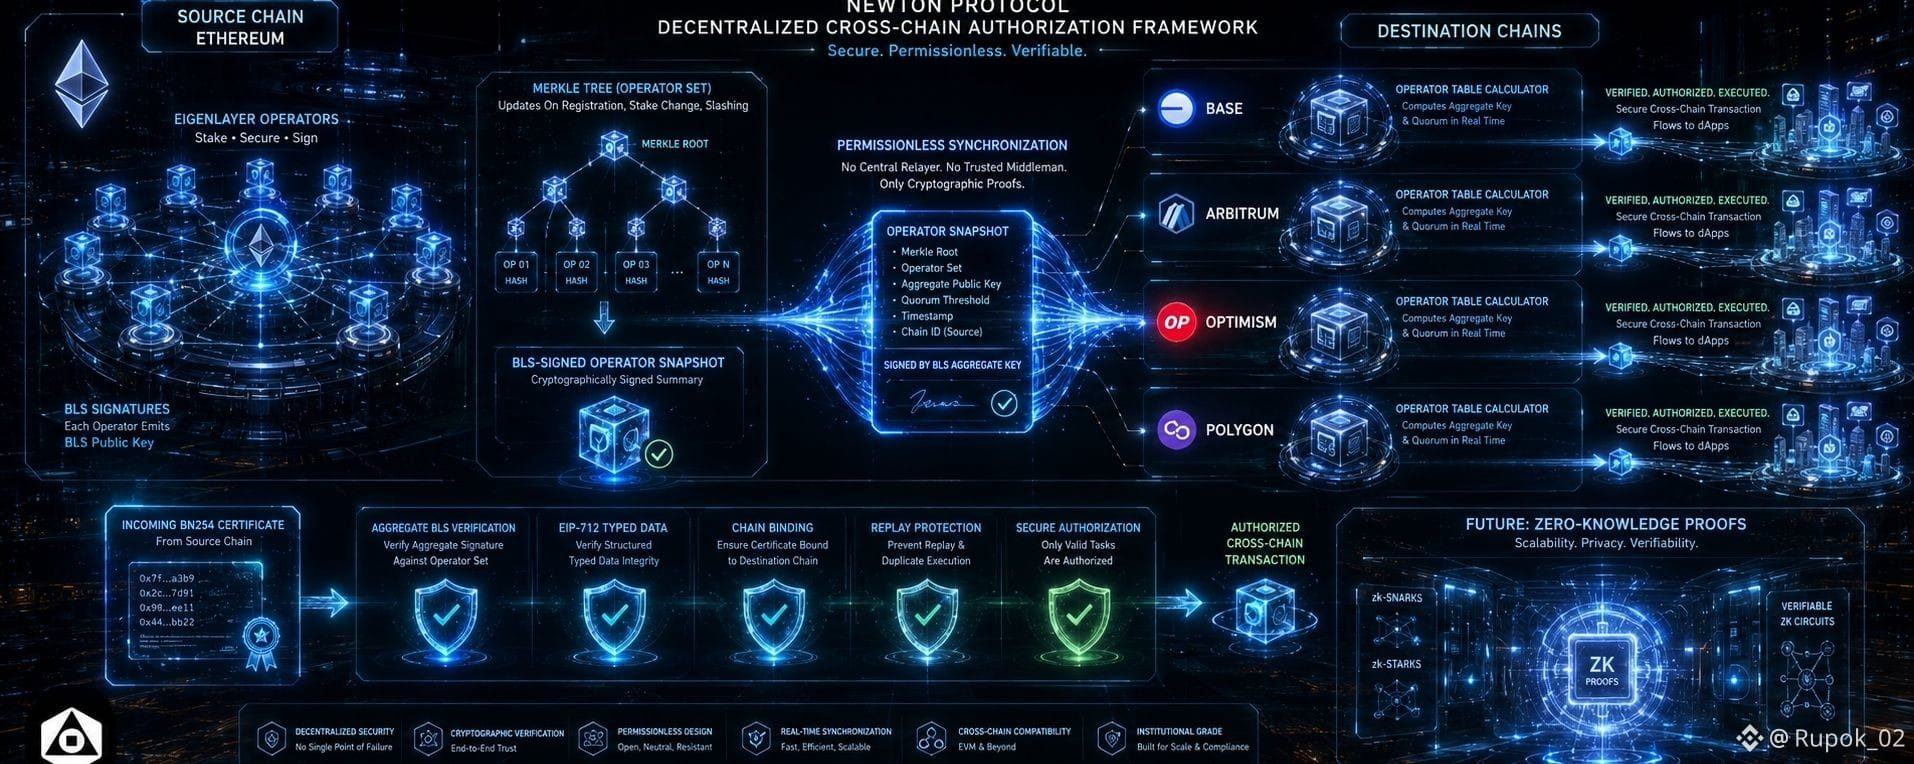
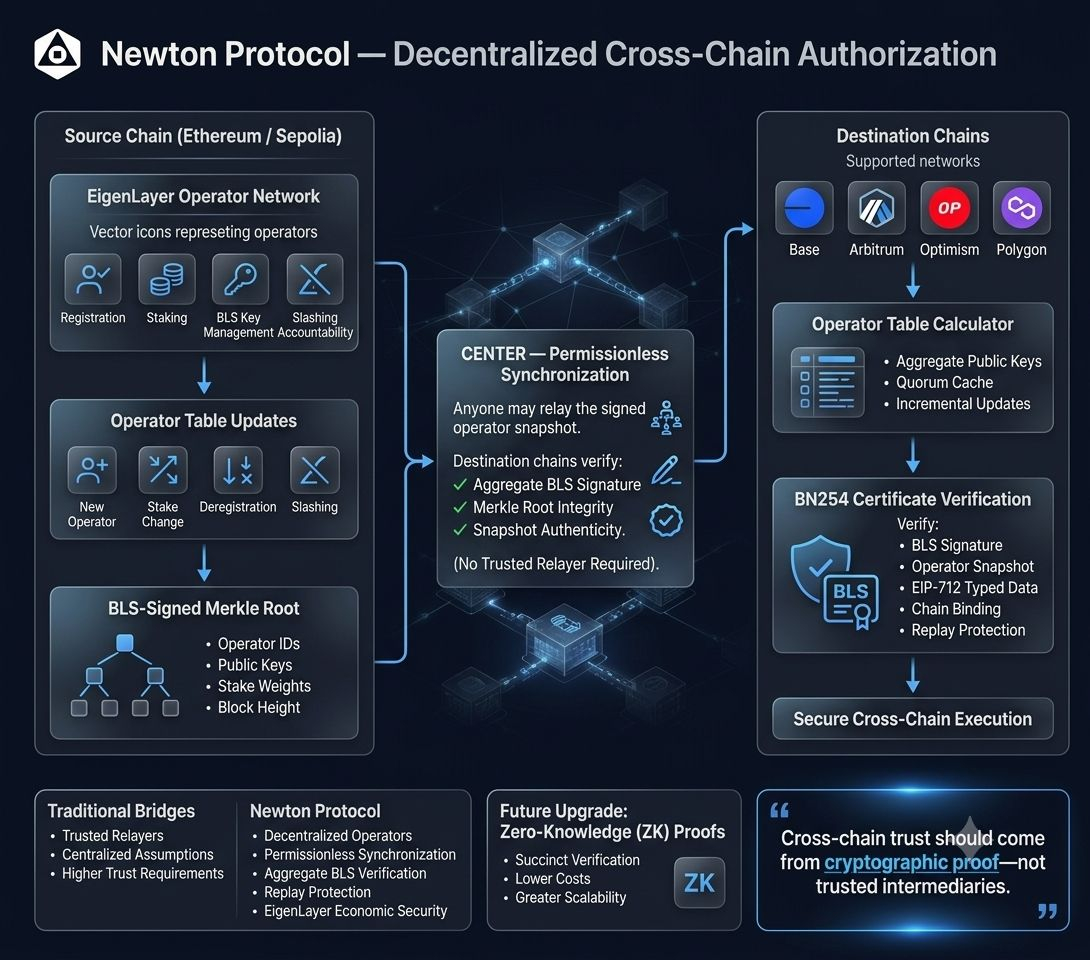
Inti dari arsitektur Newton adalah model Source Chain dan Destination Chain. Source chain—seperti Ethereum Mainnet atau Sepolia—menjadi tempat jaringan operator berada. Di sini, operator mendaftarkan diri, melakukan staking aset, mempublikasikan kunci publik BLS mereka, dan tetap bertanggung jawab melalui mekanisme slashing EigenLayer. Destination chains, termasuk jaringan seperti Base, Arbitrum, Optimism, dan Polygon, adalah tempat aplikasi benar-benar mengeksekusi transaksi dan menerapkan keputusan kebijakan.
Alih-alih mengharuskan setiap destination chain terus-menerus berkomunikasi dengan Ethereum, Newton menyinkronkan informasi operator melalui protokol sinkronisasi Tabel Operator yang terdesentralisasi.
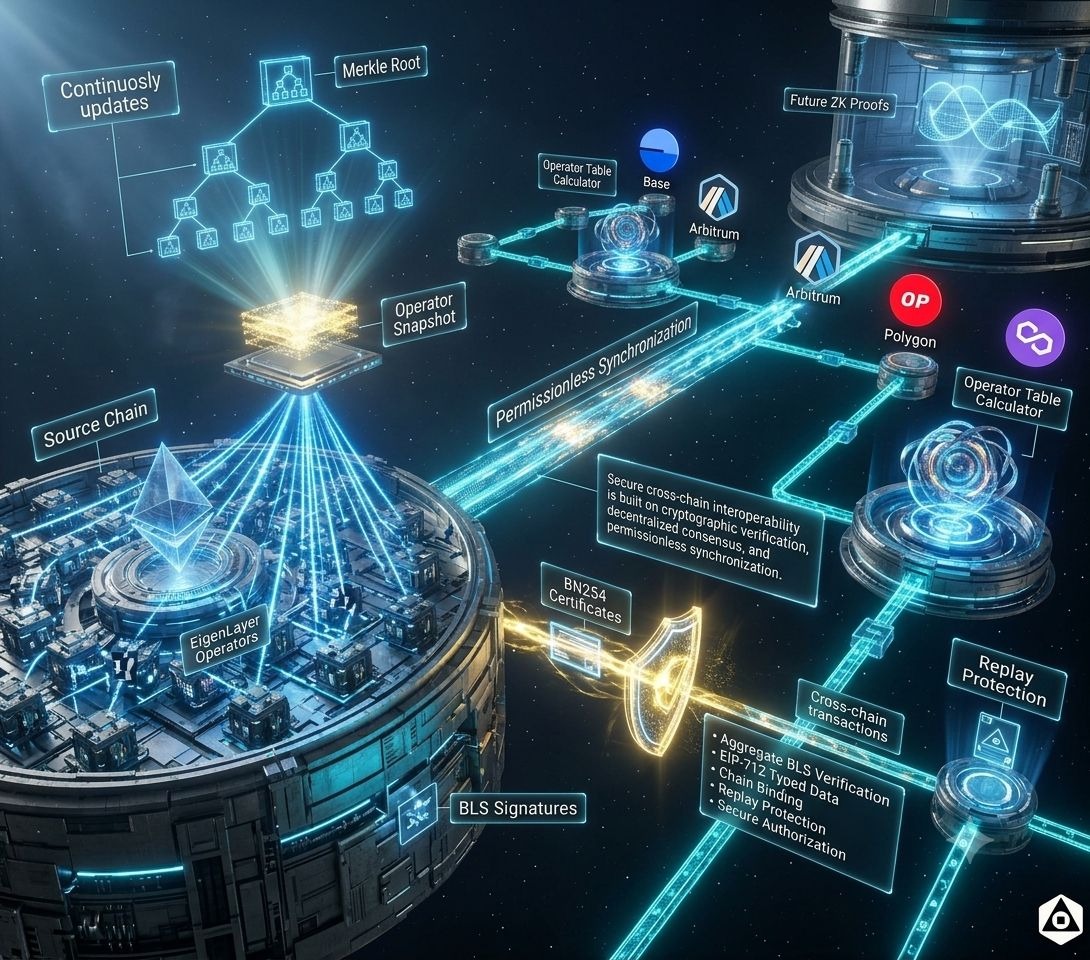
Set operator berubah karena registrasi baru, pembaruan stake, deregistrasi, atau peristiwa slashing, operator Newton secara kolektif menghasilkan root Merkle yang ditandatangani BLS yang mewakili tabel operator terbaru. Cuplikan kriptografis ini mencakup identitas operator, kunci publik, dan bobot stake pada ketinggian blok tertentu.
Siapa pun dapat meneruskan snapshot yang ditandatangani ini tanpa izin ke destination chains. Karena setiap pembaruan membawa tanda tangan BLS agregat yang valid, destination chains dapat memverifikasi sendiri keaslian tabel operator tanpa mempercayai pengirim pesan. Ini menciptakan mekanisme sinkronisasi yang sangat terdesentralisasi sekaligus menghindari komunikasi berkelanjutan dengan source chain.
Newton juga memisahkan sinkronisasi menjadi dua alur kerja yang independen.
Jalur lambat hanya memperbarui tabel operator saat keanggotaan operator berubah. Karena peristiwa ini terjadi relatif jarang, sinkronisasi tetap efisien.
Jalur cepat berfokus pada memverifikasi sertifikat transaksi. Setelah tabel operator terbaru tersedia secara lokal, destination chains hanya perlu melakukan verifikasi BLS yang ringan setiap kali evaluasi kebijakan selesai. Ini secara dramatis mengurangi biaya verifikasi sambil tetap mempertahankan jaminan keamanan yang kuat.
Agar verifikasi semakin efisien, setiap destination chain memelihara Operator Table Calculator. Alih-alih mencari setiap operator secara individual, kalkulator secara berkelanjutan menghitung kunci publik agregat untuk setiap kuorum. Ketika tabel operator baru tiba, hanya perubahan yang diproses, sehingga verifikasi tetap cepat bahkan saat jaringan bertambah besar.
Verifikasi lintas-chain itu sendiri mengikuti model keamanan yang konsisten.
Di Ethereum, Newton dapat secara langsung merujuk registri BLS EigenLayer. Di destination chains, Newton malah memverifikasi sertifikat BN254, yang mengemas tanda tangan BLS teragregasi bersama dengan snapshot operator yang digunakan saat evaluasi. Karena sertifikat terikat pada chain tertentu, nomor blok tertentu, dan snapshot tabel operator tertentu melalui data bertipe EIP-712, serangan replay lintas chain secara efektif dicegah.
Keamanan tetap berakar pada jaminan ekonomi EigenLayer.
Operator yang menyetujui tabel operator yang fraud menghadapi penalti slashing yang sama seperti operator yang mengirim evaluasi kebijakan yang tidak valid. Untuk berhasil merusak proses sinkronisasi, diperlukan mengkompromikan sebuah kuorum operator yang distake, sehingga serangan menjadi mahal secara ekonomi dan sangat tidak praktis.
Arsitektur ini juga memprioritaskan ketersediaan (liveness). Jika kondisi jaringan sementara mencegah cukup banyak operator untuk menandatangani tabel operator baru, destination chains tetap beroperasi menggunakan snapshot terakhir yang terverifikasi. Hanya setelah ambang batas kedaluwarsa (staleness) yang dapat dikonfigurasi habis, sertifikat baru akan ditolak sampai tabel operator yang diperbarui disinkronkan. Keseimbangan ini menjaga aplikasi tetap berjalan sambil mencegah ketergantungan jangka panjang pada informasi validator yang ketinggalan.
Lebih jauh ke depan, arsitektur Newton dirancang untuk mendukung verifikasi Zero-Knowledge (ZK) untuk pembaruan tabel operator. Alih-alih mengharuskan kuorum tanda tangan, implementasi di masa depan dapat menghasilkan bukti kriptografis yang ringkas untuk menunjukkan bahwa registri operator telah bertransisi dengan benar dari satu keadaan ke keadaan lain. Hal ini akan semakin mengurangi asumsi kepercayaan sekaligus meningkatkan skalabilitas dalam ekosistem multi-chain yang terus berkembang.
Pada akhirnya, Protokol Newton mengubah interoperabilitas lintas-chain dari proses berbasis kepercayaan menjadi sesuatu yang dapat diverifikasi secara kriptografis. Dengan menggabungkan sinkronisasi operator yang terdesentralisasi, tanda tangan BLS agregat, verifikasi sertifikat yang efisien, dan teknologi zero-knowledge yang siap masa depan, Newton menciptakan infrastruktur di mana aplikasi dapat secara yakin mengotorisasi transaksi lintas banyak blockchain tanpa mengorbankan desentralisasi atau keamanan.