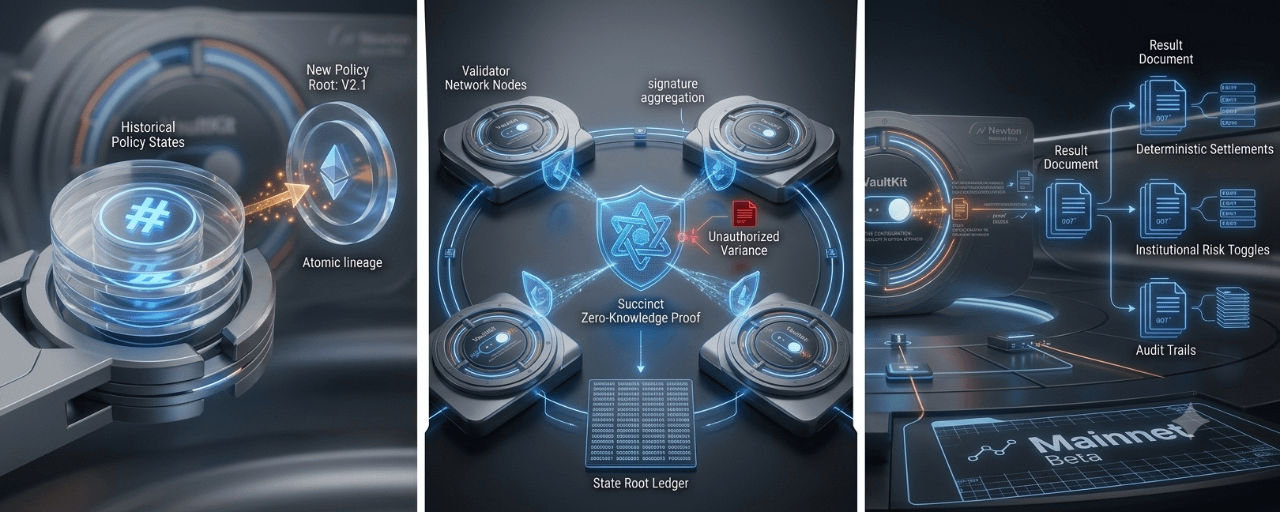
Setelah melakukan penelitian tentang bagaimana protokol terdesentralisasi dapat mengatasi risiko pembaruan runtime yang berjalan (live), saya menyimpulkan bahwa kerentanan paling kritis pada smart contract terdesentralisasi adalah kemungkinan pihak ketiga untuk mengubah aturan aktif melalui kunci tata kelola (governance keys). Berikut cara Newton Protocol mengatasi masalah khusus ini secara desain dengan cara yang tidak memerlukan penulisan ulang seluruh sistem backend seseorang.
Salah satu tantangan mendasar yang terkait dengan otomasi on-chain yang tidak memerlukan izin adalah kemampuan untuk memperbarui aturan permainan dari waktu ke waktu. Jika kontrak tata kelola atau akun multi-sig yang bertanggung jawab untuk membuat keputusan-keputusan tersebut bertindak dengan itikad buruk dan memodifikasi batasan runtime, itu menciptakan 'policy update vector' untuk serangan.
Sebagai contoh, seorang penyerang yang memiliki akses ke akun seperti itu dapat meningkatkan batas pengeluaran tepat sebelum sebuah transaksi berhasil diproses atau melonggarkan sebagian kontrol kepatuhan. Protokol Newton mengurangi vektor serangan ini dengan mewajibkan transisi status ditandatangani dengan bukti kriptografis yang mengikatnya pada root state historis tertentu.
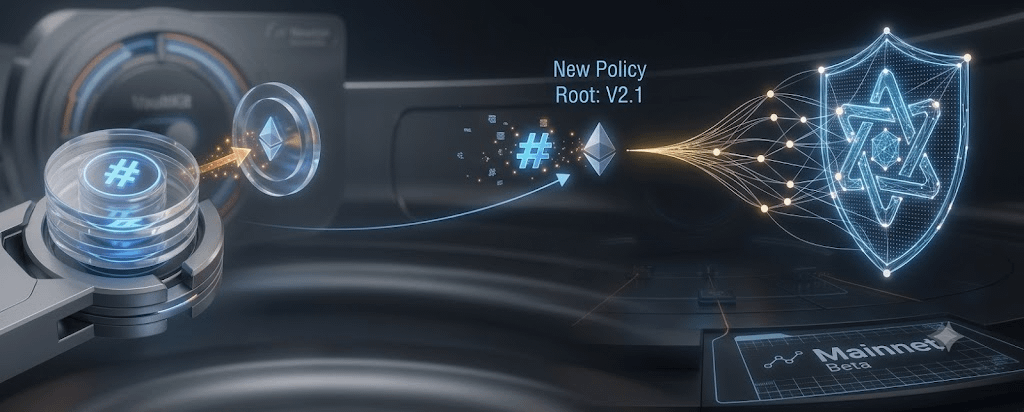
Untuk memahami mengapa pendekatan ini diperlukan, kita harus membahas masalah yang ingin diselesaikan oleh Newton. Setiap sistem yang mengharuskan operator memperbarui kebijakan secara real-time menghadapi tantangan skalabilitas yang serius karena besarnya jumlah kemungkinan transisi status. Misalnya, setiap kali seorang operator ingin mengubah sesuatu, sistem harus memastikan bahwa validitas status baru berada dalam batasan semua status sebelumnya. Hal ini bisa menjadi sangat membebani jaringan jika sebuah proposal berisi serangkaian kasus tepi yang rumit. Beban ini dapat dihindari oleh Newton dengan memanfaatkan state root, di mana setiap perubahan pada kebijakan dikomit sebagai satu operasi atomik yang diverifikasi oleh jaringan menggunakan pemeriksaan Linear Temporal Logic. Gagasannya adalah, alih-alih meminta jaringan untuk memeriksa apakah kode baru valid atau tidak, Anda memintanya untuk memvalidasi kumpulan perubahan tertentu sebagai perluasan logis dari state root saat ini.
Saat sebuah perubahan aturan atau proposal pembaruan kebijakan disiarkan ke jaringan, validator memulai proses agregasi tanda tangan, yang memungkinkan mereka menentukan apakah terdapat dukungan yang cukup untuk mengadopsi aturan baru. Jika transisi valid, ini berarti mayoritas validator menyetujui perubahan tersebut dan akan ditambahkan ke blockchain sebagai state root baru pada kesempatan berikutnya yang tersedia.
Di sisi lain, jika node validator tidak dapat berhasil melakukan transisi karena tanda tangan yang tidak mencukupi atau ketidakkonsistenan matematis dengan state root yang ada, pembaruan akan dibatalkan (reverted). Efektifnya, setiap perubahan pada kontrak sistem yang tidak lolos peninjauan kriptografis yang ketat ditolak secara langsung, sehingga mencegah serangan flash-governance dengan itikad buruk yang berupaya melonggarkan pembatasan secara sementara lalu menguncinya kembali.
Dengan mewajibkan setiap perubahan pada kontrak sistem untuk menyertakan transisi yang ditandatangani dari state root saat ini, Newton mencegah serangan yang berupaya merusak integritas sistem on-chain tanpa izin (permissionless). Dalam model ini, pengembang tidak perlu membangun langkah-langkah pengamanan tingkat lanjut langsung ke dalam kontrak inti untuk memastikan keandalan proposal tata kelola. Sebaliknya, mereka dapat fokus membangun smart contract yang efisien dan deterministik, sementara batasan yang lebih volatil dikelola secara terpisah dalam bentuk pembaruan kebijakan.