Newton Protocol baru saja merilis penulisan mereka pada 1 Juli tentang bagaimana Layer Otorisasi sebenarnya bekerja — tulisan yang mengulas apa yang terjadi sebelum settlement, bukan setelahnya. Aku sudah terpaku di halaman itu selama satu jam. $NEWT @NewtonProtocol
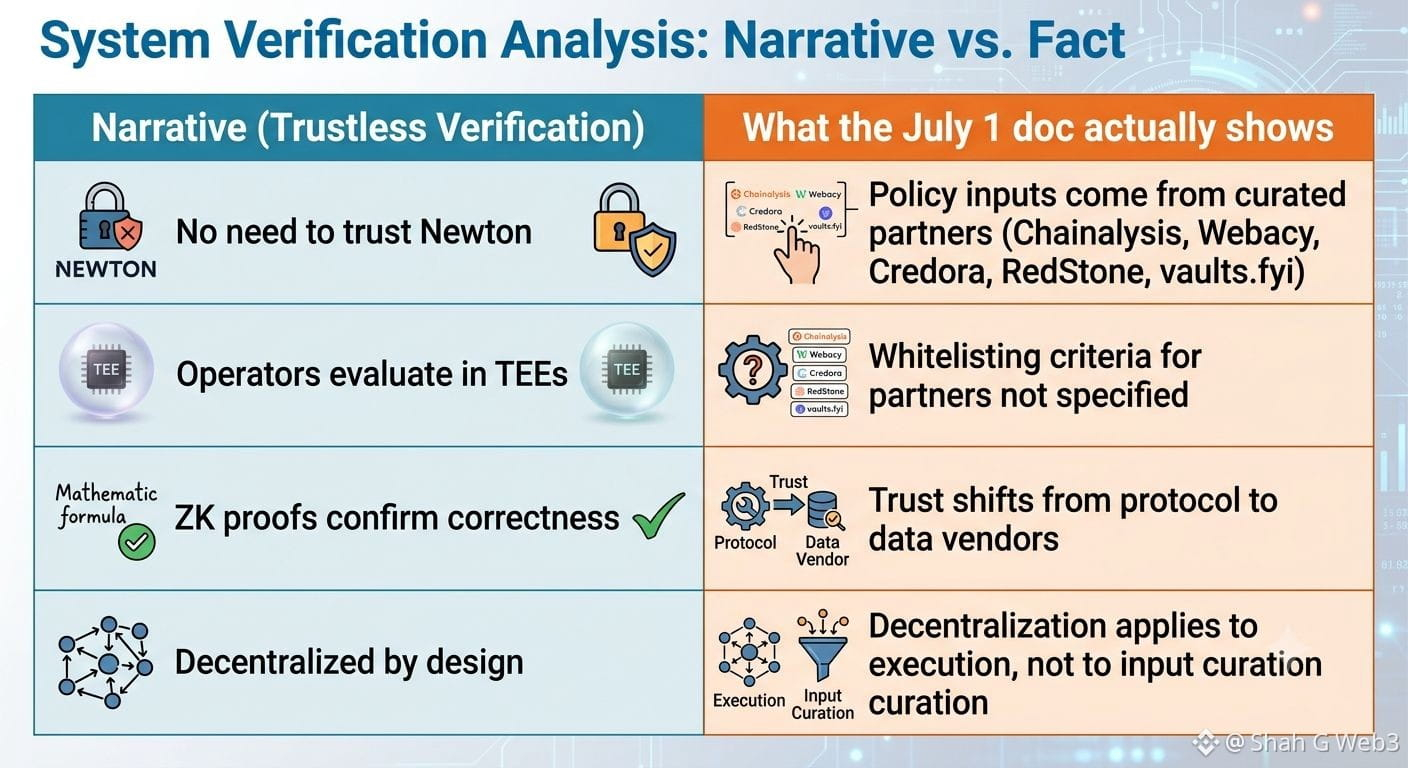
Ini yang bikin aku berpikir — keseluruhan pitch-nya adalah “tanpa kepercayaan (trustless)” dan “dapat diverifikasi secara kriptografis,” dan secara teknis memang begitu: operator berjalan di TEEs, dan bukti ZK membuktikan evaluasi yang benar. Tapi input kebijakan — hal-hal yang menentukan lulus atau gagal — berasal dari daftar pendek mitra yang sudah di-onboard. Chainalysis untuk sanksi. Webacy untuk reputasi wallet. Credora untuk penilaian risiko. RedStone untuk feed harga. Itu bukan apa-apa, tapi… jenis kepercayaan yang berbeda. Kamu tidak mempercayai Newton, tentu. Kamu mempercayai pihak yang meng kurasi daftar mitra itu.
Aku sempat mengalami momen “tunggu” sendiri saat membacanya — aku terus berharap dokumen itu membahas siapa yang memutuskan oracle mana yang di-whitelist-kan ke dalam sebuah kebijakan, tapi ternyata tidak membahas itu. Mungkin itu pertanyaan tata kelola untuk nanti, mungkin juga sudah dijawab di tempat lain yang belum sempat aku temukan.
Jadi ketika mereka mengatakan “agen AI yang lebih aman,” apakah keamanannya datang dari kripto, atau dari memilih vendor data yang bagus? Rasanya itu dua klaim yang sangat berbeda, tapi memakai kata yang sama.
#Newt