Dua hari lalu saya mengobrol tentang DeFAI di sebuah grup developer. Ada teman yang kehilangan/menemukan sebuah tangkapan layar on-chain: alamat yang sudah lama ditandai ternyata masih bisa menarik sejumlah aset yang tidak kecil dari kontrak.
Saat itu juga grup langsung heboh. Ada yang bilang node berbuat jahat, ada yang menduga ada masalah izin internal, dan ada pula yang merasa ini karena celah dalam desain kontrak.
Tapi yang paling saya pedulikan adalah: mengapa kejadian seperti ini tidak dicegah sejak awal oleh mekanisme apa pun? Ini poin yang sangat krusial, kan?
Berangkat dari pertanyaan itu, saya menelusuri materi @NewtonProtocol. Di sana disebutkan adanya mekanisme penyelesaian sengketa.
Secara sederhana, siapa pun bisa mengirimkan bukti ZK selama masa tantangan: membuktikan bahwa ada kesalahan dalam suatu operasi. Jika validasi lolos, maka pemotongan/penalti (slashing) akan dipicu.
Desain ini tidak bergantung pada identitas pemegang token. Orang biasa juga bisa bertindak sebagai pengawas, sehingga keamanan diserahkan ke komunitas, bukan tim pusat.
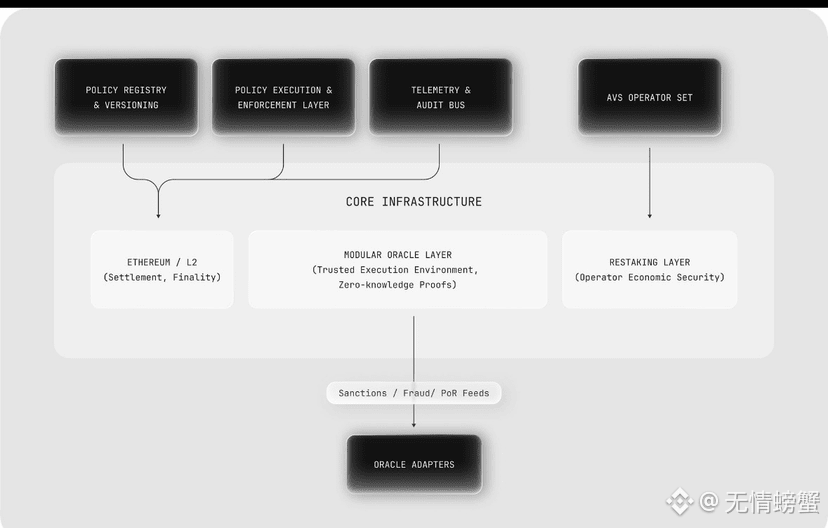
Dari sisi teknis, sistem ini menggabungkan verifikasi lintas-chain yang dapat dipercaya dengan ZKP dan TEE.
Namun, CertiK menunjukkan bahwa sebagian modul belum diaudit, sehingga skornya tidak tinggi.
Masalahnya bukan pada teknologinya, melainkan apakah ia bisa benar-benar menjalankan penutupan keamanan secara utuh di lingkungan nyata.
Saya akan terus memantau data on-chain untuk menilai nilainya—nanti lihat pembaruan berikutnya ya.
@NewtonProtocol $NEWT #Newt
Saat itu juga grup langsung heboh. Ada yang bilang node berbuat jahat, ada yang menduga ada masalah izin internal, dan ada pula yang merasa ini karena celah dalam desain kontrak.
Tapi yang paling saya pedulikan adalah: mengapa kejadian seperti ini tidak dicegah sejak awal oleh mekanisme apa pun? Ini poin yang sangat krusial, kan?
Berangkat dari pertanyaan itu, saya menelusuri materi @NewtonProtocol. Di sana disebutkan adanya mekanisme penyelesaian sengketa.
Secara sederhana, siapa pun bisa mengirimkan bukti ZK selama masa tantangan: membuktikan bahwa ada kesalahan dalam suatu operasi. Jika validasi lolos, maka pemotongan/penalti (slashing) akan dipicu.
Desain ini tidak bergantung pada identitas pemegang token. Orang biasa juga bisa bertindak sebagai pengawas, sehingga keamanan diserahkan ke komunitas, bukan tim pusat.
Dari sisi teknis, sistem ini menggabungkan verifikasi lintas-chain yang dapat dipercaya dengan ZKP dan TEE.
Namun, CertiK menunjukkan bahwa sebagian modul belum diaudit, sehingga skornya tidak tinggi.
Masalahnya bukan pada teknologinya, melainkan apakah ia bisa benar-benar menjalankan penutupan keamanan secara utuh di lingkungan nyata.
Saya akan terus memantau data on-chain untuk menilai nilainya—nanti lihat pembaruan berikutnya ya.
@NewtonProtocol $NEWT #Newt