

Saya mulai lebih memperhatikan Protokol Newton ketika menyadari bahwa sebagian besar gesekan di dalam sistem tidak terjadi selama eksekusi. Itu terjadi sebelum eksekusi bahkan diizinkan. Kedengarannya hal yang jelas sampai Anda menghabiskan waktu untuk menyaksikan permintaan bergerak melalui protokol dan menyadari bahwa pertanyaan sulitnya bukan lagi apakah suatu tindakan dapat dilakukan. Pertanyaan sulitnya adalah apakah tindakan itu seharusnya dilakukan sejak awal.
Protokol Newton terus kembali pada gagasan bahwa otorisasi sedang berubah menjadi sebuah primitive, bukan sekadar sebuah fitur. Setelah menghabiskan waktu untuk memeriksa bagaimana sistem menangani izin, delegasi, dan hak eksekusi, saya pikir saya memahami alasannya.
Sebuah transaksi blockchain sudah membuktikan bahwa sesuatu telah terjadi. Namun yang tidak secara alami dibuktikannya adalah apakah aktor memiliki kewenangan yang tepat untuk memulai tindakan itu di bawah serangkaian kondisi yang terus berubah. Pembedaan ini terasa kecil sampai sistem otonom mulai membuat keputusan atas nama pengguna.
Satu cara pandang terus muncul kembali saat saya memikirkan desain Newton:
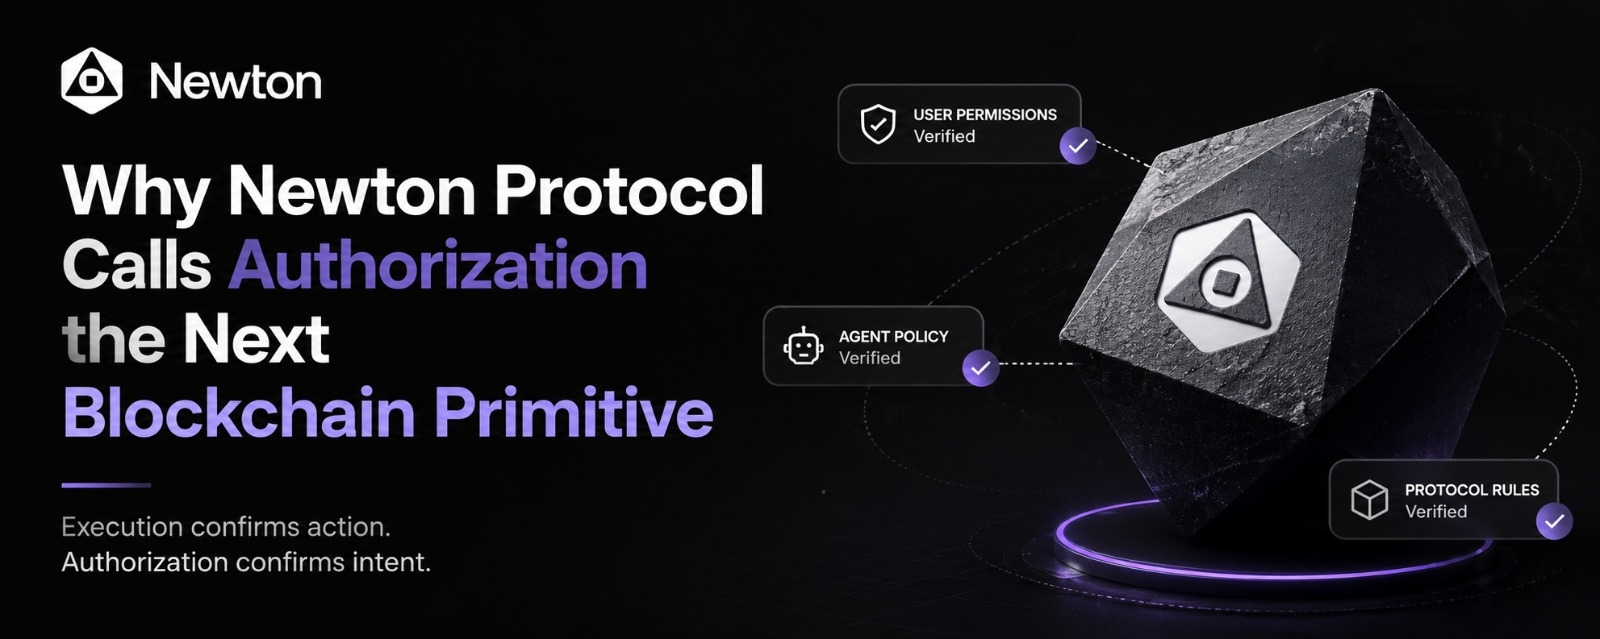
Eksekusi mengonfirmasi tindakan. Otorisasi mengonfirmasi niat.
Di dalam Newton Protocol, perbedaan itu menimbulkan konsekuensi operasional di mana-mana.
Contoh sederhana adalah eksekusi yang didelegasikan. Bayangkan agen AI yang mengelola sebuah dompet dengan izin untuk menyeimbangkan ulang posisi hanya dalam batas-batas yang telah ditentukan. Masalah sulitnya bukan menempatkan trade. Infrastruktur modern bahkan sudah bisa melakukannya. Masalah sulitnya adalah mencegah agen secara bertahap mengakumulasi izin yang sebenarnya tidak pernah seharusnya ia miliki.
Dalam alur kerja tradisional, pemeriksaan izin sering menjadi peristiwa sekali saja. Seorang pengguna menandatangani sekali, dan sistem menganggap tindakan-tindakan di masa depan tetap dapat diterima. Newton tampaknya memperlakukan otorisasi sebagai sesuatu yang harus bertahan melalui verifikasi berkelanjutan, bukan sebagai satu checkpoint.
Itu menimbulkan gesekan.
Lebih banyak pemeriksaan berarti lebih banyak latensi. Lebih banyak validasi berarti lebih banyak jalur di mana permintaan bisa ditunda atau ditolak.
Namun gesekan itu muncul di lapisan yang berbeda dari yang diharapkan kebanyakan orang.
Alih-alih memaksa pengguna memeriksa setiap tindakan secara manual, protokol mencoba menyerap beban itu ke dalam proses otorisasi itu sendiri. Pengguna mengalami lebih sedikit keputusan darurat di kemudian hari karena lebih banyak batasan dievaluasi lebih awal.
Saya mengujinya secara mental dengan skenario lain.
Misalkan sebuah agen otonom menerima sepuluh peluang eksekusi selama jendela pasar yang singkat. Delapan sesuai dengan kebijakan yang didelegasikan. Dua melewati ambang risiko yang diizinkan.
Sistem yang mudah menjalankan semua sepuluh dan bertanya setelahnya.
Sistem yang mengutamakan otorisasi menghalangi dua hal tersebut sebelum eksekusi bahkan menjadi mungkin.
Biayanya jelas. Beberapa peluang hilang.
Manfaatnya lebih sulit diperhatikan karena tidak ada yang terjadi. Tidak ada exploit. Tidak ada pelampauan wewenang yang tidak disengaja. Tidak ada perluasan izin yang tak terduga.
Kegagalan yang dicegah jarang menjadi headline.
Contoh mekanis lain muncul ketika rantai otorisasi menjadi berlapis. Sebuah permintaan mungkin perlu divalidasi terhadap izin pengguna, izin agen, dan aturan tingkat protokol sebelum eksekusi dapat berjalan.
Tiga pemeriksaan alih-alih satu terdengar tidak efisien di atas kertas.
Namun mode kegagalannya berubah secara dramatis.
Seorang penyerang tidak perlu lagi mengkompromikan satu jalur eksekusi saja. Mereka harus memenuhi beberapa kondisi otorisasi secara bersamaan. Permukaan serangan bergeser dari pembuatan transaksi menuju legitimasi otorisasi, yang dalam banyak kasus merupakan masalah yang jauh lebih sulit.
Meski begitu, saya belum sepenuhnya yakin bahwa setiap lapisan otorisasi menciptakan nilai bersih.
Ada tradeoff yang nyata di sini.
Ketika otorisasi menjadi infrastruktur, penguncian (gatekeeping) bisa menjadi diam-diam tak terlihat. Sistem mulai memihak aktor yang memahami struktur izin lebih baik daripada orang lain. Partisipasi terbuka tetap tersedia secara teknis, namun secara operasional beberapa pengguna mendapatkan keuntungan hanya karena mereka tahu cara menavigasi lingkungan otorisasi dengan lebih efisien.
Saya rasa ini adalah salah satu pengujian paling menarik untuk Newton Protocol.
Jika dua agen memiliki kemampuan identik tetapi kualitas otorisasi yang berbeda, siapa yang secara konsisten menang?
Jika kecepatan eksekusi meningkat 50% tetapi akurasi otorisasi turun 5%, apakah sistemnya benar-benar lebih baik?
Jika seorang pengguna mendelegasikan otoritas selama tiga puluh hari, bukan tiga puluh menit, di mana risiko sebenarnya menumpuk?
Pertanyaan-pertanyaan itu lebih penting bagi saya daripada metrik throughput transaksi.
Alasannya adalah otorisasi tampak bergerak dari fungsi keamanan menjadi fungsi alokasi sumber daya.
Siapa yang mendapat akses.
Siapa yang mendapat prioritas.
Siapa yang diberi otoritas delegasi.
Siapa yang dapat bertindak dalam ketidakpastian.
Keputusan-keputusan itu semakin membentuk hasil bahkan sebelum eksekusi dimulai.
Di sinilah token mulai terasa lebih masuk akal.
Awalnya saya melihat token melalui kacamata partisipasi dan insentif yang sudah familiar. Setelah melihat lebih dekat jalur otorisasi, kebutuhan staking, dan struktur akuntabilitas, token terasa kurang seperti aksesori ekonomi dan lebih seperti mekanisme untuk melekatkan konsekuensi pada otoritas yang didelegasikan.
Tanpa konsekuensi, otorisasi menjadi murah.
Ketika otorisasi itu murah, permission sprawl akan mengikuti.
Ketika penyebaran izin (permission sprawl) terjadi, batas kepercayaan melemah.
Urutan itu terlihat sederhana, tetapi banyak sistem akhirnya berhadapan dengannya.
Bias saya yang moderat adalah saya mungkin menghargai otorisasi yang membatasi lebih daripada pengguna rata-rata. Saya sudah melihat cukup banyak sistem menjadi rapuh karena izin berkembang lebih cepat daripada pengawasan. Orang lain mungkin akan berpendapat dengan masuk akal bahwa kontrol otorisasi yang berlebihan menciptakan kompleksitas yang tidak perlu dan mengurangi eksperimen.
Mereka mungkin benar.
Yang membuat saya terus kembali ke Newton Protocol adalah ia memperlakukan otorisasi sebagai masalah komputasi yang aktif, bukan daftar izin statis. Protokol tampak kurang tertarik untuk membuktikan bahwa tindakan terjadi dan lebih tertarik untuk membuktikan bahwa tindakan tetap berada dalam batas kewenangan yang dapat diterima pada saat tindakan itu terjadi.
Kedengarannya halus.
Dalam praktiknya, itu mengubah di mana kepercayaan berada.
Dan begitu kepercayaan bergeser, arsitektur yang lain cenderung ikut, apakah sistem itu berniat atau tidak.