


Di dunia cryptocurrency yang penuh legenda dan risiko ini, setiap hari menyajikan pertunjukan yang mengejutkan. Beberapa orang mencapai kekayaan dalam semalam dan diangkat ke puncak, sementara yang lain terjatuh ke jurang hanya karena satu keputusan yang salah. Namun, baru-baru ini sebuah pengakuan dari OG di dunia cryptocurrency, dengan ketenangan yang sulit dipahami, mengungkapkan sisi paling nyata dan paling absurd dari dunia ini.
"Tahun lalu, saya curiga bahwa kunci pribadi saya telah bocor. Untuk memastikan apakah alamat tersebut benar-benar aman, saya mentransfer 500 Bitcoin ke dalamnya. Yang mengejutkan saya, hacker tersebut menunjukkan sikap yang sangat 'dermawan', hanya mengambil 490 Bitcoin, dan menyisakan 10 Bitcoin untuk biaya hidup saya."
Orang yang mengatakan kalimat ini adalah Wang Chun (Chun Wang), salah satu pendiri F2Pool (Fish Pool), salah satu pertambangan bitcoin terbesar di dunia. Postingan di platform media sosial X ini langsung memicu ledakan di komunitas kripto. Yang membuat orang terkejut bukan jumlah kerugian—meskipun dengan harga saat itu, jumlah ini setara dengan sekitar 25 juta dolar AS—tetapi sikap 'dingin' Wang Chun, serta tindakannya menggunakan 500 bitcoin untuk 'menguji' keamanan alamat secara mengejutkan. Di komunitas, muncul banyak seruan 'What the Fuck', banyak yang berkomentar: 'Dunia orang kaya memang tidak bisa dirasakan oleh manusia biasa.'
Kejahatan digital
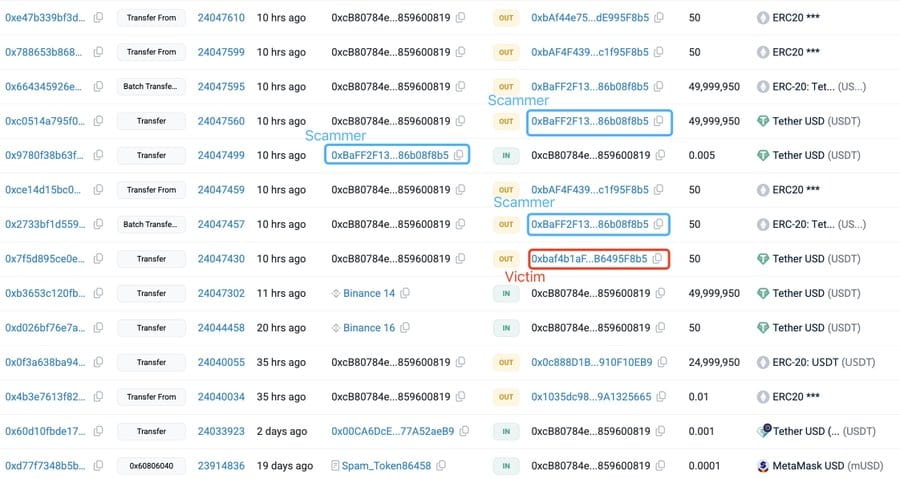
Alasan Wang Chun mengungkapkan pernyataan ini adalah karena ia sedang mengomentari insiden peretasan yang lebih mengerikan. Beberapa hari sebelumnya, seorang trader menjadi korban serangan 'racun alamat' (Address Poisoning Attack) yang dirancang secara cermat, kehilangan aset USDT senilai hampir 50 juta dolar AS dalam waktu hanya 30 menit.
Proses serangan ini seperti film kriminal berkecerdasan tinggi, secara presisi memanfaatkan kelemahan manusia dan kebiasaan operasional yang buta:
Transaksi uji coba dan penempatan umpan: Korban adalah seorang trader yang hati-hati, sebelum melakukan transfer besar, dia terlebih dahulu mengirim 5 USDT dari Binance ke dompet pribadinya sebagai uji coba untuk memastikan semuanya berjalan lancar.
Pembuatan dan penyebaran alamat racun: Namun, transaksi uji coba kecil ini dipantau secara real-time oleh skrip otomatis peretas. Peretas langsung membuat 'alamat palsu' yang bagian awal dan akhirnya persis sama dengan alamat penerima asli. Lalu, peretas mengirimkan transaksi debu (dust transaction) dengan jumlah sangat kecil menggunakan alamat 'racun' ini.
Penipuan visual dan kelalaian mematikan: Ketika korban memastikan transaksi uji coba berhasil, dan siap melakukan transfer besar, ia memilih untuk tidak menyalin ulang alamat dari sumber aman, melainkan langsung mengambil dari riwayat transaksi terbaru di dompetnya. Karena sebagian besar antarmuka dompet menyederhanakan tampilan dengan mengganti bagian tengah alamat panjang menjadi '...', korban tidak bisa membedakan antara alamat asli dan alamat 'racun' yang menyerupai secara visual. Dalam ketidaksadaran, korban justru memilih alamat berbahaya yang menyerupai itu.
Pembersihan aset secara cepat: Pada pukul 03.32 waktu UTC, aset USDT senilai hampir 50 juta dolar AS langsung masuk ke dompet peretas. Peretas yang disebut oleh perusahaan keamanan SlowMist sebagai 'pemain lama dalam pencucian uang' ini menyelesaikan serangkaian operasi pencucian uang secara profesional dalam waktu kurang dari 30 menit: pertama, menukar USDT menjadi DAI di bursa terdesentralisasi (untuk menghindari pembekuan oleh Tether), lalu menukarkan DAI menjadi sekitar 16.690 ether, dan segera memindahkan sebagian besar ke dalam mixer Tornado Cash, memutus total jejak pelacakan dana.
Setelah kejadian, korban yang putus asa mengirim pesan di blockchain kepada peretas, menyatakan telah melaporkan kejadian ini secara resmi dan bersedia membayar hadiah 1 juta dolar AS sebagai 'hadiah putih' (white hat bounty), asalkan peretas mengembalikan 98% aset. Namun, dengan dana yang sudah tercampur oleh layanan pencampur (mixer), kemungkinan untuk mengembalikannya sangat kecil.
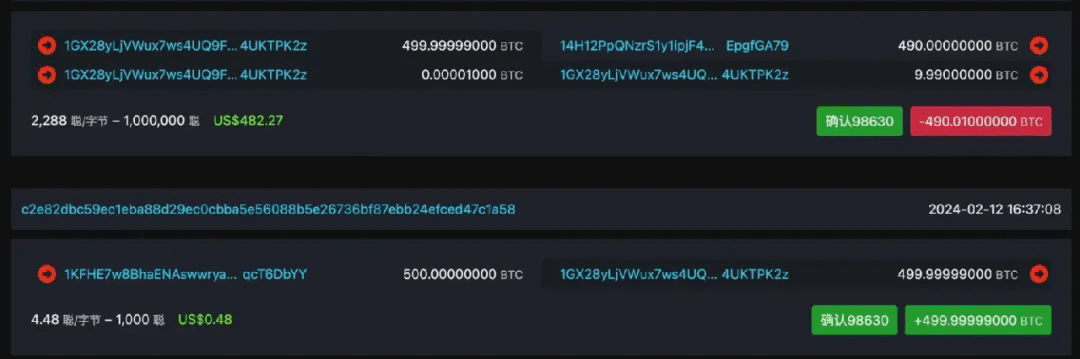
Pengakuan Wang Chun muncul dalam komentar terhadap tragedi ini. Ia tampaknya menggunakan pengalamannya untuk memperingatkan dunia, sekaligus menunjukkan sikap yang tenang setelah menghadapi badai besar. Mengingat, bagi seseorang yang mulai menambang bitcoin sejak 2011 saat nilainya hanya 1 dolar AS, pernah menambang lebih dari 7.700 bitcoin, bahkan pernah mengalami kehilangan iPhone yang dibeli dengan lebih dari 600 bitcoin di kereta bawah tanah Rusia—seorang 'legenda kuno'—kehilangan 500 bitcoin mungkin benar-benar hanyalah eksperimen keamanan yang mahal.
Perluasan kriminal
Jika pengalaman Wang Chun dan trader tersebut masih berada dalam pertarungan pertahanan aset di dunia digital, maka insiden yang terjadi hampir bersamaan di Korea menandai bahwa kejahatan kripto kini telah meluas dari dunia maya ke dunia nyata, menjadi ancaman langsung terhadap masyarakat nyata.
19 Desember 2025, dua gedung kantor utama Hyundai Group di Seoul, Korea Selatan, tenggelam dalam kepanikan. Sebuah email ancaman bom anonim dikirim ke perusahaan, berisi tulisan yang terang-terangan: 'Jika tidak membayar 13 bitcoin, kami akan meledakkan gedung Hyundai Group pukul 11.30 pagi, lalu membawa bom ke Yongsan-dong (lokasi kantor grup Hyundai Motor) untuk meledakkan lagi.'
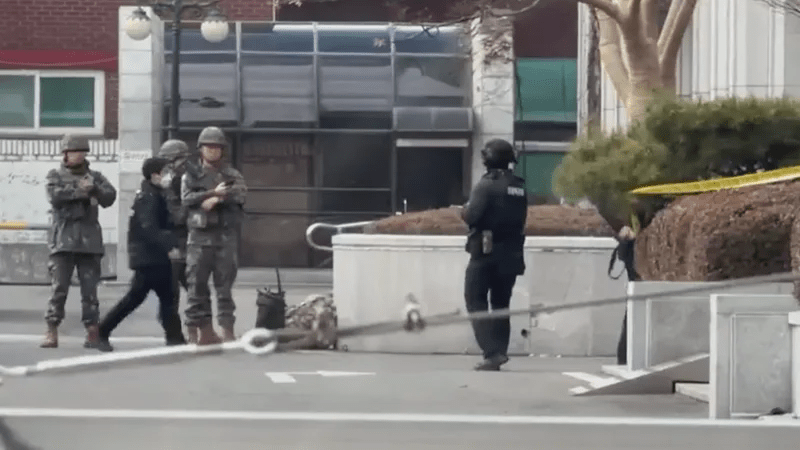
Dengan harga bitcoin saat itu, 13 BTC bernilai sekitar 1,1 juta dolar AS (sekitar 1,64 miliar KRW). Insiden ancaman tebusan yang terbuka ini memaksa Hyundai Group untuk mengevakuasi seluruh staf dari dua gedung kantor mereka secara mendadak. Polisi segera bertindak, mengirim pasukan khusus dan tim penjinak bom untuk melakukan pencarian menyeluruh selama beberapa jam, serta menutup area sekitarnya.
Untungnya, setelah pemeriksaan mendalam yang penuh ketegangan, tidak ditemukan bahan peledak apa pun. Otoritas akhirnya menyimpulkan bahwa ancaman ini adalah palsu, sebuah tipu daya yang dirancang untuk menimbulkan rasa takut. Namun, insiden ini bukanlah yang pertama. Dalam beberapa hari terakhir, perusahaan besar Korea lainnya, termasuk Samsung Electronics, Kakao, Naver, dan KT Telecom, juga menerima ancaman bom serupa, disertai tuntutan tebusan dalam bentuk kripto atau uang tunai dalam jumlah besar. Meskipun semua ancaman akhirnya terbukti sebagai lelucon, serangkaian kejadian ini jelas menimbulkan bayang-bayang psikologis besar di masyarakat dan dunia bisnis Korea, menunjukkan bahwa pelaku kriminal kini memanfaatkan anonimitas dan kemudahan pembayaran lintas batas dari kripto seperti bitcoin sebagai alat utama dalam bentuk baru pencurian paksa.
Refleksi untuk perlindungan diri
Dari hacker yang 'dermawan' seperti Wang Chun, hingga pelajaran pahit bagi seorang trader yang kehilangan 50 juta dolar AS, hingga ancaman nyata yang dihadapi Hyundai Group, kejadian-kejadian yang tampak terpisah ini menyusun gambaran menyeluruh tentang dunia keamanan kripto saat ini. Ini mengajarkan kita bahwa risiko di dunia ini jauh lebih besar dari yang dibayangkan, dan sifat manusia—kelalaian, keserakahan, dan ketakutan—selalu menjadi senjata paling tajam bagi para peretas.
Pertama, keberhasilan 'racun alamat' bergantung pada kepercayaan berlebihan terhadap 'salin-tempel' dan riwayat transaksi. Pendiri Casa, Jameson Lopp, memperingatkan bahwa serangan semacam ini telah menyebar di berbagai blockchain, dengan lebih dari 48.000 kasus terdeteksi hanya di jaringan Bitcoin. Ini menjadi peringatan keras bagi semua pengguna kripto:
Selalu salin alamat dari sumber asli dan terpercaya. Jangan langsung mengambil dari riwayat transaksi.
Lakukan verifikasi ganda. Sebelum mengirim aset dalam jumlah besar, pastikan memeriksa alamat secara menyeluruh, bukan hanya bagian awal dan akhir.
Gunakan buku alamat atau layanan domain seperti ENS/CNS untuk menandai alamat yang sering digunakan, mengurangi risiko kesalahan saat menyalin secara manual.
Kedua, kasus Wang Chun—baik sebagai pengujian nyata maupun lelucon setelahnya—mengarah pada prinsip keamanan paling mendasar di dunia kripto: keamanan mutlak dari kunci pribadi. Jika kunci pribadi bocor, aset Anda seperti diletakkan di brankas transparan, siapa pun bisa mengambilnya kapan saja. Menggunakan dompet keras, membuat cadangan kata kunci fisik, dan menyimpannya di tempat yang berbeda—meskipun sudah sering diulang—adalah aturan emas yang tak pernah usang.
Terakhir, terhadap berbagai metode serangan yang terus bermunculan, seluruh industri juga harus bertanggung jawab. Pengembang dompet harus aktif mengembangkan fitur peringatan 'alamat serupa', yang akan muncul peringatan kuat saat pengguna menempelkan alamat yang mungkin 'diracuni'. Bursa dan lembaga keamanan juga perlu memperkuat edukasi pengguna, menyebarkan pengetahuan tentang modus penipuan baru ini.
Kesimpulannya, di dunia yang terdesentralisasi ini, tidak ada yang bisa menanggung tanggung jawab akhir atas keamanan aset Anda selain diri Anda sendiri. Menjaga rasa hormat, terus belajar, dan membentuk kebiasaan keamanan yang paranoid mungkin satu-satunya tiket untuk melewati hutan gelap ini. Ingat, tidak semua orang memiliki kekayaan dan mental seperti Wang Chun, yang bisa tertawa melihat 10 bitcoin yang ditinggalkan peretas sebagai 'uang hidup' setelah kehilangan 490 bitcoin. Bagi sebagian besar peserta biasa, satu kesalahan saja bisa berarti kehilangan total.