Menyelami OpenGradient selama tugas CreatorPad hari ini, dan ada sesuatu tentang penyiapan TEE yang membuat saya tidak bisa melanjutkan. @OpenGradient $OPG #OPG memformatnya sebagai infrastruktur AI yang aman—dan kerangkanya secara teknis akurat, tetapi ada detail spesifik tentang cara kerjanya yang terasa berbeda ketika Anda melihat melewati permukaannya.
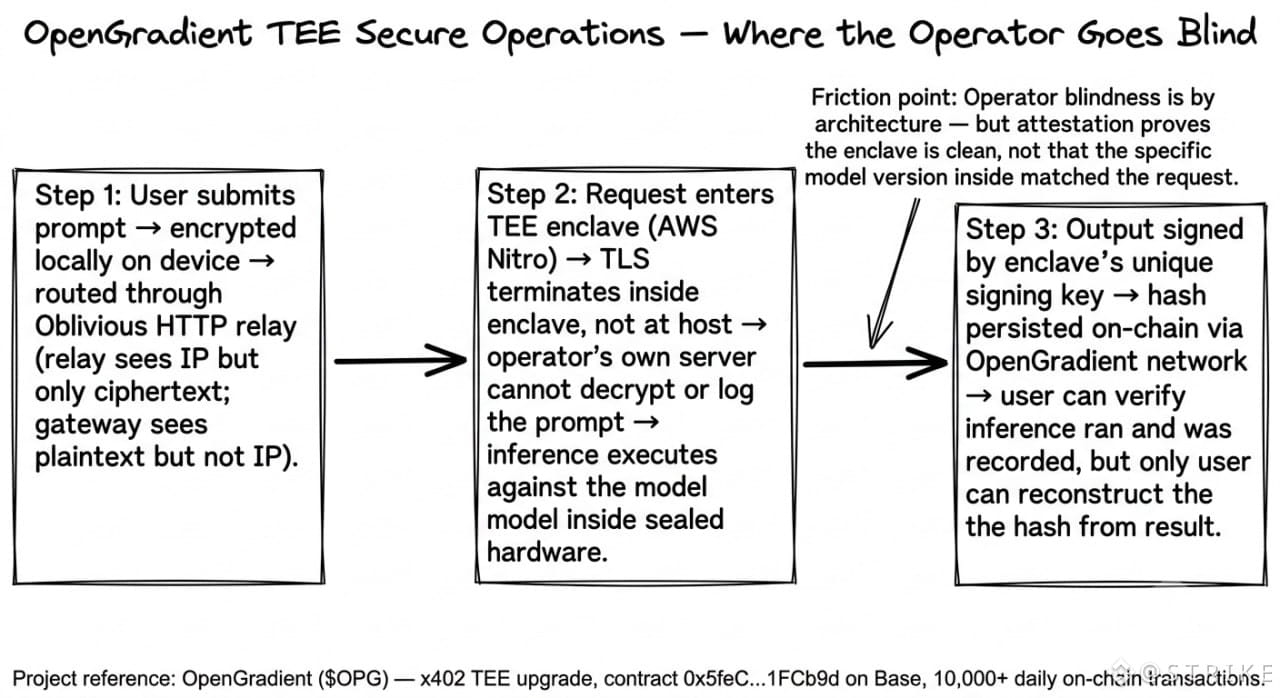
Proses registrasi node TEE. Setiap node inferensi yang ingin melayani permintaan di dalam Trusted Execution Environment harus membuktikan secara kriptografis—sebelum diizinkan masuk ke jaringan—bahwa ia menjalankan perangkat lunak yang persis benar, tidak dimodifikasi. AWS Nitro Enclaves menghasilkan attestation, dan AWS menandatanganinya sebagai otoritas sertifikat (certificate authority). Dan ini bagian yang membuat saya meletakkan kopi: operator node yang menjalankan perangkat kerasnya secara fisik tidak bisa membaca atau mencatat prompt yang melewati mesinnya sendiri. Enclave mengakhiri TLS di dalam dirinya. Bukan di server. Di dalam enclave. Operator tidak bisa melihat data yang sedang mereka proses.
Itu adalah properti keamanan yang bermakna. Kebanyakan produk "AI aman" meminta Anda untuk mempercayai dokumen kebijakan. Yang ini membuat operator secara struktural tidak mampu mengkhianati Anda bahkan jika mereka memang ingin. Jaringan sudah mendorong 10.000+ transaksi harian on-chain per minggu ini, kontrak 0x5feC...1FCb9d di Base, tetapi aktivitas sesungguhnya ada di lapisan enclave yang tidak bisa diamati langsung oleh siapa pun.
…meskipun begitu, justru di situlah keraguan mulai menyusup. Jika operator tidak bisa melihat apa yang dijalankan, dan bukti hanya mengonfirmasi bahwa enclave tidak dimodifikasi—siapa yang benar-benar memverifikasi versi model spesifik di dalam enclave adalah versi yang Anda minta?
Proses registrasi node TEE. Setiap node inferensi yang ingin melayani permintaan di dalam Trusted Execution Environment harus membuktikan secara kriptografis—sebelum diizinkan masuk ke jaringan—bahwa ia menjalankan perangkat lunak yang persis benar, tidak dimodifikasi. AWS Nitro Enclaves menghasilkan attestation, dan AWS menandatanganinya sebagai otoritas sertifikat (certificate authority). Dan ini bagian yang membuat saya meletakkan kopi: operator node yang menjalankan perangkat kerasnya secara fisik tidak bisa membaca atau mencatat prompt yang melewati mesinnya sendiri. Enclave mengakhiri TLS di dalam dirinya. Bukan di server. Di dalam enclave. Operator tidak bisa melihat data yang sedang mereka proses.
Itu adalah properti keamanan yang bermakna. Kebanyakan produk "AI aman" meminta Anda untuk mempercayai dokumen kebijakan. Yang ini membuat operator secara struktural tidak mampu mengkhianati Anda bahkan jika mereka memang ingin. Jaringan sudah mendorong 10.000+ transaksi harian on-chain per minggu ini, kontrak 0x5feC...1FCb9d di Base, tetapi aktivitas sesungguhnya ada di lapisan enclave yang tidak bisa diamati langsung oleh siapa pun.
…meskipun begitu, justru di situlah keraguan mulai menyusup. Jika operator tidak bisa melihat apa yang dijalankan, dan bukti hanya mengonfirmasi bahwa enclave tidak dimodifikasi—siapa yang benar-benar memverifikasi versi model spesifik di dalam enclave adalah versi yang Anda minta?