Sesuatu yang tidak saya duga muncul selama tugas ini — dan itu mengubah seluruh sudut pandang kepatuhan.
OpenGradient $OPG @OpenGradient #OPG memposisikan diri sebagai AI yang ramah kepatuhan melalui bukti kriptografi dari setiap inferensi: model apa yang digunakan, data apa yang terlibat, jejak yang tidak dapat diubah di on-chain. Untuk industri yang diatur — layanan keuangan, kesehatan, di mana pun keputusan AI membutuhkan jejak audit — itu adalah struktur yang benar-benar menarik.
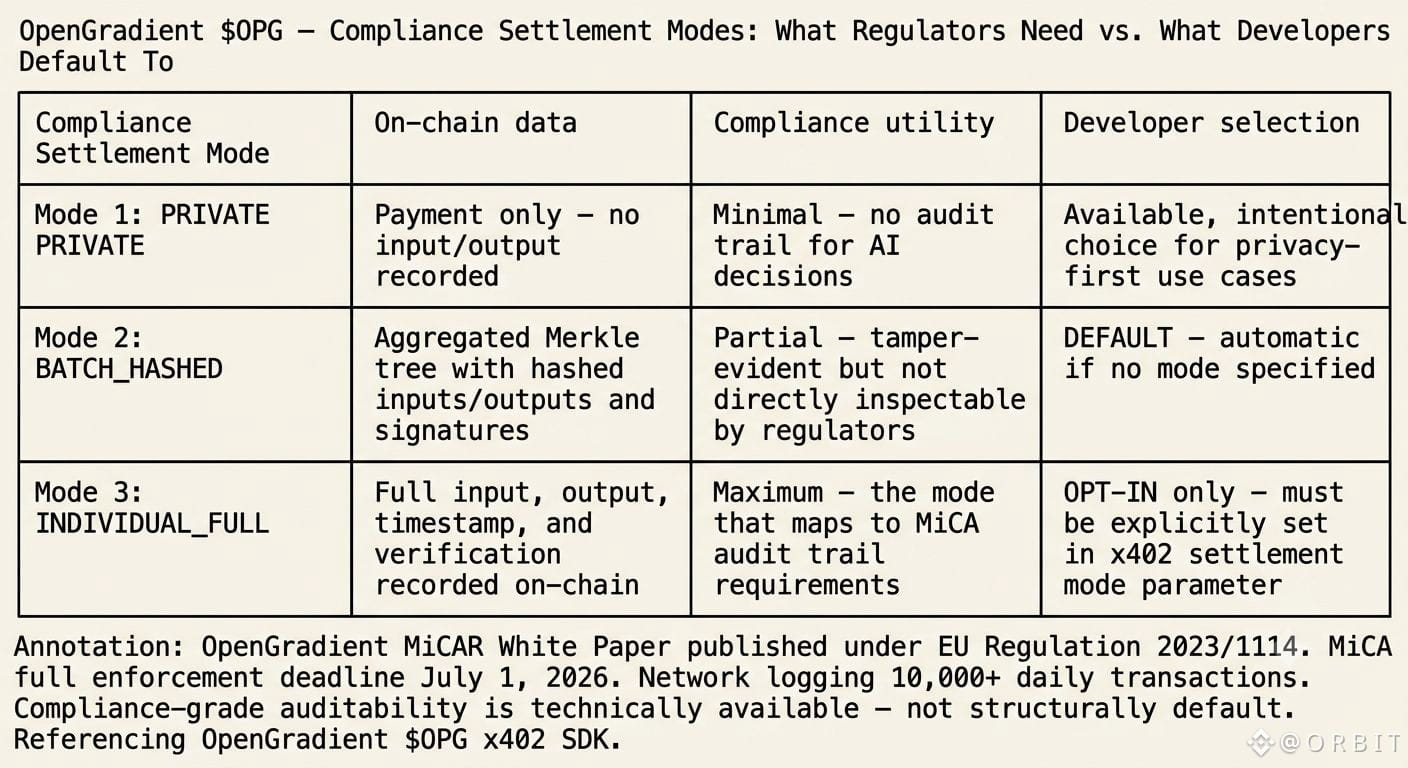
Tapi jika kita menggali SDK penyelesaian x402 yang sebenarnya, ada tiga mode. PRIVATE: hanya pembayaran, tanpa data di on-chain. BATCH_HASHED: agregat yang di-hash dalam pohon Merkle, efisien biaya — dan ini adalah default. INDIVIDUAL_FULL: input penuh, output, timestamp, dan verifikasi yang dicatat di on-chain. Yang terakhir ini adalah jejak kepatuhan yang benar-benar diinginkan oleh regulator. Ini bukan default. Seorang developer yang membangun aplikasi yang patuh harus secara sadar memilih mode ini.
Saya terus memikirkan ini. Whitepaper MiCA OpenGradient ada — penandaan regulasi penuh di bawah Peraturan UE 2023/1114 — yang menunjukkan bahwa mereka serius memikirkan pasar kepatuhan tepat saat periode transisi MiCA berakhir pada 1 Juli 2026 dan penegakan semakin ketat di seluruh negara anggota UE. Rantai mencatat lebih dari 10.000 transaksi harian minggu ini dalam konteks tersebut. Namun, cerita kepatuhan di tingkat jaringan dan perilaku default di tingkat developer masih menarik ke arah yang berbeda.
Apakah kepatuhan benar-benar memerlukan infrastruktur yang menjadikan auditabilitas sebagai default daripada mode yang dapat dipilih?