Detail yang menghentikan saya selama tugas @OpenGradient ini bukan di whitepaper — itu ada di dokumen pengembang. Tercantum diam-diam di bawah fitur x402: "Provable Prompts." Bukti kriptografi dari prompt mana yang digunakan. $OPG #OPG
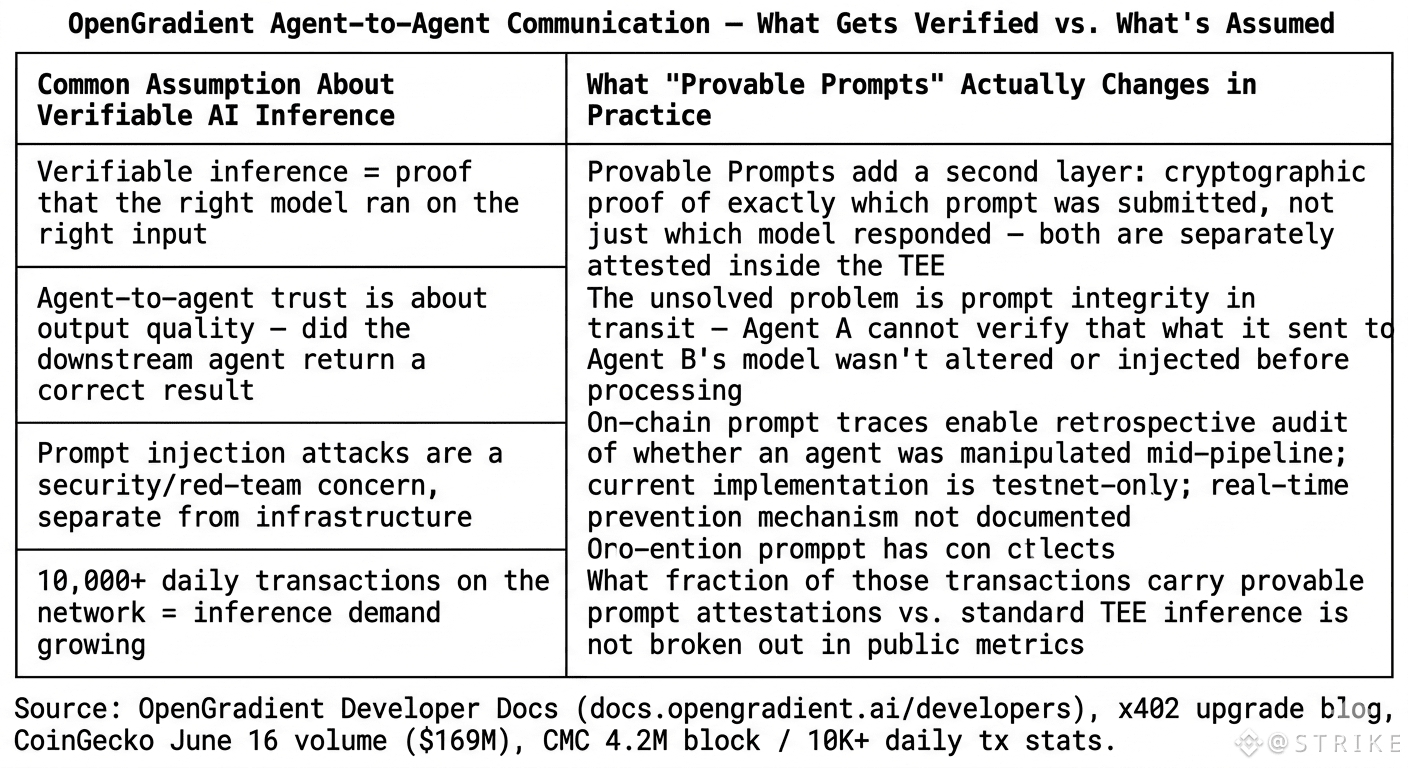
Itu adalah bagian yang tidak banyak dibicarakan dalam narasi komunikasi agen-ke-agen. Masalah kepercayaan multi-agen bukan hanya "apakah model yang tepat berjalan" — tetapi "apa yang sebenarnya dikirim kepadanya." Ketika Agen A menyerahkan kepada Agen B dan B memanggil model, agen penerima hilir tidak memiliki cara untuk memverifikasi bahwa prompt tidak diubah dalam perjalanan atau disuntik dengan sesuatu. Provable Prompts mengatasi hal itu. Prompt itu sendiri mendapatkan jejak kriptografi bersamaan dengan hasil inferensi, keduanya diselesaikan on-chain setelah 2/3+ validator melewati bukti.
Jaringan telah memproduksi lebih dari 10.000 transaksi setiap hari di lebih dari 4,2 juta blok. Listing OPG Upbit pada 15 Juni memindahkan $169 juta dalam volume 24 jam — itu adalah cerita bursa yang diikuti semua orang. Infrastruktur provable prompt di bawahnya adalah hal yang jauh lebih tenang, dan itu sudah hidup di testnet.
Saya terus memikirkan serangan injeksi prompt. Jika Anda dapat membuktikan prompt apa yang dikirim dan model apa yang dijalankan, Anda dapat mengaudit secara retrospektif apakah seorang agen dimanipulasi. Itu adalah model keamanan yang sama sekali berbeda untuk saluran agen daripada apa pun yang pernah saya lihat di tempat lain.
Hmm. Tapi apakah itu hanya membantu Anda memahami apa yang salah setelah fakta, atau dapatkah itu benar-benar mencegah serangan secara real-time...
Itu adalah bagian yang tidak banyak dibicarakan dalam narasi komunikasi agen-ke-agen. Masalah kepercayaan multi-agen bukan hanya "apakah model yang tepat berjalan" — tetapi "apa yang sebenarnya dikirim kepadanya." Ketika Agen A menyerahkan kepada Agen B dan B memanggil model, agen penerima hilir tidak memiliki cara untuk memverifikasi bahwa prompt tidak diubah dalam perjalanan atau disuntik dengan sesuatu. Provable Prompts mengatasi hal itu. Prompt itu sendiri mendapatkan jejak kriptografi bersamaan dengan hasil inferensi, keduanya diselesaikan on-chain setelah 2/3+ validator melewati bukti.
Jaringan telah memproduksi lebih dari 10.000 transaksi setiap hari di lebih dari 4,2 juta blok. Listing OPG Upbit pada 15 Juni memindahkan $169 juta dalam volume 24 jam — itu adalah cerita bursa yang diikuti semua orang. Infrastruktur provable prompt di bawahnya adalah hal yang jauh lebih tenang, dan itu sudah hidup di testnet.
Saya terus memikirkan serangan injeksi prompt. Jika Anda dapat membuktikan prompt apa yang dikirim dan model apa yang dijalankan, Anda dapat mengaudit secara retrospektif apakah seorang agen dimanipulasi. Itu adalah model keamanan yang sama sekali berbeda untuk saluran agen daripada apa pun yang pernah saya lihat di tempat lain.
Hmm. Tapi apakah itu hanya membantu Anda memahami apa yang salah setelah fakta, atau dapatkah itu benar-benar mencegah serangan secara real-time...