

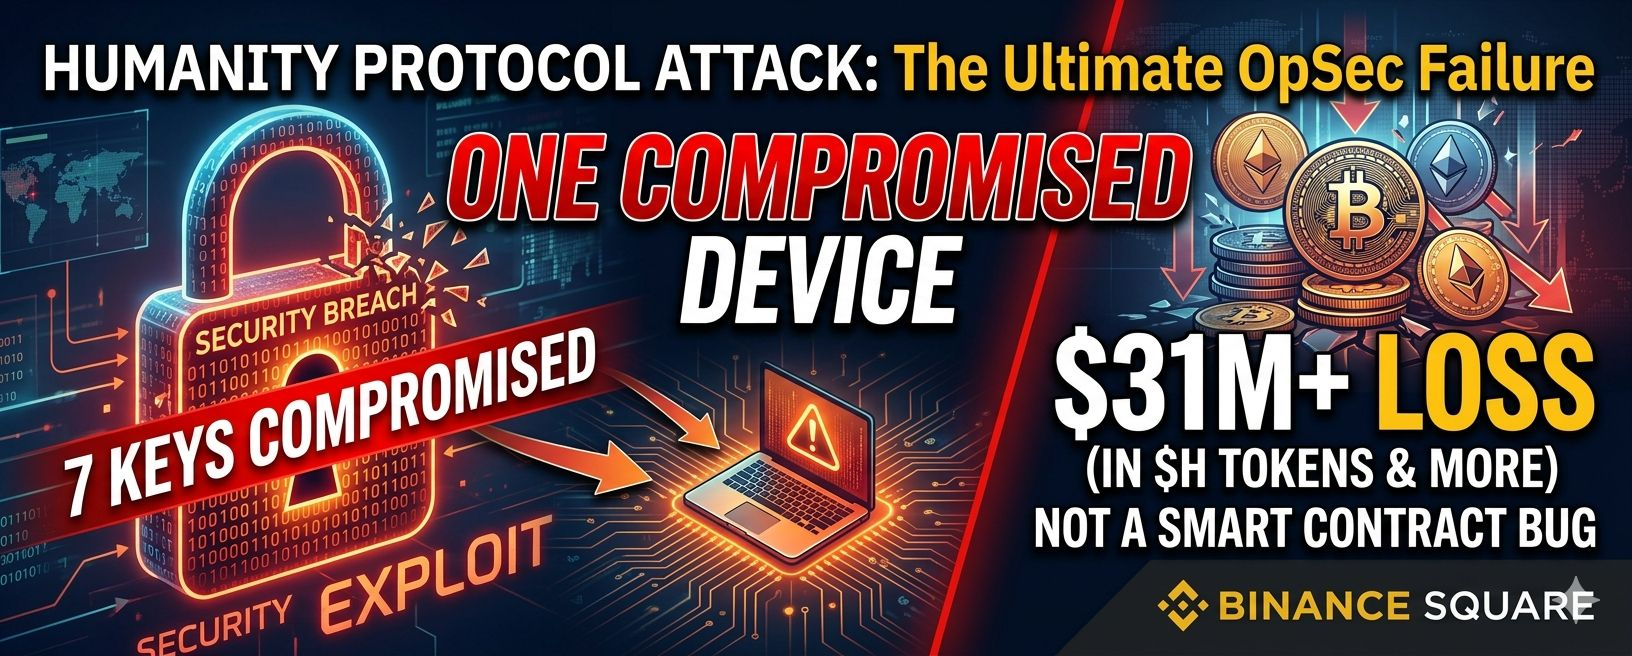
Protokol Kemanusiaan baru saja merilis laporan penyelidikan resmi mengenai serangan dahsyat pada 8 Juni, yang mengakibatkan kerugian lebih dari $31 juta.
Jika kamu berpikir ini adalah eksploitasi kontrak pintar yang sangat canggih... pikirkan lagi.
Tidak Ada Bug, Murni Kegagalan OpSec
Laporan tersebut secara eksplisit menyatakan bahwa TIDAK ada bug di jembatan, token, atau kontrak pintar Safe. Kode tersebut berfungsi dengan sempurna.
Sebaliknya, penyerang langsung masuk melalui pintu depan menggunakan kunci privat yang sah.
Gimana Kejadiannya?
Infeksi Malware:
Mesin pengembang terinfeksi malware, memberi hacker akses root penuh.
Kesalahan Fatal:
Selama peluncuran mainnet proyek sekitar Juni 2025, beberapa kunci pribadi kritis secara tidak sengaja dicadangkan ke perangkat yang sama persis.
Jackpot:
Karena cadangan lokal ini, penyerang berhasil menarik SEMUA 7 kunci kritis dari sebuah
titik kompromi tunggal:
Kunci Dompet Panas Admin
Kunci Pemilik Aman Ethereum (ETH)
Kunci Pemilik Aman BSC
Dengan semua kunci ini di tangan, hacker dengan mudah mengizinkan transfer, transaksi aman, dan upgrade proxy.
Pelajaran Utama
Dompet multi-sig seharusnya mendistribusikan kekuasaan sehingga tidak ada satu orang atau perangkat pun yang bisa mengkompromikan dana. Menyimpan beberapa kunci pemilik di satu perangkat pengembang yang terhubung ke internet benar-benar mengalahkan tujuan desentralisasi.
Kecepatan dan kenyamanan selama peluncuran mainnet tidak boleh mengorbankan OpSec dasar.
Apa pendapat kalian? Apakah sudah saatnya untuk audit keamanan yang lebih ketat pada alur kerja pengembang, bukan hanya pada kode? Beri tahu saya di bawah! 👇