
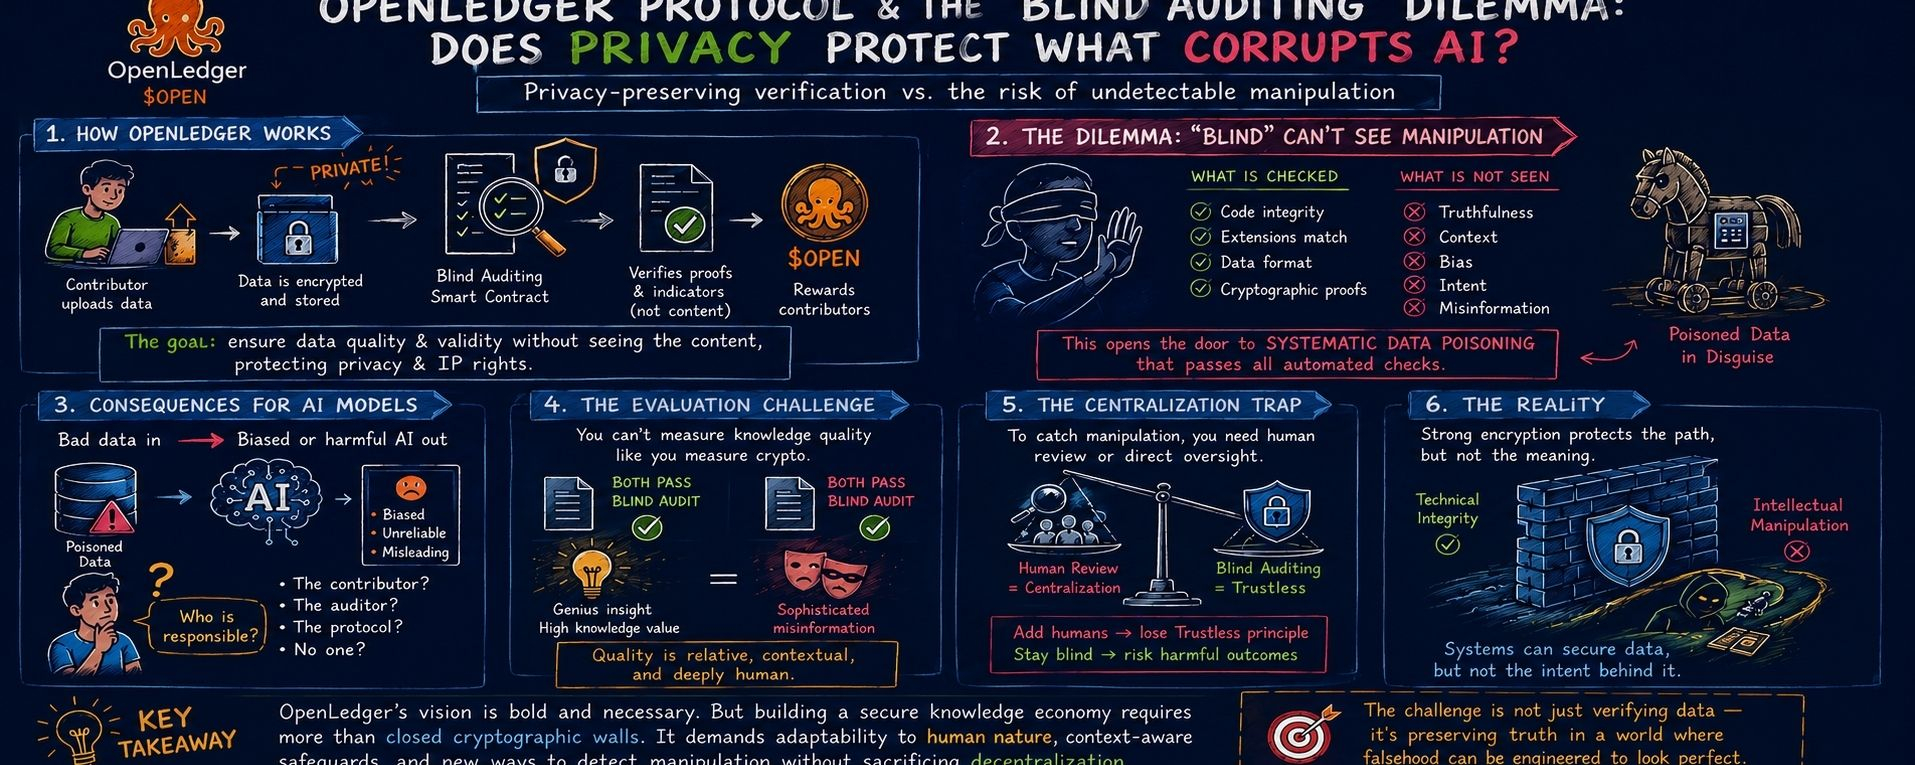
Yang paling menarik perhatian saya secara mendalam saat meneliti mekanisme audit keamanan di platform OpenLedger bukanlah efisiensi kriptografi untuk kontrak "verifikasi buta" (Blind Auditing); ada dorongan dari berbagai proyek yang menawarkan solusi perangkat lunak untuk mencegah pihak ketiga mengintip konten yang disimpan. Namun pertanyaan yang paling mendesak, yaitu kerangka pemikiran Karl, adalah apakah penutupan yang sepenuhnya ini melindungi integritas pengetahuan, atau justru menciptakan lingkungan yang sempurna untuk meneruskan manipulasi perilaku yang mustahil dideteksi secara pemrograman.
Tesis tersebut tampak sempurna dari sudut pandang teoretis; protokol berupaya menjamin kualitas dan keabsahan data melalui kontrak pintar yang memeriksa indikator tanpa menyentuh inti materi yang diunggah, untuk menjaga privasi kontributor dan hak kepemilikan mereka melalui $OPEN. Keseimbangan ini terlihat masuk akal, tetapi mengubah mekanisme enkripsi kriptografis menjadi alat untuk memilah fakta adalah tempat tantangan saling bersilangan dan logika kepastiannya ikut goyah.
Visi teknis jaringan mengasumsikan bahwa isolasi data dan penyembunyian visibilitasnya secara otomatis menciptakan lingkungan yang aman, tetapi saya melihat pendekatan ini terlalu menyederhanakan persamaan yang sangat kompleks. Kemampuan untuk memverifikasi integritas kode dan kesesuaian ekstensi pada buku besar publik tanpa memeriksa substansi pengetahuan, dapat membuka pintu belakang yang luas bagi apa yang dikenal sebagai "data poisoning" (keracunan data secara metodis). Ada benang merah yang sangat tipis antara menjaga identitas digital informasi dan meneruskan misinformasi canggih (Sophisticated misinformation), dan rumus enkripsi yang ketat tidak selalu memiliki kesadaran yang cukup untuk menentukan di mana letak benang merah itu.
Problem ini berakar pada pertanggungjawaban model-model akhir; desentralisasi dan penutupan konten memberi rasa aman yang mutlak sampai algoritma AI mulai menampilkan bias yang bencana atau keluaran yang menyesatkan akibat diberi makan data yang rusak secara struktural dan disusupkan di bawah kedok privasi. Pada saat itu, siapa yang bertanggung jawab? Protokol yang bergantung sepenuhnya pada enkripsi dapat menghadapi keterbatasan struktural dalam menelusuri akar pelanggaran perilaku, sementara beralih ke pemeriksaan manusia atau pengawasan langsung akan segera mengembalikan sistem ke kotak sentralisasi dan menghapus slogan "tidak perlu percaya" yang menjadi sandaran proyek.
Sisi penilaian konten memunculkan dilema tambahan; data yang diarahkan untuk kecerdasan buatan tidak bisa diukur kualitasnya seperti mata uang kripto standar, karena nilainya relatif dan sepenuhnya bergantung pada konteks serta makna manusia. Dua berkas program bisa saja lolos uji "audit buta" dengan persentase angka yang sama, tetapi salah satunya berisi aliran pengetahuan yang brilian, sementara yang lain membawa misinformasi yang dikemas dengan jubah teknis yang rapi. Berdasarkan itu, taruhan untuk mengotomatisasi kualitas aset intelektual tanpa memahami sifatnya bisa terbukti lebih rumit daripada yang dipromosikan oleh literatur teknis proyek.
Kontradiksi ini tidak mengurangi ambisi OpenLedger, melainkan memperlihatkan bahwa membangun ekonomi pengetahuan yang aman membutuhkan lebih dari sekadar tembok-tembok enkripsi yang membisu. Hasil akhirnya tidak akan berhenti pada seberapa ketat kontrak "verifikasi buta", melainkan pada seberapa lentur protokol dalam menghadapi sifat manusia yang licik dan menguasai pemanfaatan celah-celah regulasi; kode program mungkin menjamin keselamatan jalur teknis, tetapi ia tak berdaya untuk melindungi konten dari pemalsuan intelektual yang sistematis.