
Aku kehilangan 47.000€ dalam crypto saat tidur. Begini persisnya.
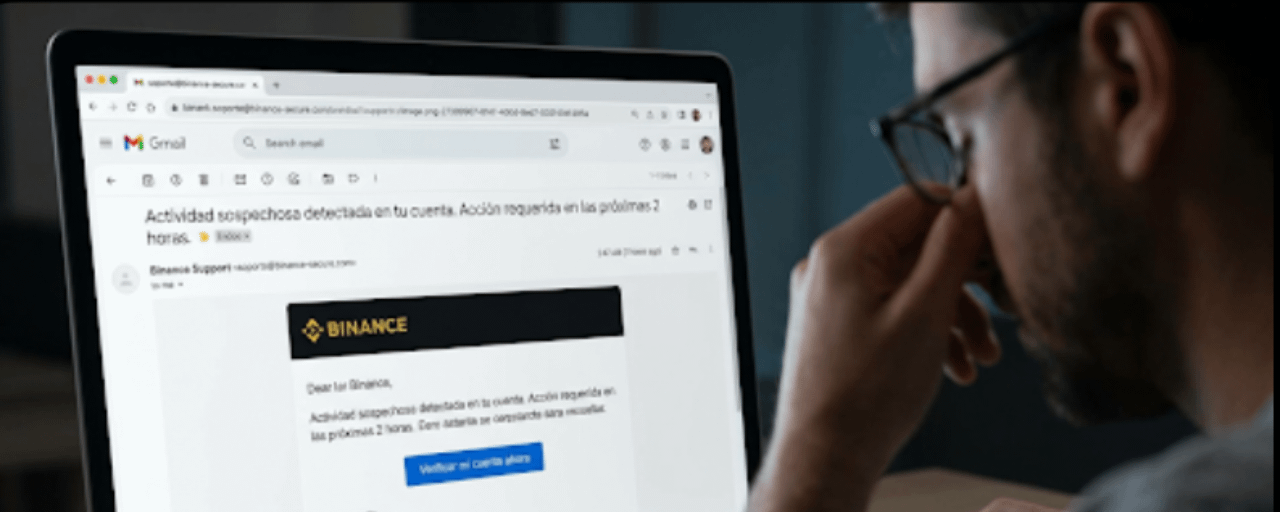
Ini pukul 2:47 pagi. Miguel, trader dengan 6 tahun pengalaman, menerima email dari "soporte@binance-secure.com".
Masalah: "Aktivitas mencurigakan terdeteksi di akunmu. Tindakan diperlukan dalam 2 jam ke depan."
Logo ini sempurna. Desainnya identik dengan Binance. Ada tombol biru yang bertuliskan "Verifikasi akun saya sekarang".
Miguel telah trading sejak 2018. Dia telah melihat ratusan phishing. Tapi ini sudah jam 3 pagi, dia baru saja melihat pasar merah dan email itu menggunakan nama aslinya.
Klik di sini.
APA YANG TIDAK DIKETAHUI MIGUEL
Domain binance-secure.com terdaftar 11 hari sebelumnya.
Pada saat itu, tidak ada pemindai yang menandainya sebagai berbahaya. SPF dan DMARC telah dikonfigurasi dengan benar. Sertifikat SSL valid. Halaman itu adalah salinan pixel-perfect dari portal Binance.
Miguel sudah memasukkan kata sandinya. Setelah itu, kode 2FA-nya.
Tapi serangan sebenarnya bukan mencuri akun Binance-nya.
KONTRAK YANG TIDAK PERNAH DIBACA
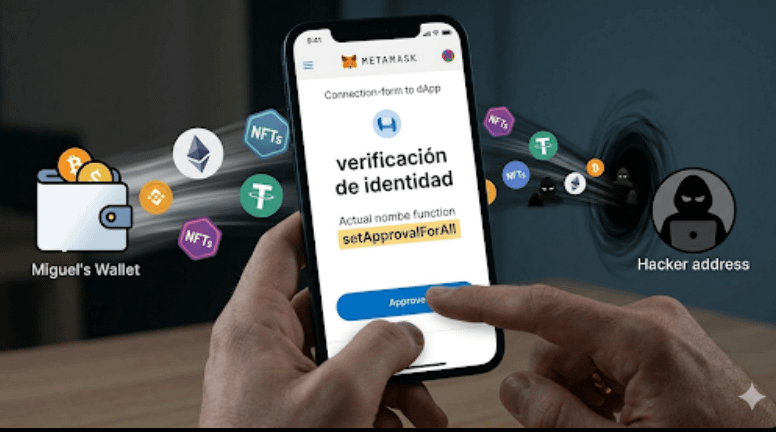
Halaman tersebut meminta "verifikasi walletmu". Itu adalah formulir koneksi MetaMask.
Saat terhubung, muncul jendela tanda tangan. Teksnya mengatakan "verifikasi identitas". Miguel menyetujui.
Apa yang ditandatangani adalah setApprovalForAll — izin untuk memindahkan SEMUA NFT dan tokennya tanpa konfirmasi tambahan.
4 menit kemudian, walletnya sudah kosong.
3 VEKTOR YANG SELALU DIGUNAKAN
🔴 1. Domain palsu berumur 11 hari. Otakmu tidak mendeteksinya secara visual.
🔴 2. Urgensi buatan. "2 jam untuk bertindak" mematikan pemikiran kritis.
🔴 3. Satu tanda tangan di MetaMask. Tanpa batas. Tanpa masa kadaluarsa.
CARA MELINDUNGI DIRIMU
✅ Selalu periksa usia domain sebelum memasukkan kredensial. Kurang dari 90 hari = berhenti.
✅ Pengirim yang sebenarnya bukanlah nama cantik di inbox. Itu adalah domain setelah @. support@binance-secure.com BUKAN Binance.
✅ Sebelum menandatangani di MetaMask, baca dengan tepat apa yang kamu izinkan. setApprovalForAll tanpa batas hampir selalu merupakan jebakan.
ATURAN GEROMBOLAN: CEPAT + KEPEERCAYAAN VISUAL + SATU TANDA TANGAN = PENCURIAN.
Patahkan salah satu dari ketiga ini dan serangan gagal.
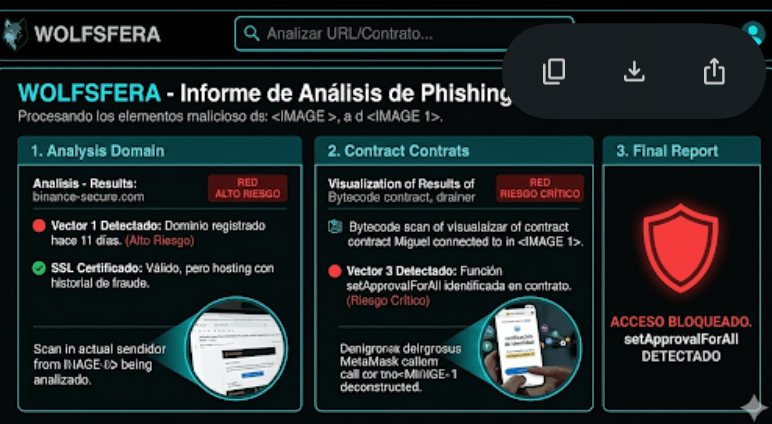
Ada yang mencurigakan? Di Wolfsfera kami menganalisis secara gratis:
🔍 Domain dan URL — kami mendeteksi apakah itu klon, berapa lama sudah ada, apakah sertifikat SSL palsu, atau apakah hosting memiliki riwayat penipuan.
📧 Email — kami menganalisis domain pengirim, apakah memiliki SPF/DMARC yang terkonfigurasi dan apakah meniru merek terkenal seperti Binance, Ledger, atau MetaMask.
📄 Kontrak pintar — kami memindai bytecode untuk mencari fungsi berbahaya seperti setApprovalForAll, mint tanpa batas, atau pola drainer yang dikenal.
Semua dalam hitungan detik. Tanpa pendaftaran. Tanpa biaya.
Kirimkan apa pun yang ingin kamu analisis di komentar atau secara pribadi dan aku akan membalas dengan laporan lengkap. 🐺
Miguel bukanlah orang nyata, tetapi ceritanya terjadi setiap hari. Pada orang-orang berpengalaman.
#WolfsferaSecurity#WolfsferaSentimiento $BTC $XRP $ETH