

Ketentuan Hadiah Kerentanan untuk Kontrak Token CST dan CSCT
I. Ringkasan Rencana
Untuk lebih meningkatkan keamanan kontrak token CST dan CSCT, serta melindungi aset pengguna, kami dengan resmi meluncurkan program hadiah kerentanan bersama. Kami mengundang peneliti keamanan, hacker topi putih, dan pengembang di seluruh dunia untuk melakukan audit dan pengujian mendalam terhadap kontrak token kami. Bagi pelapor pertama yang mengidentifikasi kerentanan yang valid dan membantu kami memperbaiki risiko keamanan yang potensial, kami akan memberikan hadiah sesuai dengan tingkat bahaya kerentanan tersebut.
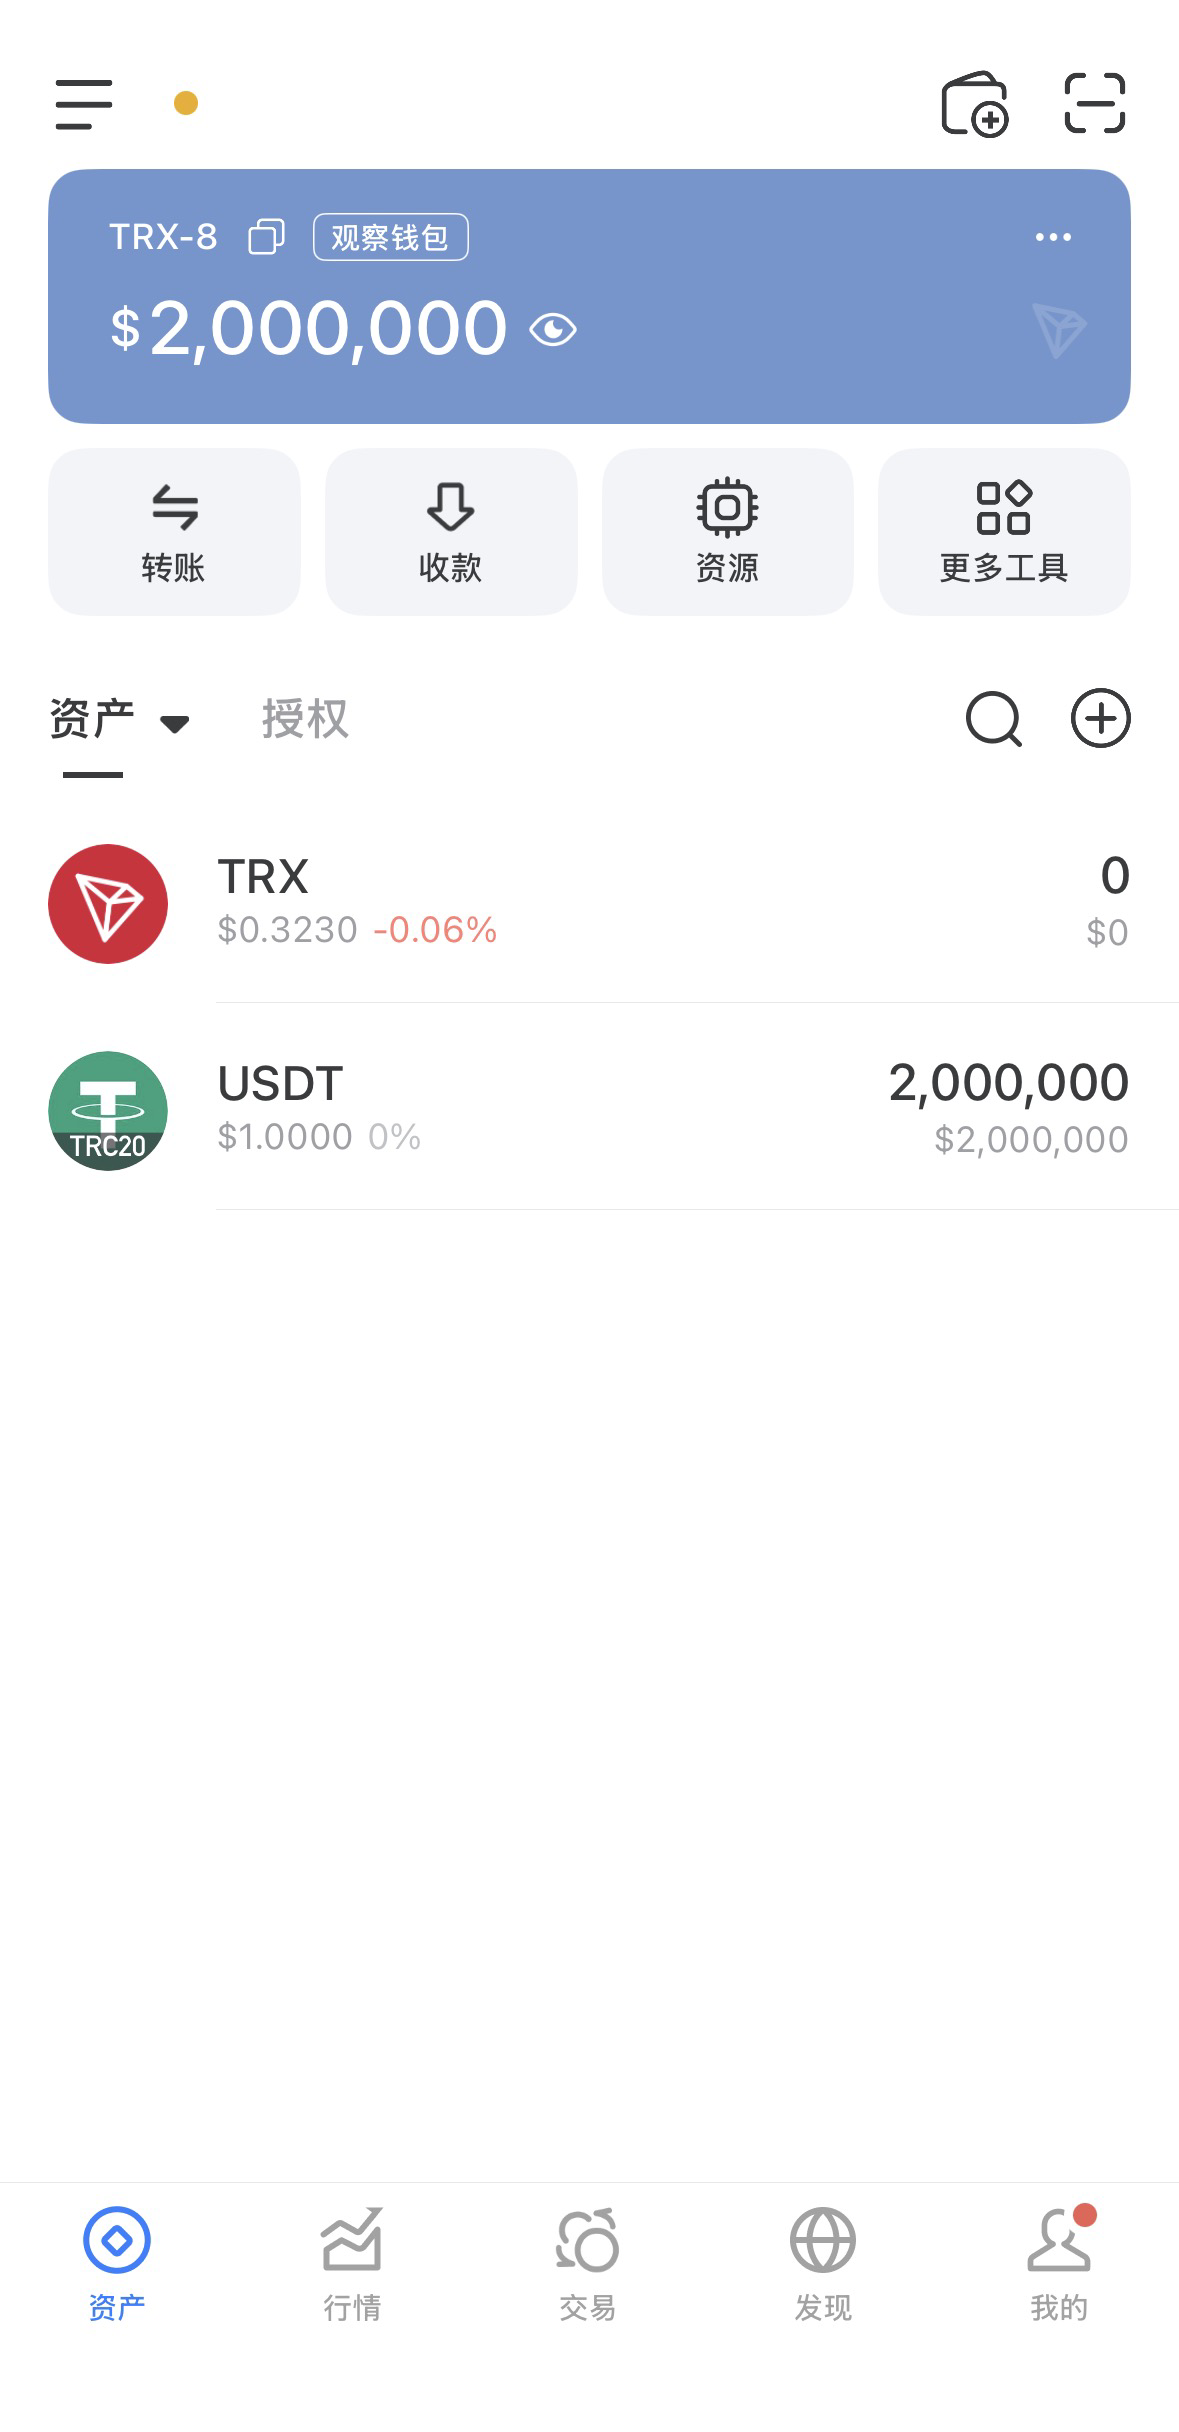
Total Kolam Hadiah: 2.000.000 USDT
Tanggal Hadiah: 28 Maret 2026 hingga 28 April 2026
Pencairan Hadiah: 1 Mei 2026
Melibatkan kontrak:
Alamat kontrak token CST:
0x677476c15F339d341F4B82cC06A7672403deF5f0
Alamat kontrak token CSCT:
0xF2Daf3F85E4b79BA6224DbFCAc2562079663f501
Alamat dompet pool hadiah:
TKq96WcKC3i5wTKyzZyNggeJuqX2ZnvqRx
II. Ruang Lingkup Hadiah dan Tingkatan
Rencana hadiah ini terutama berfokus pada celah kerentanan pada tingkat kode smart contract. Hadiah akan dinilai berdasarkan tingkat bahaya celah kerentanan, tingkat kesulitan eksploitasi, serta dampak potensialnya terhadap aset pengguna.
Tingkat kerentanan: Kerentanan berbahaya (High)
Nominal hadiah: 10.000 - 50.000 USDT
Standar penilaian: contoh khas celah kerentanan yang secara langsung dapat menyebabkan kerugian aset atau membuat kontrak menjadi benar-benar tidak berfungsi:
* Pencurian dana langsung: penyerang tidak perlu tindakan khusus dari pengguna tertentu untuk langsung mencuri CST/CSCT yang terkunci di kontrak atau token blockchain lapisan dasar.
* Mencetak jumlah apa pun: pihak yang tidak berwenang dapat mengabaikan pemeriksaan otorisasi, sehingga menerbitkan tanpa batas
Token CST/CSCT, menyebabkan kehancuran ekonomi token dan harga menjadi nol.
* Pembekuan permanen aset: menyebabkan semua aset token CST/CSCT pengguna terkunci permanen di dalam kontrak, sehingga tidak dapat melakukan transfer atau operasi penghancuran apa pun.
* Bypass kontrol izin: penyerang memanfaatkan reentrancy, celah dalam akses kontrol, dll., untuk memperoleh hak akses administrator (misalnya izin onlyOwner) dan melakukan operasi berbahaya.
Tingkat kerentanan: Kerentanan menengah (Medium)
Nominal hadiah: 2.000 - 10.000 USDT
Standar penilaian: celah kerentanan yang menyebabkan gangguan pada fungsi protokol atau, dalam kondisi tertentu, menyebabkan kerugian aset yang terbatas.
Contoh khas:
• Kerugian dana pada kondisi tertentu: meskipun menyebabkan kerugian dana, dibutuhkan skenario ketergantungan eksternal yang sangat ketat (bergantung pada harga transaksi tertentu).
*
* Penolakan layanan sementara: mampu menghalangi sementara fungsi kunci CST/CSCT (misalnya menjeda transfer selama lebih dari satu minggu), tetapi administrator dapat memulihkan melalui cara tertentu.
* Dampak sedang melalui bypass logika bisnis: misalnya, memanfaatkan celah perhitungan presisi pada kontrak melalui serangan flash loan untuk mengambil sedikit selisih keuntungan pada transaksi tertentu, tetapi tidak menyebabkan keruntuhan menyeluruh secara global.
* Ketidakberfungsian ringan yang permanen untuk fungsi inti: menyebabkan salah satu fungsi non-inti (misalnya fungsi snapshot, perhitungan hak suara) menjadi tidak berfungsi secara permanen, tetapi tidak memengaruhi keamanan aset.
Tingkat kerentanan: Kerentanan rendah (Low)
Nominal hadiah: 500 - 2.000 USDT
Standar penilaian: dampak terhadap keamanan relatif kecil, atau sulit dimanfaatkan secara langsung.
Contoh khas:
* Kode yang tidak mengikuti praktik terbaik: misalnya tidak memeriksa alamat (0), kurang adanya log peristiwa, dll., namun tidak dapat secara langsung menyebabkan kerugian dana.
* Kebocoran informasi di luar rantai: hanya menyebabkan kebocoran informasi front-end di luar rantai, tetapi tidak dapat menyebabkan kerugian dana melalui interaksi di rantai.
* Serangan tata kelola (governance) tanpa kehilangan dana: secara teori dapat memulai serangan governance, tetapi karena adanya time lock atau multi-sig, secara aktual tidak dapat dicegah sebelum menyebabkan kerugian dana.
* Data peristiwa salah: terjadi kesalahan perhitungan pada parameter peristiwa (Event) yang dikeluarkan saat kontrak berjalan; walaupun tidak memengaruhi status di rantai, hal ini memengaruhi pemantauan di luar rantai dan front-end.
jelas.
III. Aturan Rencana dan Persyaratan Pengajuan
Untuk memastikan hadiah dapat diberikan secara akurat dan adil, semua peserta wajib mematuhi aturan berikut.
3.1 Persyaratan yang Memenuhi Syarat
Prinsip kebaruan: hanya peneliti keamanan yang pertama kali mengajukan celah kerentanan tertentu yang berhak mendapatkan hadiah. Kami akan menilai berdasarkan time stamp pengajuan.
Keterulangan (Reproducibility): laporan yang diajukan harus memuat detail teknis yang cukup agar tim pengembangan kami dapat mereproduksi celah kerentanan tersebut.
Proof of Concept (PoC): Untuk celah kerentanan tingkat menengah ke atas, wajib menyediakan PoC yang lengkap
Kode atau kasus uji yang membuktikan keterpakaian (exploitability) celah kerentanan tersebut.
Lingkungan pengujian: harap uji terlebih dahulu pada salinan kontrak yang dideploy di testnet, untuk menghindari risiko yang tidak perlu terhadap kontrak yang sedang berjalan di mainnet.
3.2 Cara Pengajuan
Harap kirim semua temuan ke surel keamanan kami:
[kingofusa888999@outlook.com]
Format judul email:[Bug BountyJICST/CSCT] Ringkasan Kerentanan - [Nama pengguna/kode Anda]Isi email harus memuat:
Jenis kerentanan: misalnya: serangan reentrancy, bypass otorisasi/izin, overflow bilangan (integer) ; batas dampak: uraikan secara detail sampai pada nama file kontrak dan nomor baris kode; jelaskan prinsip terjadinya celah kerentanan
Langkah serangan: langkah reproduksi yang jelas, sertakan skrip pengujian.
Dampak potensial: kerugian atau konsekuensi terbesar yang menurut Anda dapat ditimbulkan oleh celah kerentanan ini.
Alamat dompet: alamat dompet USDT yang Anda gunakan untuk menerima hadiah (harap cantumkan jenis chain)