

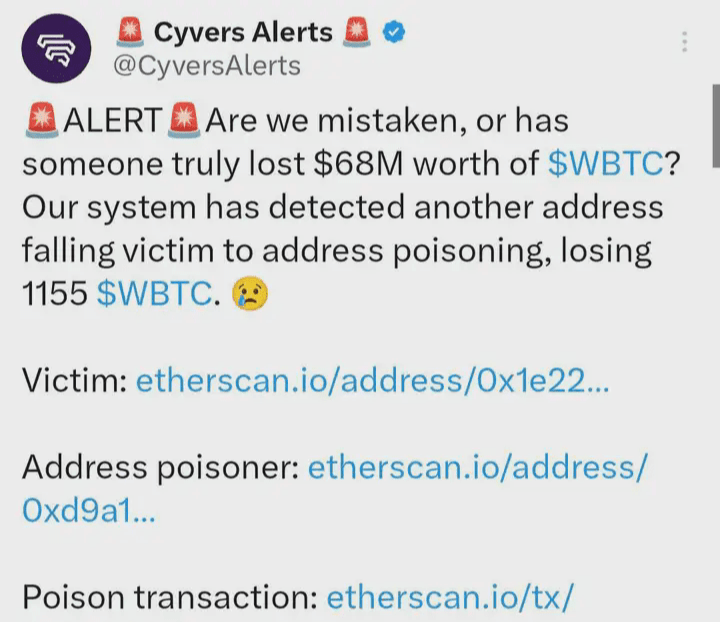
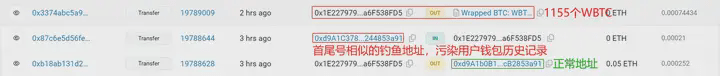
Seorang miliarder, telah dicuri oleh hacker sebanyak 1155 Bitcoin. 680 juta dolar bisa hilang karena kesalahan kecil dan mungkin tidak akan pernah bisa ditemukan lagi. Hacker mengamati dompet korban dan menemukan bahwa dia sering melakukan transfer besar ke satu alamat. Jadi hacker membuat alamat dompet yang mirip dengan nomor awal, dan mentransfer sejumlah kecil uang ke korban. Korban salah mengira dompet hacker sebagai dompet lain miliknya dan mentransfer uang ke alamat hacker. Dalam satu kali transfer, 680 juta dolar hilang begitu saja.
Ini memberi tahu kita bahwa di dunia cryptocurrency, setiap orang adalah penanggung jawab utama atas keamanan aset mereka sendiri. Di dunia hutan gelap blockchain, ingatlah dua aturan keamanan berikut:
Kepercayaan nol. Sederhananya, artinya bersikap skeptis, dan selalu bersikap skeptis.
Verifikasi berkelanjutan. Anda harus percaya bahwa Anda memiliki kemampuan untuk memverifikasi apa yang Anda ragukan, dan menjadikan kemampuan ini sebagai kebiasaan.
Panduan Pemula untuk Blockchain: Bantuan Mandiri di Hutan Gelap
Satu gambar
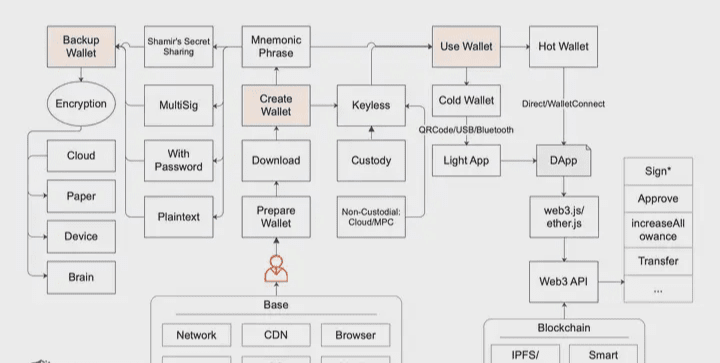
Sebelum membaca teks berikut secara detail, Anda dapat melihat sekilas diagram ini. Proses ini mencakup tiga bagian utama: membuat dompet, mencadangkan dompet Anda, dan menggunakan dompet Anda.
Kita akan menganalisis setiap poin penting yang terlibat dalam ketiga proses ini.
Buat dompet
Elemen terpenting dari sebuah dompet digital adalah kunci pribadinya (atau frasa mnemonik).
Kunci pribadi Anda adalah identitas Anda. Jika Anda kehilangan atau mencuri kunci pribadi Anda, identitas itu bukan lagi milik Anda. Ada banyak aplikasi dompet, dan beberapa di antaranya cukup terkenal. Saya tidak bermaksud, dan tidak dapat, memperkenalkan semuanya. Namun, panduan ini akan menyebutkan beberapa dompet tertentu. Harap dicatat bahwa dompet yang disebutkan adalah dompet yang saya percayai secara dasar. Tetapi saya tidak dapat menjamin terhadap masalah keamanan yang mungkin Anda temui selama penggunaan, atau bahwa dompet target mungkin memiliki risiko keamanan yang tidak saya antisipasi (saya tidak akan membahas detailnya nanti; harap ingat dua prinsip keamanan yang disebutkan dalam pengantar).
Dompet digital dapat dikategorikan berdasarkan aplikasinya, termasuk dompet PC, dompet ekstensi browser, dompet seluler, dompet perangkat keras, dan dompet web. Dompet digital juga dapat diklasifikasikan sebagai dompet dingin atau dompet panas berdasarkan konektivitas internetnya. Saat memasuki dunia ini, hal pertama yang perlu dipertimbangkan adalah tujuan dari dompet yang akan Anda miliki. Tujuan ini menentukan dompet mana yang akan Anda gunakan, dan juga menentukan bagaimana Anda akan memperlakukan dompet tersebut.
Apa pun dompet yang Anda pilih, setidaknya satu hal yang pasti: setelah menjelajahi dunia ini untuk beberapa waktu, Anda tidak mungkin hanya memiliki satu dompet.
Oleh karena itu, kita perlu mengingat prinsip keselamatan lain: isolasi, atau jangan menaruh semua telur Anda dalam satu keranjang. Secara umum, semakin sering Anda menggunakan dompet, semakin besar risiko masalah. Selalu ingat: ketika menghadapi sesuatu yang baru, siapkan dompet terpisah dan gunakan sedikit uang untuk mencobanya terlebih dahulu. Kecuali Anda berpengalaman seperti saya dan memiliki pemahaman yang mendalam tentang banyak hal. Tetapi, bahkan orang yang paling berhati-hati pun bisa mengalami masalah.
Unduh
Poin yang tampaknya sederhana ini sebenarnya tidak sesederhana itu, karena alasan-alasan berikut:
Banyak orang (benar-benar banyak orang) tidak dapat menemukan situs web atau toko aplikasi resmi yang benar, sehingga mereka memasang dompet palsu.
Banyak orang tidak tahu cara memeriksa apakah aplikasi yang diunduh telah dimodifikasi atau diubah.
Dengan demikian, misinya gagal bahkan sebelum dimulai. Dia sudah bangkrut bahkan sebelum memasuki dunia ini.
Mengenai poin 1 di atas, ada beberapa teknik untuk menemukan situs web resmi yang benar, seperti:
Google (hati-hati dengan iklan di hasil pencarian; iklan tersebut sangat tidak dapat diandalkan).
Indeks-indeks ternama di industri ini, seperti CoinMarketCap.
Tanyakan kepada lebih banyak orang yang Anda percayai.
Oke, Anda dapat menggabungkan semua informasi di atas untuk referensi dan saling menguatkan. Pada akhirnya, hanya ada satu kebenaran :) Selamat, Anda telah menemukan situs web resmi yang tepat.
Selanjutnya, Anda perlu mengunduh dan menginstal aplikasi tersebut. Jika itu adalah dompet PC, unduh dari situs web resmi melalui tautan unduhan yang disediakan dan instal sendiri. Namun, sebelum instalasi, disarankan untuk memverifikasi apakah aplikasi tersebut telah dimodifikasi. Meskipun ini tidak mencegah sumber data dimodifikasi sepenuhnya (misalnya, tindakan jahat oleh tim resmi, peretasan internal, atau situs web yang diretas dan informasi terkait diganti), hal ini dapat mencegah situasi seperti modifikasi sebagian pada sumber data atau serangan man-in-the-middle.
Memverifikasi apakah suatu file telah dirusak pada dasarnya adalah pemeriksaan konsistensi file. Ada dua metode umum:
Salah satu metodenya adalah verifikasi hash, seperti MD5 dan SHA256. MD5 sudah cukup dalam sebagian besar kasus, tetapi ada risiko kecil terjadinya tabrakan hash. Oleh karena itu, industri umumnya memilih SHA256, yang sudah memadai dan aman.
Metode lain adalah verifikasi tanda tangan GPG, yang juga cukup populer. Saya sangat menyarankan untuk menguasai alat, perintah, dan metode GPG. Meskipun mungkin agak menantang bagi pemula, percayalah, Anda akan menikmatinya setelah Anda menguasainya.
Meskipun demikian, tidak banyak proyek di industri ini yang melakukan hal tersebut, jadi sangat langka dan berharga untuk menemukannya. Misalnya, bagian "Memverifikasi Rilis" pada halaman unduhan dompet Bitcoin Sparrow Wallet sangat membantu, memberikan panduan yang jelas untuk kedua metode yang disebutkan, yang dapat Anda rujuk dan pelajari secara langsung.
Halaman ini menyebutkan dua alat GPG:
GPG Suite berjalan di macOS.
Gpg4win berjalan di Windows.
Jika Anda perhatikan dengan saksama, Anda akan menyadari bahwa kedua halaman unduhan alat GPG sebenarnya menyediakan instruksi tentang verifikasi konsistensi menggunakan dua metode. Namun, sayangnya, mereka tidak menawarkan panduan langkah demi langkah tentang cara memverifikasinya. Saya kira mereka berasumsi Anda cukup pintar untuk sudah menguasai pengetahuan yang diperlukan :)
Jika itu adalah dompet ekstensi peramban, seperti MetaMask yang terkenal di dunia, satu-satunya hal yang benar-benar dapat Anda perhatikan adalah jumlah pengguna dan peringkat di halaman unduhan ekstensi target. Misalnya, MetaMask di Chrome Web Store memiliki lebih dari sepuluh juta pengguna dan lebih dari dua ribu peringkat pengguna, meskipun peringkat akhirnya tidak terlalu tinggi. Beberapa mungkin berkata, "Bukankah ini bisa digembungkan secara artifisial?" Ya, saya percaya itu bisa terjadi, tetapi volume manipulasi semacam itu akan sangat tidak logis.
Untuk dompet seluler, metode identifikasinya mirip dengan dompet yang diperluas. Namun, penting untuk dicatat bahwa App Store iPhone bersifat spesifik wilayah. Jadi, jika Anda mengunduh dompet menggunakan akun App Store Tiongkok, hanya ada satu saran: jangan gunakan! Beralihlah ke akun App Store AS sebagai gantinya. Selain itu, mengunduh dari situs web resmi yang benar akan mengarahkan Anda ke lokasi unduhan yang tepat (seperti Trust Wallet yang terkenal di seluruh dunia; pastikan situs web resmi tersebut aman, karena situs web yang diretas membawa risiko keamanan yang signifikan).
Untuk dompet perangkat keras, sederhananya, Anda harus membelinya langsung dari situs web resmi, bukan dari toko online. Setelah menerima dompet, waspadai kemungkinan adanya perubahan atau modifikasi, karena beberapa modifikasi pada kemasan perangkat keras cukup canggih dan mungkin tidak mudah terdeteksi. Dalam hal ini, disarankan agar Anda membuat dompet dari awal setidaknya tiga kali berturut-turut sebelum digunakan, mencatat frasa mnemonik yang dihasilkan dan alamat dompet terkait untuk memastikan keunikannya.
Jika itu dompet web, saya sangat menyarankan untuk tidak menggunakan dompet online kecuali benar-benar terpaksa. Jika Anda tetap menggunakannya, pastikan itu dompet resmi dan gunakan dengan cepat. Jangan sampai terikat secara emosional dengannya.
Frasa Mnemonik
Secara umum, setelah membuat dompet, informasi kunci yang kita tangani secara langsung adalah frasa mnemonik (bukan kunci pribadi), karena frasa mnemonik mudah diingat oleh manusia. Frasa mnemonik mengikuti konvensi standar (seperti BIP39), yang menetapkan persyaratan. Misalnya, biasanya terdiri dari 12 kata bahasa Inggris, tetapi juga dapat berupa angka lain (kelipatan 3), meskipun tidak lebih dari 24 kata. Jika tidak, frasa tersebut akan terlalu kompleks untuk diingat, dan kurang dari 12 kata akan membahayakan keamanan. 12, 15, 18, 21, dan 24 kata semuanya dapat diterima. Namun, praktik industri umumnya lebih menyukai 12 kata, yang memberikan keamanan yang cukup. Beberapa dompet yang sangat aman, seperti dompet perangkat keras Ledger, menggunakan 24 kata sebagai standar. Selain kata-kata bahasa Inggris, bahasa lain seperti Cina, Jepang, dan Korea juga dapat digunakan. Namun, tidak semua kata dapat diterima; ada daftar tetap sebanyak 2048 kata.
Saat membuat dompet, frasa mnemonik adalah masalah yang sangat sensitif. Waspadai situasi di mana tidak ada orang di sekitar, ada kamera, atau hal lain yang memungkinkan penyadapan. Selain itu, pastikan frasa mnemonik cukup acak. Umumnya, dompet terkenal menghasilkan frasa mnemonik yang cukup acak, tetapi bukankah ini hanya tindakan pencegahan? Anda benar-benar tidak dapat memastikan apakah dompet yang Anda terima memiliki masalah tersembunyi. Jangan anggap ini merepotkan; setelah Anda mengembangkan kebiasaan keamanan ini, percayalah, Anda akan jauh lebih bahagia. Terakhir, dalam beberapa skenario, Anda bahkan dapat mempertimbangkan untuk membuat dompet secara offline, terutama jika Anda berencana menggunakannya sebagai dompet dingin. Berada dalam kondisi offline praktis merupakan pendekatan paksa.
Keyless, seperti namanya, berarti tanpa kunci pribadi. Di sini kita membagi keyless menjadi dua skenario utama (perhatikan bahwa perbedaan ini bukanlah standar industri, tetapi hanya untuk penjelasan saya sendiri):
Istilah "custodial" merujuk pada pengaturan kustodian. Misalnya, bursa dan dompet terpusat hanya mengharuskan pengguna untuk mendaftarkan akun; pengguna tidak memiliki kunci pribadi, dan keamanan sepenuhnya bergantung pada platform terpusat ini.
Metode non-kustodian, atau metode tanpa pengelolaan, berarti pengguna memiliki kendali penuh atas apa yang mirip dengan kunci privat, tetapi bukan kunci privat sebenarnya (atau frasa mnemonik). Misalnya, ketika mengandalkan platform cloud terkenal untuk hosting, otentikasi, dan otorisasi, platform cloud terkenal tersebut menjadi mata rantai terlemah. Metode ini juga menggunakan komputasi multi-pihak yang aman (MPC) untuk memastikan tidak ada titik kegagalan tunggal, sekaligus memanfaatkan platform cloud terkenal untuk mengoptimalkan pengalaman pengguna.
Bagi saya, saya telah menggunakan beberapa metode tanpa kunci. Platform terpusat dengan dukungan finansial yang kuat dan reputasi yang baik menawarkan pengalaman pengguna yang baik, dan selama pencurian bukan karena kesalahan saya sendiri (seperti hak akses akun yang dicuri), platform ini akan menanggung kerugiannya. Adapun solusi tanpa kunci berbasis MPC, saya pikir mereka memiliki potensi besar dan harus diadopsi secara luas sesegera mungkin. Saya telah menggunakan beberapa yang bagus, seperti ZenGo, Fireblocks, dan Saferron. Keunggulan mereka jelas; saya akan menyebutkan beberapa secara singkat:
Praktik rekayasa algoritma MPC semakin matang di blockchain-blockchain terkenal ini, dan dapat dilakukan hanya dengan kunci privat.
Satu pendekatan tunggal dapat menyelesaikan masalah perbedaan besar dalam skema multi-tanda tangan di berbagai blockchain, sehingga dapat diterapkan secara universal kepada pengguna. Inilah yang sering kita sebut: multi-tanda tangan universal.
Hal ini dapat memastikan bahwa kunci privat asli tidak pernah muncul, dan mengatasi risiko kegagalan titik tunggal melalui komputasi multipihak.
Menggabungkan dengan layanan cloud yang terkenal (atau, seperti yang disarankan beberapa orang, Web2) membuat MPC tidak hanya lebih aman tetapi juga memberikan pengalaman yang lebih lancar.
Keuntungannya jelas terlihat, tetapi ada juga beberapa kekurangan, yang akan saya sebutkan secara singkat:
Meskipun memenuhi standar yang diakui industri dan bersifat sumber terbuka, kematangan di bidang ini masih jauh dari memadai, dan semua orang perlu bekerja lebih keras.
Banyak orang mengatakan bahwa mereka terutama menggunakan Ethereum (atau blockchain berbasis EVM), jadi solusi multi-tanda tangan menggunakan kontrak pintar seperti Gnosis Safe sudah cukup.
Metode apa pun yang Anda pilih, selama Anda merasa metode tersebut aman, terkendali, dan nyaman digunakan, itu adalah metode yang baik; pendapat setiap orang berbeda-beda.
Oke, itu saja tentang langkah-langkah keamanan untuk membuat dompet untuk saat ini. Kita akan membahas beberapa masalah keamanan umum nanti, jadi jangan khawatir :)
Dompet Cadangan
Banyak orang yang cakap telah jatuh ke dalam perangkap ini, termasuk saya sendiri. Saya sudah terbiasa, dan saya rela menerima risiko terkena dampaknya. Untungnya, itu bukan dompet aset yang besar, dan akhirnya, teman-teman saya di SlowMist membantu saya memecahkan dan menyelesaikan masalah tersebut. Itulah bagian yang mengesankan; saya tidak mencadangkan data saya dengan benar, saya yang membuat kesalahan, tetapi saya memiliki sumber daya untuk membantu saya memperbaikinya. Namun, saya sempat berkeringat dingin, yang memang wajar. Anda mungkin juga tidak menyukai perasaan itu, jadi mari kita fokus mempelajari cara mencadangkan dompet kita dengan aman.
Frasa mnemonik/jenis kunci pribadi
Ketika kita berbicara tentang mencadangkan dompet, pada dasarnya kita mencadangkan frasa mnemonik (atau kunci pribadi; untuk kesederhanaan, kita umumnya hanya akan menyebut frasa mnemonik mulai sekarang). Frasa mnemonik yang kita peroleh dapat dikategorikan menjadi beberapa jenis:
teks biasa
Kata sandi
Beberapa tanda tangan
Berbagi Rahasia Shamir, disingkat SSS
Izinkan saya menjelaskan secara singkat jenis-jenis ini.
Teks biasa mudah dipahami: begitu Anda mendapatkan 12 kata bahasa Inggris tersebut, aset di dalamnya menjadi milik Anda. Pada titik ini, Anda dapat mempertimbangkan untuk membuat "pola urutan acak" khusus, atau bahkan mengganti kata-kata tertentu dengan kata lain. Ini akan merepotkan bagi pelaku kejahatan, tetapi jika Anda melupakan "pola" ini, maka giliran Anda yang akan sakit kepala. Jangan berpikir tidak mungkin Anda sakit kepala; percayalah, setelah satu tahun, dua tahun, lima tahun, ingatan benar-benar menjadi terdistorsi. Beberapa tahun yang lalu, ketika saya bekerja dengan dompet perangkat keras Ledger, saya membuat kesalahan. Frasa mnemonik tersebut memiliki 24 kata, dan ketika saya menyalinnya untuk cadangan, saya mengacak urutannya. Bertahun-tahun kemudian, saya lupa pola pengurutannya dan tidak ingat apakah saya telah mengganti kata-kata apa pun. Seperti yang disebutkan sebelumnya, masalah saya kemudian terpecahkan; program peretasan khusus menemukan urutan frasa mnemonik yang benar dan memperbaiki beberapa kata.
Frasa mnemonik yang dilindungi kata sandi diperbolehkan menurut standar yang berlaku. Frasa mnemonik itu sendiri tetap sama, tetapi menambahkan kata sandi akan menghasilkan kunci awal (seed key) yang berbeda. Kunci awal ini digunakan untuk menghasilkan serangkaian kunci privat, kunci publik, dan alamat yang sesuai. Oleh karena itu, Anda tidak hanya harus mencadangkan frasa mnemonik Anda tetapi juga mengingat kata sandinya. Selain frasa mnemonik yang menyertainya, terdapat juga standar yang relevan untuk kunci privat (seperti BIP38) dan, seperti yang umum terlihat pada sistem Ethereum, file keystore.
Multisignature dapat dipahami sebagai persyaratan beberapa tanda tangan untuk otorisasi sebelum penggunaan dana target. Multisignature bersifat fleksibel, memungkinkan pengaturan strategi persetujuan. Misalnya, jika tiga orang memiliki kunci (frasa mnemonik atau kunci pribadi), setidaknya dua tanda tangan diperlukan agar dana target dapat digunakan. Setiap blockchain memiliki solusi multisignature-nya sendiri. Ekosistem Bitcoin mudah dipahami, karena dompet Bitcoin yang terkenal secara bawaan mendukung multisignature. Namun, ekosistem Ethereum terutama mengimplementasikan multisignature melalui kontrak pintar, seperti Gnosis Safe. Selain solusi multisignature umum ini, pendekatan lain yang semakin populer adalah MPC (Secure Multi-Party Computation). Meskipun mirip dengan multisignature tradisional dalam pengalamannya, prinsip dasarnya cukup berbeda. MPC memungkinkan multisignature universal, menghilangkan kebutuhan akan metode multisignature yang berbeda di berbagai blockchain.
SSS, atau Shamir Secret Sharing Scheme, membagi sebuah seed menjadi beberapa shard (setiap shard biasanya berisi 20 kata). Saat memulihkan dompet, sejumlah shard tertentu diperlukan untuk pemulihan.
Penggunaan solusi multi-tanda tangan atau SSS (Security Service) dapat memberikan ketenangan pikiran dengan menghindari titik kegagalan tunggal, tetapi juga mempersulit pengelolaan dan seringkali melibatkan banyak orang. Kenyamanan dan keamanan selalu bertentangan; itu tergantung pada keadaan individu Anda. Namun, jangan pernah malas dalam hal aturan dan prinsip.
Enkripsi
Enkripsi adalah konsep yang sangat, sangat luas. Baik itu enkripsi simetris, asimetris, atau enkripsi canggih lainnya, selama itu dienkripsi, enkripsi yang baik adalah enkripsi yang dapat dengan mudah didekripsi oleh Anda atau tim pemulihan bencana Anda bertahun-tahun kemudian, sementara yang lain tidak dapat.
Menurut prinsip keamanan "zero trust", saat mencadangkan dompet kita, kita harus berasumsi di setiap langkah bahwa ada kemungkinan intrusi, bahkan di lingkungan fisik seperti brankas. Jangan lupa, di dunia ini, tidak ada seorang pun yang sepenuhnya dapat dipercaya kecuali diri Anda sendiri; bahkan, terkadang Anda sendiri pun tidak dapat dipercaya, misalnya, ingatan mungkin memudar atau menjadi kacau. Tapi saya tidak akan berasumsi bahwa dunia ini begitu menakutkan, jika tidak, saya akhirnya akan mengacaukan semuanya.
Pemulihan bencana harus menjadi prioritas utama saat melakukan pencadangan data. Tujuan utama pemulihan bencana adalah untuk menghindari titik kegagalan tunggal. Bagaimana jika Anda tiada, atau bagaimana jika lingkungan tempat target cadangan Anda berada hilang? Oleh karena itu, data penting harus memiliki tim pemulihan bencana; data penting harus memiliki beberapa cadangan.
Jadi, saya tidak akan membahas detail pemilihan penyedia pemulihan bencana; terserah Anda siapa yang Anda percayai. Saya akan fokus pada beberapa cadangan. Mari kita lihat terlebih dahulu beberapa jenis lokasi pencadangan dasar:
Awan
Kertas
Perangkat
Otak
Banyak orang takut dengan pencadangan cloud, seolah-olah peretas benar-benar sulit ditangkap dan tidak dapat diprediksi. Pada kenyataannya, pertempuran antara penyerang dan bertahan selalu merupakan pertempuran biaya—siapa yang berinvestasi lebih banyak, baik dalam hal personel maupun uang. Secara pribadi, saya cenderung mempercayai layanan cloud yang disediakan oleh perusahaan seperti Google, Apple, dan Microsoft karena saya tahu kekuatan tim keamanan mereka dan skala investasi keamanan mereka. Namun, selain memerangi peretasan eksternal, saya juga sangat prihatin tentang kemampuan pengendalian risiko keamanan internal dan kekuatan langkah-langkah perlindungan data privasi. Perusahaan yang saya percayai umumnya telah mengurangi risiko keamanan ini dengan cukup baik. Tetapi tidak ada yang mutlak. Jika saya memilih penyedia cloud ini untuk mencadangkan data saya yang sangat penting (seperti dompet saya), saya pasti akan mengenkripsinya setidaknya sekali lagi.
Oke, Anda sudah menguasai GPG :) Sekarang setelah Anda mengenkripsi dompet Anda (frasa mnemonik atau kunci pribadi) menggunakan GPG di lingkungan offline yang aman, Anda dapat langsung mengunggah file terenkripsi ke layanan cloud ini. Pastikan file tersebut aman, tidak masalah. Tapi saya perlu mengingatkan Anda, jangan sampai kehilangan kunci pribadi GPG Anda, dan jangan sampai lupa kata sandi kunci pribadi Anda...
Pada titik ini, Anda mungkin belum terbiasa dengan kerumitan keamanannya. Anda akhirnya memahami GPG, dan sekarang Anda masih perlu mencadangkan kunci pribadi dan kata sandi GPG Anda. Sebenarnya, setelah Anda mencapai tahap ini dan terbiasa dengannya, mencadangkan hal-hal ini tidak terlalu sulit. Saya tidak akan membahasnya lebih lanjut; saya akan menyerahkannya kepada Anda untuk mempelajarinya melalui praktik.
Jika Anda ingin mengambil jalan pintas, ada opsi lain yang perlu dipertimbangkan, meskipun akan sedikit mengorbankan keamanan. Saya tidak dapat mengukur secara pasti seberapa besar pengorbanan tersebut, tetapi terkadang saya ingin bermalas-malasan, jadi saya akan menggunakan alat yang sudah terkenal seperti 1Password. Versi baru 1Password mendukung penyimpanan langsung informasi terkait dompet seperti frasa mnemonik, kata sandi, dan alamat dompet, yang sangat nyaman bagi pengguna. Alat serupa lainnya (seperti Bitwarden) juga berfungsi, tetapi tidak begitu ramah pengguna.
Banyak dompet perangkat keras dilengkapi dengan beberapa kartu kertas berkualitas tinggi tempat Anda dapat menulis frasa mnemonik Anda (dalam teks biasa, SSS, dll.). Selain kertas, ada juga kartu baja (tahan api, tahan air, dan tahan korosi, meskipun saya belum memverifikasinya). Setelah menuliskan frasa mnemonik Anda, frasa tersebut akan diverifikasi. Setelah dipastikan berfungsi dengan benar, simpan di tempat yang aman, seperti brankas. Secara pribadi, saya cukup menyukai kertas; jika disimpan di lingkungan yang baik, umur kertas jauh melebihi umur perangkat elektronik.
Dalam konteks ini, perangkat mengacu pada berbagai alat, dengan perangkat elektronik sebagai pilihan umum. Komputer, iPad, iPhone, hard drive eksternal, flash drive USB, dan lain-lain, semuanya dapat digunakan untuk pencadangan, tergantung pada preferensi pribadi. Untuk transfer data yang aman antar perangkat, saya merasa lebih aman menggunakan metode peer-to-peer seperti AirDrop dan USB, yang kurang rentan terhadap serangan man-in-the-middle. Namun, kekhawatiran alami saya tentang perangkat elektronik adalah potensi kegagalannya setelah bertahun-tahun, jadi saya membiasakan diri untuk memeriksanya setidaknya sekali setahun. Untuk praktik berulang (seperti enkripsi), lihat penjelasan di Cloud Point.
Menghafal dengan mengandalkan otak sangat mengasyikkan dan merangsang. Setiap orang memiliki "istana memori" mereka sendiri, yang bukanlah hal misterius; hal itu dapat dilatih, dan latihan membuat sempurna, memperdalam daya ingat. Memang ada banyak hal yang lebih baik dihafal secara mental. Apakah akan sepenuhnya mengandalkan hafalan otak atau tidak, itu terserah Anda. Namun, waspadai dua risiko: pertama, waktu dapat menyebabkan ingatan memudar atau menjadi kacau; kedua, kejadian tak terduga mungkin terjadi. Saya tidak akan membahas lebih lanjut tentang ini; silakan jelajahi sendiri.
Sekarang Anda telah mencadangkan semuanya. Jangan berlebihan dalam enkripsi, jika tidak, akan terjadi situasi "kehancuran bersama" bertahun-tahun kemudian, karena Anda mungkin bahkan tidak dapat mendekripsinya sendiri. Menurut prinsip keamanan "verifikasi berkelanjutan," terlepas dari metode enkripsi atau pencadangan, Anda harus memverifikasinya secara teratur. Frekuensinya bergantung pada daya ingat Anda; terkadang Anda mungkin lupa. Verifikasi tidak selalu berarti mendekripsi semuanya secara keseluruhan. Selama seluruh proses benar, verifikasi sebagian dapat diterima. Terakhir, Anda juga perlu memperhatikan kerahasiaan dan keamanan proses verifikasi.
Baiklah, tarik napas dalam-dalam. Sebenarnya, memulai adalah bagian tersulit. Sekarang setelah Anda mempersiapkan semuanya di atas, mari kita benar-benar memasuki hutan gelap ini :)
Selamat datang untuk mengikuti Rongrong! Anda dapat menyaksikan sesi perdagangan langsung, belajar dan bertukar ide, serta mendapatkan pemahaman yang jelas tentang arah dan strategi pasar. Mengetahui gaya pasar terlebih dahulu memungkinkan Anda untuk mengelolanya dengan lebih baik!

