

Hack ini bukanlah kesalahan teknis, melainkan serangan rekayasa sosial yang sangat canggih.
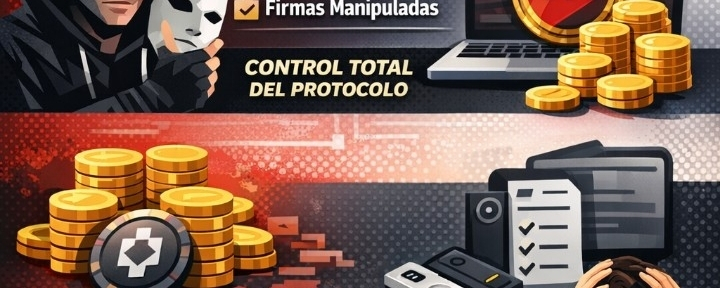
Para penyerang berhasil membuat anggota multisig menandatangani transaksi jahat, mendapatkan kontrol atas protokol, mendaftarkan token palsu sebagai jaminan, dan menguras $285M dalam hitungan menit.
Pelajarannya: di DeFi, keamanan tidak lagi bergantung hanya pada kode, tetapi pada validasi manusia dari setiap tanda tangan.
Bagaimana serangan dijalankan (langkah demi langkah)
1. -Persiapan (minggu atau bulan sebelumnya)
Para penyerang menciptakan identitas palsu dan mendapatkan kepercayaan dari tim.
Bahkan ada kontak nyata (bukan hanya online).
Secara paralel:
Mereka menciptakan token palsu bernama CarbonVote (CVT)
Mereka mensimulasikan harga dengan wash trading
Hasil: tampak seperti aset yang sah
2. - Manipulasi tanda tangan (titik kritis)
Mereka menipu anggota multisig untuk menandatangani transaksi 'normal'
Tapi tanda tangan itu memiliki otorisasi tersembunyi
- Ini memberi mereka kontrol administratif atas protokol
3. - Serangan terakhir (1 April)
Sekali sudah mengendalikan:
Mereka mencantumkan token palsu (CVT) sebagai kolateral yang valid
Mereka mendepositkan ratusan juta ke dalam token palsu itu
Sistem menerimanya seolah-olah itu uang nyata
Kemudian:
Mereka mengeksekusi 31 penarikan masif dalam hitungan menit
Mereka mengeluarkan aset nyata dari protokol
4. - Pencucian uang
Mereka mengubah dana dengan cepat
Mereka memindahkan dari Solana ke Ethereum
Mereka menyulitkan pemulihan