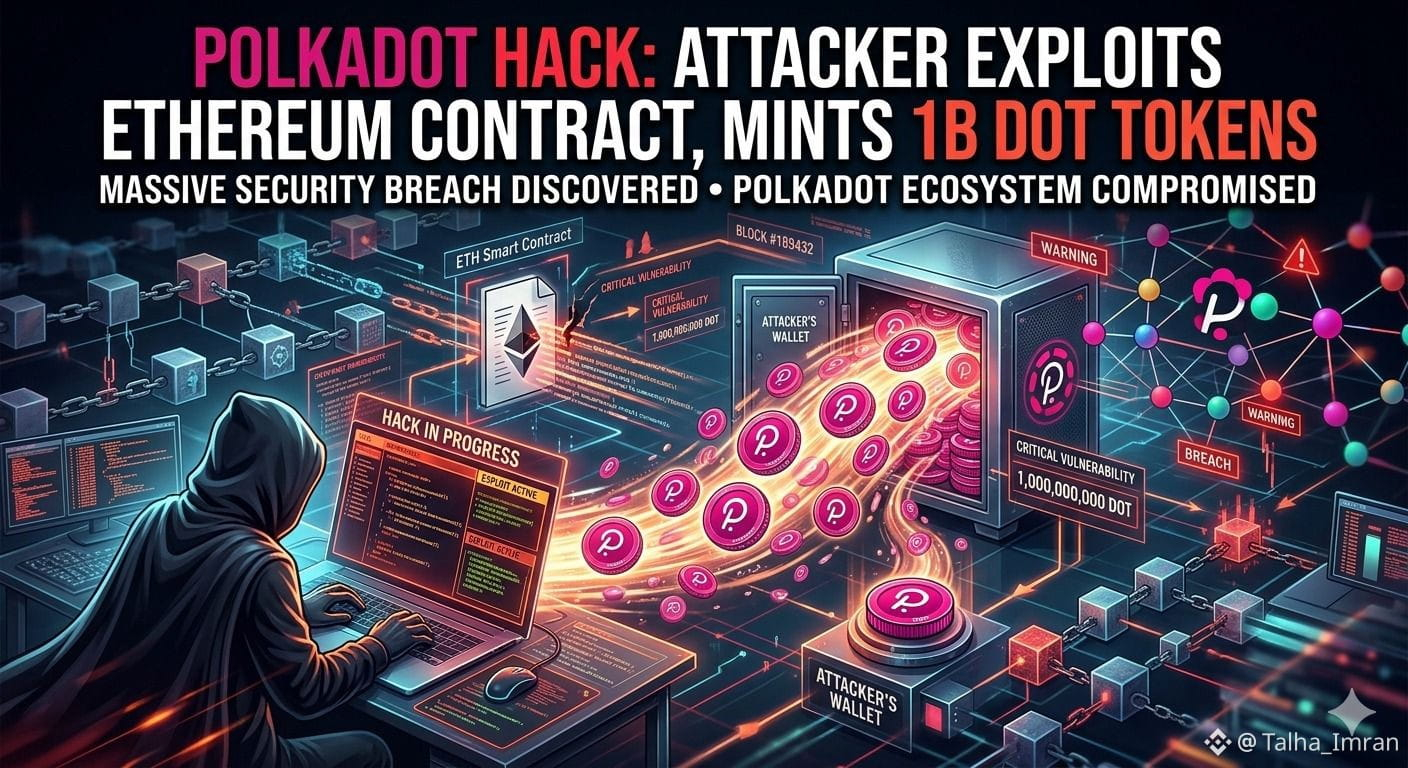
🚨 Polkadot $DOT Jembatan Hack: 1 Miliar DOT Dihasilkan dalam Eksploitasi
Sebuah pelanggaran keamanan serius telah melanda ruang kripto yang melibatkan jembatan lintas rantai yang terhubung ke Polkadot dan Ethereum.
Menurut perusahaan keamanan blockchain CertiK, seorang penyerang mengeksploitasi celah dalam sistem verifikasi pesan Hyperbridge dengan menggunakan bukti status palsu. Ini memungkinkan mereka untuk melewati pemeriksaan keamanan dan mendapatkan kontrol admin atas kontrak token DOT yang dijembatani.
💥 Begitu masuk, penyerang:
Mengambil alih hak admin + pencetakan
Menghasilkan 1.000.000.000 token DOT
Menyimpannya ke dalam kolam likuiditas melalui Uniswap
💰 Token yang dicuri ditukar dengan sekitar 108 ETH (~$237K).
⚠️ Mengapa ini penting
Masalahnya bukan hanya pencetakan token — itu adalah kegagalan dalam validasi bukti lintas rantai. Sistem menerima data palsu sebagai yang asli, memungkinkan pengambilalihan kontrak secara penuh.
Lebih buruk lagi, ini mungkin tidak terisolasi. Laporan menunjukkan bahwa kelemahan serupa bisa ada dalam kerangka ISMP yang sama, menimbulkan kekhawatiran untuk aset jembatan lainnya.
📉 Dampak pasar
DOT turun hampir 4–5% setelah berita tersebut, menunjukkan betapa cepatnya eksploitasi jembatan mempengaruhi kepercayaan investor.
🧠 Pelajaran kunci
Jembatan lintas rantai sangat kuat tetapi sangat rentan. Sebuah bug validasi tunggal dapat menyebabkan manipulasi total pasokan dan pengambilalihan kontrak.
Hingga perbaikan dikonfirmasi, insiden ini adalah pengingat yang kuat:
👉 Selalu berhati-hati dengan token yang dijembatani dan paparan DeFi.
Sebuah pelanggaran keamanan serius telah melanda ruang kripto yang melibatkan jembatan lintas rantai yang terhubung ke Polkadot dan Ethereum.
Menurut perusahaan keamanan blockchain CertiK, seorang penyerang mengeksploitasi celah dalam sistem verifikasi pesan Hyperbridge dengan menggunakan bukti status palsu. Ini memungkinkan mereka untuk melewati pemeriksaan keamanan dan mendapatkan kontrol admin atas kontrak token DOT yang dijembatani.
💥 Begitu masuk, penyerang:
Mengambil alih hak admin + pencetakan
Menghasilkan 1.000.000.000 token DOT
Menyimpannya ke dalam kolam likuiditas melalui Uniswap
💰 Token yang dicuri ditukar dengan sekitar 108 ETH (~$237K).
⚠️ Mengapa ini penting
Masalahnya bukan hanya pencetakan token — itu adalah kegagalan dalam validasi bukti lintas rantai. Sistem menerima data palsu sebagai yang asli, memungkinkan pengambilalihan kontrak secara penuh.
Lebih buruk lagi, ini mungkin tidak terisolasi. Laporan menunjukkan bahwa kelemahan serupa bisa ada dalam kerangka ISMP yang sama, menimbulkan kekhawatiran untuk aset jembatan lainnya.
📉 Dampak pasar
DOT turun hampir 4–5% setelah berita tersebut, menunjukkan betapa cepatnya eksploitasi jembatan mempengaruhi kepercayaan investor.
🧠 Pelajaran kunci
Jembatan lintas rantai sangat kuat tetapi sangat rentan. Sebuah bug validasi tunggal dapat menyebabkan manipulasi total pasokan dan pengambilalihan kontrak.
Hingga perbaikan dikonfirmasi, insiden ini adalah pengingat yang kuat:
👉 Selalu berhati-hati dengan token yang dijembatani dan paparan DeFi.