


Saya masih ingat pertama kali saya mendengar tentang peretasan kripto besar—saya pikir itu harus menjadi eksploitasi kode tingkat jenius, sesuatu yang tersembunyi jauh di dalam kontrak pintar yang kompleks yang hanya dapat dipahami oleh peretas elit.
Tapi semakin saya menyaksikan peretasan Drift terungkap, semakin saya menyadari sesuatu yang tidak nyaman: ini bukan hanya tentang kode—ini tentang orang-orang, waktu, dan kesabaran.
Serangan Drift tidak dimulai dengan kerentanan dalam kontrak; itu dimulai beberapa minggu sebelumnya, diam-diam, hampir tidak terlihat, melalui infiltrasi yang direncanakan dengan hati-hati yang sebagian besar sistem bahkan tidak dirancang untuk mendeteksinya.
Apa yang membuat serangan ini berbeda bukan hanya skala kerugian, tetapi juga kecanggihan pendekatannya—karena mencerminkan bagaimana unit siber Korea Utara telah berkembang dari peretas oportunistik menjadi operator strategis.
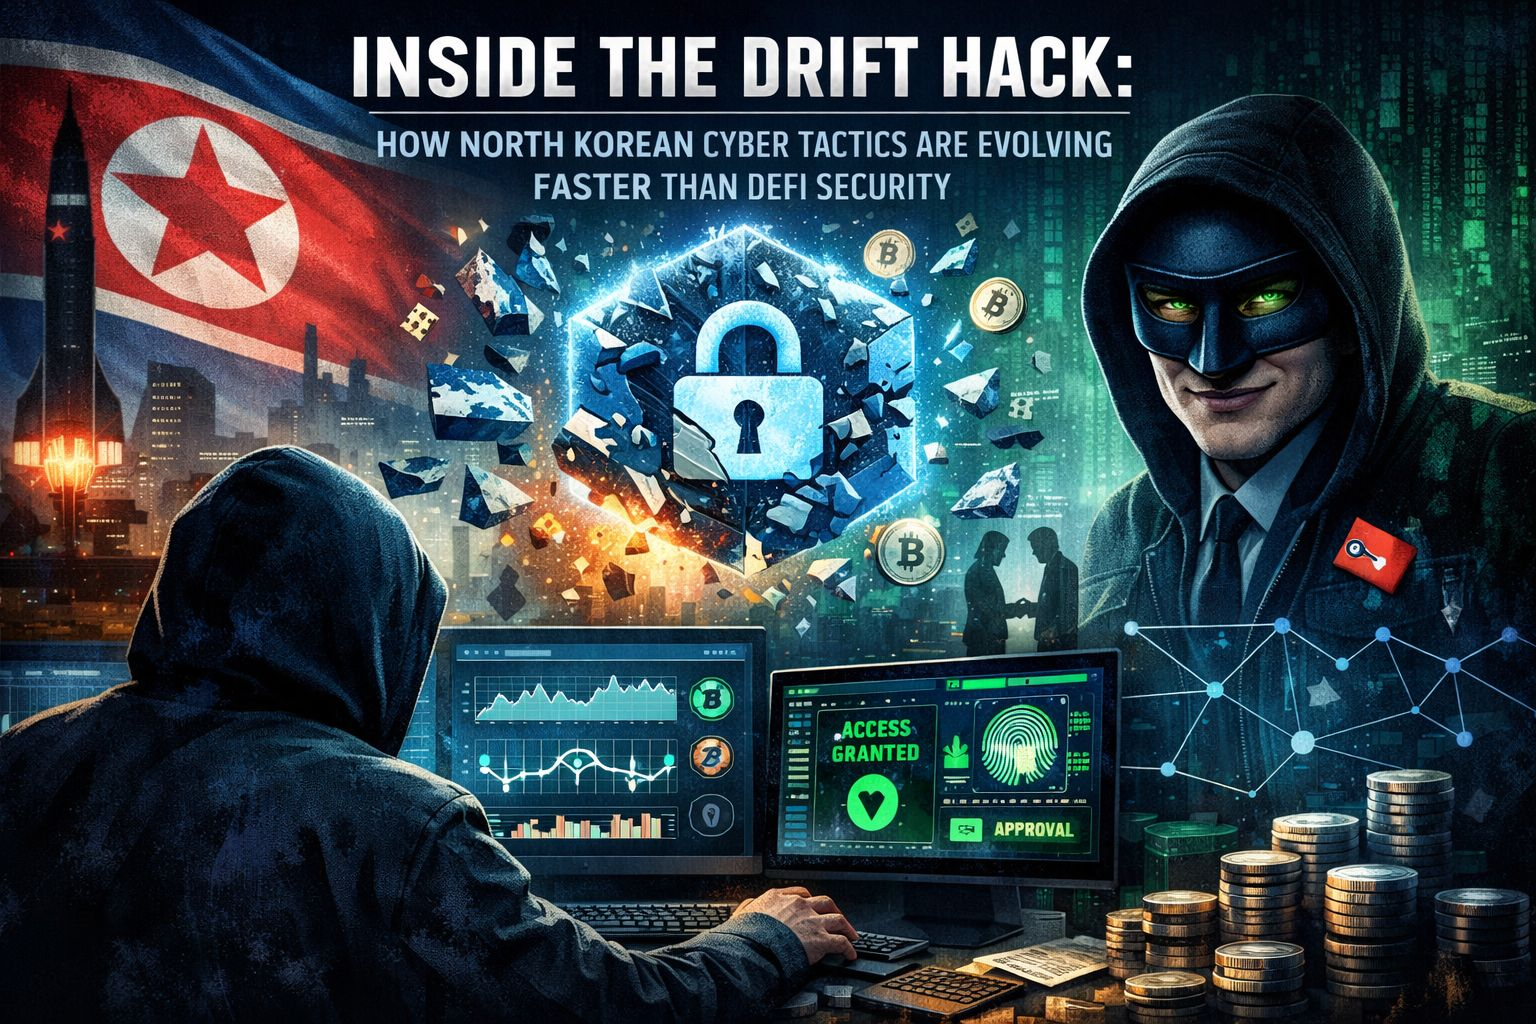
Ini bukan aktor acak yang mengejar keuntungan cepat; mereka beroperasi lebih seperti agen intelijen, menggabungkan keterampilan teknis dengan manipulasi psikologis dan perencanaan jangka panjang.
Dalam kasus Drift, laporan menunjukkan bahwa para penyerang tidak menggunakan kekuatan bruteforce untuk masuk—mereka mendapatkan kepercayaan, menyatu dengan alur kerja, dan perlahan-lahan memposisikan diri mereka di dalam struktur pengambilan keputusan yang kritis.
Itulah bagian yang paling sering dilewatkan orang: serangan kripto modern tidak lagi tentang merusak sistem dari luar—mereka tentang menjadi bagian dari sistem itu sendiri.
Penggunaan rekayasa sosial dalam serangan ini adalah apa yang benar-benar menonjol, karena ini melewati lapisan keamanan terkuat yang diandalkan DeFi—ketidakberubahan kode.
Anda dapat mengaudit kontrak pintar seratus kali, tetapi Anda tidak dapat mengaudit kepercayaan manusia dengan ketepatan yang sama.
Dan itulah tepatnya di mana para penyerang memfokuskan energi mereka—bukan pada kode, tetapi pada orang-orang yang mengendalikannya.
Dengan menargetkan mekanisme pemerintahan dan persetujuan multisig, mereka menemukan cara untuk beroperasi di dalam aturan daripada melawannya.
Ini adalah pergeseran yang halus, tetapi berbahaya: alih-alih mengeksploitasi bug, mereka mengeksploitasi otoritas.
Sebutkan transaksi yang sudah ditandatangani sebelumnya dalam kasus Drift mengungkapkan lapisan kompleksitas lain, menunjukkan bagaimana kenyamanan dalam operasi dapat menjadi kerentanan yang tersembunyi.
Sistem yang dirancang untuk meningkatkan efisiensi sering kali memperkenalkan risiko yang tidak terdeteksi, terutama ketika sistem tersebut menganggap bahwa semua peserta tetap dapat dipercaya.
Tetapi kepercayaan, dalam sistem terdesentralisasi, bukan lagi sesuatu yang diberikan—itu adalah variabel yang terus-menerus diuji.
Kelompok yang terkait dengan Korea Utara telah menyempurnakan pendekatan ini selama bertahun-tahun, dan setiap serangan tampaknya membawa pelajaran dari yang sebelumnya.
Dari eksploitasi sebelumnya seperti peretasan jembatan hingga pengambilalihan pemerintahan yang lebih baru, pola yang jelas muncul: lebih sedikit kebisingan, lebih banyak ketepatan.
Mereka berpindah dari eksploitasi teknis yang keras ke operasi yang tenang dan terkoordinasi yang lebih sulit dideteksi dan bahkan lebih sulit dibalikkan.
Evolusi ini mencerminkan sesuatu yang lebih dalam yang terjadi di dalam kripto itu sendiri—pergeseran dari sistem teknis murni ke ekosistem sosial-teknis.
Dan dalam sistem semacam itu, permukaan serangan bukan hanya kode—tetapi juga komunikasi, pengambilan keputusan, dan perilaku manusia.
Peretasan Drift mengungkapkan kenyataan yang keras: keamanan DeFi telah sangat fokus pada kontrak pintar, sementara para penyerang sudah beralih untuk menargetkan segala sesuatu di sekitar mereka.
Ini hampir seperti mempertahankan tembok kastil sambil membiarkan gerbang terbuka untuk siapa pun yang tahu cara berbicara untuk masuk.
Apa yang bahkan lebih mengkhawatirkan adalah bahwa taktik ini berskala, karena rekayasa sosial tidak memerlukan pemecahan kode baru setiap kali—itu hanya memerlukan pencarian orang baru.
Dan seiring DeFi tumbuh, begitu juga dengan jumlah titik masuk potensial untuk serangan semacam itu.
Ini menciptakan semacam asimetri di mana para pembela harus mengamankan segalanya, sementara penyerang hanya perlu berhasil sekali.
Keterlibatan aktor Korea Utara menambahkan lapisan urgensi lain, karena operasi ini sering kali terkait dengan tujuan tingkat negara daripada keuntungan individu.
Itu berarti lebih banyak sumber daya, lebih banyak kesabaran, dan toleransi yang lebih tinggi untuk perencanaan jangka panjang.
Dalam banyak hal, ini mengubah DeFi dari tempat bermain keuangan menjadi medan perang geopolitik.
Insiden Drift bukan hanya cerita tentang satu protokol—ini adalah sinyal tentang ke mana seluruh industri akan pergi.
Keamanan bukan lagi hanya masalah teknis; ini adalah masalah manusia, masalah operasional, dan semakin, masalah strategis.
Jika DeFi terus menganggap keamanan sebagai sesuatu yang berakhir dengan audit kode, ia akan terus kalah dari para penyerang yang memahami bahwa kerentanan yang sebenarnya terletak di tempat lain.
Apa yang kita butuhkan sekarang adalah pergeseran pola pikir—dari melindungi sistem ke memahami perilaku, dari mengaudit kode ke memverifikasi niat.
Karena dalam dunia di mana para penyerang dapat menjadi orang dalam, definisi "aman" perlu berkembang secepat ancaman itu sendiri.
Peretasan Drift bukanlah akhir dari sesuatu—ini adalah awal dari era baru serangan di mana garis antara pengguna dan penyerang menjadi sangat kabur.
Dan jika ada satu pelajaran yang saya ambil dari semua ini, itu sederhana tetapi mengganggu: masa depan keamanan DeFi akan bergantung kurang pada seberapa baik kita menulis kode, dan lebih pada seberapa baik kita memahami kepercayaan.#DriftInvestigationLinksRecentAttackToNorthKoreanHackers #AnthropicBansOpenClawFromClaude