
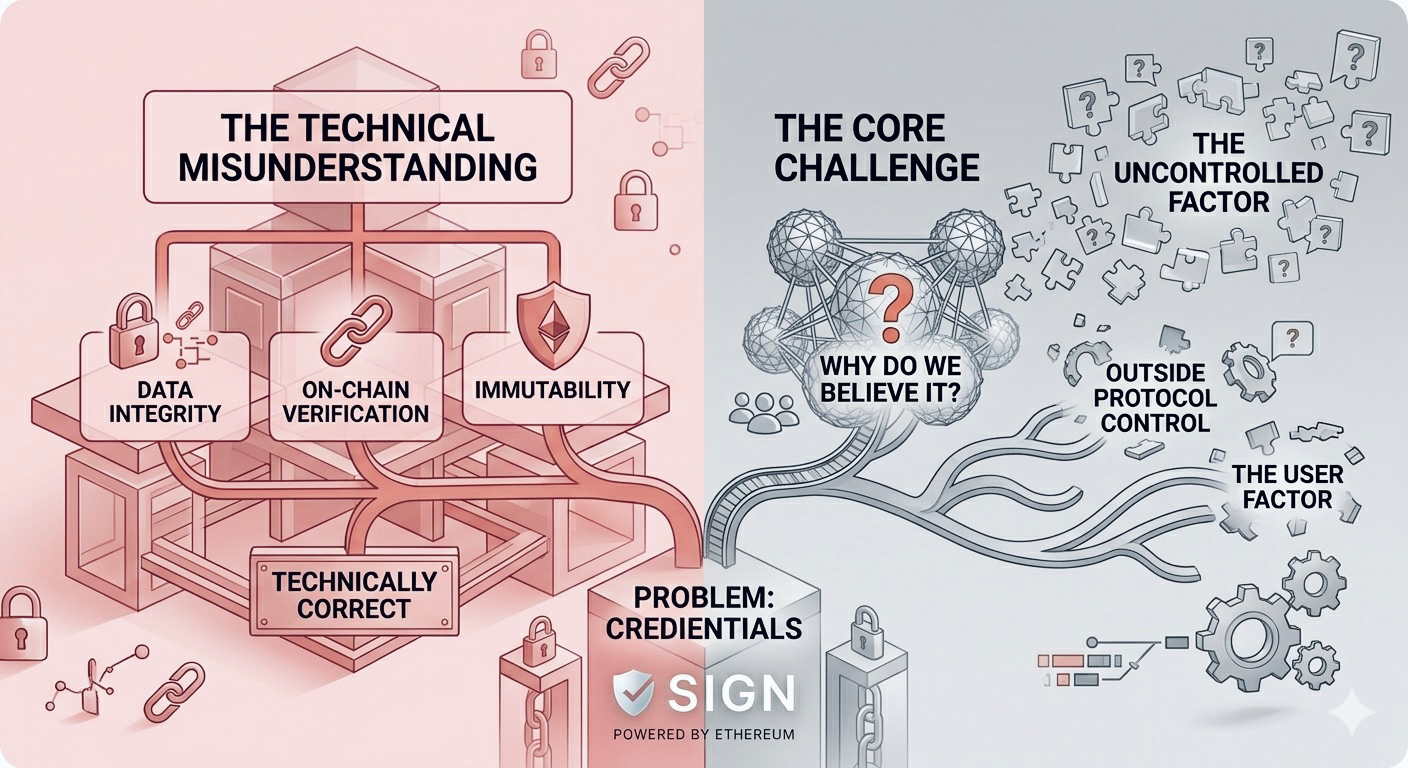
Saya pernah berpikir masalahnya terletak pada data: bagaimana membuktikan sebuah informasi adalah benar, bagaimana untuk memverifikasi itu di on-chain, bagaimana agar segala sesuatunya transparan dan tidak dapat diubah.
Tapi itu mungkin adalah salah paham terbesar.
Karena bahkan jika data sepenuhnya akurat, pertanyaan yang lebih penting tetap ada: mengapa kita mempercayainya?
Sebuah sistem seperti SIGN dapat menyusun kredensial dengan sangat baik. Skema yang jelas, logika verifikasi yang ketat, dan data yang tidak dapat diubah.
Secara teknis, semuanya benar.
Masalah terletak pada bagian yang tidak dapat dikendalikan oleh protokol.
Siapa penerbit dari kredensial tersebut? Apa yang pernah mereka lakukan sebelumnya? Ada berapa banyak sistem lain yang menerima mereka? Dan yang lebih penting, ada berapa banyak orang yang benar-benar mempercayai mereka? Otoritas tidak terletak dalam protokol. Itu terletak pada apakah jaringan mengenali Anda atau tidak - dan itu adalah sesuatu yang tidak dapat distandarisasi.
Ketika setiap kredensial terhubung dengan penerbit tertentu, dua data yang identik tidak lagi setara. Mereka mulai terpisah berdasarkan riwayat, perilaku, dan tingkat penggunaan penerbit tersebut. Klaim yang sama, tetapi tidak dengan tingkat kepercayaan yang sama. Ini mengungkapkan sebuah lapisan yang sebelumnya sering tersembunyi: otoritas di balik data.
SIGN tidak hanya memverifikasi data, ia secara tidak sengaja membuat lapisan ini menjadi terlihat.
Dan ketika banyak sistem menggunakan penerbit yang sama, otoritas mulai terakumulasi - bukan melalui deklarasi, tetapi melalui penggunaan berulang-ulang. Setiap kali sebuah kredensial diterima adalah sekali lagi posisi penerbit tersebut diperkuat.
Secara bertahap, mereka menjadi jangkar kepercayaan, bukan karena mereka mengatakannya, tetapi karena sistem berperilaku seolah-olah itu benar.
Dibandingkan dengan model yang hanya fokus pada kebenaran data, ini adalah langkah yang sangat berbeda: dari 'apakah data ini benar' menjadi 'siapa yang ada di balik data ini'.
Tetapi di sinilah juga muncul masalah yang tidak memiliki solusi teknis.
Anda dapat melihat seluruh riwayat on-chain, dapat membandingkan penerbit, dapat mengamati perilaku seiring waktu - tetapi keputusan untuk mempercayai atau tidak tetap merupakan tindakan sosial. Protokol tidak dapat memaksa Anda untuk mempercayai, ia hanya dapat membuat segalanya menjadi lebih transparan.
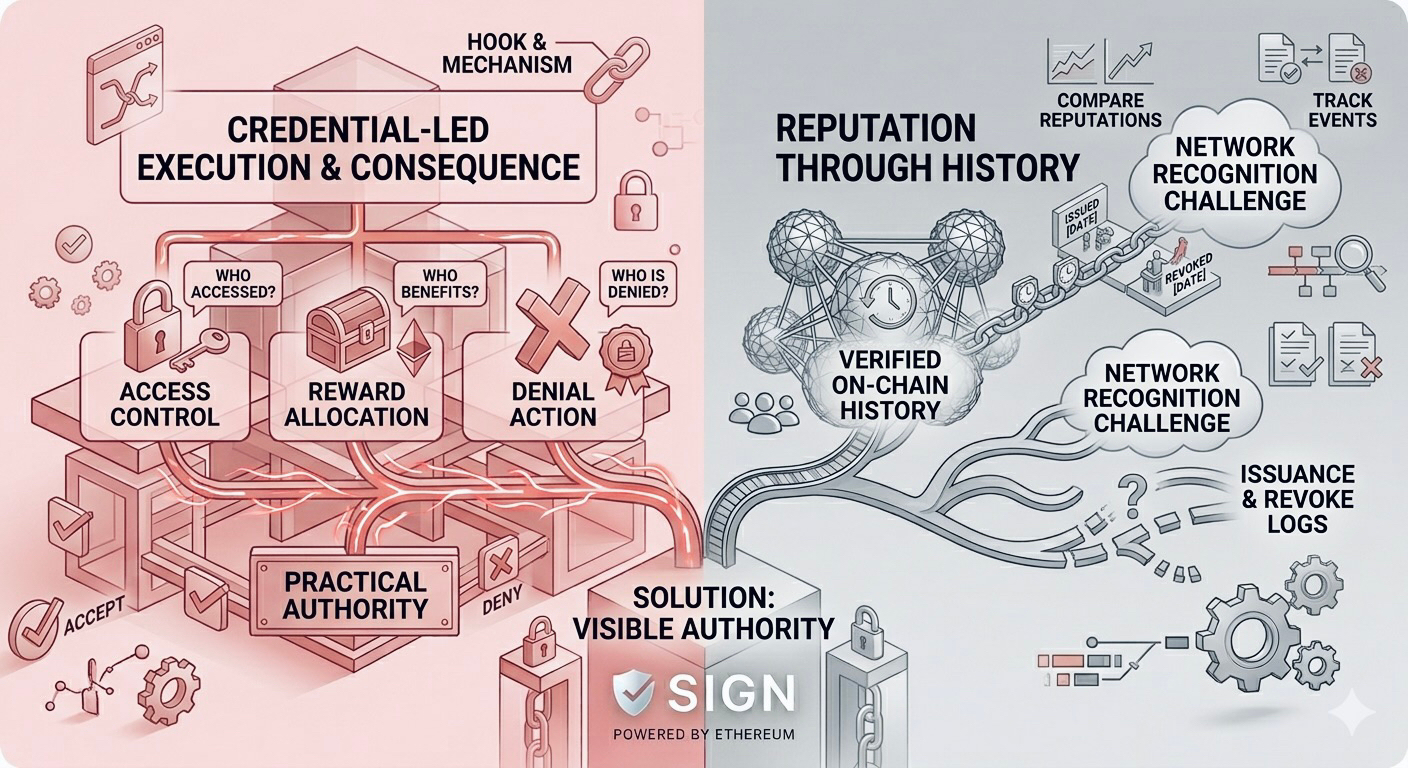
Ketika kredensial terhubung dengan eksekusi melalui mekanisme seperti hook, verifikasi tidak lagi menjadi informasi pasif tetapi mulai memiliki konsekuensi. Siapa yang dapat mengakses sistem, siapa yang diberikan hak, siapa yang ditolak, semuanya tergantung pada apakah kredensial tersebut diterima atau tidak. Pada saat ini, otoritas tidak lagi bersifat simbolis tetapi menjadi perilaku nyata dalam sistem.
Seluruh siklus hidup kredensial dari penerbitan hingga pencabutan, semuanya dicatat on-chain.
Reputasi tidak lagi sekadar kata-kata, tetapi adalah riwayat: dapat diverifikasi, dapat dilacak, dapat dibandingkan.
Tetapi itu tidak berarti masalah telah diselesaikan. Karena semua yang dilakukan SIGN adalah membawa otoritas ke permukaan, sementara pengakuan terhadap otoritas tersebut masih tergantung pada jaringan.
Jika tidak ada cukup sistem yang menggunakan penerbit yang sama, maka tidak ada lapisan kepercayaan yang terbentuk. Jika tidak ada efek jaringan, otoritas tidak terakumulasi. Dan jika otoritas tidak terakumulasi, verifikasi masih hanya menjadi fitur terpisah dalam setiap aplikasi.
Itulah alasan mengapa saya mengikuti SIGN bukan karena cara mereka memverifikasi data, tetapi apakah mereka dapat mengubah verifikasi menjadi lapisan yang independen atau tidak - sebuah lapisan di mana otoritas tidak hanya ada, tetapi diakui secara luas.
Jika kepercayaan tidak terletak dalam protokol, lalu di mana sebenarnya ia terbentuk?