Saya baru saja membangun fitur verifikasi reputasi kontributor untuk alat DAO minggu lalu.
Setelah itu, saya melihat kembali codebase dan sedikit merasa putus asa: tujuh integrasi kustom, empat pendengar off-chain, dua backend terpusat, dan terlalu banyak titik yang bisa gagal.
Semua ini hanya untuk memverifikasi satu hal yang sangat dasar: apakah seseorang benar-benar melakukan sesuatu di Web3.
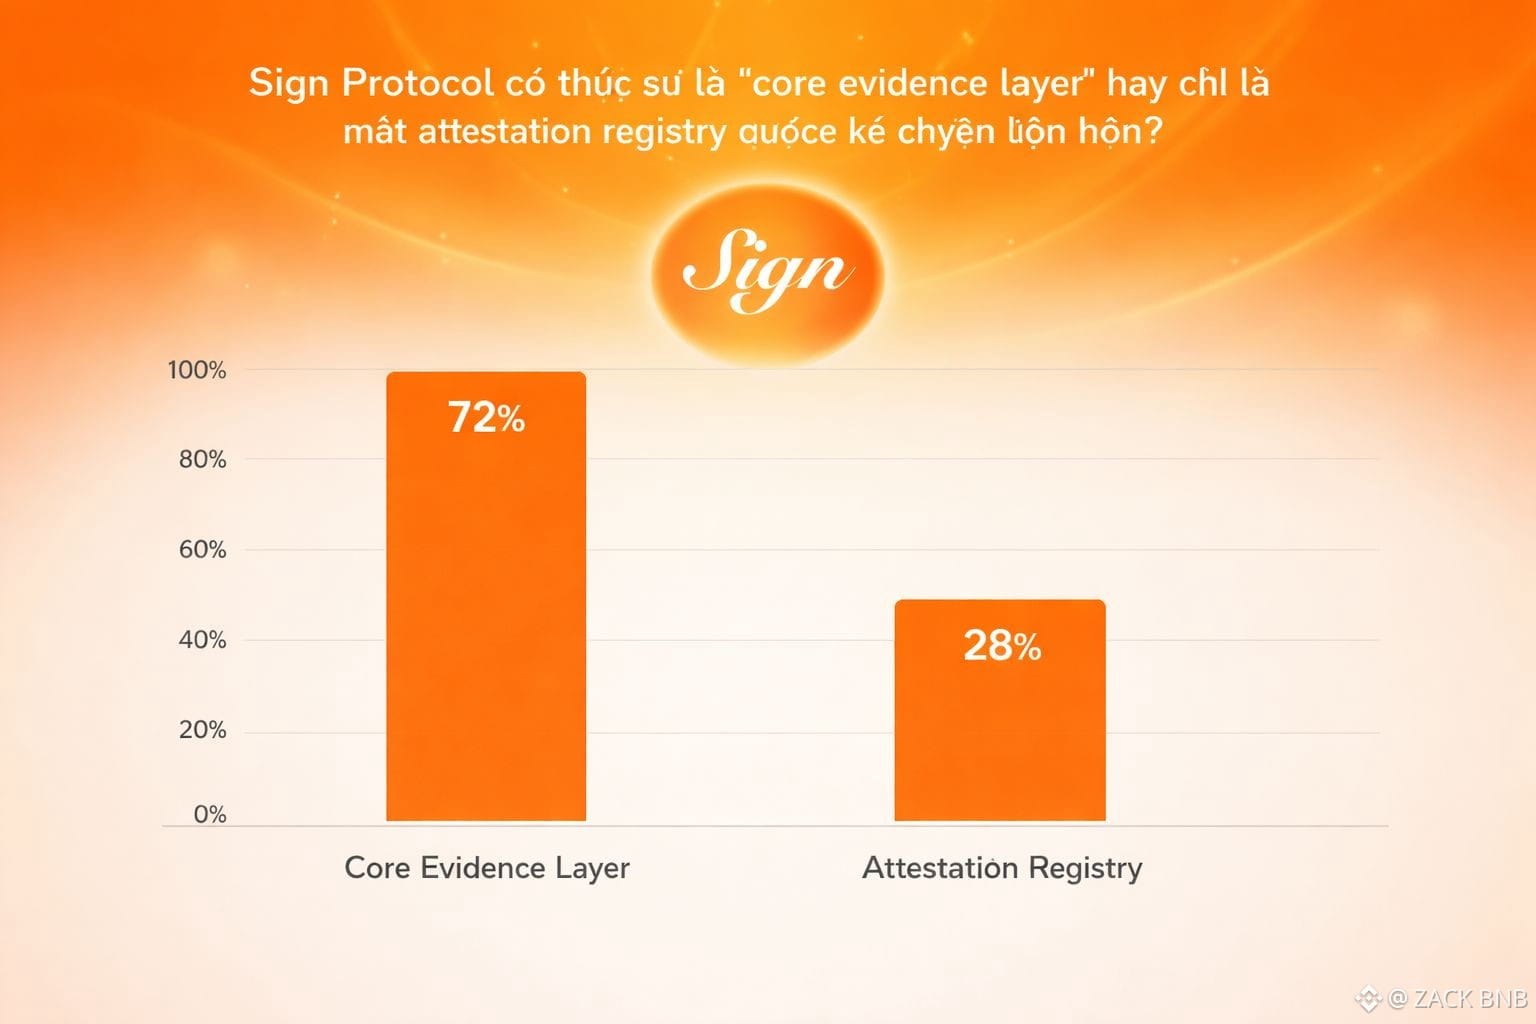
Menurut pandangan saya, ini adalah titik yang perlu dibahas jika mereka benar-benar menjadi lapisan bukti inti
Karena registri attestation yang sederhana tidak menyelesaikan masalah ini. Saya masih harus menyambungkan setiap sumber, menangani ketidaksesuaian format, dan memelihara infrastruktur sendiri. Namun jika ada spesifikasi bersama, pengidentifikasi persisten, dan logika attestation yang berjalan lebih konsisten, maka pekerjaan itu bisa berkurang banyak.
Bagi saya, tesis yang paling menarik dari Sign bukanlah cerita kepercayaan, tetapi kemampuan untuk mengurangi seluruh lapisan kode yang tidak perlu.
@SignOfficial #SignDigitalSovereignInfra $SIGN
Setelah itu, saya melihat kembali codebase dan sedikit merasa putus asa: tujuh integrasi kustom, empat pendengar off-chain, dua backend terpusat, dan terlalu banyak titik yang bisa gagal.
Semua ini hanya untuk memverifikasi satu hal yang sangat dasar: apakah seseorang benar-benar melakukan sesuatu di Web3.
Menurut pandangan saya, ini adalah titik yang perlu dibahas jika mereka benar-benar menjadi lapisan bukti inti
Karena registri attestation yang sederhana tidak menyelesaikan masalah ini. Saya masih harus menyambungkan setiap sumber, menangani ketidaksesuaian format, dan memelihara infrastruktur sendiri. Namun jika ada spesifikasi bersama, pengidentifikasi persisten, dan logika attestation yang berjalan lebih konsisten, maka pekerjaan itu bisa berkurang banyak.
Bagi saya, tesis yang paling menarik dari Sign bukanlah cerita kepercayaan, tetapi kemampuan untuk mengurangi seluruh lapisan kode yang tidak perlu.
@SignOfficial #SignDigitalSovereignInfra $SIGN