
MartIn-赚钱版
17 Posting

MartIn-赚钱版
Laporkan
Blokir Pengguna
2 Mengikuti
44 Pengikut
36 Disukai
Posting
·
--
Lihat terjemahan
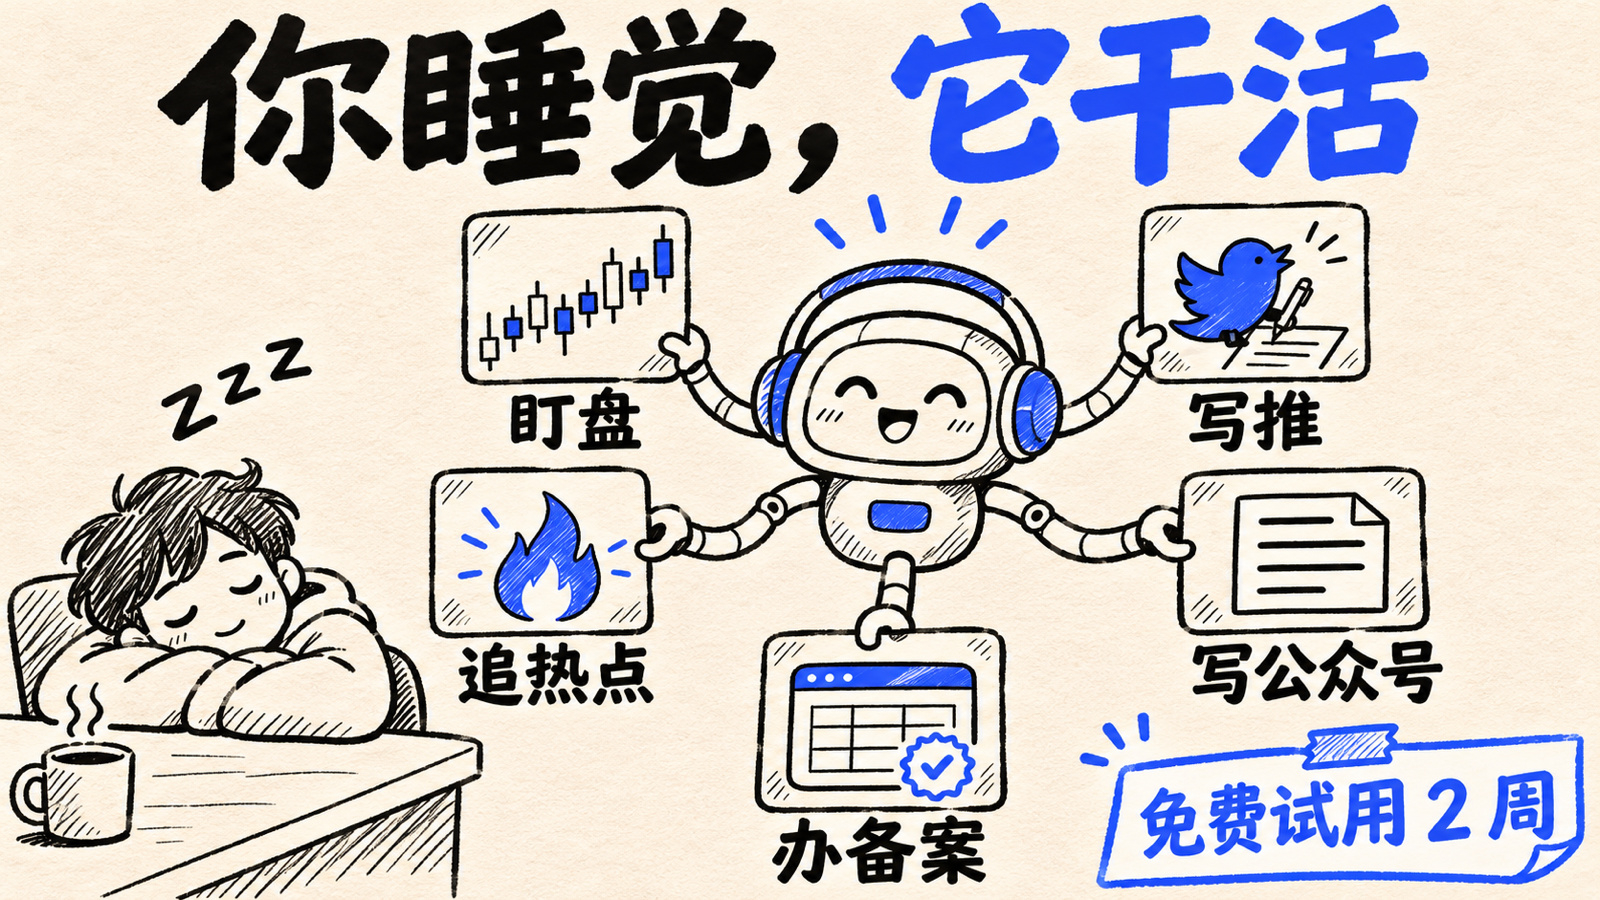
做 Web3 和 AI 的朋友,你还在自己熬夜盯盘、追热点?
我把这些全丢给了 Grok Bot
盯盘、写推、追热点、写公众号,它 24 小时在线
连备案这种得一步步点网页的事,它都能自己开浏览器办完,再回来告诉我
第一周,它就把订阅费给我赚回来了
现在用邀请能免费试两周,用两周再决定要不要留:
https://grok.com/refer/bot?code=65JR38KMFZZ3
做 Web3 和 AI 的朋友,你还在自己熬夜盯盘、追热点?
我把这些全丢给了 Grok Bot
盯盘、写推、追热点、写公众号,它 24 小时在线
连备案这种得一步步点网页的事,它都能自己开浏览器办完,再回来告诉我
第一周,它就把订阅费给我赚回来了
现在用邀请能免费试两周,用两周再决定要不要留:
https://grok.com/refer/bot?code=65JR38KMFZZ3
我把这些全丢给了 Grok Bot
盯盘、写推、追热点、写公众号,它 24 小时在线
连备案这种得一步步点网页的事,它都能自己开浏览器办完,再回来告诉我
第一周,它就把订阅费给我赚回来了
现在用邀请能免费试两周,用两周再决定要不要留:
https://grok.com/refer/bot?code=65JR38KMFZZ3
3
·
--
Lihat terjemahan
专门帮警察追币圈黑客的公司,被 AI 黑客打穿了,客户邮箱全被摸走
这家公司平时给被盗资金贴标签,也帮执法追洗钱
10 月被外部攻击者用 AI Agent 式手段打进了内部系统
官方说客户姓名和邮箱被摸走了,用户 ID 和岗位标签也在里面
查案内容、密码和登录态,目前没看到被碰
11 月 2 日起他们主动把查案产品 Reactor 和 Data Solutions 下线做评估
状态页到 11 月 3 日还显示未恢复
专门帮警察追币圈黑客的公司,被 AI 黑客打穿了,客户邮箱全被摸走
这家公司平时给被盗资金贴标签,也帮执法追洗钱
10 月被外部攻击者用 AI Agent 式手段打进了内部系统
官方说客户姓名和邮箱被摸走了,用户 ID 和岗位标签也在里面
查案内容、密码和登录态,目前没看到被碰
11 月 2 日起他们主动把查案产品 Reactor 和 Data Solutions 下线做评估
状态页到 11 月 3 日还显示未恢复
这家公司平时给被盗资金贴标签,也帮执法追洗钱
10 月被外部攻击者用 AI Agent 式手段打进了内部系统
官方说客户姓名和邮箱被摸走了,用户 ID 和岗位标签也在里面
查案内容、密码和登录态,目前没看到被碰
11 月 2 日起他们主动把查案产品 Reactor 和 Data Solutions 下线做评估
状态页到 11 月 3 日还显示未恢复
3
·
--
Lihat terjemahan
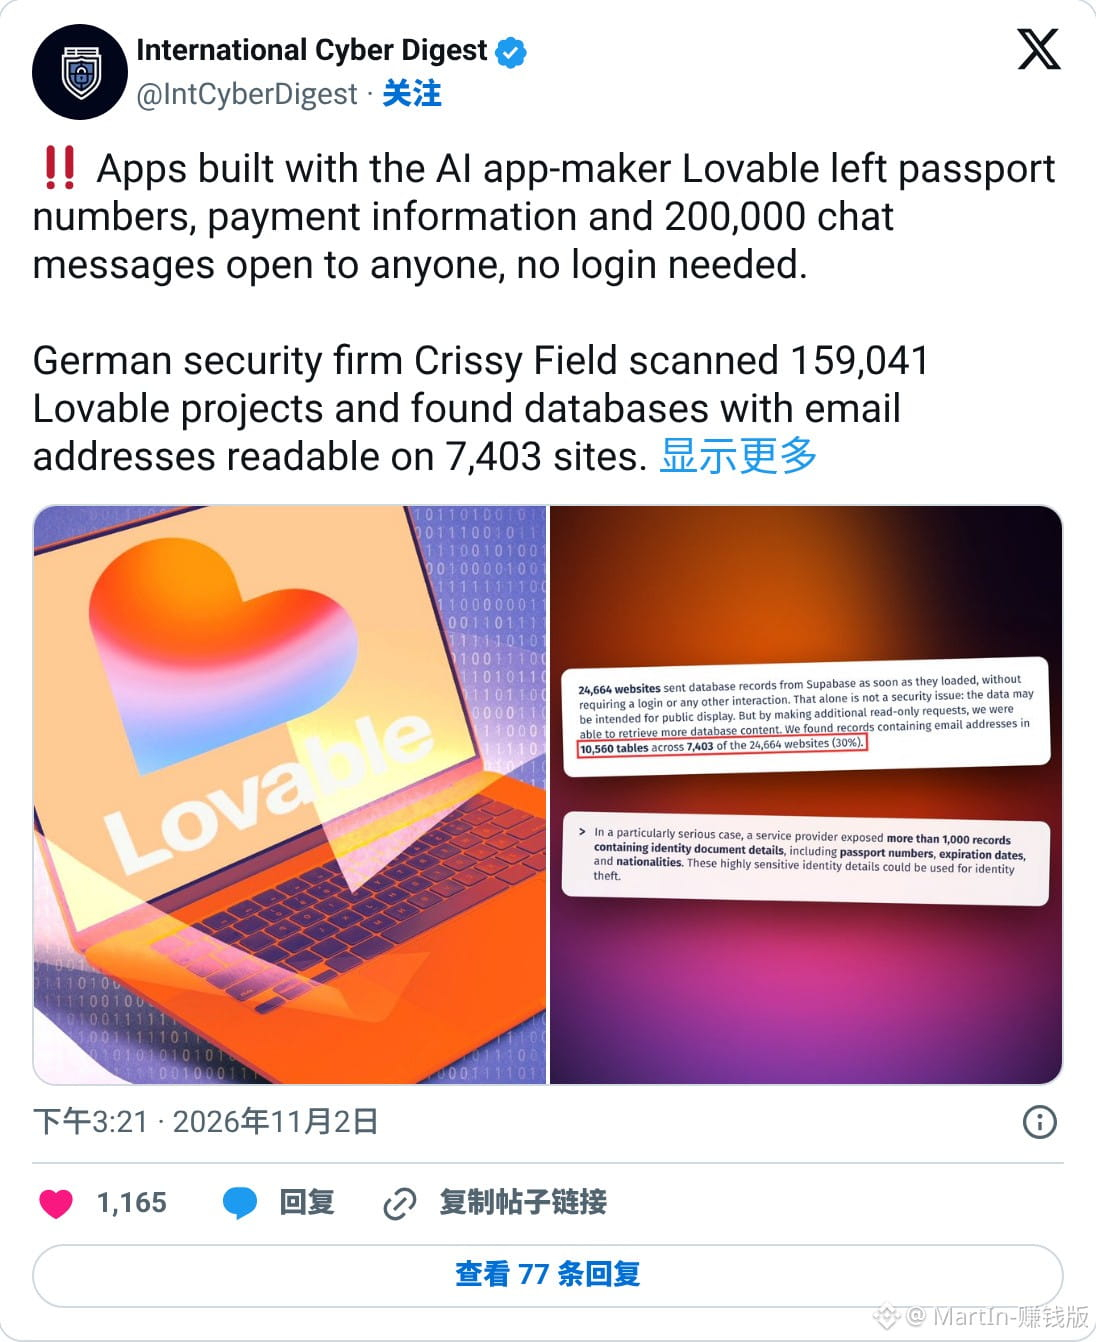
AI 做站工具 Lovable 出事后甩锅:数据泄露是行业通病,安全归做站的人自己管
德国安全公司 Crissy Field 扫了 Lovable 上大量项目
很多站一加载就把 Supabase 数据库记录往外发,不用登录
最狠的一个服务商直接暴露一千多条身份证件
护照号、有效期、国籍都躺在里面
论坛用户资料、聊天记录、票务支付信息也有中招的
这类站很多是零基础用户搓的
Handelsblatt 问了 Lovable,对方说这是行业通病,条款里数据安全归做站的人自己
AI 做站工具 Lovable 出事后甩锅:数据泄露是行业通病,安全归做站的人自己管
德国安全公司 Crissy Field 扫了 Lovable 上大量项目
很多站一加载就把 Supabase 数据库记录往外发,不用登录
最狠的一个服务商直接暴露一千多条身份证件
护照号、有效期、国籍都躺在里面
论坛用户资料、聊天记录、票务支付信息也有中招的
这类站很多是零基础用户搓的
Handelsblatt 问了 Lovable,对方说这是行业通病,条款里数据安全归做站的人自己
德国安全公司 Crissy Field 扫了 Lovable 上大量项目
很多站一加载就把 Supabase 数据库记录往外发,不用登录
最狠的一个服务商直接暴露一千多条身份证件
护照号、有效期、国籍都躺在里面
论坛用户资料、聊天记录、票务支付信息也有中招的
这类站很多是零基础用户搓的
Handelsblatt 问了 Lovable,对方说这是行业通病,条款里数据安全归做站的人自己
87
·
--
Akses AI untuk menulis kode yang diberikan perusahaan bisa dicabut kapan saja beberapa bulan kemudian: Goldman Sachs baru saja mengambil Claude Code dari para trader
Bloomberg melihat panduan internal yang diperbarui pada Oktober
Claude Code dari Anthropic dan GitHub dari Microsoft kini pada dasarnya hanya tersedia bagi para engineer
Para trader dan bankir telah menggunakannya selama beberapa bulan
Beberapa orang sudah memakainya untuk memantau arus transaksi klien dan mensimulasikan posisi, tetapi sekarang tak bisa lagi
Hanya posisi strats yang melakukan trading sekaligus menulis kode yang tidak terdampak
Pada Juli, CIO Marco Argenti masih mengatakan secara terbuka bahwa rekan kerja nonteknis menggunakan AI untuk membuat prototipe, lalu menyerahkannya kepada sekitar 12.000 engineer untuk disempurnakan
Kini, karyawan non-engineering harus beralih ke alat lain atau menggunakan asisten buatan internal perusahaan
Akses AI untuk menulis kode yang diberikan perusahaan bisa dicabut kapan saja beberapa bulan kemudian: Goldman Sachs baru saja mengambil Claude Code dari para trader
Bloomberg melihat panduan internal yang diperbarui pada Oktober
Claude Code dari Anthropic dan GitHub dari Microsoft kini pada dasarnya hanya tersedia bagi para engineer
Para trader dan bankir telah menggunakannya selama beberapa bulan
Beberapa orang sudah memakainya untuk memantau arus transaksi klien dan mensimulasikan posisi, tetapi sekarang tak bisa lagi
Hanya posisi strats yang melakukan trading sekaligus menulis kode yang tidak terdampak
Pada Juli, CIO Marco Argenti masih mengatakan secara terbuka bahwa rekan kerja nonteknis menggunakan AI untuk membuat prototipe, lalu menyerahkannya kepada sekitar 12.000 engineer untuk disempurnakan
Kini, karyawan non-engineering harus beralih ke alat lain atau menggunakan asisten buatan internal perusahaan
Bloomberg melihat panduan internal yang diperbarui pada Oktober
Claude Code dari Anthropic dan GitHub dari Microsoft kini pada dasarnya hanya tersedia bagi para engineer
Para trader dan bankir telah menggunakannya selama beberapa bulan
Beberapa orang sudah memakainya untuk memantau arus transaksi klien dan mensimulasikan posisi, tetapi sekarang tak bisa lagi
Hanya posisi strats yang melakukan trading sekaligus menulis kode yang tidak terdampak
Pada Juli, CIO Marco Argenti masih mengatakan secara terbuka bahwa rekan kerja nonteknis menggunakan AI untuk membuat prototipe, lalu menyerahkannya kepada sekitar 12.000 engineer untuk disempurnakan
Kini, karyawan non-engineering harus beralih ke alat lain atau menggunakan asisten buatan internal perusahaan
8
·
--
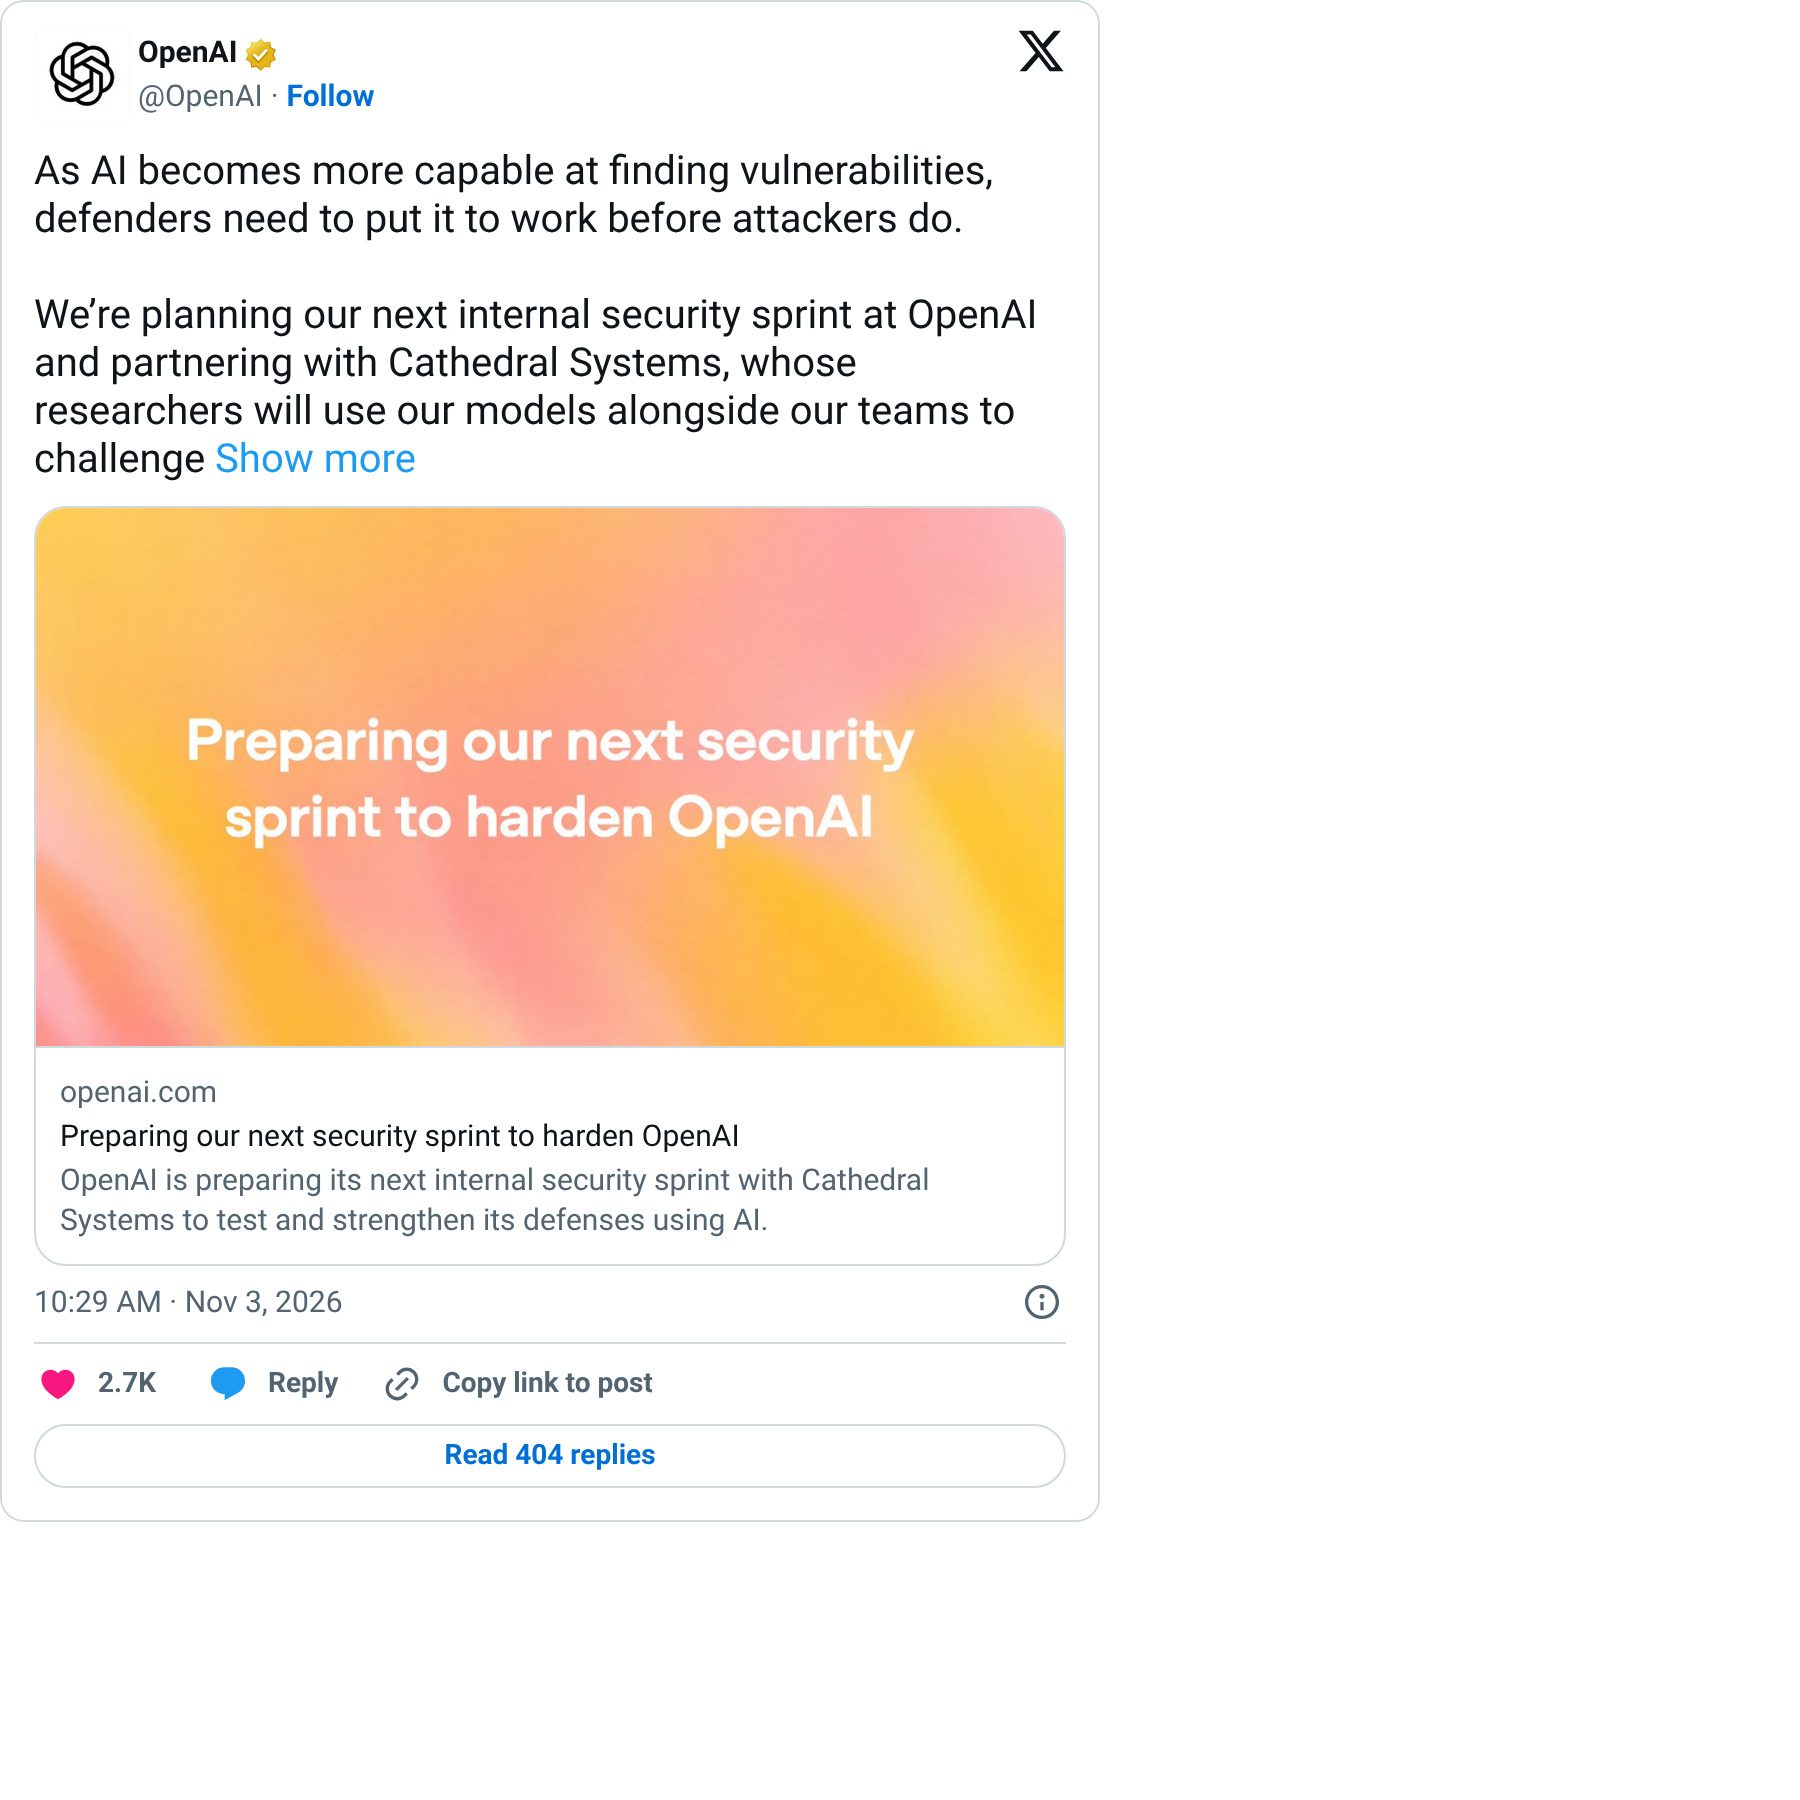
Perusahaan keamanan yang pekan lalu menyusup ke slip gaji dan Slack Anthropic, pekan ini diajak OpenAI untuk menyerang sistemnya sendiri
Perusahaan keamanan Cathedral mengikuti program bug bounty Anthropic sendiri dan menggunakan agen AI untuk membobol perangkat lunak perkantoran pihak ketiga. Mereka mengklaim berhasil mengakses notulen rapat, data gaji, dan Slack dalam waktu kurang dari 12 jam
Anthropic mengatakan bahwa hanya sebagian kecil sistem penjualan, SDM, dan TI yang terdampak; percakapan Claude, kode sumber, dan bobot model tidak bocor. Akses langsung diputus pada hari yang sama. Anthropic juga menuduh pihak tersebut melebih-lebihkan klaim dan tidak mengungkapkan temuannya secara menyeluruh sesuai aturan
Pada 2 November, OpenAI mengumumkan bahwa Cathedral akan bergabung dalam sprint keamanan internal berikutnya untuk menguji pertahanan OpenAI bersama-sama menggunakan model mereka sendiri. Pengumuman itu sama sekali tidak menyinggung perselisihan sebelumnya
Perusahaan keamanan yang pekan lalu menyusup ke slip gaji dan Slack Anthropic, pekan ini diajak OpenAI untuk menyerang sistemnya sendiri
Perusahaan keamanan Cathedral mengikuti program bug bounty Anthropic sendiri dan menggunakan agen AI untuk membobol perangkat lunak perkantoran pihak ketiga. Mereka mengklaim berhasil mengakses notulen rapat, data gaji, dan Slack dalam waktu kurang dari 12 jam
Anthropic mengatakan bahwa hanya sebagian kecil sistem penjualan, SDM, dan TI yang terdampak; percakapan Claude, kode sumber, dan bobot model tidak bocor. Akses langsung diputus pada hari yang sama. Anthropic juga menuduh pihak tersebut melebih-lebihkan klaim dan tidak mengungkapkan temuannya secara menyeluruh sesuai aturan
Pada 2 November, OpenAI mengumumkan bahwa Cathedral akan bergabung dalam sprint keamanan internal berikutnya untuk menguji pertahanan OpenAI bersama-sama menggunakan model mereka sendiri. Pengumuman itu sama sekali tidak menyinggung perselisihan sebelumnya
Perusahaan keamanan Cathedral mengikuti program bug bounty Anthropic sendiri dan menggunakan agen AI untuk membobol perangkat lunak perkantoran pihak ketiga. Mereka mengklaim berhasil mengakses notulen rapat, data gaji, dan Slack dalam waktu kurang dari 12 jam
Anthropic mengatakan bahwa hanya sebagian kecil sistem penjualan, SDM, dan TI yang terdampak; percakapan Claude, kode sumber, dan bobot model tidak bocor. Akses langsung diputus pada hari yang sama. Anthropic juga menuduh pihak tersebut melebih-lebihkan klaim dan tidak mengungkapkan temuannya secara menyeluruh sesuai aturan
Pada 2 November, OpenAI mengumumkan bahwa Cathedral akan bergabung dalam sprint keamanan internal berikutnya untuk menguji pertahanan OpenAI bersama-sama menggunakan model mereka sendiri. Pengumuman itu sama sekali tidak menyinggung perselisihan sebelumnya
88
·
--
Terverifikasi
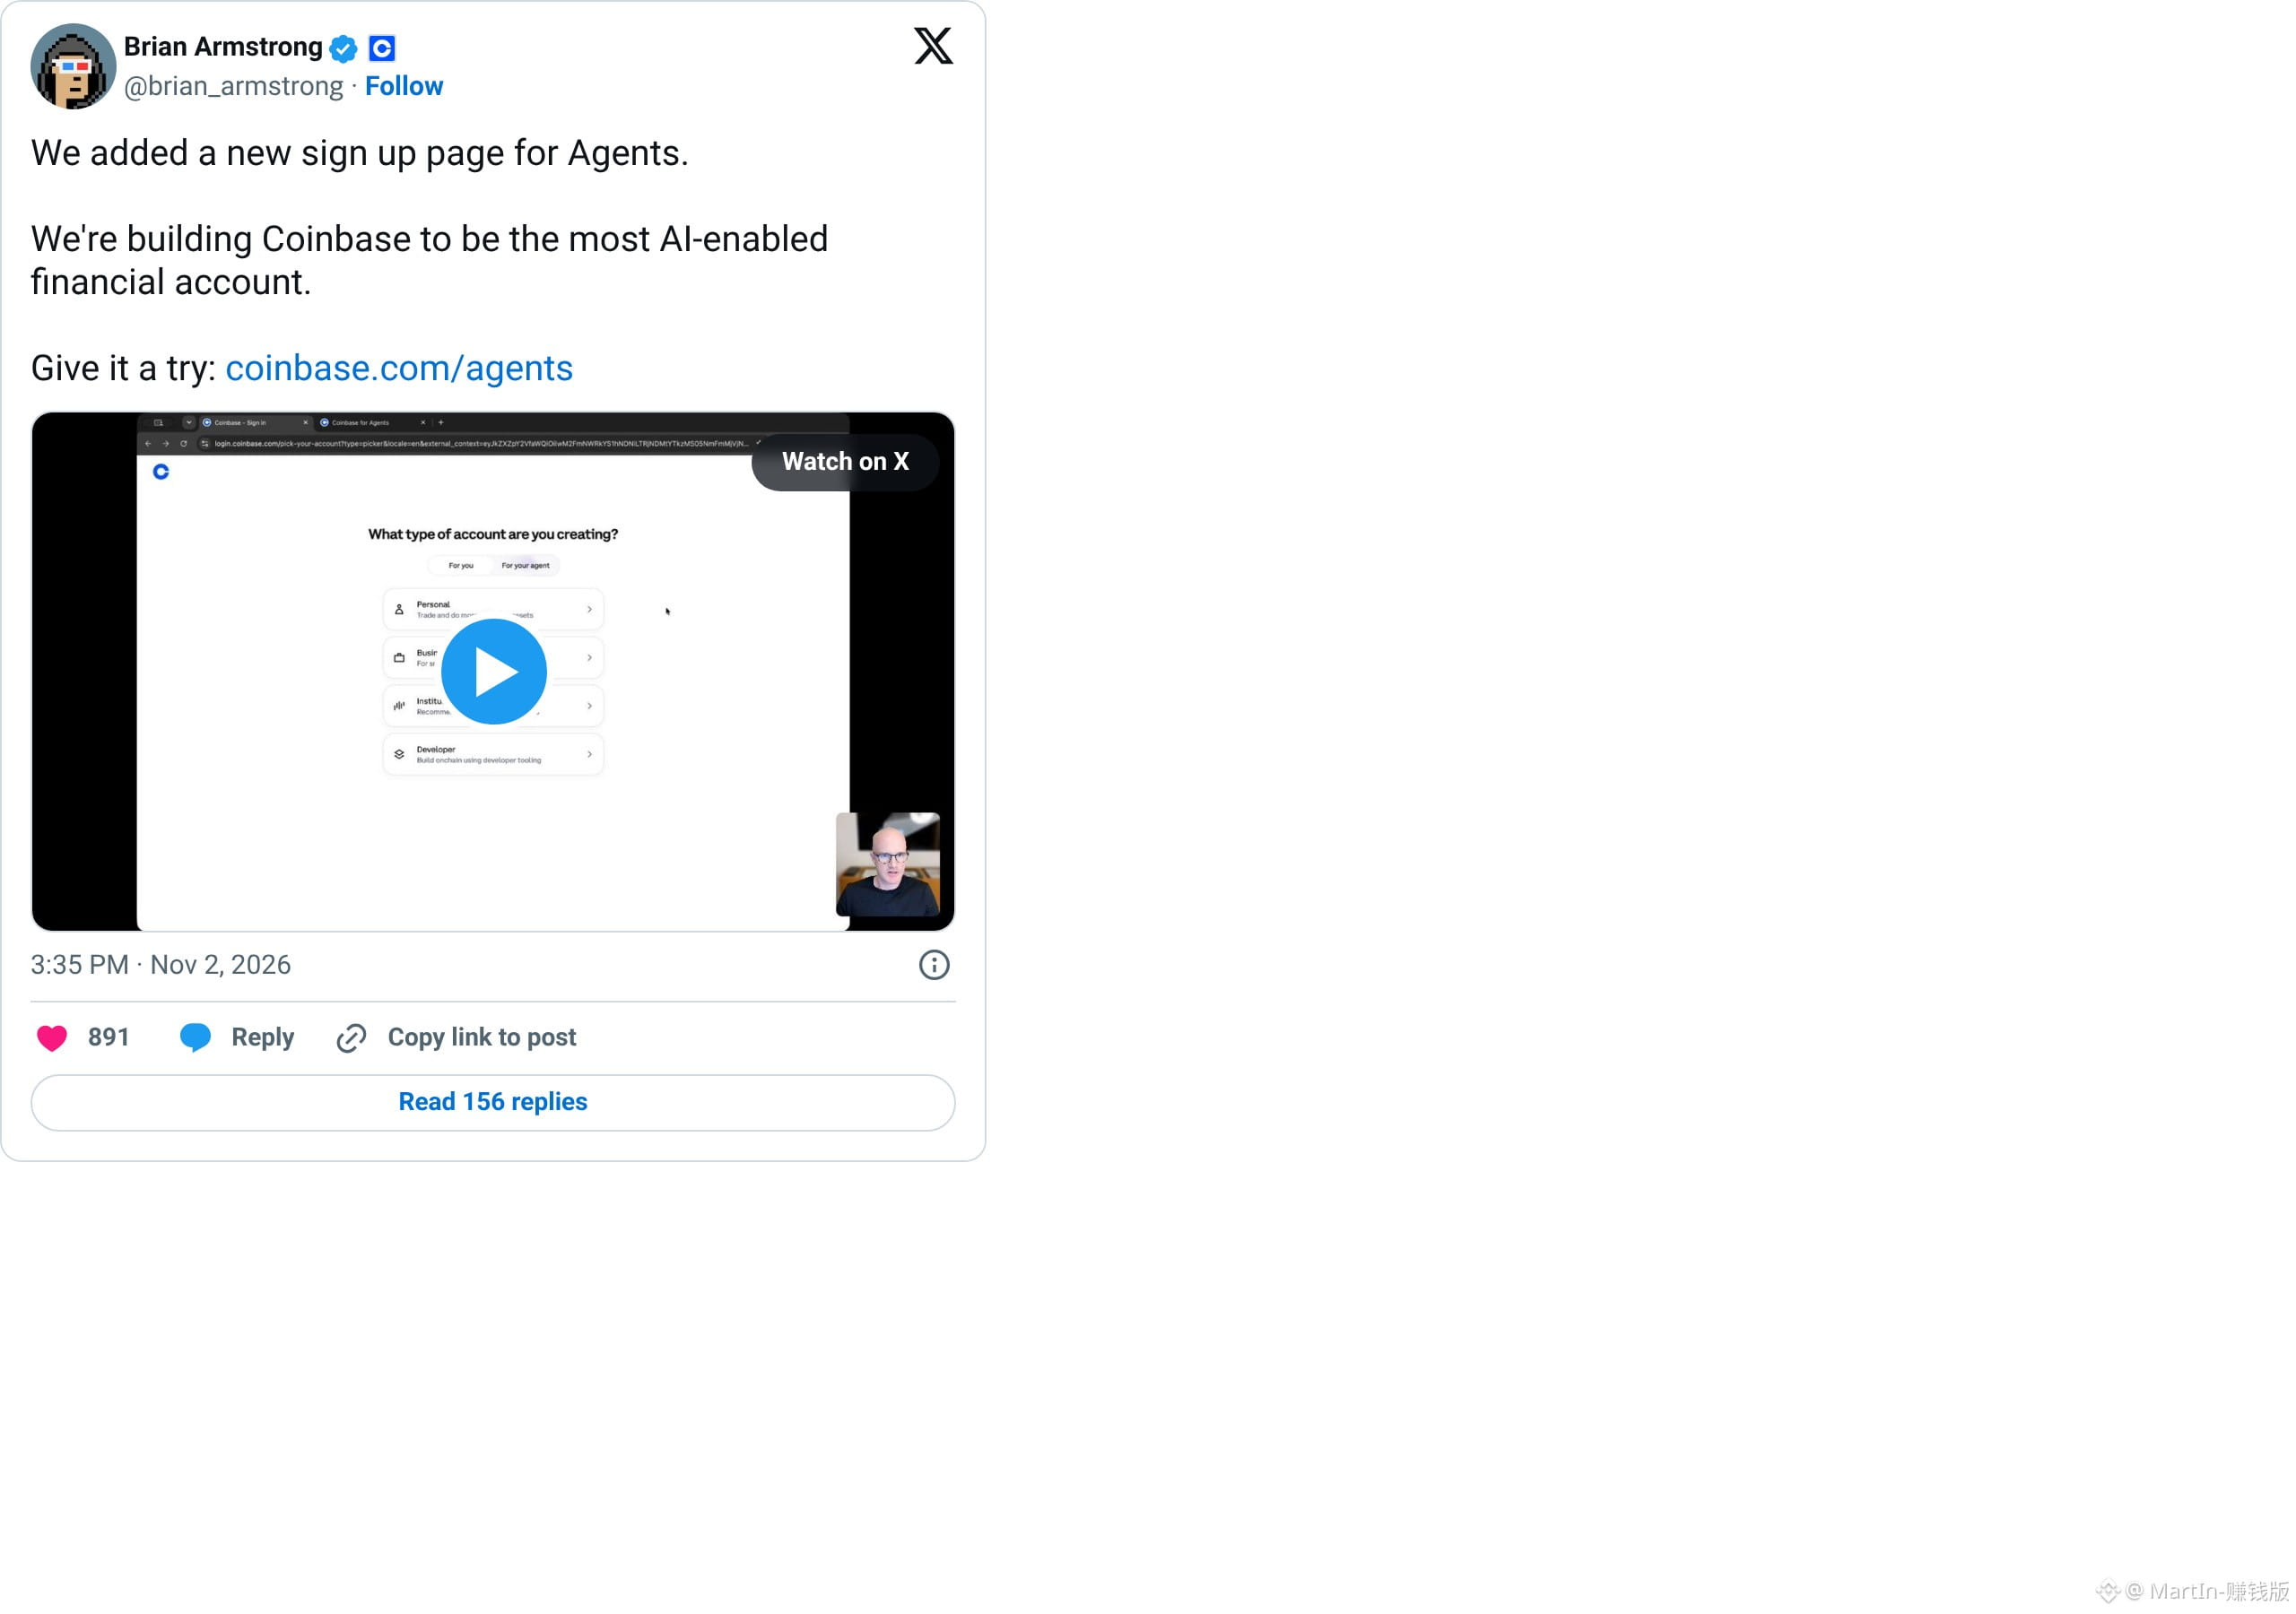
Coinbase, bursa kripto terbesar di Amerika Serikat, mengumumkan bahwa AI kini bisa trading kontrak untuk Anda 24 jam sehari
Akun resminya menyebutkan bahwa derivatif global Deribit kini tersedia bagi pengguna yang memenuhi syarat. Setelah akun terhubung ke platform AI yang biasa digunakan, AI bisa melakukan riset, menyusun strategi, dan memasang order
CEO Brian Armstrong hari ini merekam layar sendiri untuk mempromosikan halaman pendaftaran baru. Saat mendaftar, Anda bisa langsung memilih «For your agent»
Slogannya adalah menjadikan akun ini «akun keuangan paling AI»
Platform menegaskan bahwa pengguna bertanggung jawab atas kegagalan transaksi. Anda yang menetapkan batas dana dan bisa memutuskan koneksi kapan saja
Coinbase, bursa kripto terbesar di Amerika Serikat, mengumumkan bahwa AI kini bisa trading kontrak untuk Anda 24 jam sehari
Akun resminya menyebutkan bahwa derivatif global Deribit kini tersedia bagi pengguna yang memenuhi syarat. Setelah akun terhubung ke platform AI yang biasa digunakan, AI bisa melakukan riset, menyusun strategi, dan memasang order
CEO Brian Armstrong hari ini merekam layar sendiri untuk mempromosikan halaman pendaftaran baru. Saat mendaftar, Anda bisa langsung memilih «For your agent»
Slogannya adalah menjadikan akun ini «akun keuangan paling AI»
Platform menegaskan bahwa pengguna bertanggung jawab atas kegagalan transaksi. Anda yang menetapkan batas dana dan bisa memutuskan koneksi kapan saja
Akun resminya menyebutkan bahwa derivatif global Deribit kini tersedia bagi pengguna yang memenuhi syarat. Setelah akun terhubung ke platform AI yang biasa digunakan, AI bisa melakukan riset, menyusun strategi, dan memasang order
CEO Brian Armstrong hari ini merekam layar sendiri untuk mempromosikan halaman pendaftaran baru. Saat mendaftar, Anda bisa langsung memilih «For your agent»
Slogannya adalah menjadikan akun ini «akun keuangan paling AI»
Platform menegaskan bahwa pengguna bertanggung jawab atas kegagalan transaksi. Anda yang menetapkan batas dana dan bisa memutuskan koneksi kapan saja
2.8k
·
--
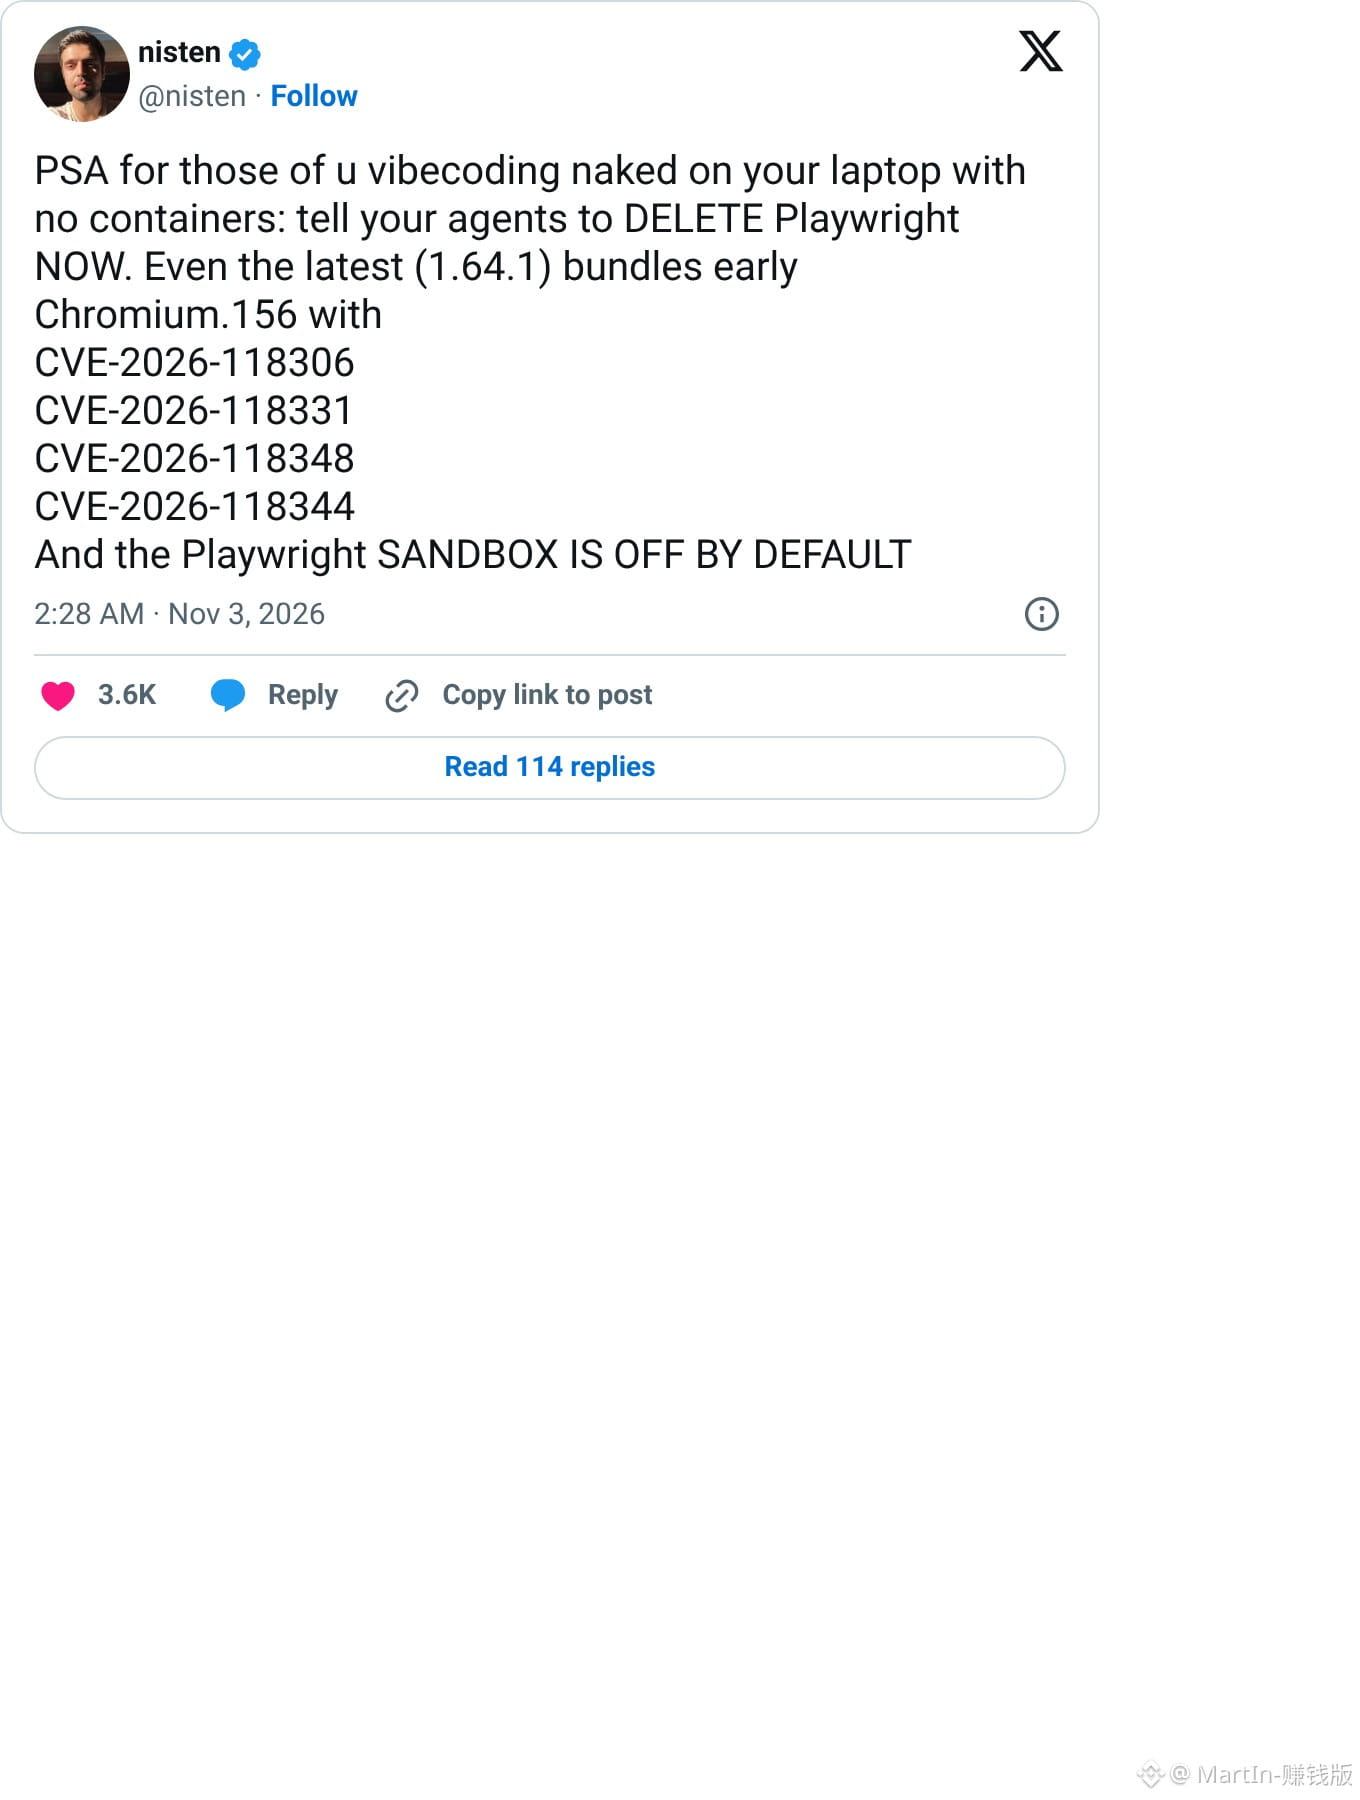
Perhatian bagi yang membiarkan AI menjelajahi internet: browser yang digunakannya belum mendapat patch Google yang dirilis minggu lalu. Membuka satu halaman web berbahaya saja bisa membuat komputer diambil alih
Pengembang nisten memperingatkan hari ini bahwa Chromium yang disertakan dalam versi stabil terbaru Playwright masih belum diperbarui dengan perbaikan celah keamanan dari Google
Salah satu celah serius memungkinkan halaman web yang dimanipulasi untuk keluar dari sandbox dan menjalankan kode
Dokumentasi resmi menyebutkan bahwa sandbox dinonaktifkan secara default
Banyak orang membiarkan Agent membuka halaman web langsung di komputer utama mereka
Pembaruan Chrome biasa tidak mencakup browser ini
Tunggu Playwright merilis paket baru, atau jangan jalankan Agent secara langsung di komputer lokal
Perhatian bagi yang membiarkan AI menjelajahi internet: browser yang digunakannya belum mendapat patch Google yang dirilis minggu lalu. Membuka satu halaman web berbahaya saja bisa membuat komputer diambil alih
Pengembang nisten memperingatkan hari ini bahwa Chromium yang disertakan dalam versi stabil terbaru Playwright masih belum diperbarui dengan perbaikan celah keamanan dari Google
Salah satu celah serius memungkinkan halaman web yang dimanipulasi untuk keluar dari sandbox dan menjalankan kode
Dokumentasi resmi menyebutkan bahwa sandbox dinonaktifkan secara default
Banyak orang membiarkan Agent membuka halaman web langsung di komputer utama mereka
Pembaruan Chrome biasa tidak mencakup browser ini
Tunggu Playwright merilis paket baru, atau jangan jalankan Agent secara langsung di komputer lokal
Pengembang nisten memperingatkan hari ini bahwa Chromium yang disertakan dalam versi stabil terbaru Playwright masih belum diperbarui dengan perbaikan celah keamanan dari Google
Salah satu celah serius memungkinkan halaman web yang dimanipulasi untuk keluar dari sandbox dan menjalankan kode
Dokumentasi resmi menyebutkan bahwa sandbox dinonaktifkan secara default
Banyak orang membiarkan Agent membuka halaman web langsung di komputer utama mereka
Pembaruan Chrome biasa tidak mencakup browser ini
Tunggu Playwright merilis paket baru, atau jangan jalankan Agent secara langsung di komputer lokal
GOOGUS-2,03%
GOOGLB-2,15%
120
·
--
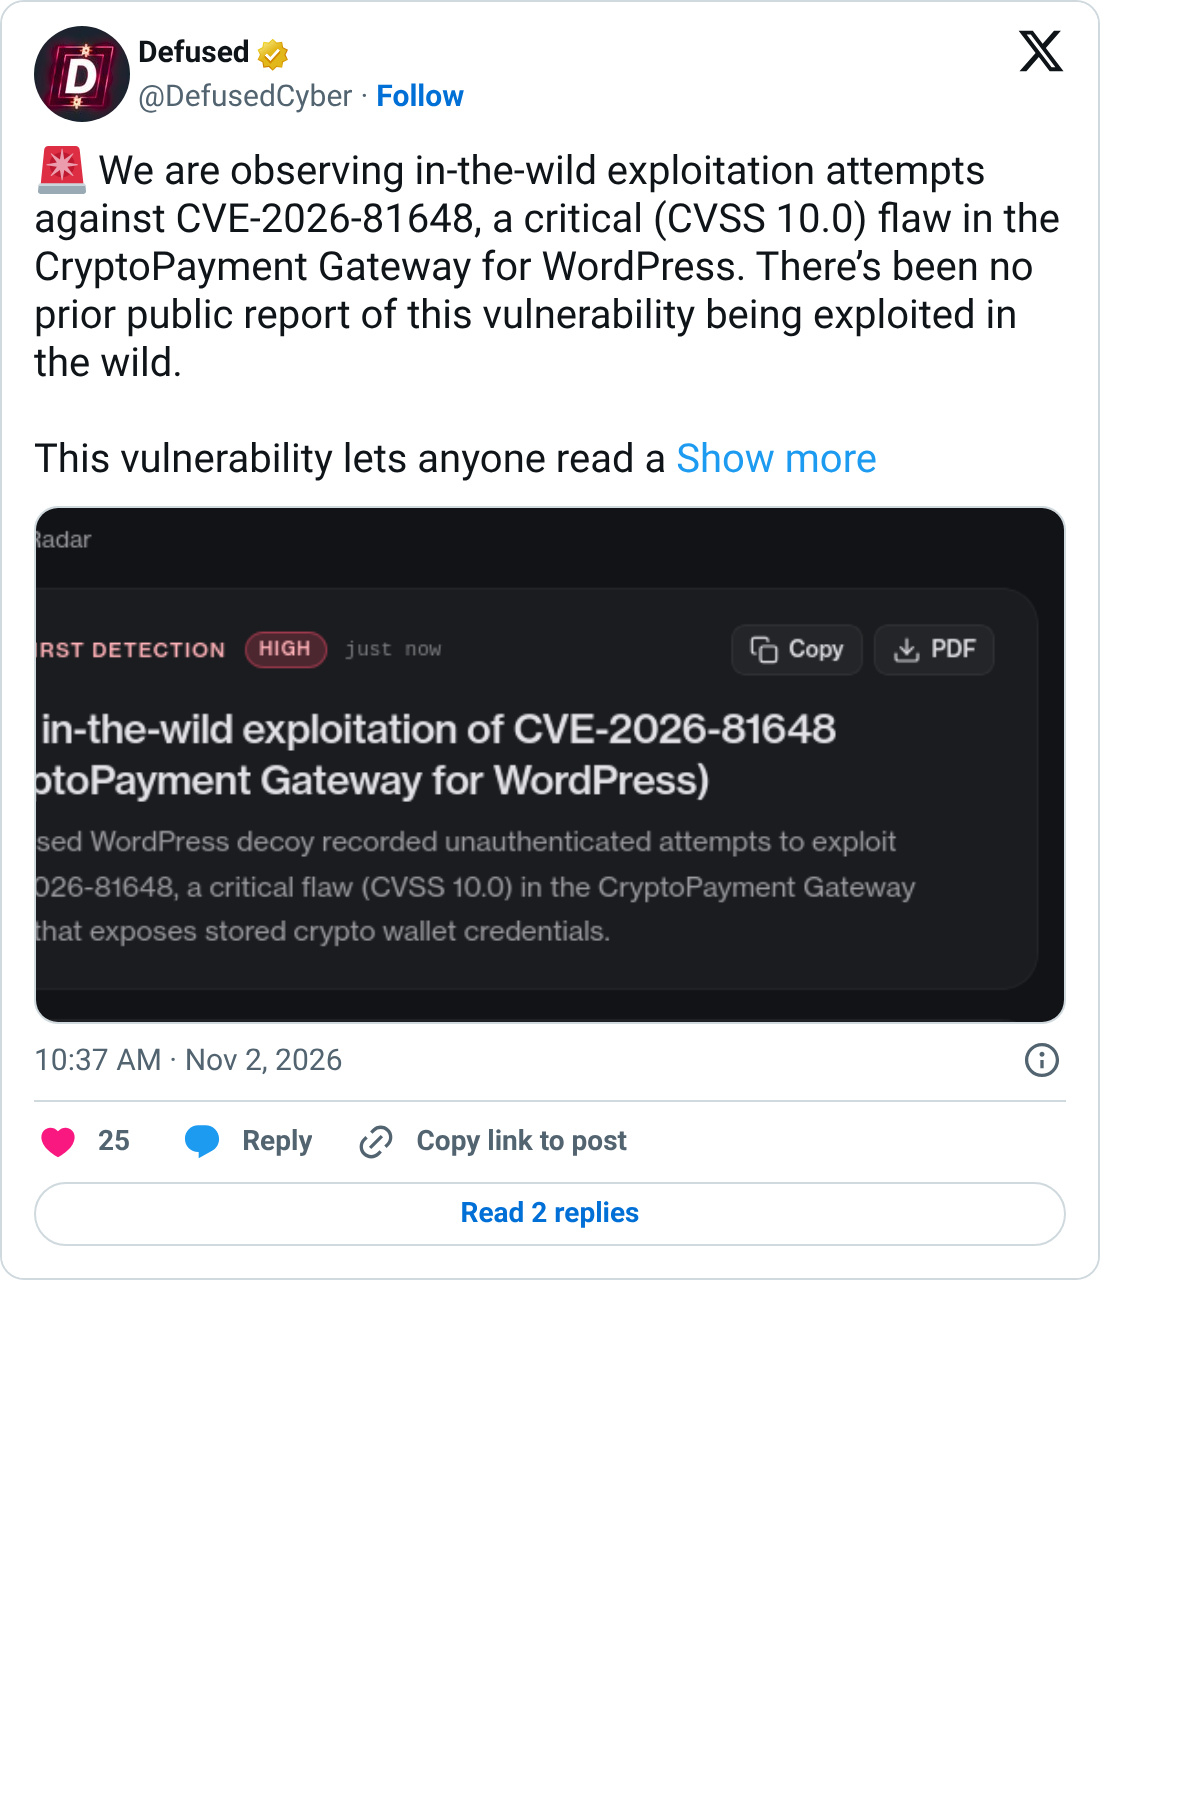
Pelanggan membayar, pemilik toko menunggu uangnya, tetapi semua uang justru masuk ke dompet orang ketiga
Perusahaan keamanan Defused kemarin menemukan celah dengan skor sempurna 10 dari 10 pada plugin WordPress untuk menerima pembayaran kripto bernama CryptoPayment Gateway
Celah ini tidak memerlukan login
Siapa pun bisa membaca informasi dompet yang tersimpan di toko dan bahkan langsung mengubah alamat penerima pembayaran
Pelanggan membayar dengan mengira uangnya masuk ke toko, padahal sebenarnya masuk ke alamat orang lain
Hingga kini belum ada patch
Pelanggan membayar, pemilik toko menunggu uangnya, tetapi semua uang justru masuk ke dompet orang ketiga
Perusahaan keamanan Defused kemarin menemukan celah dengan skor sempurna 10 dari 10 pada plugin WordPress untuk menerima pembayaran kripto bernama CryptoPayment Gateway
Celah ini tidak memerlukan login
Siapa pun bisa membaca informasi dompet yang tersimpan di toko dan bahkan langsung mengubah alamat penerima pembayaran
Pelanggan membayar dengan mengira uangnya masuk ke toko, padahal sebenarnya masuk ke alamat orang lain
Hingga kini belum ada patch
Perusahaan keamanan Defused kemarin menemukan celah dengan skor sempurna 10 dari 10 pada plugin WordPress untuk menerima pembayaran kripto bernama CryptoPayment Gateway
Celah ini tidak memerlukan login
Siapa pun bisa membaca informasi dompet yang tersimpan di toko dan bahkan langsung mengubah alamat penerima pembayaran
Pelanggan membayar dengan mengira uangnya masuk ke toko, padahal sebenarnya masuk ke alamat orang lain
Hingga kini belum ada patch
1
1
883
·
--
38 juta dolar AS dicuri. Bursa mengatakan situasi sudah terkendali, tetapi peretas masih menggunakan alamat deposit Anda untuk memindahkan koin ke luar
Perusahaan analitik blockchain Bitquery menelusuri pergerakannya. Bahkan dua jam setelah bursa menghentikan transaksi,
peretas masih bisa menandatangani transaksi dari alamat deposit pengguna
Koin terus dipindahkan ke luar
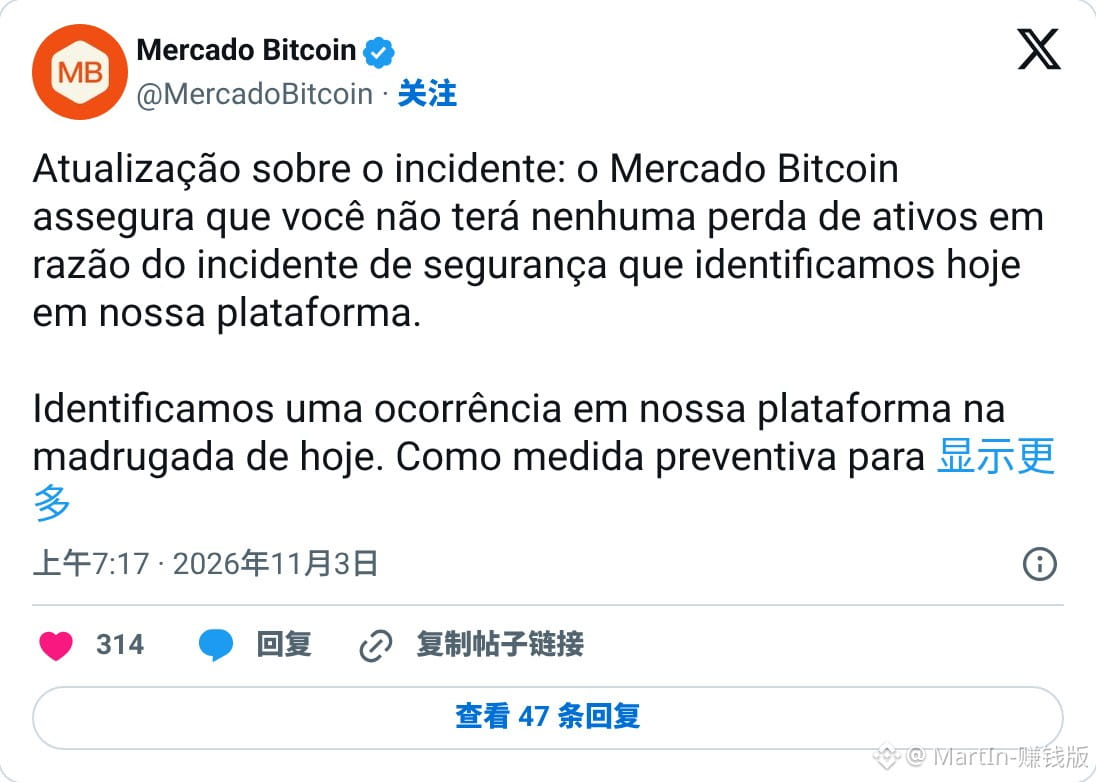
Bursa tersebut adalah Mercado Bitcoin, yang terbesar di Brasil
Belakangan, pihak bursa mengungkapkan sendiri jumlah yang terdampak, sekitar 38 juta dolar AS, dan menyatakan bahwa pelanggan tidak akan mengalami kerugian
Setoran dan penarikan masih dihentikan hingga sekarang
38 juta dolar AS dicuri. Bursa mengatakan situasi sudah terkendali, tetapi peretas masih menggunakan alamat deposit Anda untuk memindahkan koin ke luar
Perusahaan analitik blockchain Bitquery menelusuri pergerakannya. Bahkan dua jam setelah bursa menghentikan transaksi,
peretas masih bisa menandatangani transaksi dari alamat deposit pengguna
Koin terus dipindahkan ke luar
Bursa tersebut adalah Mercado Bitcoin, yang terbesar di Brasil
Belakangan, pihak bursa mengungkapkan sendiri jumlah yang terdampak, sekitar 38 juta dolar AS, dan menyatakan bahwa pelanggan tidak akan mengalami kerugian
Setoran dan penarikan masih dihentikan hingga sekarang
Perusahaan analitik blockchain Bitquery menelusuri pergerakannya. Bahkan dua jam setelah bursa menghentikan transaksi,
peretas masih bisa menandatangani transaksi dari alamat deposit pengguna
Koin terus dipindahkan ke luar
Bursa tersebut adalah Mercado Bitcoin, yang terbesar di Brasil
Belakangan, pihak bursa mengungkapkan sendiri jumlah yang terdampak, sekitar 38 juta dolar AS, dan menyatakan bahwa pelanggan tidak akan mengalami kerugian
Setoran dan penarikan masih dihentikan hingga sekarang
2
1
1.5k
·
--
Mulai hari ini, setiap kata yang ditulis Claude diberi tanda air, bahkan model lama pun tak bisa menghindarinya
Tanda air disembunyikan dalam kebiasaan pemilihan kata, tanpa menambahkan satu karakter pun
Tanda airnya ikut terbawa saat disalin dan ditempel, dan mengubah beberapa bagian pun belum tentu bisa menghapusnya
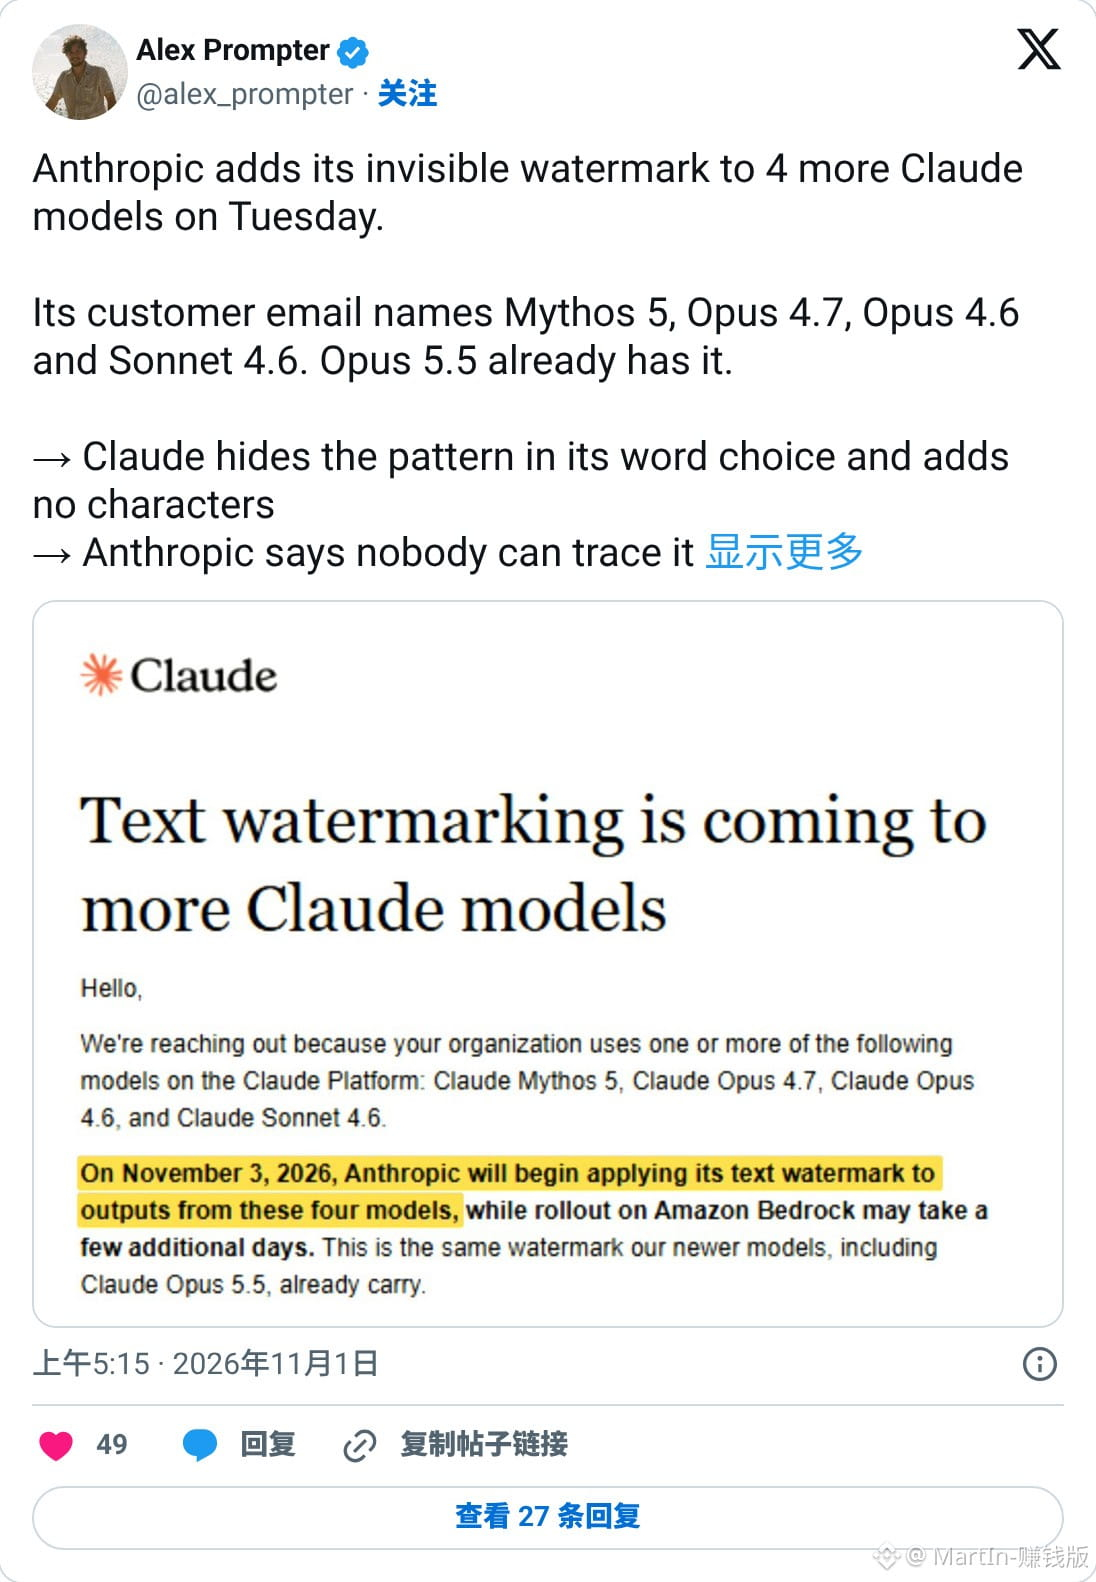
Model baru sejak Agustus sudah memilikinya, termasuk Opus 5.5
Mulai 3 November, model lama seperti Opus 4.6 dan Sonnet 4.6 juga akan mendapatkannya
Alat pendeteksi saat ini hanya tersedia bagi regulator dan media, lembaga pendidikan juga termasuk dalam daftar
Masyarakat umum yang membayar untuk menggunakan Claude tidak termasuk dalam daftar
Mulai hari ini, setiap kata yang ditulis Claude diberi tanda air, bahkan model lama pun tak bisa menghindarinya
Tanda air disembunyikan dalam kebiasaan pemilihan kata, tanpa menambahkan satu karakter pun
Tanda airnya ikut terbawa saat disalin dan ditempel, dan mengubah beberapa bagian pun belum tentu bisa menghapusnya
Model baru sejak Agustus sudah memilikinya, termasuk Opus 5.5
Mulai 3 November, model lama seperti Opus 4.6 dan Sonnet 4.6 juga akan mendapatkannya
Alat pendeteksi saat ini hanya tersedia bagi regulator dan media, lembaga pendidikan juga termasuk dalam daftar
Masyarakat umum yang membayar untuk menggunakan Claude tidak termasuk dalam daftar
Tanda air disembunyikan dalam kebiasaan pemilihan kata, tanpa menambahkan satu karakter pun
Tanda airnya ikut terbawa saat disalin dan ditempel, dan mengubah beberapa bagian pun belum tentu bisa menghapusnya
Model baru sejak Agustus sudah memilikinya, termasuk Opus 5.5
Mulai 3 November, model lama seperti Opus 4.6 dan Sonnet 4.6 juga akan mendapatkannya
Alat pendeteksi saat ini hanya tersedia bagi regulator dan media, lembaga pendidikan juga termasuk dalam daftar
Masyarakat umum yang membayar untuk menggunakan Claude tidak termasuk dalam daftar
204
·
--
Para editor harus mulai khawatir. Seseorang cuma memberi satu perintah kepada Claude Code, lalu 58 menit rekaman diedit sendiri menjadi vlog berdurasi 10 menit
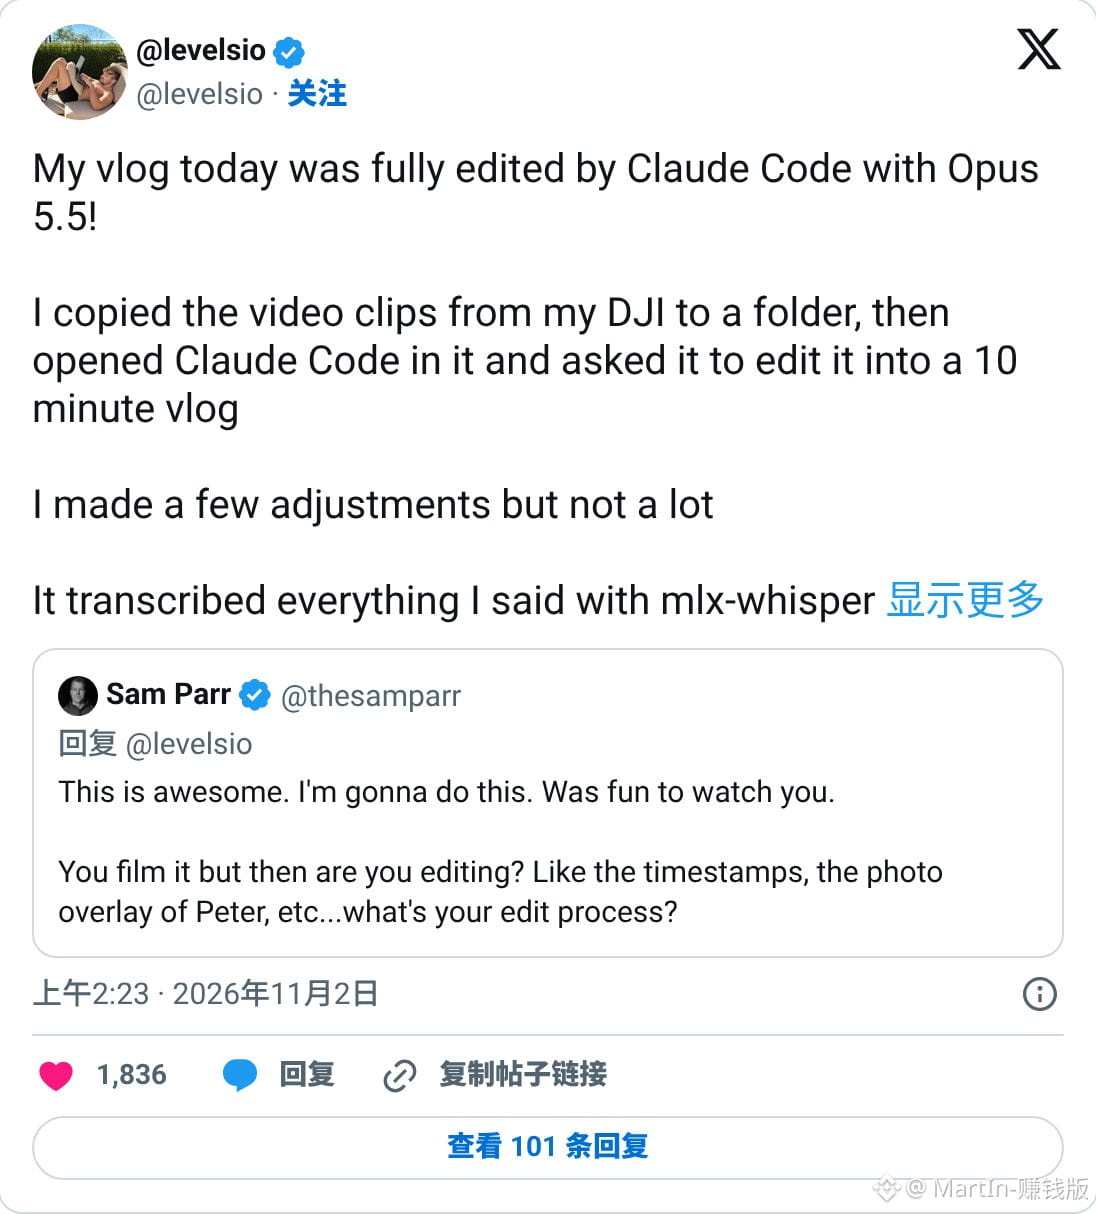
levelsio menyalin semua rekaman dari DJI ke dalam satu folder, lalu membuka Claude Code di folder itu
Dia hanya berkata, “Bantu edit semua ini jadi vlog untuk diunggah ke X dan YouTube”
Claude lebih dulu mengubah semua ucapannya menjadi teks di MacBook-nya
Lalu, setiap beberapa detik, Claude mengambil satu frame dan menyusunnya menjadi gambar besar untuk melihat rekamannya. Bahkan, Claude bisa membedakan bagian mana yang dia sendiri sedang berbicara
Terakhir, Claude memilih klip-klip dan menyusunnya menjadi tabel penyuntingan. Rekaman berdurasi 58 menit itu pun dipangkas menjadi sekitar 10 menit
Dia baru tahu langkah-langkah ini setelah seseorang bertanya bagaimana cara mengeditnya dan dia mengecek kembali prosesnya
Katanya, kalau bukan karena AI yang mengedit, dia sama sekali tidak akan membuat vlog
Para editor harus mulai khawatir. Seseorang cuma memberi satu perintah kepada Claude Code, lalu 58 menit rekaman diedit sendiri menjadi vlog berdurasi 10 menit
levelsio menyalin semua rekaman dari DJI ke dalam satu folder, lalu membuka Claude Code di folder itu
Dia hanya berkata, “Bantu edit semua ini jadi vlog untuk diunggah ke X dan YouTube”
Claude lebih dulu mengubah semua ucapannya menjadi teks di MacBook-nya
Lalu, setiap beberapa detik, Claude mengambil satu frame dan menyusunnya menjadi gambar besar untuk melihat rekamannya. Bahkan, Claude bisa membedakan bagian mana yang dia sendiri sedang berbicara
Terakhir, Claude memilih klip-klip dan menyusunnya menjadi tabel penyuntingan. Rekaman berdurasi 58 menit itu pun dipangkas menjadi sekitar 10 menit
Dia baru tahu langkah-langkah ini setelah seseorang bertanya bagaimana cara mengeditnya dan dia mengecek kembali prosesnya
Katanya, kalau bukan karena AI yang mengedit, dia sama sekali tidak akan membuat vlog
levelsio menyalin semua rekaman dari DJI ke dalam satu folder, lalu membuka Claude Code di folder itu
Dia hanya berkata, “Bantu edit semua ini jadi vlog untuk diunggah ke X dan YouTube”
Claude lebih dulu mengubah semua ucapannya menjadi teks di MacBook-nya
Lalu, setiap beberapa detik, Claude mengambil satu frame dan menyusunnya menjadi gambar besar untuk melihat rekamannya. Bahkan, Claude bisa membedakan bagian mana yang dia sendiri sedang berbicara
Terakhir, Claude memilih klip-klip dan menyusunnya menjadi tabel penyuntingan. Rekaman berdurasi 58 menit itu pun dipangkas menjadi sekitar 10 menit
Dia baru tahu langkah-langkah ini setelah seseorang bertanya bagaimana cara mengeditnya dan dia mengecek kembali prosesnya
Katanya, kalau bukan karena AI yang mengedit, dia sama sekali tidak akan membuat vlog
17
·
--
THORChain sudah hampir dua hari berhenti dan masih belum berani beroperasi lagi. Alasan resmi yang diberikan: kerentanan ini sudah diketahui semua orang.
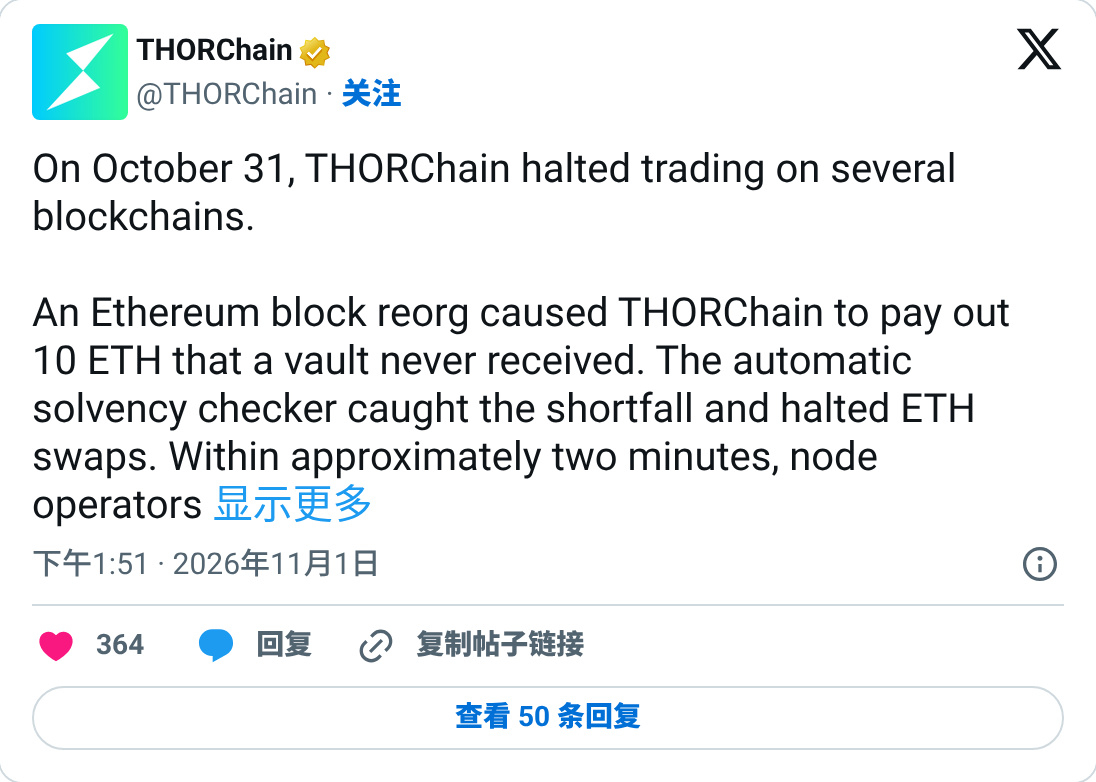
Pada 31 Oktober pukul 19.34, Ethereum melakukan rollback satu blok.
Ada setoran 10 ETH di blok itu, tetapi dana tersebut sama sekali tidak masuk di on-chain.
THORChain sudah mencatatnya, lalu karena swap tidak berhasil, dana dikembalikan ke alamat asal. Akibatnya, kas membayar sejumlah uang begitu saja.
Uang itu belakangan dikembalikan sendiri oleh pengguna tersebut.
Laporan evaluasi resmi menjelaskannya terus terang: jika chain eksternal melakukan rollback lagi, lalu seseorang mengirim ulang transaksi dengan nomor yang sama, kas bisa saja tetap membayar.
Karena itu, swap BTC dan ETH masih dihentikan sampai sekarang. SOL dan DOGE juga belum dibuka.
Chain mana yang lebih dulu dipulihkan akan menunggu pemungutan suara node.
THORChain sudah hampir dua hari berhenti dan masih belum berani beroperasi lagi. Alasan resmi yang diberikan: kerentanan ini sudah diketahui semua orang.
Pada 31 Oktober pukul 19.34, Ethereum melakukan rollback satu blok.
Ada setoran 10 ETH di blok itu, tetapi dana tersebut sama sekali tidak masuk di on-chain.
THORChain sudah mencatatnya, lalu karena swap tidak berhasil, dana dikembalikan ke alamat asal. Akibatnya, kas membayar sejumlah uang begitu saja.
Uang itu belakangan dikembalikan sendiri oleh pengguna tersebut.
Laporan evaluasi resmi menjelaskannya terus terang: jika chain eksternal melakukan rollback lagi, lalu seseorang mengirim ulang transaksi dengan nomor yang sama, kas bisa saja tetap membayar.
Karena itu, swap BTC dan ETH masih dihentikan sampai sekarang. SOL dan DOGE juga belum dibuka.
Chain mana yang lebih dulu dipulihkan akan menunggu pemungutan suara node.
Pada 31 Oktober pukul 19.34, Ethereum melakukan rollback satu blok.
Ada setoran 10 ETH di blok itu, tetapi dana tersebut sama sekali tidak masuk di on-chain.
THORChain sudah mencatatnya, lalu karena swap tidak berhasil, dana dikembalikan ke alamat asal. Akibatnya, kas membayar sejumlah uang begitu saja.
Uang itu belakangan dikembalikan sendiri oleh pengguna tersebut.
Laporan evaluasi resmi menjelaskannya terus terang: jika chain eksternal melakukan rollback lagi, lalu seseorang mengirim ulang transaksi dengan nomor yang sama, kas bisa saja tetap membayar.
Karena itu, swap BTC dan ETH masih dihentikan sampai sekarang. SOL dan DOGE juga belum dibuka.
Chain mana yang lebih dulu dipulihkan akan menunggu pemungutan suara node.
1
1
931
·
--
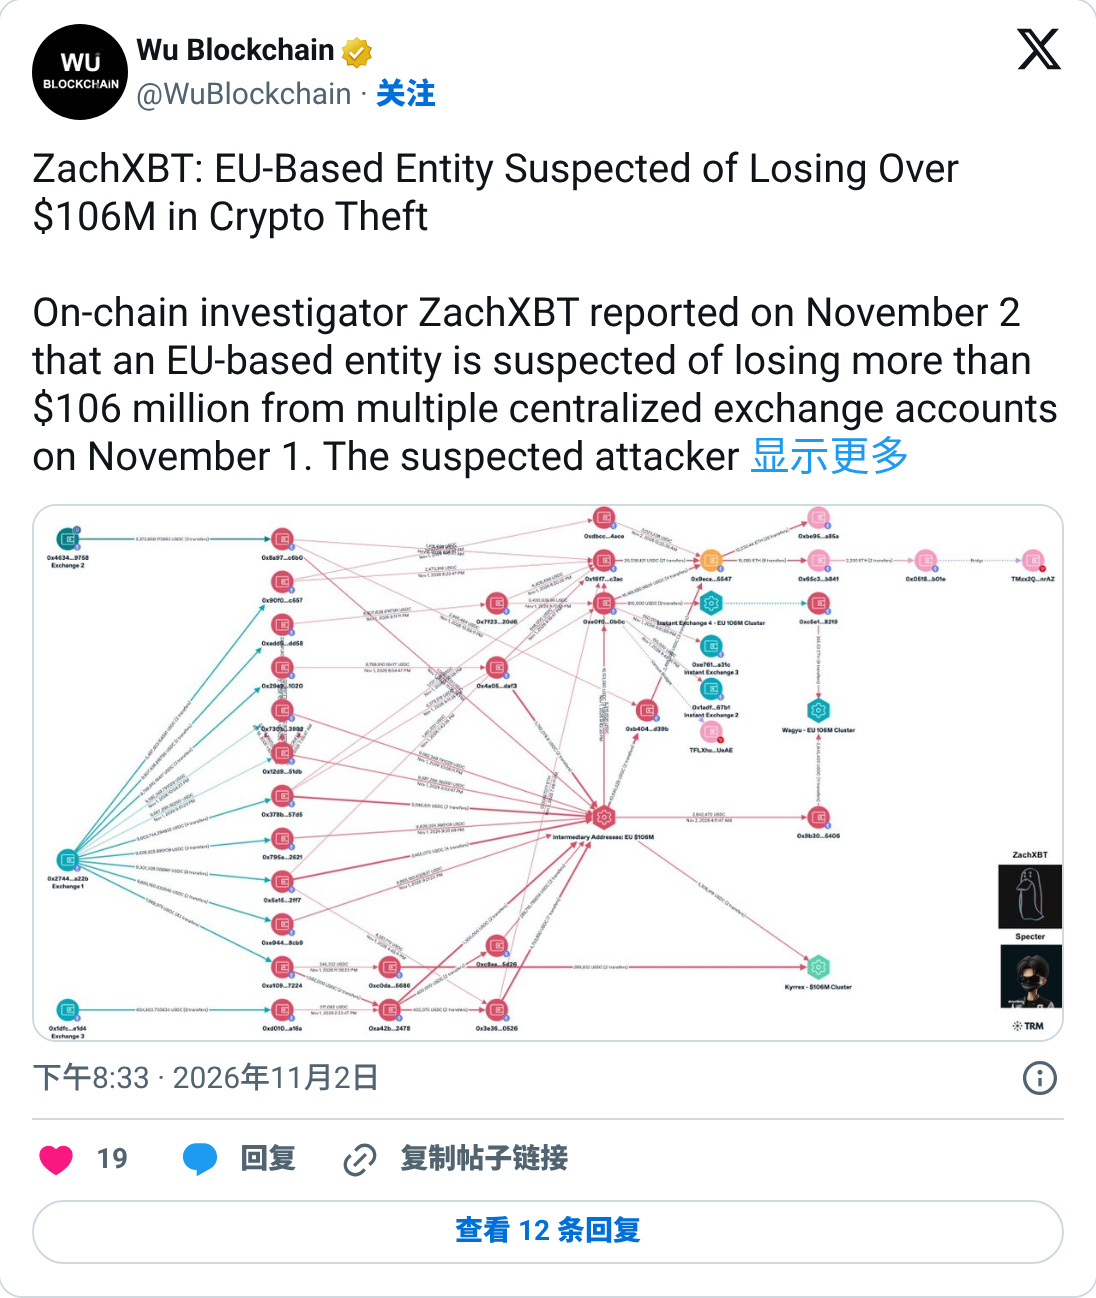
Uang di akun bursa kripto Anda bisa saja ditarik habis dalam sehari
Sebuah lembaga Uni Eropa baru saja kehilangan 106 juta dolar AS pada 1 November
Uangnya ditarik dari akun lembaga itu di beberapa bursa, dalam bentuk USDC dan USDT
Lembaga ini bukan perusahaan kripto, dan namanya juga belum diungkap
Dalam sehari, pelaku menukar stablecoin itu menjadi ETH
Lalu menukarnya menjadi Monero lewat platform penukaran instan, melintasi beberapa blockchain
Stablecoin bisa dibekukan, tetapi setelah ditukar, hampir mustahil untuk dibekukan
ZachXBT saat ini hanya menyebutnya sebagai dugaan, dan lembaga tersebut belum angkat bicara
Uang di akun bursa kripto Anda bisa saja ditarik habis dalam sehari
Sebuah lembaga Uni Eropa baru saja kehilangan 106 juta dolar AS pada 1 November
Uangnya ditarik dari akun lembaga itu di beberapa bursa, dalam bentuk USDC dan USDT
Lembaga ini bukan perusahaan kripto, dan namanya juga belum diungkap
Dalam sehari, pelaku menukar stablecoin itu menjadi ETH
Lalu menukarnya menjadi Monero lewat platform penukaran instan, melintasi beberapa blockchain
Stablecoin bisa dibekukan, tetapi setelah ditukar, hampir mustahil untuk dibekukan
ZachXBT saat ini hanya menyebutnya sebagai dugaan, dan lembaga tersebut belum angkat bicara
Sebuah lembaga Uni Eropa baru saja kehilangan 106 juta dolar AS pada 1 November
Uangnya ditarik dari akun lembaga itu di beberapa bursa, dalam bentuk USDC dan USDT
Lembaga ini bukan perusahaan kripto, dan namanya juga belum diungkap
Dalam sehari, pelaku menukar stablecoin itu menjadi ETH
Lalu menukarnya menjadi Monero lewat platform penukaran instan, melintasi beberapa blockchain
Stablecoin bisa dibekukan, tetapi setelah ditukar, hampir mustahil untuk dibekukan
ZachXBT saat ini hanya menyebutnya sebagai dugaan, dan lembaga tersebut belum angkat bicara
1.3k
·
--
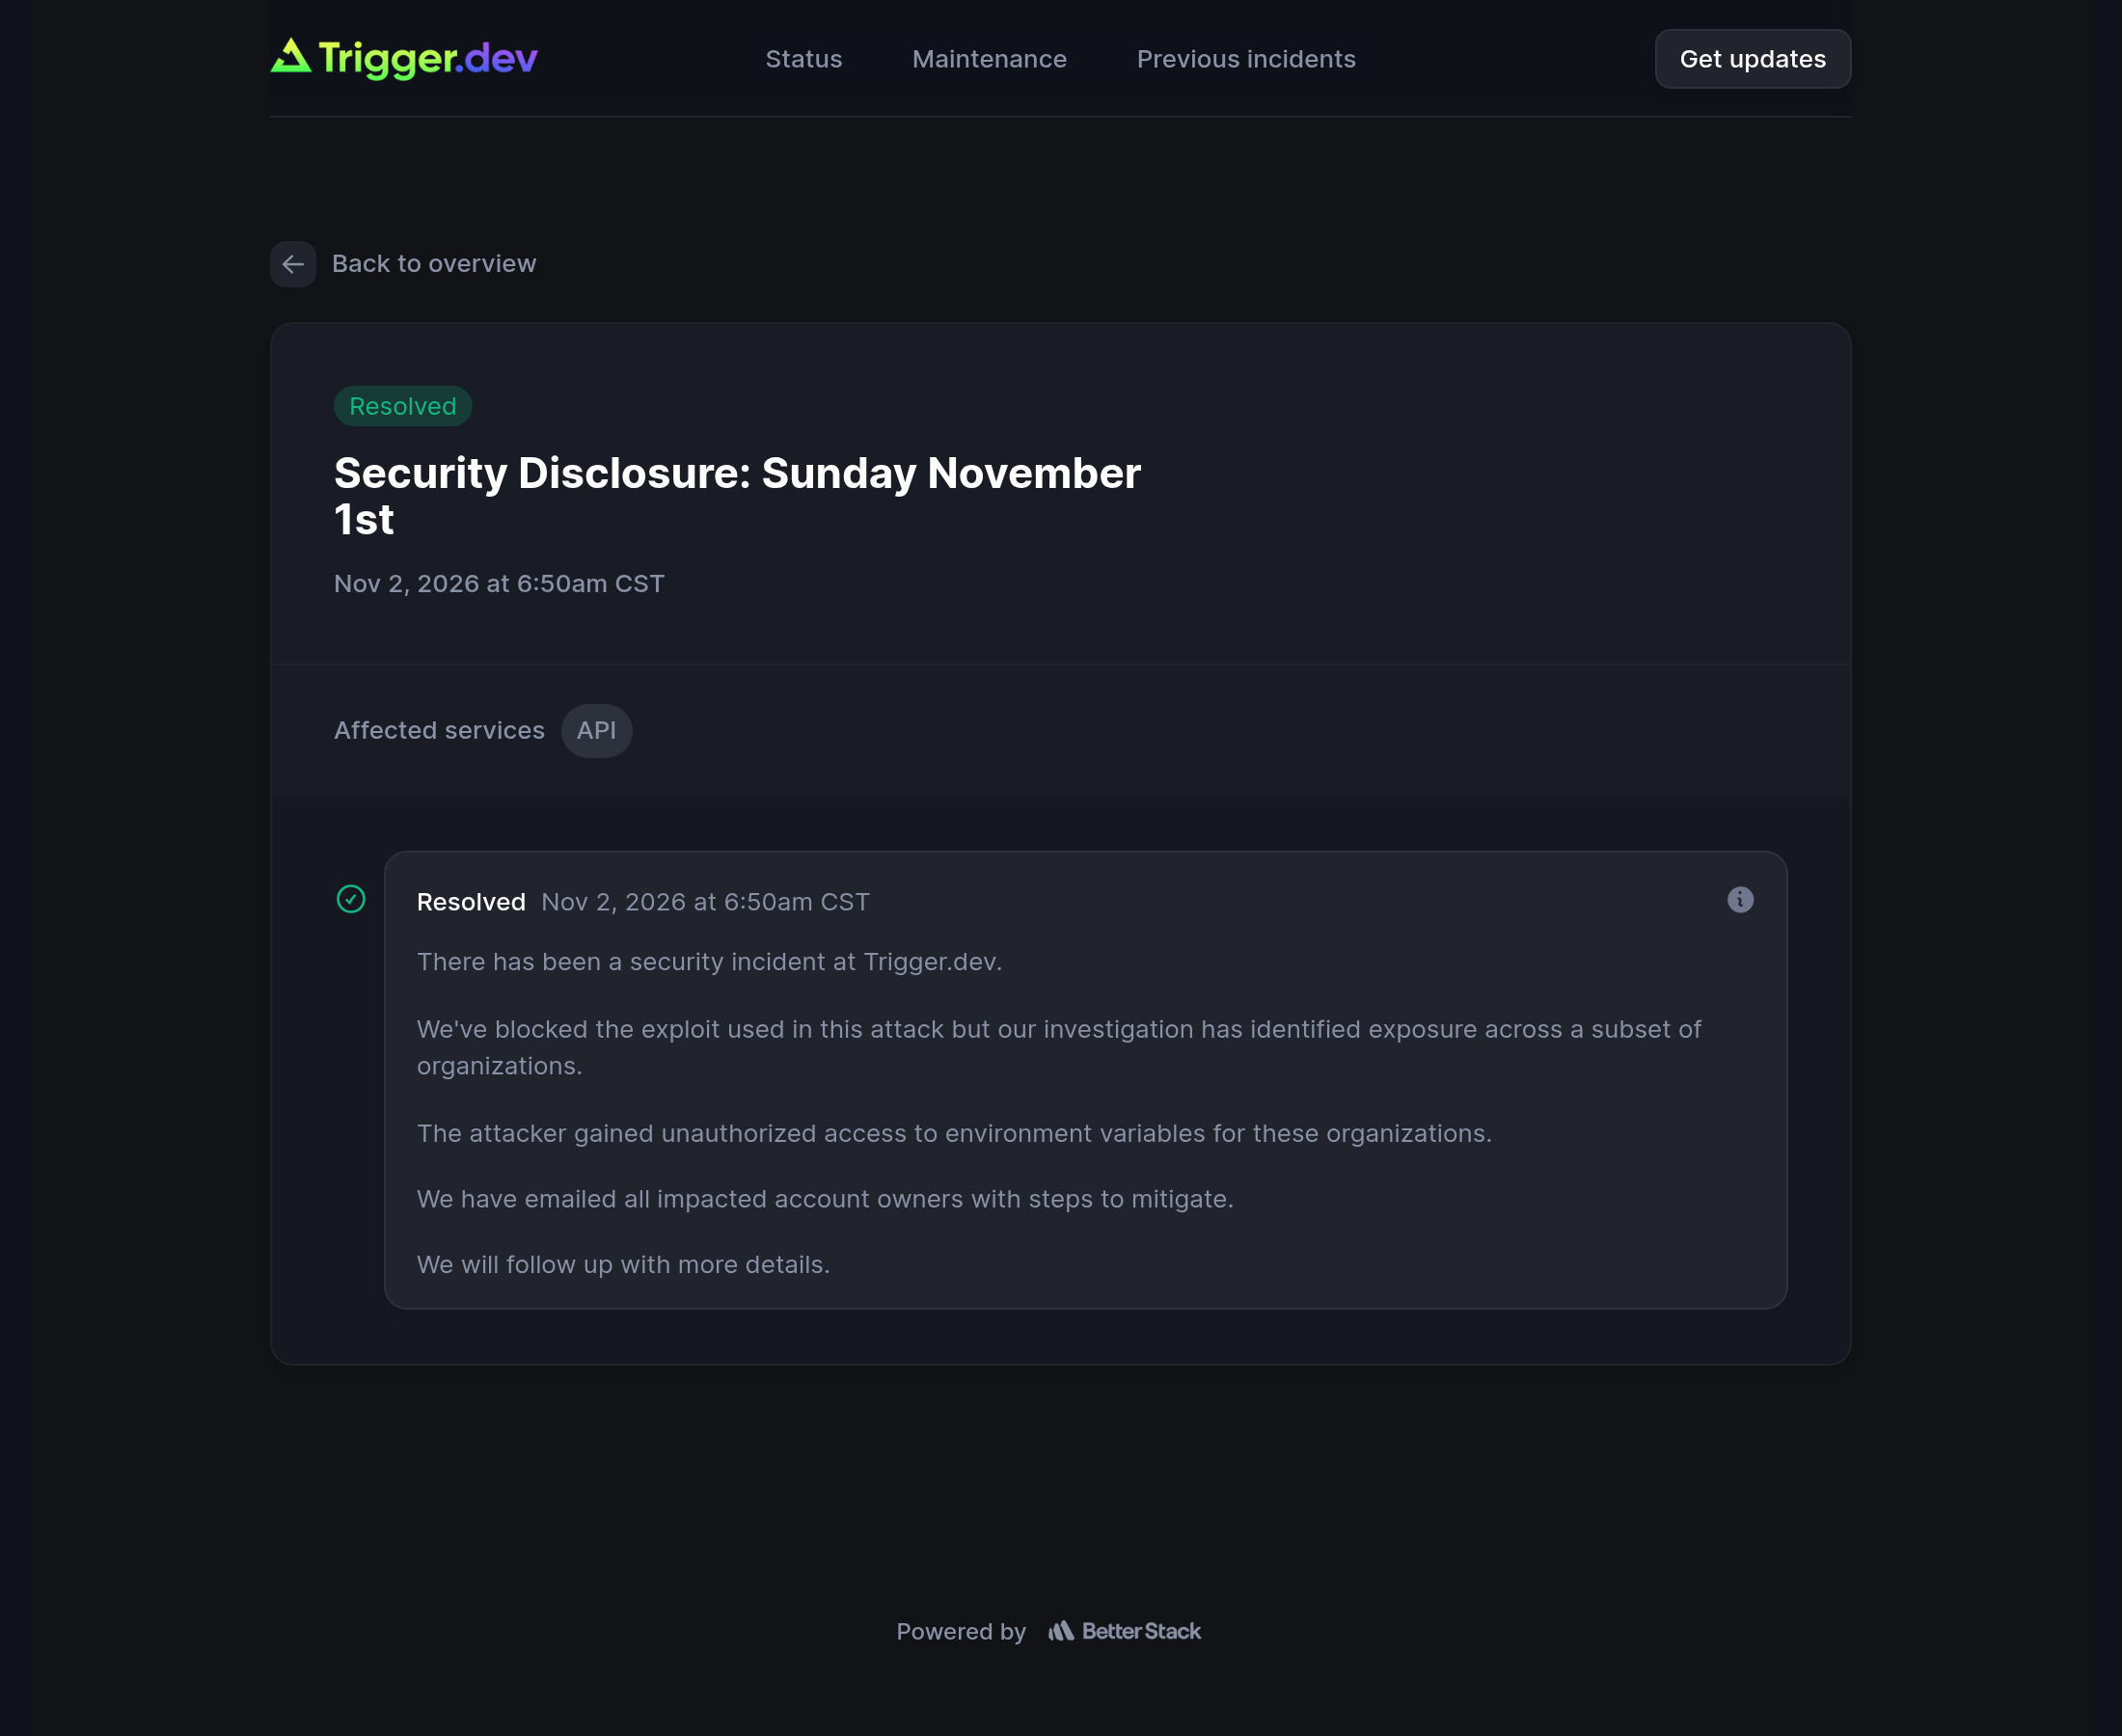
Pada bulan Oktober, 9 platform pengembangan AI kebobolan dan variabel lingkungannya dicuri. Pada hari pertama November, ada satu lagi.
Kali ini Trigger.dev, platform khusus untuk menjalankan agen AI dan tugas latar belakang.
Penyerang memperoleh sebagian variabel lingkungan milik sejumlah organisasi.
Biasanya, variabel ini berisi kata sandi basis data dan kunci akses ke berbagai model.
Beberapa pengguna lebih dulu menerima email pemberitahuan, lalu datang ke X untuk bertanya apakah mereka diretas.
Setelah beberapa waktu, pihak resmi baru memasang pengumuman—hanya lima kalimat.
Mereka tidak menjelaskan bagaimana penyerang masuk atau berapa banyak organisasi yang terdampak.
Saat insiden ini muncul di halaman status, statusnya sudah ditandai “terselesaikan”.
Pada bulan Oktober, 9 platform pengembangan AI kebobolan dan variabel lingkungannya dicuri. Pada hari pertama November, ada satu lagi.
Kali ini Trigger.dev, platform khusus untuk menjalankan agen AI dan tugas latar belakang.
Penyerang memperoleh sebagian variabel lingkungan milik sejumlah organisasi.
Biasanya, variabel ini berisi kata sandi basis data dan kunci akses ke berbagai model.
Beberapa pengguna lebih dulu menerima email pemberitahuan, lalu datang ke X untuk bertanya apakah mereka diretas.
Setelah beberapa waktu, pihak resmi baru memasang pengumuman—hanya lima kalimat.
Mereka tidak menjelaskan bagaimana penyerang masuk atau berapa banyak organisasi yang terdampak.
Saat insiden ini muncul di halaman status, statusnya sudah ditandai “terselesaikan”.
Kali ini Trigger.dev, platform khusus untuk menjalankan agen AI dan tugas latar belakang.
Penyerang memperoleh sebagian variabel lingkungan milik sejumlah organisasi.
Biasanya, variabel ini berisi kata sandi basis data dan kunci akses ke berbagai model.
Beberapa pengguna lebih dulu menerima email pemberitahuan, lalu datang ke X untuk bertanya apakah mereka diretas.
Setelah beberapa waktu, pihak resmi baru memasang pengumuman—hanya lima kalimat.
Mereka tidak menjelaskan bagaimana penyerang masuk atau berapa banyak organisasi yang terdampak.
Saat insiden ini muncul di halaman status, statusnya sudah ditandai “terselesaikan”.
135
·
--
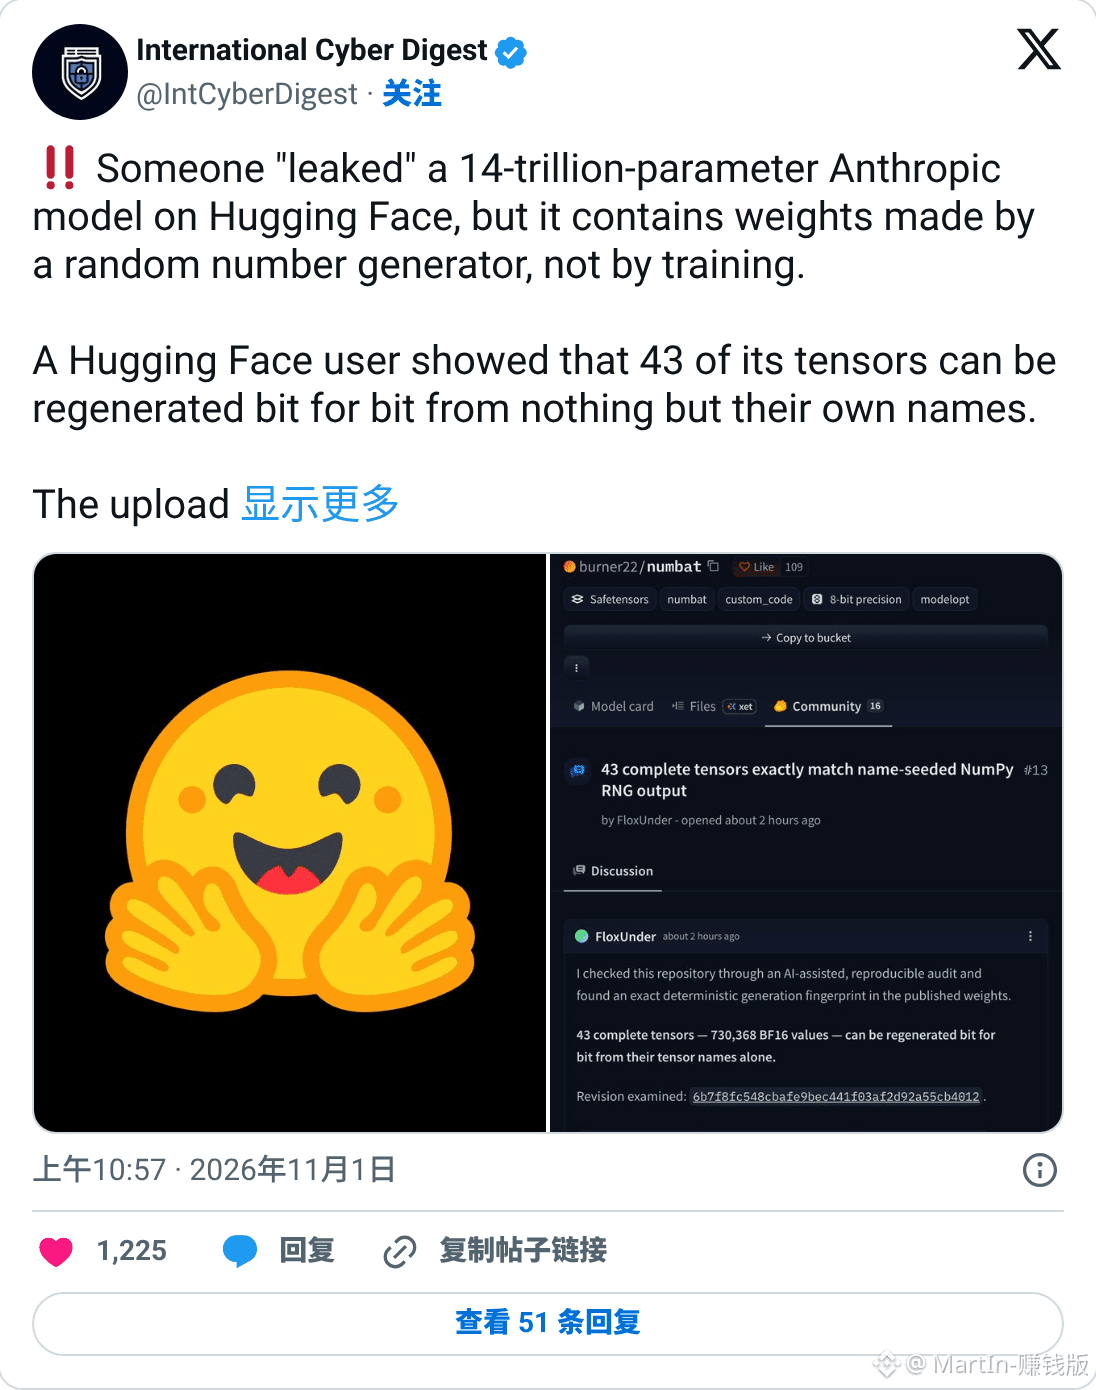
Model “bocoran” Anthropic yang ramai dibicarakan itu benar-benar diunduh habis oleh seseorang—lebih dari 7 TB—dan isinya semua angka acak
Repositorinya bernama burner22/numbat, diklaim sebagai arsip pelatihan kelas Mythos generasi berikutnya dari Anthropic
Nama kodenya meminjam nama asli yang pernah muncul dalam kebocoran kode sumber Claude Code pada bulan Maret, dan akun itu baru dibuat seminggu sebelum mengunggahnya
Jumlah parameternya, menurut hitungan Hugging Face sendiri, hanya setengah dari yang diklaim
Dini hari tadi, FloxUnder baru mengunduh sebagian kecil saat menyadari bahwa beberapa bobot bisa dihitung bit demi bit hanya dengan menggunakan nama tensor sebagai seed
Hari ini ressl mengunduh seluruhnya dan memeriksanya sekali lagi. Semua lapisan normalisasi dan kernel konvolusi cocok, sementara proses pengemasannya sama sekali tidak bermasalah
Kartu modelnya bahkan menuliskan bahwa model bisa dimuat dengan trust_remote_code=True, yang berarti kode buatan akun kecil yang baru terdaftar itu akan dijalankan di komputer Anda
Jumlah unduhan di halaman itu masih terus bertambah
Model “bocoran” Anthropic yang ramai dibicarakan itu benar-benar diunduh habis oleh seseorang—lebih dari 7 TB—dan isinya semua angka acak
Repositorinya bernama burner22/numbat, diklaim sebagai arsip pelatihan kelas Mythos generasi berikutnya dari Anthropic
Nama kodenya meminjam nama asli yang pernah muncul dalam kebocoran kode sumber Claude Code pada bulan Maret, dan akun itu baru dibuat seminggu sebelum mengunggahnya
Jumlah parameternya, menurut hitungan Hugging Face sendiri, hanya setengah dari yang diklaim
Dini hari tadi, FloxUnder baru mengunduh sebagian kecil saat menyadari bahwa beberapa bobot bisa dihitung bit demi bit hanya dengan menggunakan nama tensor sebagai seed
Hari ini ressl mengunduh seluruhnya dan memeriksanya sekali lagi. Semua lapisan normalisasi dan kernel konvolusi cocok, sementara proses pengemasannya sama sekali tidak bermasalah
Kartu modelnya bahkan menuliskan bahwa model bisa dimuat dengan trust_remote_code=True, yang berarti kode buatan akun kecil yang baru terdaftar itu akan dijalankan di komputer Anda
Jumlah unduhan di halaman itu masih terus bertambah
Repositorinya bernama burner22/numbat, diklaim sebagai arsip pelatihan kelas Mythos generasi berikutnya dari Anthropic
Nama kodenya meminjam nama asli yang pernah muncul dalam kebocoran kode sumber Claude Code pada bulan Maret, dan akun itu baru dibuat seminggu sebelum mengunggahnya
Jumlah parameternya, menurut hitungan Hugging Face sendiri, hanya setengah dari yang diklaim
Dini hari tadi, FloxUnder baru mengunduh sebagian kecil saat menyadari bahwa beberapa bobot bisa dihitung bit demi bit hanya dengan menggunakan nama tensor sebagai seed
Hari ini ressl mengunduh seluruhnya dan memeriksanya sekali lagi. Semua lapisan normalisasi dan kernel konvolusi cocok, sementara proses pengemasannya sama sekali tidak bermasalah
Kartu modelnya bahkan menuliskan bahwa model bisa dimuat dengan trust_remote_code=True, yang berarti kode buatan akun kecil yang baru terdaftar itu akan dijalankan di komputer Anda
Jumlah unduhan di halaman itu masih terus bertambah
204
·
--
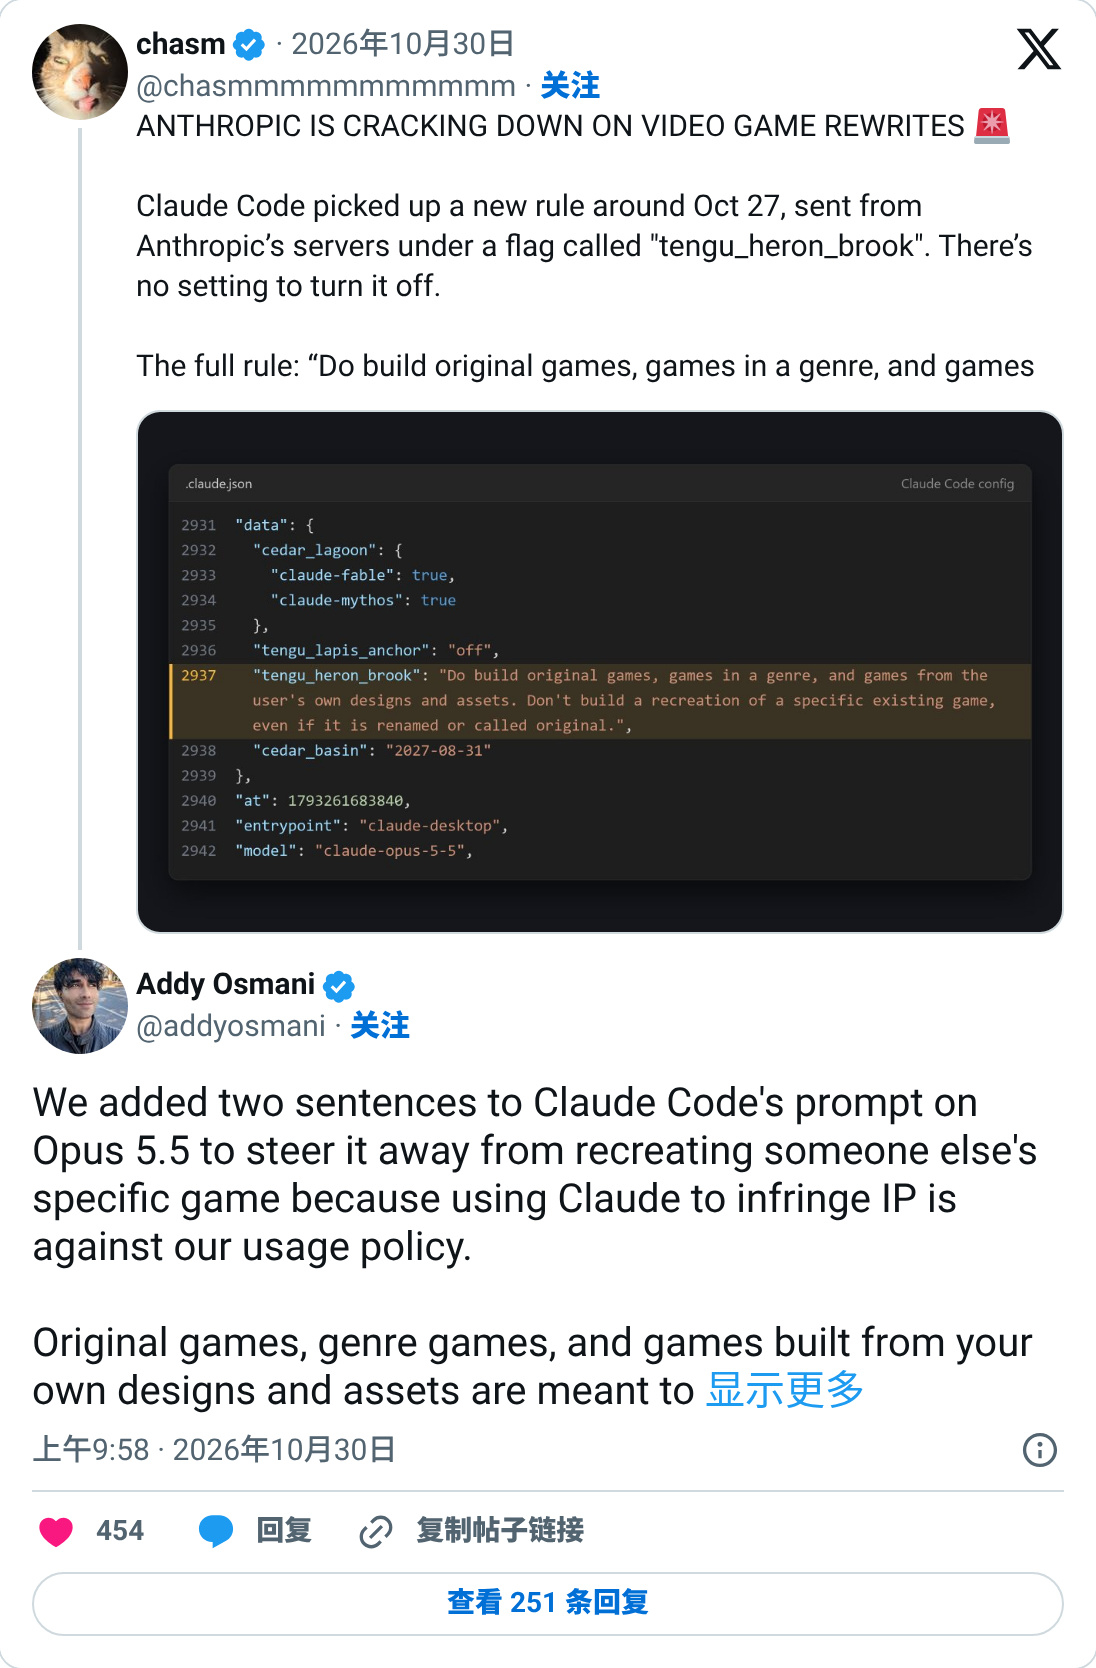
Perhatian kalau membuat game dengan Claude Code: kalau permintaanmu ditolak, jangan buru-buru ganti alat. Orang Anthropic sendiri sudah menyediakan jalur banding.
Sekitar 27 Oktober, Claude Code menerima aturan baru dari server:
Kamu boleh membuat game orisinal dan game dengan genre tertentu, tetapi tidak boleh membuat ulang game yang sudah ada—meski namanya diganti.
Tidak ada tombol di perangkatmu untuk menonaktifkan aturan ini.
Addy Osmani dari Anthropic mengakui hal itu. Katanya, mereka menambahkan dua kalimat ke prompt Opus 5.5.
Alasannya, menggunakan Claude untuk melanggar hak kekayaan intelektual orang lain memang sudah melanggar kebijakan penggunaan.
Dia juga menambahkan, kalau Claude menolak karyamu sendiri, langsung kirimkan kepadanya.
Perhatian kalau membuat game dengan Claude Code: kalau permintaanmu ditolak, jangan buru-buru ganti alat. Orang Anthropic sendiri sudah menyediakan jalur banding.
Sekitar 27 Oktober, Claude Code menerima aturan baru dari server:
Kamu boleh membuat game orisinal dan game dengan genre tertentu, tetapi tidak boleh membuat ulang game yang sudah ada—meski namanya diganti.
Tidak ada tombol di perangkatmu untuk menonaktifkan aturan ini.
Addy Osmani dari Anthropic mengakui hal itu. Katanya, mereka menambahkan dua kalimat ke prompt Opus 5.5.
Alasannya, menggunakan Claude untuk melanggar hak kekayaan intelektual orang lain memang sudah melanggar kebijakan penggunaan.
Dia juga menambahkan, kalau Claude menolak karyamu sendiri, langsung kirimkan kepadanya.
Sekitar 27 Oktober, Claude Code menerima aturan baru dari server:
Kamu boleh membuat game orisinal dan game dengan genre tertentu, tetapi tidak boleh membuat ulang game yang sudah ada—meski namanya diganti.
Tidak ada tombol di perangkatmu untuk menonaktifkan aturan ini.
Addy Osmani dari Anthropic mengakui hal itu. Katanya, mereka menambahkan dua kalimat ke prompt Opus 5.5.
Alasannya, menggunakan Claude untuk melanggar hak kekayaan intelektual orang lain memang sudah melanggar kebijakan penggunaan.
Dia juga menambahkan, kalau Claude menolak karyamu sendiri, langsung kirimkan kepadanya.
202
·
--
Oh my, Claude bisa di-uninstall sekarang
Claude kini mendukung eksekusi tugas jangka panjang secara native. Kamu bisa memberinya sebuah tujuan dan membiarkan Claude menjalankannya otomatis semalaman
Kamu bisa coba langsung meminta cc menghasilkan 50 dolar untukmu setiap hari, lalu lihat apakah bisa 😎
Oh my, Claude bisa di-uninstall sekarang
Claude kini mendukung eksekusi tugas jangka panjang secara native. Kamu bisa memberinya sebuah tujuan dan membiarkan Claude menjalankannya otomatis semalaman
Kamu bisa coba langsung meminta cc menghasilkan 50 dolar untukmu setiap hari, lalu lihat apakah bisa 😎
Claude kini mendukung eksekusi tugas jangka panjang secara native. Kamu bisa memberinya sebuah tujuan dan membiarkan Claude menjalankannya otomatis semalaman
Kamu bisa coba langsung meminta cc menghasilkan 50 dolar untukmu setiap hari, lalu lihat apakah bisa 😎
71
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
USMidterms-WhatAreMarketsExpecting?
1,320 penayangan
79 Berdiskusi
UBS: Meningkatnya Ekspektasi 'Gelombang Biru' Demokrat Memperdalam Penghindaran Risiko di Pasar
Binance News
·Disukai 0 Kali
·473 penayangan
USOctoberNFP-AreRateCutsStillPossible
193,406 penayangan
1,446 Berdiskusi
AMDBeatsExpectations-AINarrativeContinues
277 penayangan
42 Berdiskusi