


Ikhtisar
Pada Mei 2025, total kerugian dari kejadian keamanan Web3 mencapai sekitar 266 juta dolar AS. Di antara kejadian yang diretas, menurut arsip kejadian diretas SlowMist (https://hacked.slowmist.io), total terjadi 15 kejadian yang menyebabkan kerugian sekitar 257 juta dolar AS, dengan 162 juta dolar AS berhasil dibekukan atau dikembalikan, penyebab kejadian meliputi kerentanan kontrak, serangan oracle dan akun yang diretas. Selain itu, menurut statistik dari platform anti-penipuan Web3 Scam Sniffer, bulan ini terdapat 7.164 korban dari kejadian phishing dengan total kerugian mencapai 9,63 juta dolar AS.
 (https://dune.com/scam-sniffer/may-2025-scam-sniffer-scam-report)
Kejadian besar keamanan
 Cetus Protocol
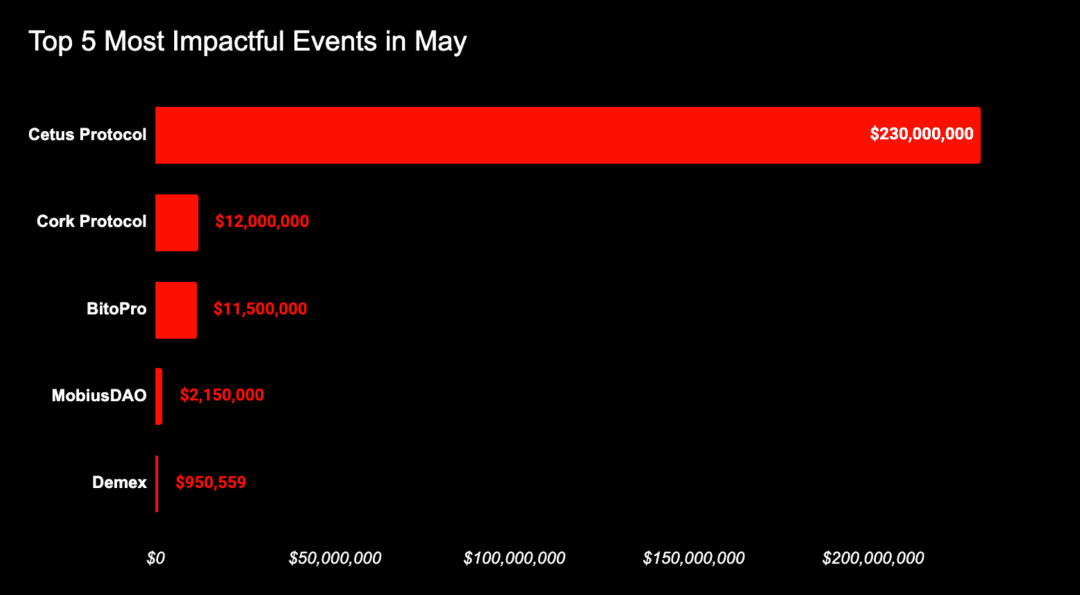
Pada 22 Mei 2025, penyedia likuiditas Cetus Protocol di ekosistem SUI diserang, kedalaman kolam likuiditas menurun secara signifikan, beberapa pasangan perdagangan token di Cetus mengalami penurunan, dengan kerugian sekitar 230 juta dolar AS.
Setelah kejadian itu, tim keamanan SlowMist segera terlibat dalam analisis dan menemukan bahwa inti dari kejadian ini adalah penyerang yang dengan cermat menyusun parameter untuk menyebabkan overflow tetapi dapat melewati deteksi, dan akhirnya dapat menukar jumlah Token yang sangat kecil untuk mendapatkan aset likuiditas yang besar. Analisis rinci dapat dilihat di SlowMist: Analisis kejadian pencurian 230 juta dolar AS pada Cetus.
 (Diagram urutan serangan)
Untungnya, menurut Cetus, berkat kerjasama dengan SUI Foundation dan anggota ekosistem lainnya, saat ini telah berhasil membekukan dana yang dicuri sebesar 162 juta dolar AS di SUI.
 (https://x.com/CetusProtocol/status/1925567348586815622)
Cork Protocol
Pada 28 Mei 2025, SlowMist mendeteksi aktivitas mencurigakan yang terkait dengan Cork Protocol. Menurut analisis tim keamanan SlowMist, penyebab utama serangan ini adalah bahwa di satu sisi Cork memungkinkan pengguna untuk membuat aset tebusan (RA) menggunakan kontrak CorkConfig dengan aset apa pun, yang memungkinkan penyerang untuk menggunakan DS sebagai RA. Di sisi lain, pengguna mana pun dapat memanggil fungsi beforeSwap dari kontrak CorkHook tanpa otorisasi, dan mengizinkan pengguna untuk mengirim data hook yang disesuaikan untuk melakukan operasi CorkCall, yang memungkinkan penyerang untuk mengendalikan dan menyimpan DS yang sah di pasar lain sebagai RA dan mendapatkan token DS dan CT yang sesuai.
 (https://x.com/SlowMist_Team/status/1927705256915333359)
Menurut analisis alat pelacakan dan anti pencucian uang MistTrack, alamat penyerang 0xea6f30e360192bae715599e15e2f765b49e4da98 mendapatkan keuntungan sebesar 3,761.878 wstETH, yang nilainya lebih dari 12 juta dolar AS. Hingga saat ini, terdapat 4,530.5955 ETH yang tersisa di alamat penyerang, kami akan terus memantau dana tersebut.
 BitoPro
Menurut detektif blockchain ZachXBT, bursa cryptocurrency Taiwan BitoPro diduga diserang pada 8 Mei 2025, dengan kerugian sekitar 11,5 juta dolar AS. BitoPro mengalami aliran dana yang tidak normal di wallet panas di beberapa rantai seperti Tron, Ethereum, Solana, dan Polygon. Aset yang dicuri dijual dengan cepat melalui bursa terdesentralisasi. Kemudian, dana ini dipindahkan ke Tornado Cash, atau melalui Thorchain ditransfer ke jaringan Bitcoin, dan selanjutnya disimpan di wallet Wasabi untuk pencucian uang.
 (https://x.com/zachxbt/status/1929417001296146868)
Demex
Pada 16 Mei 2025, pasar pinjaman Demex Nitron diserang, dengan kerugian sekitar 950 ribu dolar AS. Menurut laporan analisis insiden yang dirilis oleh Demex, penyebab utama serangan ini adalah penyerang melakukan serangan manipulasi oracle berbasis donasi terhadap dGLP vault yang sudah dibatalkan.
 (https://blog.dem.exchange/nitron-post-mortem/)
Pada 19 Mei, Demex memperbarui perkembangan kejadian, menyatakan bahwa dengan dukungan mitra, mereka telah berhasil memulihkan 78 ribu dolar AS.
Zunami Protocol
Pada 15 Mei 2025, Zunami Protocol mengumumkan bahwa mereka telah diserang, aset jaminan zunUSD dan zunETH dicuri, dengan kerugian sekitar 500 ribu dolar AS. Penyerang telah memindahkan dana yang dicuri ke Tornado Cash.
 (https://x.com/ZunamiProtocol/status/1922993510925435267)
Pada 30 Mei, pendiri Zunami Protocol @kirill_zunami mengumumkan bahwa mereka sedang menyelidiki kejadian serangan ini dan mempertimbangkan dua kemungkinan: kunci penyebar dicuri, atau pemegang kunci melakukan tindakan jahat.
 (https://x.com/kirill_zunami/status/1928131508117651725)
Analisis karakteristik dan saran keamanan
Dalam kejadian keamanan blockchain bulan ini, kerentanannya masih menjadi penyebab utama kerugian. Di antara kejadian yang terkait dengan kerentanan kontrak, total kerugian mencapai sekitar 244 juta dolar AS, yang menyumbang 95% dari kerugian kejadian yang diretas bulan ini. Tim keamanan SlowMist menyarankan pihak proyek untuk tetap waspada, secara rutin melakukan audit keamanan menyeluruh, menemukan dan memperbaiki kerentanan yang mungkin ada, serta memperhatikan teknik serangan dan tren keamanan terbaru untuk melindungi aset dan keamanan pengguna.
Kejadian akun diretas bulan ini kembali menarik perhatian luas, dengan total 6 kejadian. Selain akun resmi dari proyek Web3, lembaga media dan akun dengan perhatian tinggi lainnya juga menjadi target serangan. Misalnya, pada 12 Mei, akun X klub sepak bola Inggris @SheffieldUnited diretas, penyerang memanfaatkan untuk menerbitkan alamat token palsu. Penyerang juga menggunakan akun X Cointelegraph untuk mengirim tautan phishing secara langsung kepada pengguna. Untuk memperkuat keamanan akun di platform X, Anda dapat merujuk pada panduan pemeriksaan dan penguatan keamanan akun X yang diterbitkan oleh SlowMist.
Yang perlu diwaspadai adalah bahwa kelompok peretas Korea Utara Lazarus Group baru-baru ini mulai mengalihkan target serangan dari lembaga ke investor individu. Pada 24 Mei, kelompok ini mencuri lebih dari 5,2 juta dolar AS dari seorang pedagang menggunakan malware, kejadian ini mungkin menandakan perubahan besar dalam strategi serangan mereka. Oleh karena itu, pengguna biasa juga harus secara aktif meningkatkan kesadaran keamanan, dapat merujuk pada (Panduan Penyelamatan Diri Hutan Gelap Blockchain) untuk meningkatkan kemampuan perlindungan. (https://github.com/slowmist/Blockchain-dark-forest-selfguard-handbook)
Bulan ini, ada kemajuan baru dalam penyelidikan alasan mengapa pengguna Coinbase sering mengalami serangan rekayasa sosial. Menurut informasi yang diungkap Coinbase, penyerang memanfaatkan izin karyawan internal untuk mendapatkan data sensitif sebagian pengguna dan memulai serangan sosial yang terfokus berdasarkan data tersebut. Temuan ini mengungkapkan bahaya besar dari kolusi internal dan eksternal dalam sistem keamanan, dan sekali lagi mengingatkan semua platform untuk memperkuat pengelolaan izin internal. Lebih banyak rincian kejadian dapat dilihat dalam 'Layanan Pelanggan' di Hutan Gelap: Penipuan Sosial Menargetkan Pengguna Coinbase.
Akhirnya, kejadian yang dicatat dalam artikel ini adalah kejadian keamanan utama bulan ini, lebih banyak kejadian keamanan blockchain dapat dilihat di arsip kejadian diretas SlowMist (https://hacked.slowmist.io/).