


Penulis: f(gautham), salah satu pendiri polynomial; diterjemahkan oleh AIMan@Jinse Finance.
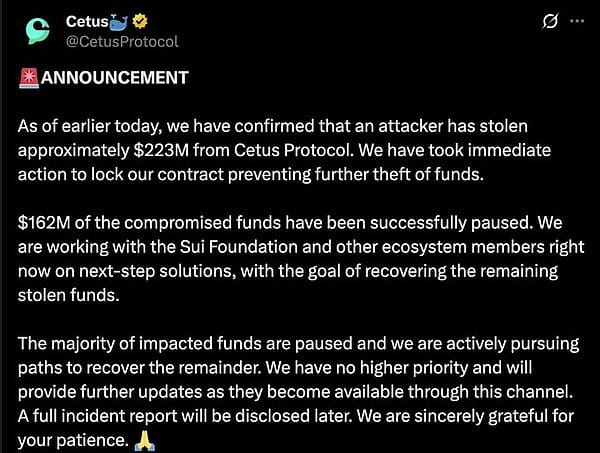
Pada 22 Mei 2025, seorang hacker mencuri 223 juta dolar dari Sui.
Kemudian, sesuatu yang belum pernah terjadi sebelumnya terjadi.
Validator Sui sebenarnya melarangnya untuk mengakses jaringan blockchain Sui dan membekukan dananya saat dia melarikan diri.
Ini benar-benar mengubah pemahaman kita tentang blockchain 'terdesentralisasi'.
Berikut adalah kisah aneh ini.
1. Serangan hacker.
Serangan hacker ini sangat brutal. Orang ini menguras kolam likuiditas Cetus seolah-olah itu rumahnya sendiri.
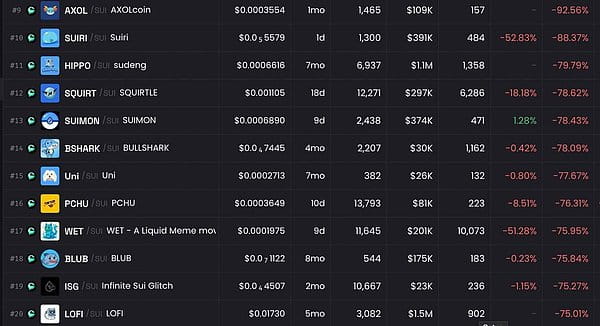
USD 223 juta menghilang dalam beberapa jam. Memecoin SUI anjlok 75%. USDC terputus dari nilai nol di blockchain. Semua swap gagal. Pemegang token bahkan tidak dapat menghentikan kerugian. Ini benar-benar pembantaian.
Tetapi keadaan mulai menjadi menarik.
2. Hacker memindahkan dana.
Hacker mengira dirinya tak terhentikan. Dia mengalihkan dana ke Ethereum, mulai menukarnya menjadi ETH, dan telah memindahkan lebih dari 60 juta dolar ke Ethereum.
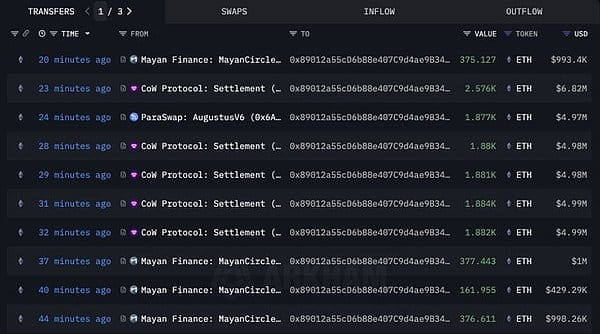
Rute pelarian yang khas. Seharusnya sudah berakhir. Hanya saja...
3. Sui membekukan dompet hacker.
Sui validator memiliki rencana lain.
Mereka langsung melarang dompet hacker untuk mengakses jaringan Sui L1. Membekukan transaksi senilai 162 juta dolar. Sisa dana yang dicuri? Dikenakan hukuman di penjara digital.
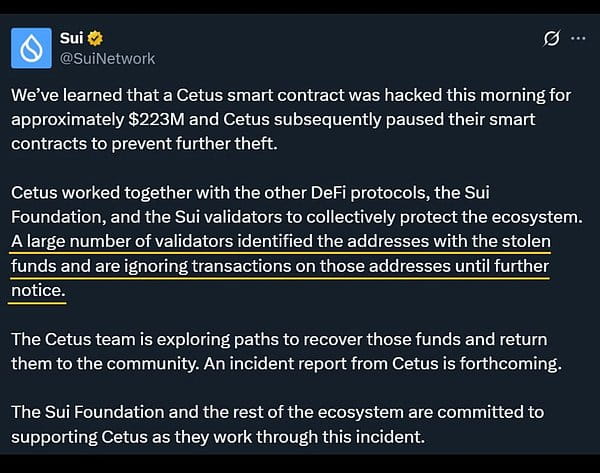
Tidak perlu konsensus pengadilan. Tidak perlu proses hukum yang panjang. Validator hanya perlu berkata 'tidak'.
Tunggu, apakah mereka benar-benar bisa melakukannya? Ini adalah hal yang mengejutkan semua orang.
Benar, validator Sui dapat secara kolektif menolak transaksi dari dompet tertentu dalam situasi ekstrem. Ini tidak otomatis, memerlukan konsensus validator yang luas. Tetapi itu memang terjadi, dan secara real-time.
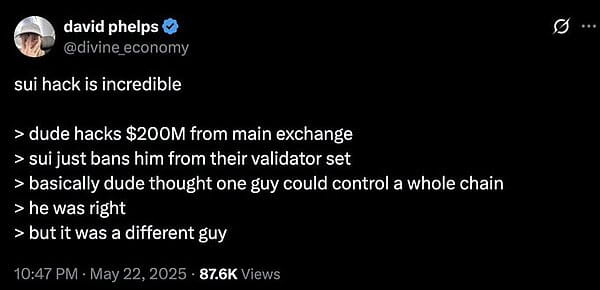
4. Dunia cryptocurrency terpecah.
Ada yang mengatakan, 'Jika mereka bisa membekukan dana, apakah ini benar-benar terdesentralisasi?'
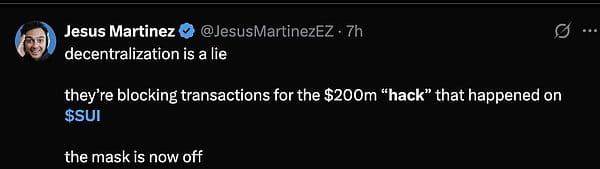
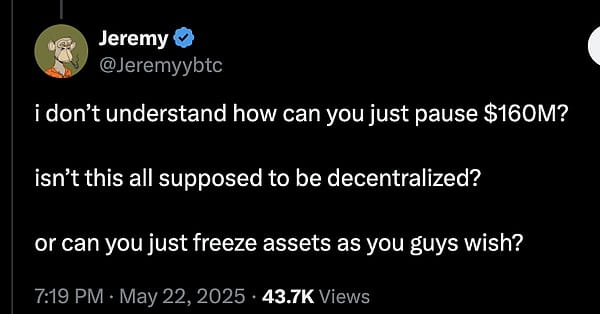
Ada yang mengatakan, 'Mereka menyelamatkan 162 juta dolar dari pencurian permanen.'
Kedua belah pihak memiliki argumen yang valid.
Tetapi yang penting adalah: ini benar-benar mengubah asumsi tentang keamanan Layer-1.
5. Detail serangan hacker dan reaksi tim Sui.
Detail spesifiknya masih belum jelas, dan laporan kejadian resmi belum diterima.
Informasi yang diketahui: Hacker mengendalikan kolam likuiditas yang dihargai dalam SUI dan secara sistematis mengurasnya. Cetus awalnya menyebutnya 'kerentanan oracle', tetapi metode eksploitasi lengkapnya masih belum jelas.
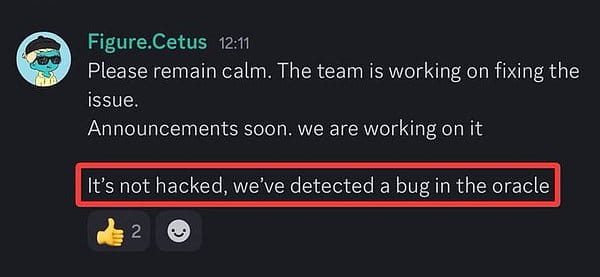
Reaksi Cetus benar-benar mengesankan:
Segera menghentikan kontrak untuk mencegah pencurian lebih lanjut.
Bekerja sama dengan yayasan Sui dan validator.
Menandai akun hacker di seluruh ekosistem.
Bekerja sama dengan organisasi anti-kejahatan siber profesional.
Menawarkan syarat penyelesaian white hat untuk kontrol kerusakan profesional.
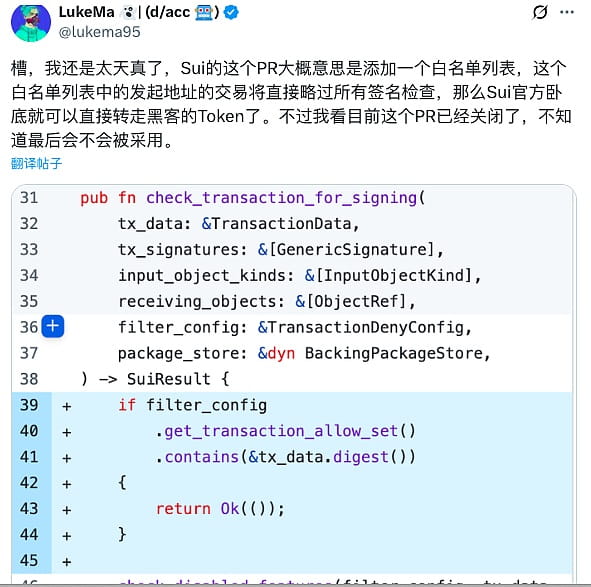
Tim Sui menyatakan bahwa sebagian besar validator setuju untuk mengabaikan transaksi dari alamat dompet hacker dan menerbitkan PR yang meminta setiap validator untuk menerapkan kode perbaikan agar mereka dapat mengambil kembali 160 juta dolar yang dicuri oleh hacker melalui transaksi yang tidak ditandatangani.
6. Bagaimana penilaiannya.
Koordinasi validator Sui sangat cepat. Dalam bidang keuangan tradisional, membekukan dana yang dicuri membutuhkan waktu berweeks. Dan di sini? Hanya membutuhkan beberapa jam.
Apakah Anda menganggap ini sebagai respons darurat yang baik atau masalah sentralisasi, tergantung pada perspektif Anda.
7. Kesalahan hacker.
Mengira satu orang bisa mengendalikan seluruh rantai. Dia benar dalam penilaian kontrol, tetapi salah dalam penilaian siapa yang memiliki kontrol.
Hasilnya menunjukkan bahwa masalahnya bukan pada dia, tetapi pada upaya kolaboratif para validator.
Kekuatan kolektif lebih besar daripada serangan individu.
8. Apa langkah selanjutnya?
Cetus sedang bernegosiasi dengan hacker mengenai pengembalian dana.
Langkah hukum terkait telah dimulai.
Laporan lengkap tentang kejadian ini akan segera dirilis.
Tetapi pertanyaan sebenarnya adalah: Apakah L1 lain akan mengadopsi mekanisme darurat serupa?