


Peretas yang beroperasi di dark web mengklaim bahwa mereka menjual data pribadi pengguna dari dua bursa cryptocurrency terbesar — Gemini dan Binance. Informasi yang dicuri diduga mencakup rincian sensitif seperti nama lengkap, alamat email, nomor telepon, kata sandi, dan data lokasi. Namun, Binance telah membantah adanya pelanggaran terhadap sistemnya sendiri.
Peretas Menawarkan 100.000 Rekor Pengguna Gemini untuk Dijual
Menurut Dark Web Informer, sebuah situs web yang melacak aktivitas kejahatan siber di dark web, seorang peretas yang menggunakan alias “AKM69” sedang menjual database yang berisi informasi sekitar 100.000 pengguna Gemini. Penjahat siber tersebut mengklaim data tersebut mencakup nama lengkap, alamat email, nomor telepon, dan rincian lokasi. Sebagian besar catatan yang dicuri dilaporkan milik pengguna yang berbasis di Amerika Serikat, dengan sebagian kecil entri dari Singapura dan Inggris.
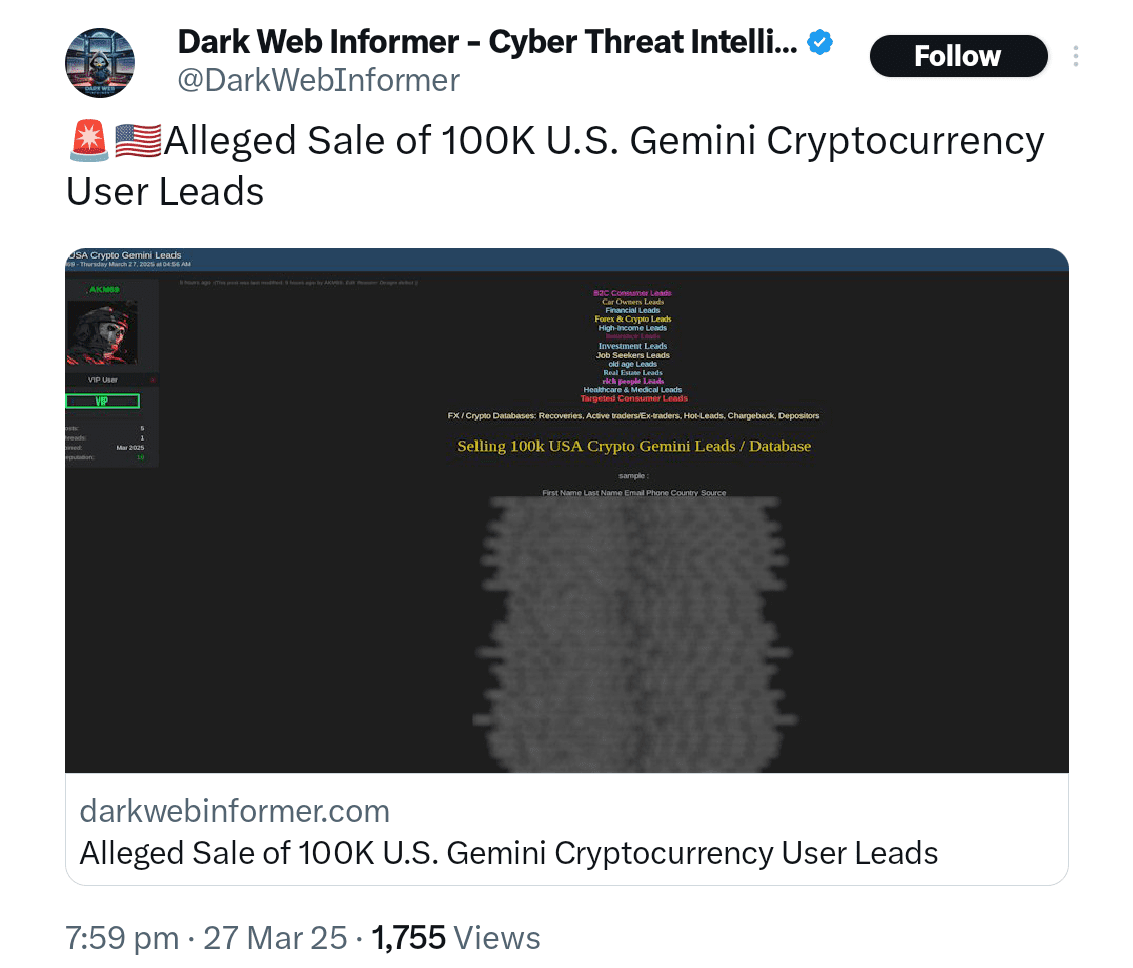 Dark Web Informer melaporkan bahwa seorang peretas sedang menjual database dengan 100.000 catatan pengguna Gemini. Sumber: X
Peretas mengategorikan penjualan tersebut sebagai bagian dari skema yang lebih luas yang menargetkan pengguna crypto. Data tersebut dikatakan digunakan untuk kegiatan penipuan, layanan pemulihan palsu, atau kampanye pemasaran terkait crypto. Gemini belum mengeluarkan pernyataan resmi sebagai tanggapan terhadap klaim ini.
Pada 26 Maret, hanya sehari sebelum kebocoran Gemini dilaporkan, peretas lain mengiklankan kumpulan data yang dicuri dari Binance. Kali ini, peretas mengklaim memiliki alamat email dan kata sandi milik pengguna Binance. Database tersebut dilaporkan mengandung lebih dari 132.000 catatan.
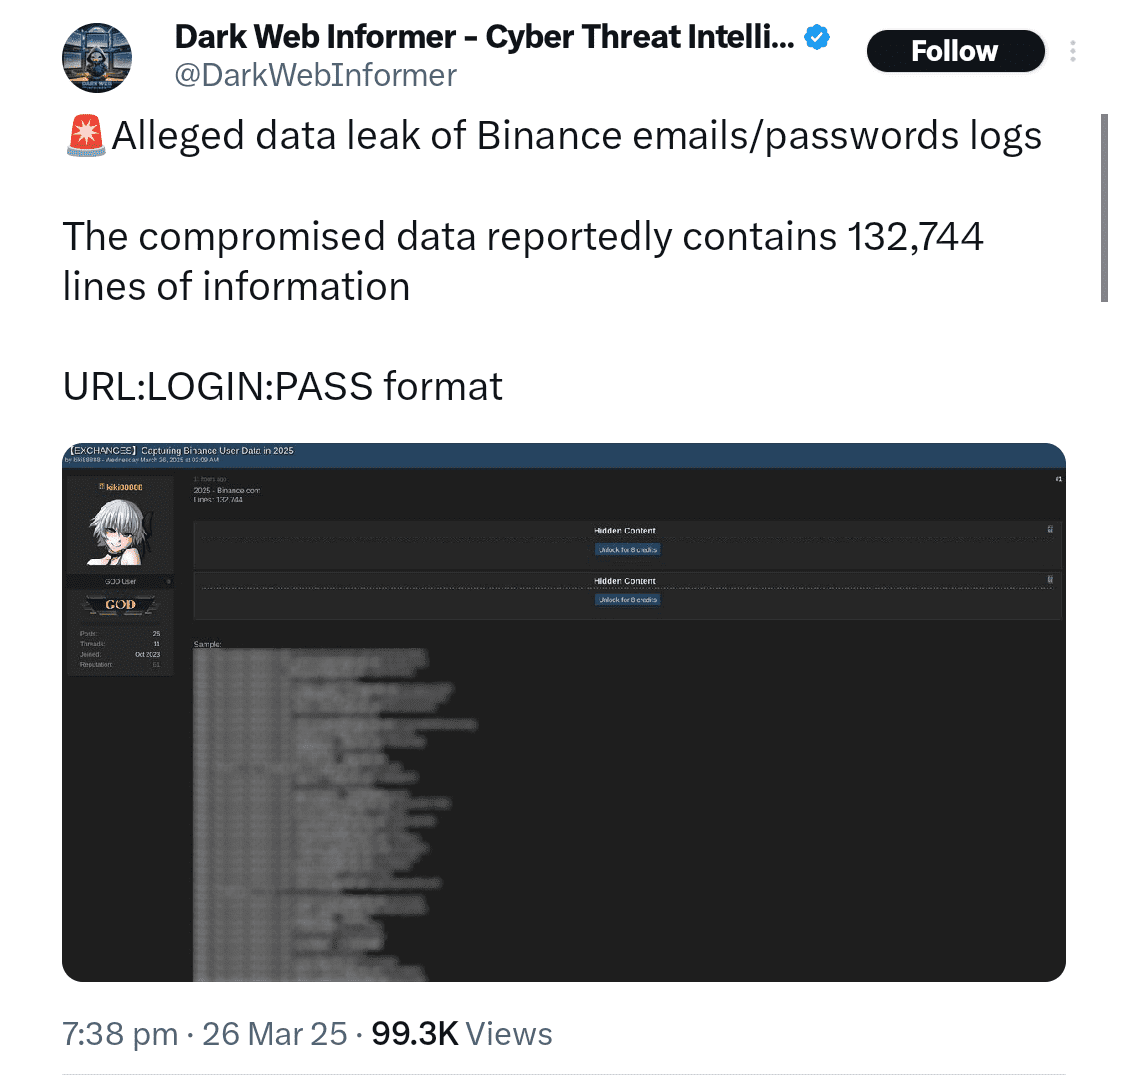 Data Binance Juga Terdaftar untuk Dijual. Sumber: X
Namun, Binance dengan cepat menanggapi laporan tersebut, mengatakan bahwa data tersebut tidak diperoleh melalui pelanggaran platform Binance. Sebaliknya, bursa tersebut menjelaskan bahwa informasi tersebut kemungkinan berasal dari infeksi malware pada perangkat pengguna. Malware mengacu pada perangkat lunak berbahaya yang menginfeksi komputer dan mencuri informasi, sering kali ketika pengguna tanpa sadar mengklik tautan mencurigakan atau mengunduh file berbahaya.
Binance Mengatakan Itu adalah Serangan Phishing, Bukan Kebocoran
Binance menekankan bahwa sistemnya tidak dilanggar dan bahwa bursa tetap aman. Perusahaan menjelaskan bahwa para peretas tampaknya telah mengumpulkan data pengguna melalui serangan phishing dan infeksi malware. Serangan ini sering terjadi ketika pengguna mengunjungi situs web palsu, mengklik tautan yang tidak aman, atau memasukkan informasi sensitif tanpa menyadari bahwa mereka berinteraksi dengan penipu.
Dalam sebuah pos blog lanjutan, Dark Web Informer mendukung penjelasan Binance, menunjukkan bahwa informasi yang bocor tampaknya berasal dari perangkat pengguna yang telah dikompromikan, bukan dari Binance itu sendiri. Situs tersebut juga mengingatkan pengguna untuk berhati-hati, memperingatkan, “Beberapa dari kalian benar-benar perlu berhenti mengklik hal-hal acak.”
Ini bukan pertama kalinya peretas mengklaim memiliki sejumlah besar data dari bursa crypto utama. Pada 14 Maret, beberapa pengguna melaporkan menerima pesan penipuan yang menyamar sebagai platform crypto besar seperti Coinbase dan Gemini. Para penipu mencoba menipu pengguna untuk membuat dompet crypto baru menggunakan frasa pemulihan yang telah dibuat sebelumnya dan dikendalikan oleh penyerang.