


Sebuah grup kejahatan siber telah meluncurkan penipuan menggunakan tawaran pekerjaan palsu dan aplikasi rapat jahat bernama GrassCall untuk mencuri crypto dari korban yang tidak curiga. Penipuan ini melibatkan perusahaan penipu, daftar pekerjaan palsu, dan aplikasi yang terinfeksi malware yang dirancang untuk mencuri informasi pribadi dan menguras dompet crypto.
Menurut laporan BleepingComputer pada 26 Februari, skema ini kini telah ditinggalkan, dengan situs web dan akun LinkedIn yang terhubung dengan penipuan dihapus.
 BleepingComputer melaporkan bahwa penipu mendirikan perusahaan palsu dan memposting lowongan pekerjaan di LinkedIn dan platform pekerjaan Web3 lainnya. Sumber: X
Namun, sebelum terungkap, penipuan tersebut berhasil menargetkan ratusan pencari kerja, beberapa di antaranya melaporkan kehilangan crypto mereka setelah mengunduh aplikasi GrassCall.
Grup Kejahatan Siber Berbasis Rusia ‘Crazy Evil’ Di Balik Penipuan Pekerjaan Crypto
Grup kejahatan siber di balik operasi ini adalah “Crazy Evil,” sebuah organisasi yang berbasis di Rusia yang mengkhususkan diri dalam serangan rekayasa sosial. Grup ini dikenal sebagai “tim trafer”—sebuah istilah yang digunakan untuk grup kriminal siber yang fokus pada pencurian cryptocurrency melalui penipuan.
Laporan oleh perusahaan keamanan siber Recorded Future menghubungkan Crazy Evil dengan lebih dari sepuluh penipuan yang menargetkan industri crypto. Grup ini menggunakan taktik spear-phishing, di mana korban ditipu untuk mengungkapkan informasi sensitif melalui pesan yang dipersonalisasi dan menipu.
Salah satu penipuan mereka sebelumnya, Gatherum, hampir identik dengan skema GrassCall. Gatherum menyamar sebagai aplikasi rapat yang sah, menggunakan merek dan logo yang sama.
Perbandingan berdampingan antara akun X Gatherum dan VibeCall. Sumber: X
Selain itu, akun X bernama “VibeCall” muncul dengan merek yang sama seperti Gatherum dan GrassCall. Akun tersebut menjadi aktif pada pertengahan Februari, meskipun dibuat pada Juni 2022, menunjukkan bahwa itu dialihkan untuk penipuan.
Perusahaan Palsu ‘Chain Seeker’ Digunakan untuk Memposting Iklan Pekerjaan Crypto
Untuk membuat penipuan tampak sah, Crazy Evil menciptakan perusahaan crypto palsu bernama “Chain Seeker.” Grup ini membuat akun media sosial dan memposting lowongan pekerjaan di LinkedIn dan papan pekerjaan Web3 populer, termasuk CryptoJobsList dan WellFound.
Penipuan dimulai ketika pencari kerja melamar posisi di Chain Seeker setelah melihat daftar lowongannya secara online. Setelah mengirimkan aplikasi, mereka menerima email dari perusahaan yang menginstruksikan mereka untuk menghubungi yang disebut “kepala pemasaran” di Telegram. Begitu berada di Telegram, penipu meminta mereka untuk mengunduh aplikasi GrassCall dari situs web yang dikelola oleh grup tersebut. Situs web ini, yang tampak profesional, menipu korban untuk percaya bahwa mereka sedang mengakses alat rapat yang sah. Namun, setelah diinstal, malware GrassCall segera mencuri rincian dompet crypto dari perangkat yang terinfeksi.
Anda Juga Mungkin Suka: Investor Crypto Kehilangan $5,5 Miliar karena Penipuan Pig Butchering pada 2024
Korban Berbicara: ‘Penipuan Ini Sangat Terorganisir dengan Baik’
Pengguna LinkedIn Cristian Ghita, yang melamar posisi di Chain Seeker, menggambarkan penipuan itu sebagai “sangat terorganisir dengan baik.” Dia mencatat bahwa perusahaan penipu tersebut memiliki situs web yang terlihat profesional, profil LinkedIn dan X, serta mencantumkan karyawan, menjadikannya tampak sah dari segala sudut.
Bahkan aplikasi GrassCall memiliki keberadaan online yang tampak kredibel, yang menipu banyak korban untuk mengunduhnya.
Ketika penipuan menjadi luas terungkap, LinkedIn dan papan pekerjaan menghapus sebagian besar daftar Chain Seeker. Namun, satu tetap aktif di LinkedIn pada saat pelaporan.
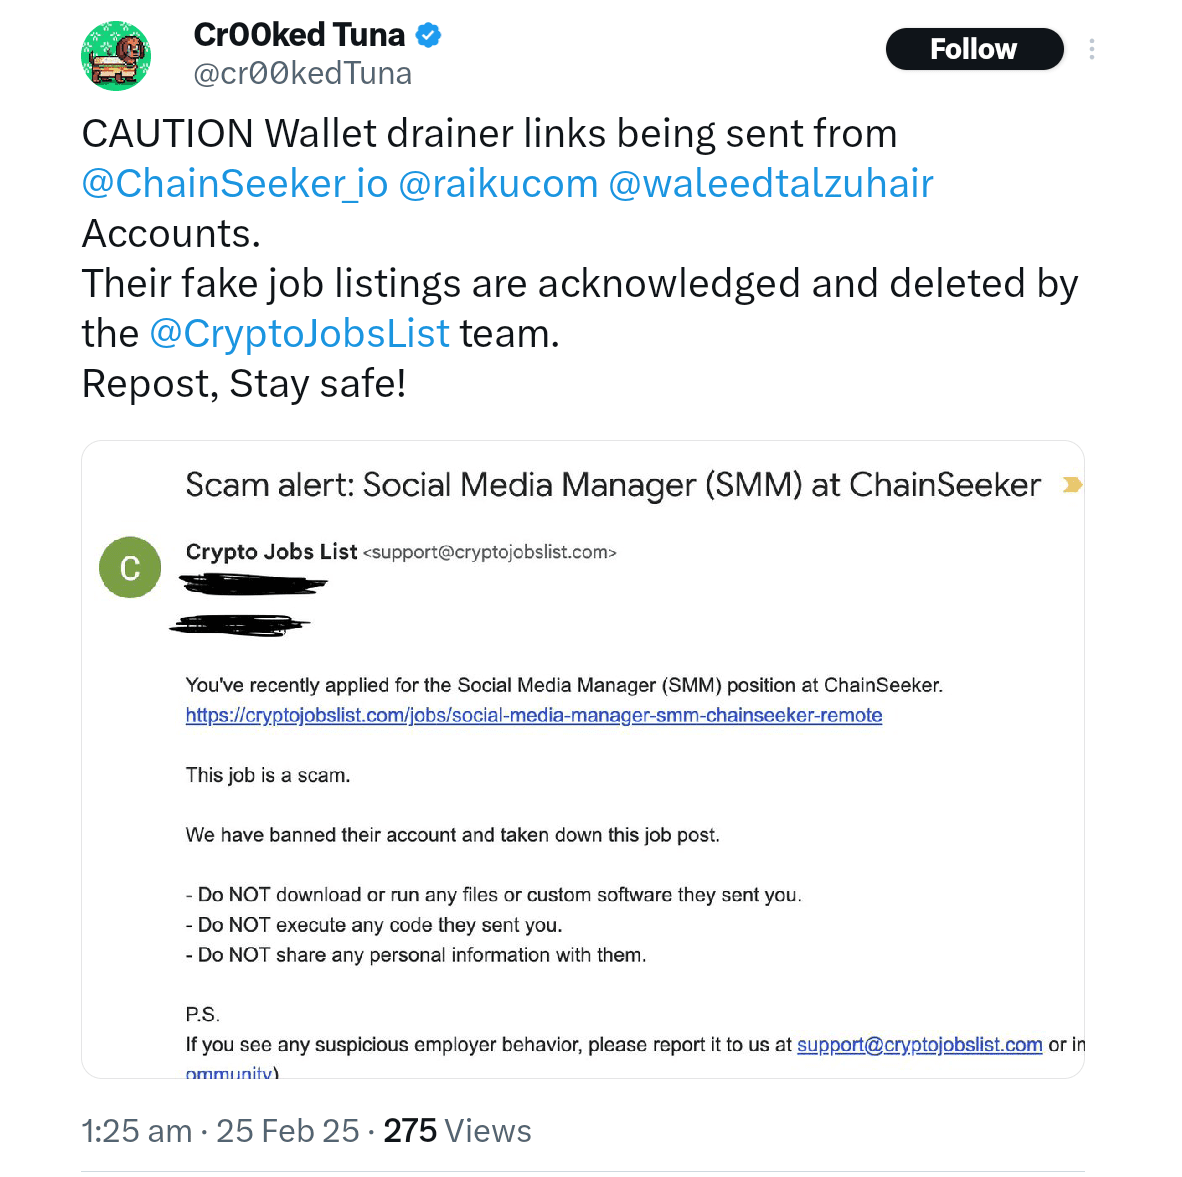 Tautan penguras dompet telah dikirim ke pencari kerja. Sumber: X
Sebuah situs web untuk Chain Seeker sebelumnya mencantumkan individu seperti Chief Financial Officer (CFO) Isabel Olmedo dan Manajer HR Adriano Cattaneo, tetapi halaman LinkedIn mereka telah dihapus. Namun, profil LinkedIn lain dengan nama Artjoms Dzalbs, yang mengklaim sebagai CEO Chain Seeker, masih aktif.
Para Ahli Peringatkan Trader Crypto dan Pengguna NFT untuk Tetap Waspada
Dalam laporan bulan lalu, Recorded Future memperingatkan bahwa trader crypto, investor NFT, dan profesional game adalah target utama untuk jenis penipuan ini. Perusahaan menyarankan pencari kerja untuk berhati-hati terhadap tawaran pekerjaan yang mengharuskan mengunduh perangkat lunak yang tidak dikenal.
Banyak ahli keamanan dan pengguna media sosial menyarankan siapa pun yang terkena malware GrassCall untuk segera mengubah kata sandi mereka dan mentransfer aset crypto mereka ke dompet baru menggunakan perangkat yang tidak terinfeksi. Dengan penipuan kini terungkap, BleepingComputer melaporkan bahwa Crazy Evil kemungkinan telah meninggalkan operasi spesifik ini. Namun, para ahli keamanan siber memperingatkan bahwa skema serupa bisa muncul dengan nama yang berbeda.
Postingan Penipuan Pekerjaan Crypto Terungkap: Aplikasi Palsu ‘GrassCall’ Menguras Dompet muncul pertama kali di Coinchapter. %%featured_image%%