

 1. Ketika dompet yang terlibat mengalami peristiwa hack seperti ini, pertama-tama cari dompet tersebut, dompet bursa pada etherscan biasanya sudah diberi label dan bisa dicari langsung.
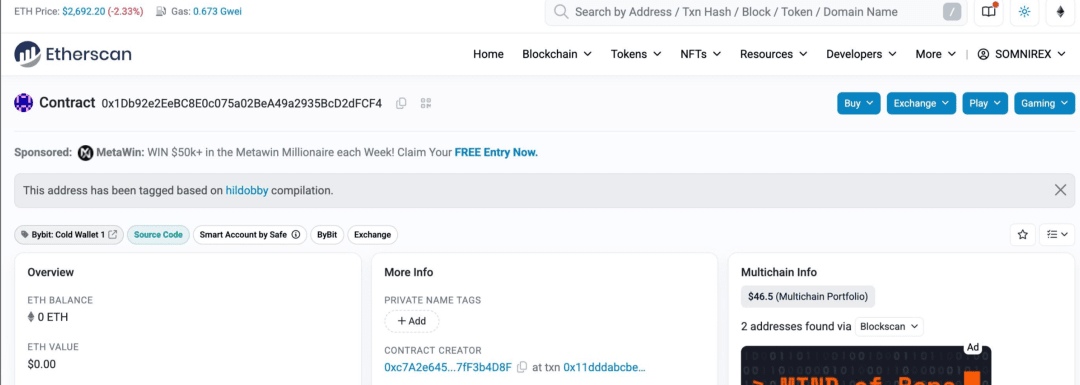 Lihat dompet sial ini, diberi label Bybi cold wallet 1, tetapi hanya memiliki 22 dolar yang menyedihkan, kemungkinan besar sudah tidak ada lagi. Melihat lebih jauh ke bawah, ternyata:
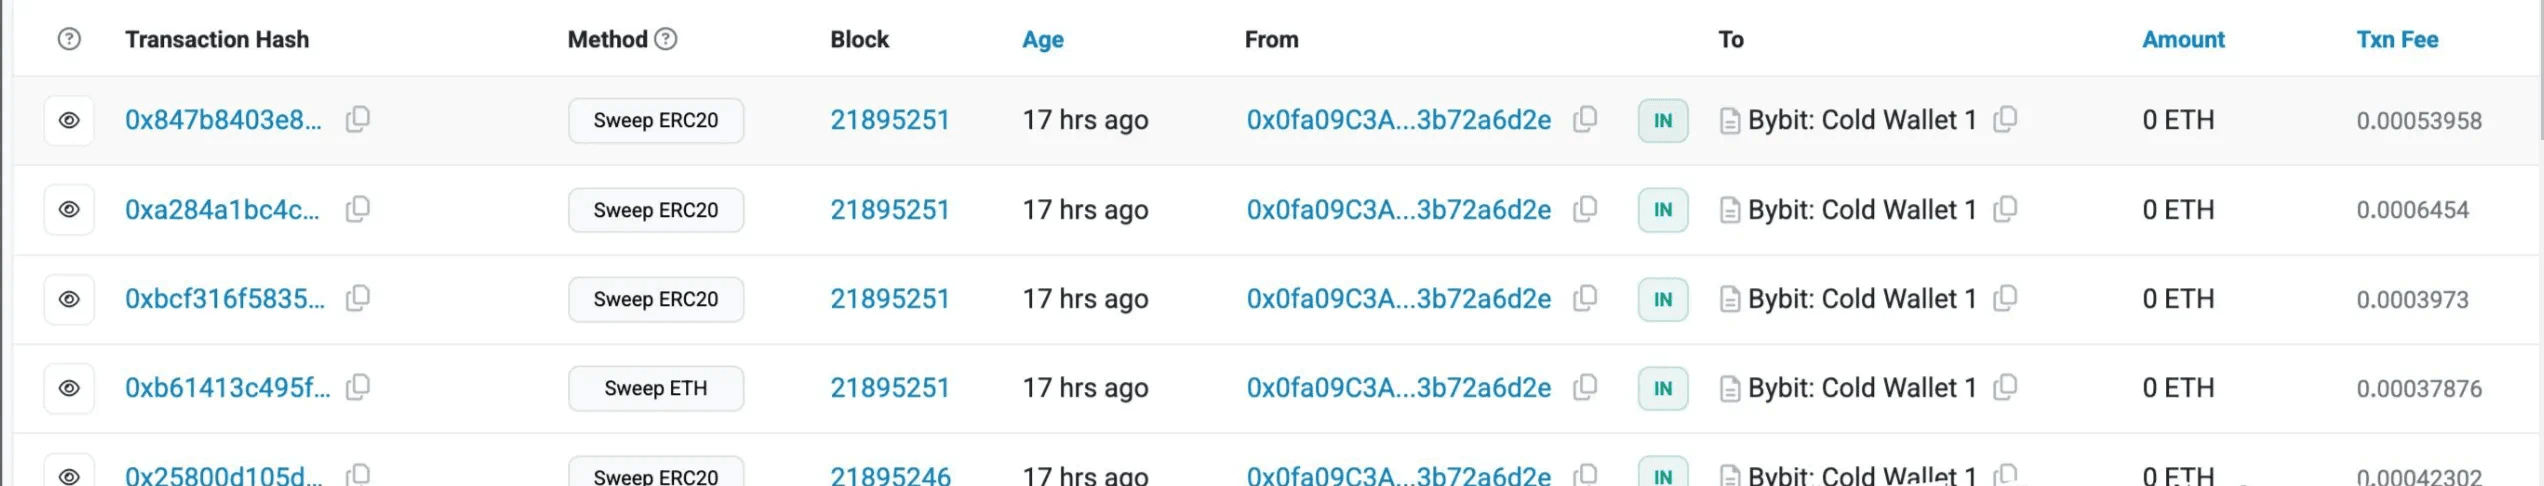 Uang dari dompet ini diambil dalam satu gerakan, bisa dibilang seperti daun-daun yang diterbangkan angin, tidak ada yang tersisa. 2. Setelah menemukan dompet yang terlibat, kita bisa menganalisis proses kejahatan, pertama mari kita lihat dompet sial ini sebenarnya dari mana.
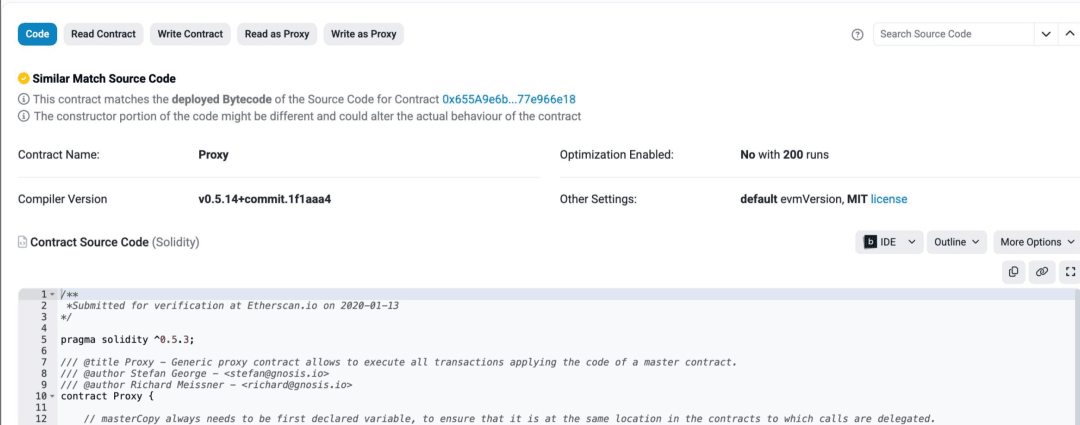 Pertama-tama, ini adalah dompet kontrak pintar, yang berarti ini memiliki logika kode. Setelah diperiksa, ditemukan kata kunci 'proxy', 'gnosis.io', ini kemungkinan besar adalah dompet aman. Bagi yang tidak familiar, saya perkenalkan, dompet aman adalah dompet multisig yang banyak digunakan untuk pengelolaan dana institusi. Berbagai institusi cryptocurrency harus memiliki pihak kustodian, atau jika mengelola sendiri, biasanya menggunakan dompet aman. Selain digunakan untuk menyimpan cryptocurrency secara langsung, juga dapat digunakan untuk berbagai operasi multisig, seperti airdrop, peningkatan kode kontrak, mengganti strategi vault, dan lain-lain. Jadi, semua orang bisa mengerti bahwa ini adalah dompet yang sangat penting. Kode ini telah ada di blockchain selama 7-8 tahun dan telah mengalami berbagai cobaan dalam dunia cryptocurrency, dan tidak pernah mengalami masalah, bisa dibilang sebagai pinus tua di dunia cryptocurrency.
Sekarang ini adalah masalah besar, dana yang hanya ada di dompet aman sudah lebih dari 100 miliar dolar, belum lagi berbagai kontrak terkait lainnya. Jika kontrak dasar dompet ini berhasil diretas, dampaknya tidak terbayangkan, jauh lebih menghebohkan daripada ledakan di bursa mana pun. Anda mungkin bertanya-tanya, jika dampaknya sebesar ini, apakah pasar cryptocurrency tidak akan jatuh bebas?
Jangan terburu-buru, mari kita terus lihat. Dengan mengetahui jenis dompet, kita bisa mulai menganalisis transaksi: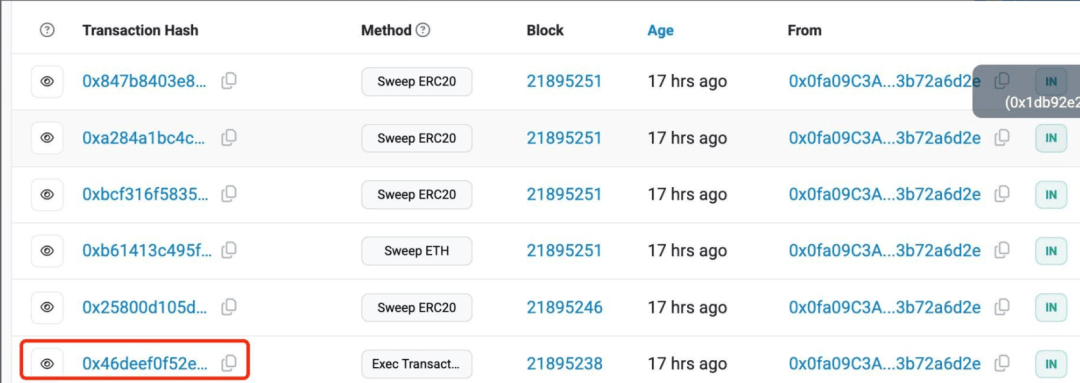
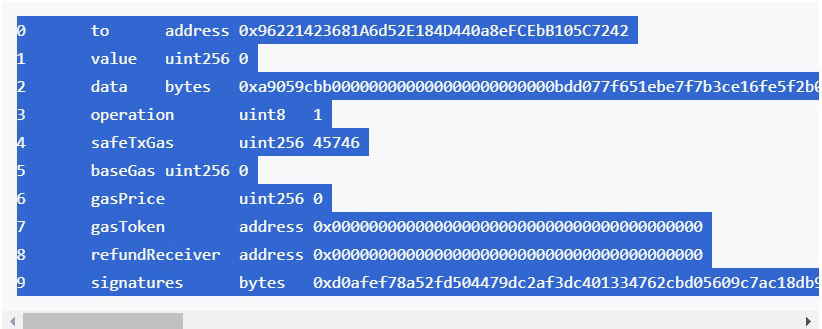
Beberapa transaksi sebelumnya melihat nama sweepERC20 sweepETH, dari nama ini saja sudah jelas bahwa ini adalah operasi pencurian, dompet aman itu sendiri juga tidak memiliki fungsi ini, kita tidak perlu mengacuhkan mereka. Melihat transaksi terakhir, namanya adalah Exec Transaction, ini adalah fungsi yang disediakan oleh dompet aman, semua transaksi dilakukan melalui ini. Ini pasti adalah titik awal dari kasus ini, mari kita periksa lebih dekat. Rincian transaksi adalah sebagai berikut:
 Mari kita periksa signatures dengan detail.
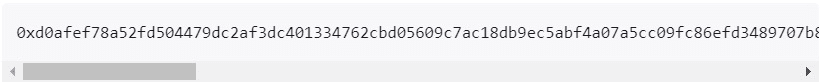
Saya telah melihat dengan seksama (cara melihatnya terlalu panjang untuk ditulis, jika ada yang ingin tahu, saya akan memperluasnya), saya merasa tidak ada masalah, ini adalah signatures yang sangat serius. Ini menunjukkan bahwa transaksi ini benar-benar mengumpulkan tanda tangan dari pemilik beberapa dompet, kita bisa menganggap bahwa brankas memiliki beberapa kunci, dan transaksi ini benar-benar mengumpulkan semua kunci. Baiklah, setidaknya kita bisa memastikan bahwa kontrak dasar dari dompet aman masih aman, dan hacker juga berusaha mendapatkan kunci-kunci ini untuk membuka dompet aman ini. Namun, bagaimana mereka mendapatkan kunci-kunci ini? Mari kita simpan untuk nanti.
Mari kita lihat operasi spesifik dari transaksi ini, dan menyaksikan bagaimana hacker beroperasi setelah membuka brankas, bagian ini sangat penting.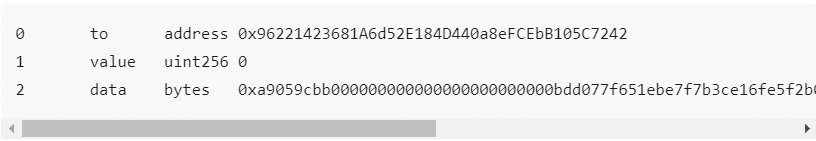
Pertama, nilai adalah 0 yang menunjukkan bahwa transaksi ini tidak melakukan transfer ETH, mengingat ini kemungkinan besar adalah operasi untuk membuka brankas, dan kemungkinan besar yang disimpan adalah aset yang menghasilkan bunga stETH, jadi itu normal. 'to' adalah kontrak pintar, 'data' adalah konten yang berinteraksi dengan kontrak pintar ini.
Secara sederhana, ini adalah pemanggilan metode 0xa9059cbb dari kontrak 0x96221423681A6d52E184D440a8eFCEbB105C7242, kemudian mengirimkan parameter bdd077f651ebe7f7b3ce16fe5f2b025be2969516.
Jadi mari kita lihat kontrak 0x96221423681A6d52E184D440a8eFCEbB105C7242 ini.
Setelah dibuka, baiklah, tidak open source, kemungkinan besar ini adalah kontrak yang dikerahkan oleh hacker. Jadi, jika analisis kontrak tidak bisa dilakukan, apakah kita sudah sampai di sini? Tidak, tidak, Anda yang cerdas pasti berpikir, bahkan jika tidak open source, mari kita lihat apa yang telah diubah dalam transaksi ini, kan?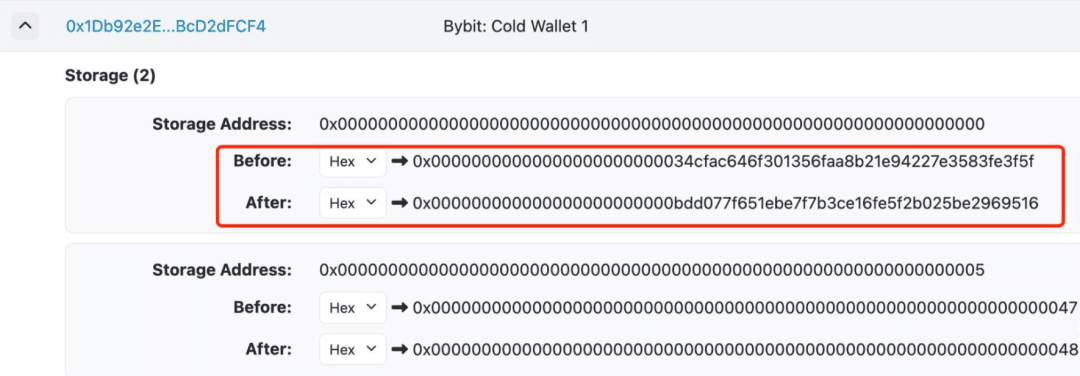
Mari kita lihat transaksi ini dengan hati-hati, oke, kita telah menemukan masalah. Transaksi ini mengubah arah proxy. Secara sederhana, penyebaran dompet aman menggunakan mode proxy untuk menghemat gas dan memudahkan pembaruan, secara sederhana, logika dompet yang digunakan pengguna semuanya mengarah pada satu kode.
Alamat dompet itu sendiri tidak memiliki logika kode, hanya menyimpan uang. Hacker menggunakan transaksi ini untuk mengubah logika kode yang ditunjuk oleh dompet, sehingga dompet ini tidak lagi menjadi dompet aman.
Ini hanya mengenakan kulit dompet aman, tetapi intinya adalah logika kode yang dikerahkan oleh hacker 0xbdd077f651ebe7f7b3ce16fe5f2b025be2969516. Bisa dibilang hacker telah mengambil alih, dan sekarang mereka bisa melakukan apa pun.
Kita bisa memahami serangkaian operasi sweep di dompet dengan melihat kembali ke masa lalu, setelah hacker mengambil alih, mereka memberikan perintah untuk mengeluarkan uang dari dompet, dan dompet semuanya menurut.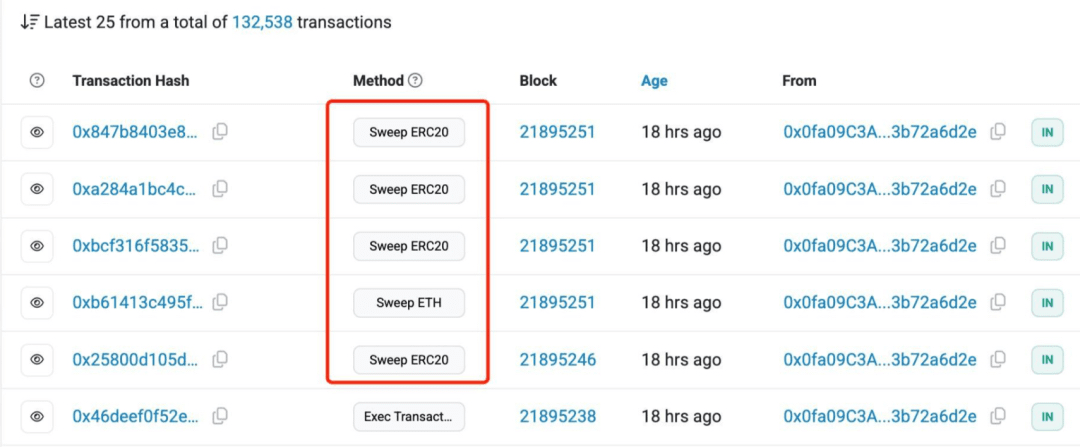
15 miliar dolar tidak tersisa sepeser pun.
15 miliar dolar Bybit kali ini diperkirakan akan dicuci perlahan melalui jalur ETH→BTC→fiat, dan memakan waktu bertahun-tahun untuk mengubahnya menjadi dana untuk program negara pengampun. Kerentanan keamanan di bursa juga sangat jelas. Mengira bahwa tanda tangan tiga orang adalah aman sepenuhnya.
Sebenarnya, jika berhasil membobol satu perangkat penanda tangan, seluruh sistem langsung runtuh.
Administrator menandatangani di situs resmi Safe yang dipalsukan, tanpa mengetahui bahwa transaksi di bawahnya telah diubah. Ini seperti membuat chip menggunakan PPT, meskipun tampilannya sangat mengesankan, kodenya penuh dengan bug. Untuk menghindari menaikkan harga ETH, Bybit lebih memilih untuk berutang daripada membeli koin untuk menutupi kerugian. Ketika orang-orang di negara yang berterima kasih mulai menjual ETH, bursa dan hacker saling menginjak satu sama lain, dan petani harus dipotong sekali lagi.
Setelah kejadian terungkap, ETH anjlok, para pemain leverage mengalami kerugian besar, dalam 24 jam 170 ribu orang mengalami likuidasi, orang-orang mulai antre di atap lagi.
Bybit selalu mengklaim bahwa dompet dingin mereka sangat aman, tetapi hasilnya malah terbongkar, bahkan brankas yang paling tebal pun tidak bisa mencegah pengkhianat memberikan kunci. Meskipun Bybit kehilangan keuntungan selama setahun, pengguna tetap berbondong-bondong menarik dana, namun saat CEO siaran langsung, komentar penuh dengan dukungan, ciri khas sindrom Stockholm.