


Apakah Anda pernah mendengar tentang serangan yang dapat mengguncang seluruh sistem cryptocurrency? Itulah yang disebut dengan Serangan 51%. Dengan kemampuan untuk mengendalikan seluruh jaringan, penyerang dapat melakukan hal-hal yang tidak dapat Anda bayangkan. Jadi, apa itu Serangan 51%? Mari kita cari tahu bersama!
Apa itu Serangan 51%?
Serangan 51% adalah jenis serangan yang terjadi ketika individu atau organisasi mengendalikan lebih dari 50% kekuatan komputasi (hashrate) dalam jaringan blockchain yang menggunakan algoritma konsensus Proof-of-Work (PoW). Dengan kemampuan kontrol ini, mereka dapat memanipulasi jaringan dengan mengubah data transaksi atau membuat blok baru sesuka hati.
Misalnya, dalam blockchain yang menggunakan PoW seperti Bitcoin, node jaringan perlu menyelesaikan masalah kompleks untuk menambahkan blok baru ke rantai. Ketika suatu entitas mengendalikan lebih dari 50% kekuatan komputasi, mereka dapat mendominasi dan memaksa jaringan untuk menerima versi blockchain yang mereka buat.
Berbeda dengan serangan seperti phishing (penipuan melalui email) atau ransomware (malware pemeras), serangan 51% tidak menargetkan pengguna individu tetapi menyerang inti platform blockchain. Ini membuatnya memiliki dampak yang lebih luas dan merusak kepercayaan seluruh ekosistem.

Misalnya: Bayangkan Anda adalah A, seorang pemilik 100 Bitcoin dan ingin membeli sebuah yacht mewah. Setelah transaksi selesai, Anda mengirim 100 BTC kepada perusahaan penjual yacht. Namun, dengan kekuatan komputasi yang besar, A melakukan serangan 51%, yang berarti mengendalikan lebih dari 51% kekuatan penambangan jaringan Bitcoin. Ini memungkinkan A untuk menulis ulang sejarah transaksi di blockchain, membatalkan transaksi pembelian yacht dan mendapatkan kembali 100 BTC miliknya. Akibatnya, A memiliki yacht impiannya dan tidak kehilangan satu pun Bitcoin.
Apa penyebab serangan 51%?
1. Faktor teknis
Algoritma konsensus dan perannya: Blockchain yang menggunakan algoritma PoW mengharuskan node jaringan untuk menyelesaikan masalah kompleks untuk mengonfirmasi transaksi. Ketika suatu entitas mengendalikan sebagian besar kekuatan komputasi, mereka dapat mendominasi seluruh proses ini. Misalnya, jaringan blockchain kecil sering memiliki sedikit penambang yang berpartisipasi, membuat kontrol 51% hashrate menjadi lebih mudah dan murah. Ini sangat berbahaya bagi proyek baru atau blockchain berskala kecil seperti Ethereum Classic.
Kerentanan keamanan: Beberapa proyek blockchain tidak berinvestasi cukup dalam meningkatkan keamanan jaringan. Ini dapat menyebabkan penambang besar atau kelompok penambangan (mining pools) berkolaborasi untuk melaksanakan serangan.
2. Faktor ekonomi
Mendapatkan keuntungan: Tujuan utama banyak penyerang adalah menghasilkan uang dari manipulasi harga token. Misalnya, mereka dapat memanipulasi harga dari suatu koin dengan merusak kepercayaan investor, kemudian membeli kembali dengan harga rendah atau menjual sebelum melakukan serangan.
Merusak pesaing: Dalam pasar blockchain yang sangat kompetitif, sebuah proyek dapat diserang oleh pesaing untuk merusak reputasi atau memperlambat perkembangan proyek.
Menciptakan kekacauan: Beberapa kelompok hacker memiliki motivasi politik atau ingin menciptakan kekacauan untuk melemahkan sistem keuangan terdesentralisasi (DeFi).
Tujuan dari serangan 51%
Istilah Serangan 51% sering digunakan untuk merujuk pada bentuk serangan yang menargetkan blockchain, terutama blockchain Bitcoin - sistem blockchain terbesar saat ini - dan blockchain lainnya yang beroperasi pada mekanisme Proof of Work (PoW). Ini adalah salah satu risiko paling serius bagi keamanan jaringan blockchain. Tujuan utama dari jenis serangan ini biasanya adalah untuk melakukan penipuan pengeluaran ganda (double spending), sebuah tindakan yang memungkinkan penyerang menghabiskan jumlah uang yang sama dua kali dengan membalikkan transaksi yang telah mereka lakukan sebelumnya.
Jika serangan 51% terjadi dengan sukses, penyerang dapat melakukan tindakan seperti:
Menolak konfirmasi transaksi: Dengan mengendalikan lebih dari 50% kekuatan komputasi jaringan, mereka dapat menolak konfirmasi beberapa atau semua transaksi, menyebabkan situasi Penolakan Layanan Transaksi (Transaction Denial of Service).
Monopoli penambangan: Mereka juga dapat menghalangi penambang lain untuk berpartisipasi dalam penambangan, sehingga menguasai aktivitas penambangan dan hadiah, menciptakan kondisi Monopoli Penambangan (Mining Monopoly).
Meskipun serangan seperti itu tidak dapat menghancurkan sepenuhnya blockchain Bitcoin - berkat desentralisasi dan partisipasi luas dari komunitas - tetapi konsekuensi yang ditinggalkannya sangat serius. Tindakan manipulatif ini dapat menyebabkan kerugian besar secara finansial bagi para pemangku kepentingan, mengganggu aktivitas transaksi, dan yang lebih penting adalah merusak kepercayaan pengguna, investor, dan lembaga terhadap keamanan dan transparansi sistem blockchain.
Contoh nyata adalah serangan 51% yang pernah terjadi pada blockchain yang lebih kecil seperti Ethereum Classic, yang jelas menunjukkan tingkat bahaya dari bentuk serangan ini. Kasus-kasus seperti itu tidak hanya menyebabkan kerugian aset tetapi juga mengguncang kepercayaan terhadap teknologi blockchain di mata publik.
Proses apa yang terjadi pada serangan 51%?
Memahami lebih dalam tentang cara kerja serangan 51% akan membantu Anda membayangkan secara detail tentang tingkat kompleksitas dan bahayanya. Serangan ini terjadi ketika individu atau kelompok hacker mendapatkan kendali lebih dari 50% hashrate dari sebuah jaringan blockchain. Ketika mencapai hal ini, penyerang dapat melewati mekanisme konsensus yang merupakan dasar untuk memastikan keamanan dan transparansi blockchain, dari sana melakukan serangkaian tindakan berbahaya.
Perilaku penyerang ketika mengendalikan jaringan:
Mengubah urutan transaksi: Penyerang dapat mengedit urutan transaksi yang telah dilakukan, membuat sistem menjadi tidak dapat dipercaya.
Mencegah transaksi: Dengan menolak untuk mengonfirmasi transaksi baru, mereka membuat jaringan terjebak dalam keadaan kemacetan transaksi dan bahkan dapat mengarah pada kehilangan likuiditas.
Pengeluaran ganda (Double Spending): Membalikkan transaksi sebelumnya untuk menghabiskan jumlah aset yang sama dua kali, menyebabkan kerugian finansial yang serius bagi para pemangku kepentingan.
Untuk menggambarkan, bayangkan skenario hipotetis di jaringan Bitcoin:
Hacker melakukan transaksi offline melalui OTC (Over-the-Counter), mengirim sejumlah Bitcoin (BTC) dari dompetnya untuk ditukar dengan USD. Setelah transaksi dikonfirmasi di blockchain, pihak mitra akan mengirim USD kepada hacker.
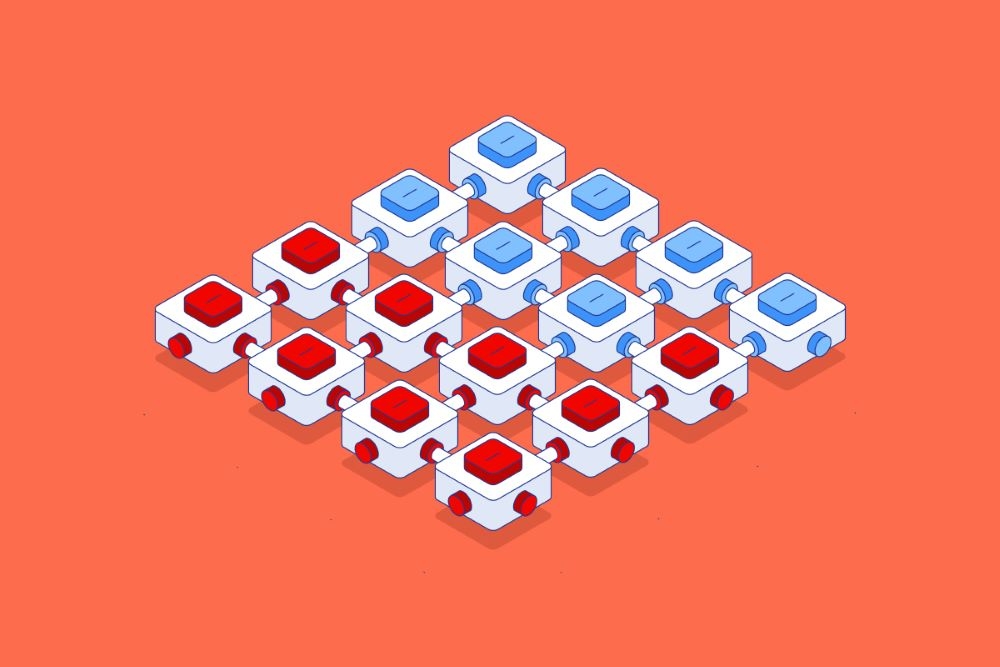
Penyerang kemudian kembali ke blockchain sebelum waktu transaksi BTC awal dikonfirmasi. Dengan menggunakan kekuatan penambangan yang unggul, hacker menciptakan versi blockchain alternatif, di mana transaksi awal tidak pernah terjadi.
Untuk serangan ini berhasil, blok baru perlu disetujui oleh node dalam jaringan dan menjadi versi resmi dari blockchain. Ketika ini terjadi, hacker akan mendapatkan baik jumlah BTC maupun USD dari transaksi.
Meskipun teori terdengar menakutkan, pada kenyataannya, melaksanakan serangan 51% pada jaringan blockchain besar seperti Bitcoin hampir tidak mungkin, karena:
Biaya yang besar: Mengendalikan lebih dari 50% kekuatan komputasi memerlukan sejumlah besar sumber daya, dari perangkat keras penambangan hingga biaya energi.
Tingkat persaingan jaringan: Dengan jumlah penambang yang besar dan jaringan global yang terdistribusi, hampir tidak mungkin untuk mengalahkan total hashrate dari penambang lainnya.
Keterbatasan kontrol: Bahkan jika serangan berhasil, hacker tidak dapat mengubah aturan protokol Bitcoin atau mengakses aset pengguna di luar alamat dompet yang mereka kendalikan.
Meskipun blockchain besar seperti Bitcoin relatif aman, jaringan yang lebih kecil dengan kekuatan komputasi yang lemah masih rentan menjadi target serangan. Ini menekankan pentingnya untuk terus meningkatkan mekanisme keamanan dan desentralisasi jaringan.
Serangan 51% dan Trilemma yang tidak mungkin (Blockchain Trilemma)
Serangan 51% tidak hanya merupakan bentuk serangan yang berbahaya tetapi juga menyoroti aspek penting dalam desain blockchain: memastikan keamanan (security). Namun, keamanan hanya merupakan salah satu dari tiga faktor yang membentuk Trilemma Blockchain - tantangan yang dihadapi para pengembang ketika merancang blockchain ideal, yang meliputi:
Desentralisasi (Decentralization): Memastikan jaringan tidak bergantung pada kontrol dari individu atau organisasi mana pun. Ini membantu blockchain menjaga transparansi dan desentralisasi.
Kemampuan skalabilitas (Scalability): Mampu memenuhi peningkatan jumlah transaksi tanpa mengurangi kinerja jaringan.
Keamanan (Security): Kemampuan untuk melindungi jaringan dari serangan, kesalahan sistem, atau insiden yang tidak diinginkan.
Trilemma Blockchain: Kompromi yang tidak terhindarkan
Dalam model ini, sangat sulit untuk mencapai ketiga faktor tersebut sekaligus. Sebagai gantinya, blockchain sering kali harus mengorbankan salah satunya:
Sebuah blockchain yang terdesentralisasi dan aman (seperti Bitcoin) dapat menghadapi kesulitan dalam hal skalabilitas.
Sebuah blockchain yang dapat diperluas dengan baik dan aman dapat terpaksa mengurangi desentralisasi, bergantung pada beberapa entitas pengendali utama.
Sebuah blockchain yang terdesentralisasi dan dapat diperluas dapat menghadapi risiko keamanan, rentan menjadi target serangan seperti Serangan 51%.
Contoh nyata tentang Bitcoin dan Ethereum dalam Trilemma
Bitcoin: Bitcoin diakui sebagai salah satu blockchain paling aman saat ini. Namun, harga yang harus dibayar adalah kemampuan skalabilitas yang terbatas. Meskipun telah menerapkan banyak perbaikan teknis seperti SegWit atau Lightning Network, Bitcoin masih kesulitan dalam menangani volume transaksi yang besar secara bersamaan.
Ethereum: Ethereum berusaha menyeimbangkan ketiga faktor, tetapi masih menghadapi banyak tantangan. Transisi ke Proof of Stake (PoS) adalah usaha untuk meningkatkan kemampuan skalabilitas tanpa mengurangi keamanan dan desentralisasi, tetapi proses ini masih berlangsung dan belum sempurna.
Dalam Trilemma Blockchain, meskipun keamanan selalu menjadi yang terpenting, hal ini tidak berarti bahwa faktor lainnya kurang penting. Sebuah jaringan yang terdesentralisasi dan aman tetapi tidak dapat diperluas tidak akan memenuhi kebutuhan pertumbuhan. Sebaliknya, sebuah blockchain yang dapat diperluas dengan baik tetapi kurang keamanan akan mudah diserang, seperti kasus jaringan blockchain kecil yang pernah mengalami Serangan 51%.
Namun, Trilemma bukanlah batasan mutlak, melainkan model untuk menggambarkan tantangan dalam desain blockchain. Saat ini, banyak solusi telah dan sedang dikembangkan untuk mengatasi masalah ini:
Sharding: Ethereum menerapkan teknik ini untuk membagi data blockchain menjadi segmen-segmen lebih kecil, membantu meningkatkan kemampuan skalabilitas tanpa mengurangi keamanan.
Layer 2: Jaringan seperti Polygon atau Lightning Network berfungsi sebagai lapisan kedua, memproses transaksi di luar rantai utama untuk mengurangi beban.
Mekanisme Hybrid: Beberapa blockchain baru menggabungkan antara Proof of Work (PoW) dan Proof of Stake (PoS), seperti Kadena untuk mengoptimalkan ketiga faktor.
2 serangan 51% yang menonjol di pasar cryptocurrency
1. Bitcoin Gold (BTG)
Pada tahun 2018, Bitcoin Gold menjadi korban serangan 51% besar-besaran, menyebabkan sekitar 18 juta USD aset dicuri. Setelah itu, bursa Bittrex terpaksa menghapus listing BTG.
Pada bulan Januari 2019, serangan 51% lainnya terjadi pada tanggal 23 Januari, mengakibatkan 14 blok dihapus dari blockchain Bitcoin Gold. Dalam waktu satu menit, sekitar 13 blok baru ditambahkan dan 1.900 BTG dibelanjakan dua kali (double-spent).
Pada tanggal 24 Januari, serangan 51% lainnya kembali terjadi, menghapus 15 blok lama dan menambahkan 16 blok baru, menyebabkan sekitar 5.267 BTG dibelanjakan dua kali.
Total kerugian dari dua serangan mencapai sekitar 72.000 USD yang dicuri dan dibelanjakan dua kali. Setelah serangan ini, Binance meningkatkan persyaratan konfirmasi penarikan BTG menjadi 20 konfirmasi untuk meminimalkan kerugian.
2. Ethereum Classic (ETC)
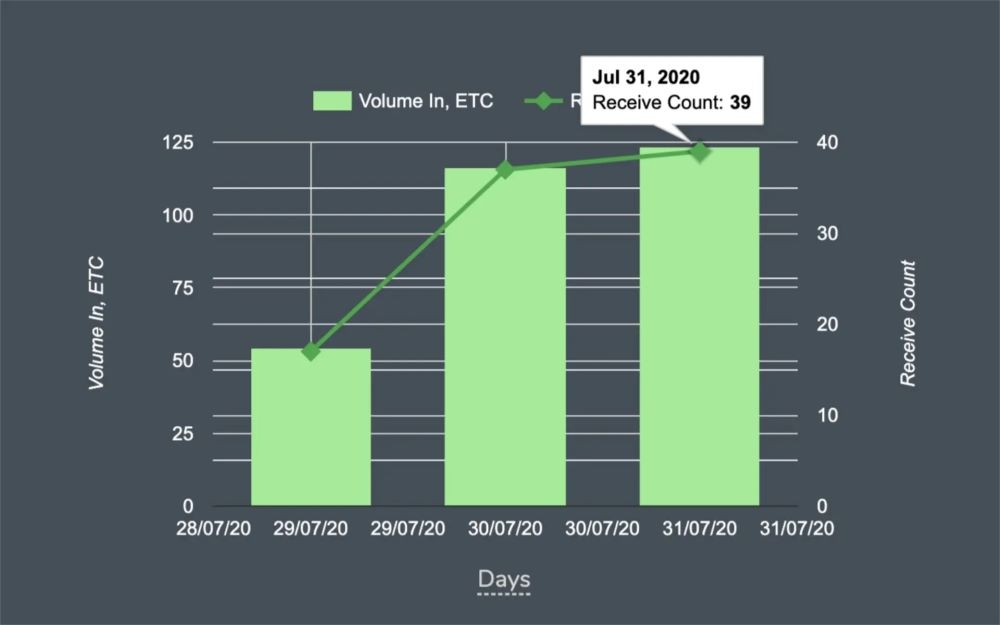
Ethereum Classic juga merupakan korban dari serangan 51%. Pada tahun 2019, lebih dari 40.000 ETC dicuri dari bursa Gate.io dalam serangan 51%. Insiden ini membuat bursa cryptocurrency meragukan keamanan jaringan ETC dan telah menghapus pasangan perdagangan dengan mata uang ini.
Setelah itu, jaringan Ethereum Classic terus menghadapi banyak serangan 51% pada tahun 2020.
Serangan 51% terhadap Bitcoin Gold dan Ethereum Classic menunjukkan bahwa bahkan blockchain besar, terdesentralisasi, dan bernilai tinggi masih dapat menjadi target serangan jika tidak memiliki langkah-langkah keamanan yang kuat.
Kerugian finansial akibat serangan 51% bisa sangat besar, sekaligus juga berdampak serius pada kepercayaan pengguna dan bursa terhadap mata uang cryptocurrency tersebut.
Masa depan Serangan 51% dan solusi potensial
Tren pengembangan: Saat ini, blockchain besar seperti Ethereum telah beralih ke PoS untuk meminimalkan risiko, sementara Bitcoin terus mempertahankan PoW tetapi bergantung pada distribusi global penambang untuk memastikan keamanan.
Solusi potensial:
Sharding: Membagi blockchain menjadi segmen-segmen kecil untuk mengurangi beban dan meningkatkan kinerja, sekaligus mencegah kontrol terpusat.
Mekanisme hybrid: Beberapa proyek sedang bereksperimen menggabungkan PoW dan PoS untuk memanfaatkan kekuatan kedua mekanisme.
Peran regulasi: Regulasi dari pemerintah dapat memainkan peran penting dalam mencegah serangan. Misalnya, mewajibkan proyek blockchain untuk mematuhi standar keamanan internasional akan membantu mengurangi risiko tertentu.
Kesimpulan
Memahami apa itu serangan 51% tidak hanya akan membantu Anda melindungi aset Anda tetapi juga membantu menilai dengan akurat tingkat keamanan proyek blockchain. Dengan memilih proyek yang terpercaya, menggunakan langkah-langkah keamanan, dan mendiversifikasi portofolio, Anda dapat meminimalkan risiko terhadap ancaman ini.